#1
 0x4d31/galah
Galah: एक LLM-संचालित वेब हनीपॉट।
 syworks/wireless-ids
वायरलेस पैकेट्स के लिए हवा की निगरानी (sniffing) करके (WEP/WPA/WPS) हमले जैसी संदिग्ध गतिविधि का पता लगाने की क्षमता।
 an0nud4y/av-edr-lab-environment-setup
मैलवेयर विकास में सहायता के लिए AV/EDR लैब वातावरण सेटअप संदर्भ
 mrash/psad
psad: iptables के साथ घुसपैठ का पता लगाना और लॉग विश्लेषण
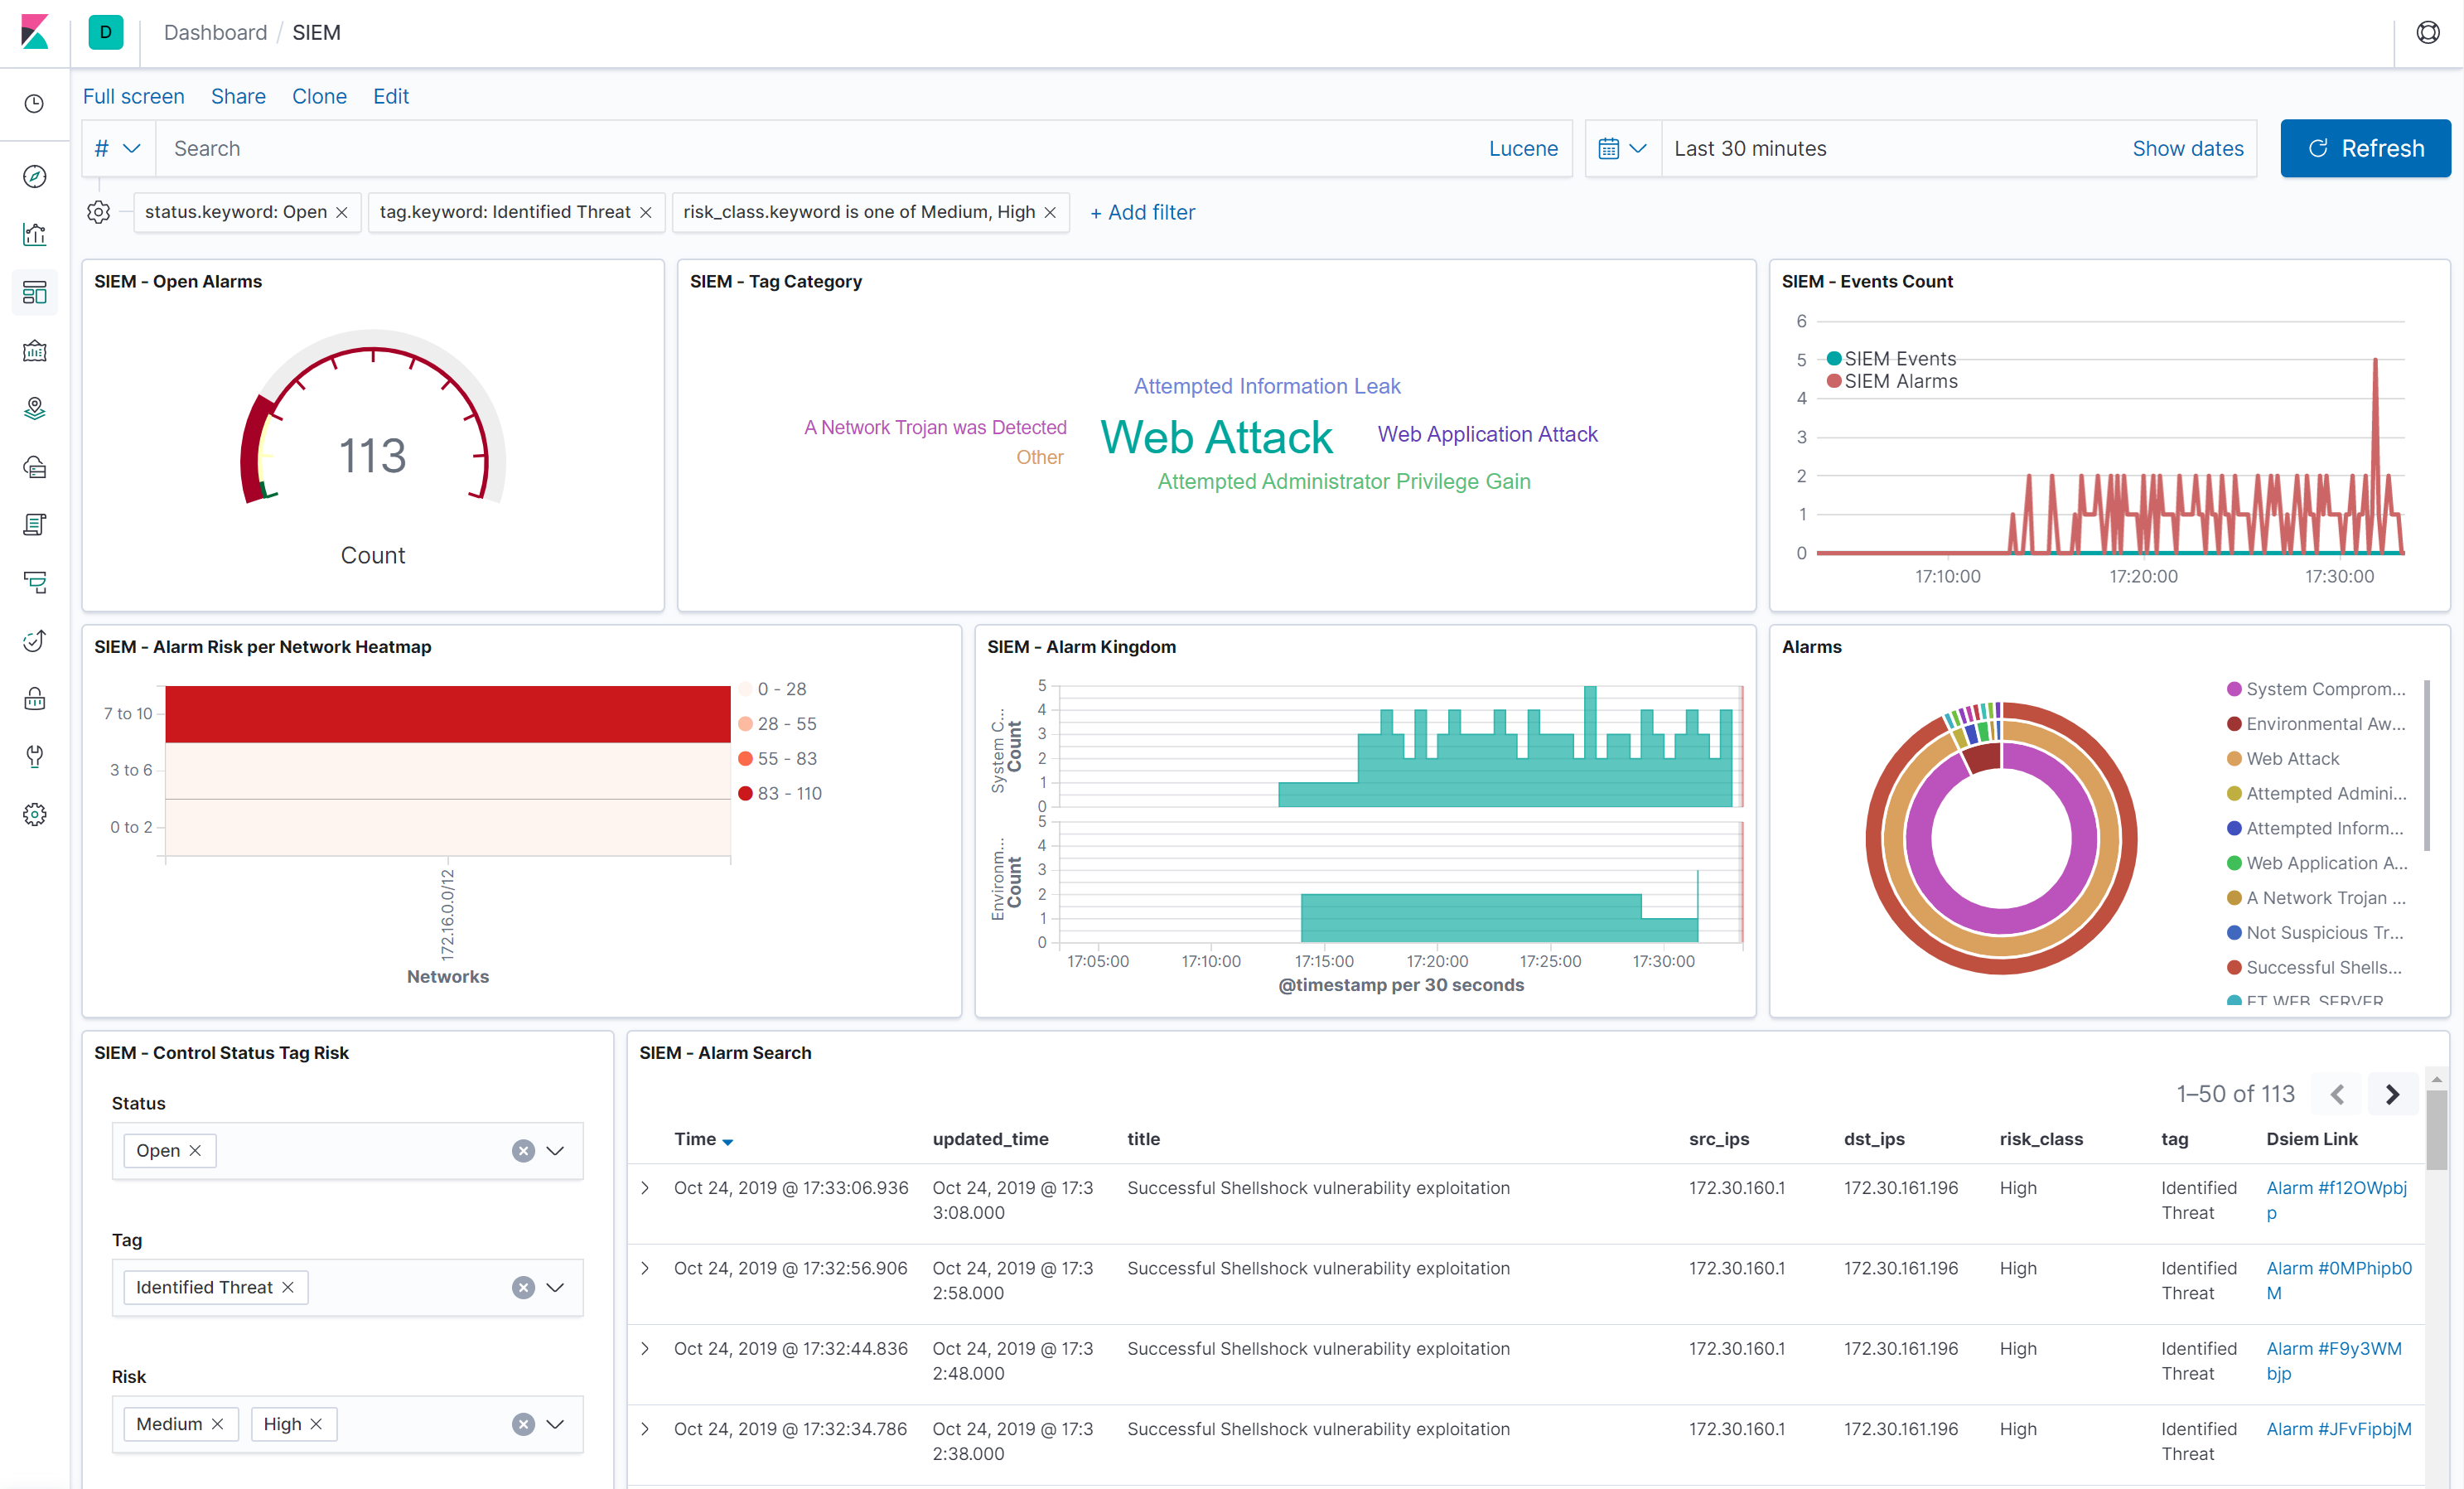
 v1d1an/s1em
यह परियोजना एक SIEM है जिसमें SIRP और Threat Intel शामिल हैं, सभी एक में।
 linux-audit/audit-kernel
लिनक्स कर्नेल की ऑडिट रिपॉज़िटरी का GitHub मिरर
 cybereason-public/owlsm
Linux कर्नेल के अंदर eBPF का उपयोग करके Sigma Rules Engine। रोकथाम क्षमताओं पर ध्यान केंद्रित करना।
 cr0nx/awesome-linux-attack-forensics-purplelabs
यह पृष्ठ उन्नत Linux हमलों, डिटेक्शन और फोरेंसिक तकनीकों और टूल्स के आसपास चल रहे व्यावहारिक शोध का परिणाम है।
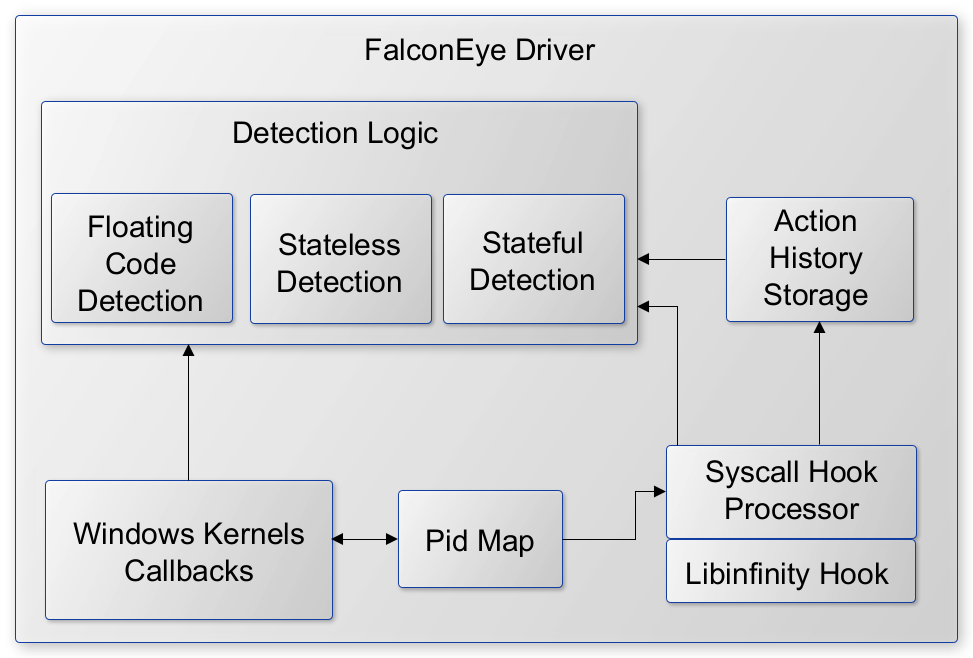 rajiv2790/falconeye
प्रक्रिया इंजेक्शन तकनीकों (shellcode, DLL, और reflective injection सहित) की रीयल-टाइम पहचान के लिए kernel-mode Windows ड्राइवर, जिसमें syscall…
 barghest-ngo/mesh
एन्क्रिप्टेड पीयर-टू-पीयर मेश वीपीएन, जो रिमोट मोबाइल फोरेंसिक के लिए वायरलेस ADB और libimobiledevice एक्विजीशन, नेटवर्क मॉनिटरिंग, और NAT और फायरवॉल…
 corelight/zeek-cheatsheets
Zeek लॉग चीटशीट
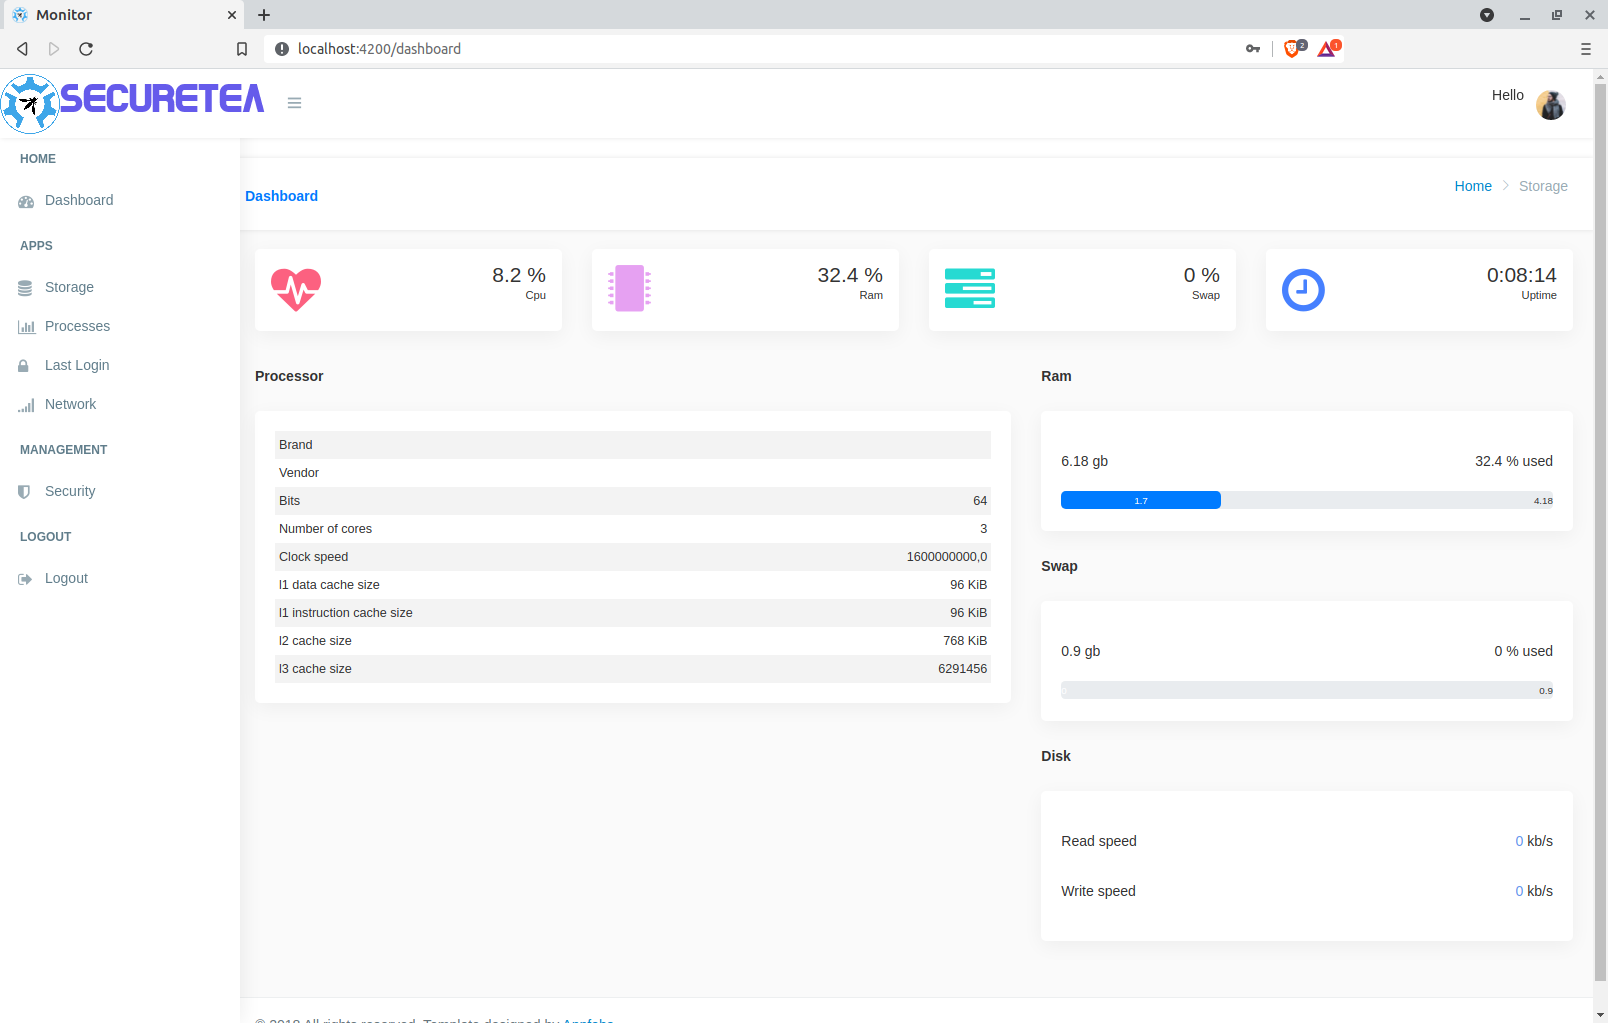 owasp/securetea-project
OWASP SecureTea परियोजना विभिन्न उपकरणों (व्यक्तिगत कंप्यूटर / सर्वर / IoT उपकरण) के लिए एक-स्टॉप सुरक्षा समाधान प्रदान करती है।
 a3sal0n/falcongate
साइबर अपराधियों को रोकने के लिए एक स्मार्ट गेटवे - Falcon Guard द्वारा प्रायोजित
 mgreen27/detectraptor
सार्वजनिक रूप से उपलब्ध Velociraptor डिटेक्शन सामग्री साझा करने के लिए एक रिपॉज़िटरी
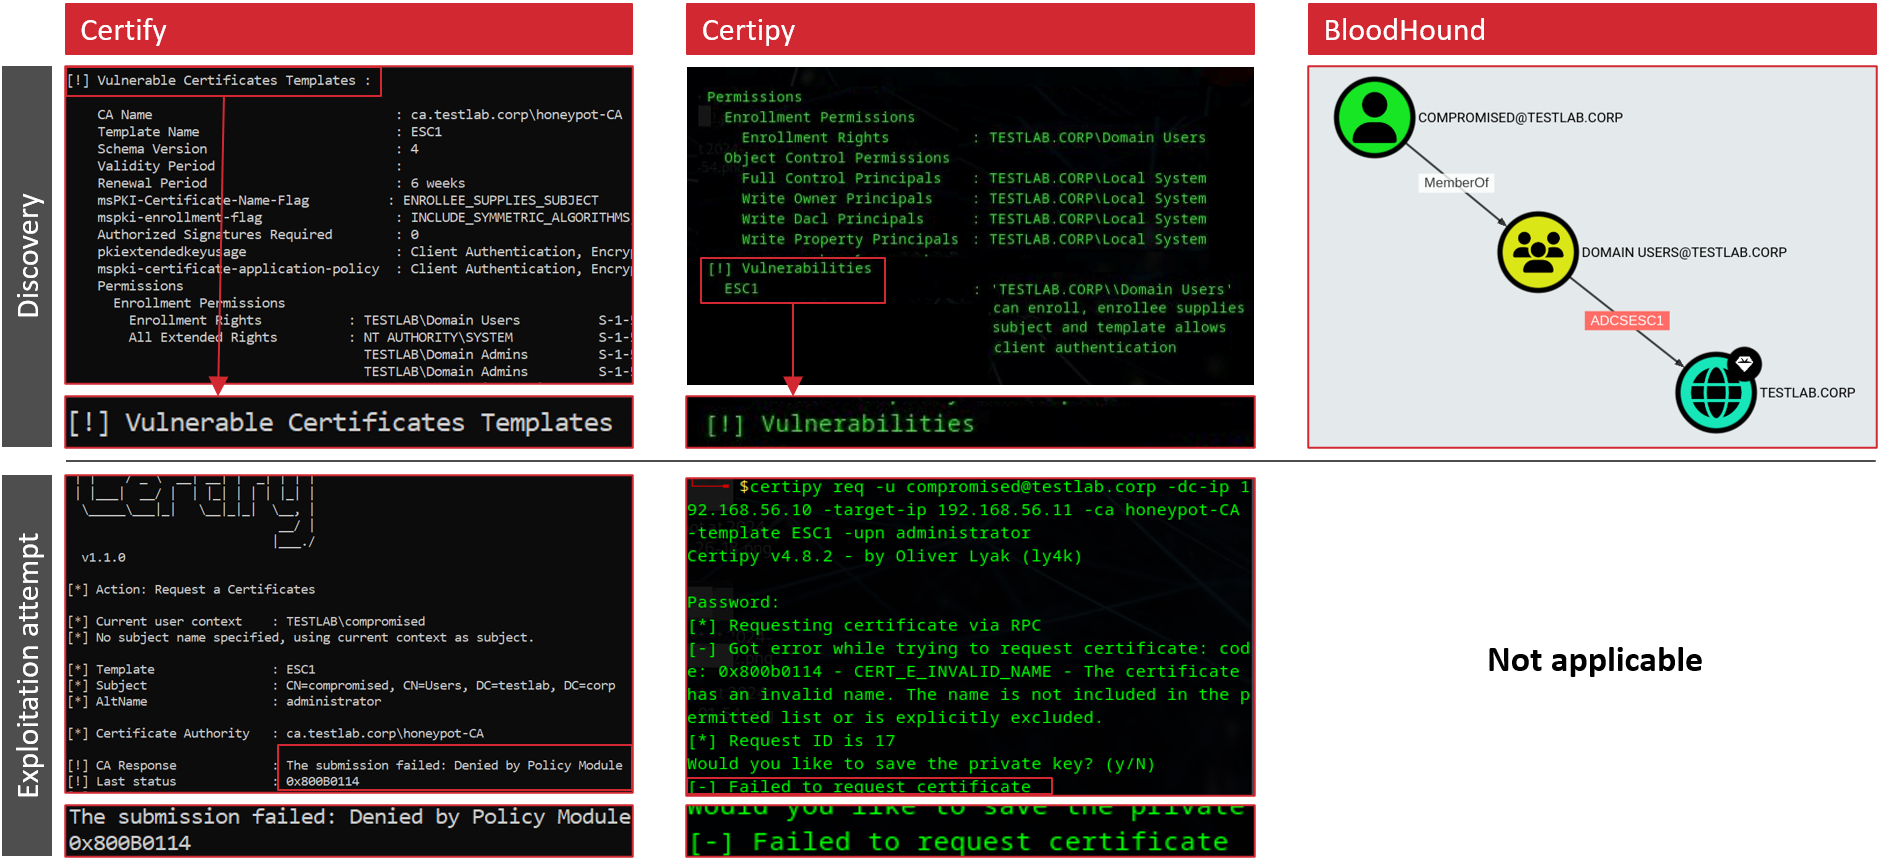 srlabs/certiception
आपके आंतरिक नेटवर्क में हमलावरों को पकड़ने के लिए एक ADCS हनीपॉट।
 gojue/ehids-agent
eBPF पर आधारित एक लिनक्स होस्ट-आधारित इंट्रूज़न डिटेक्शन सिस्टम।