

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DetectRaptor — सार्वजनिक रूप से उपलब्ध Velociraptor डिटेक्शन सामग्री साझा करने के लिए एक रिपॉज़िटरी | Kitploit

उपकरण/GitHubGitHub/mgreen27/detectraptor
भेद्यता विश्लेषणमालवेयर विश्लेषणडिजिटल फोरेंसिकखतरा खुफियाघुसपैठ का पता लगानाघटना प्रतिक्रियालॉग विश्लेषण
GitHubmgreen27/detectraptor

DetectRaptor

सार्वजनिक रूप से उपलब्ध Velociraptor डिटेक्शन सामग्री साझा करने के लिए एक रिपॉज़िटरी

रिपॉजिटरी देखें
21027714 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

DetectRaptor

सार्वजनिक रूप से उपलब्ध थोक Velociraptor डिटेक्शन सामग्री को उपभोग करने में आसान तरीके से साझा करने के लिए एक रिपॉज़िटरी।

बस रिलीज़ VQL zip लें और इसे Velociraptor में आयात करें।

यह Velociraptor आर्टिफैक्ट एक्सचेंज के माध्यम से आसान बनाया गया है: Server.Import.DetectRaptor
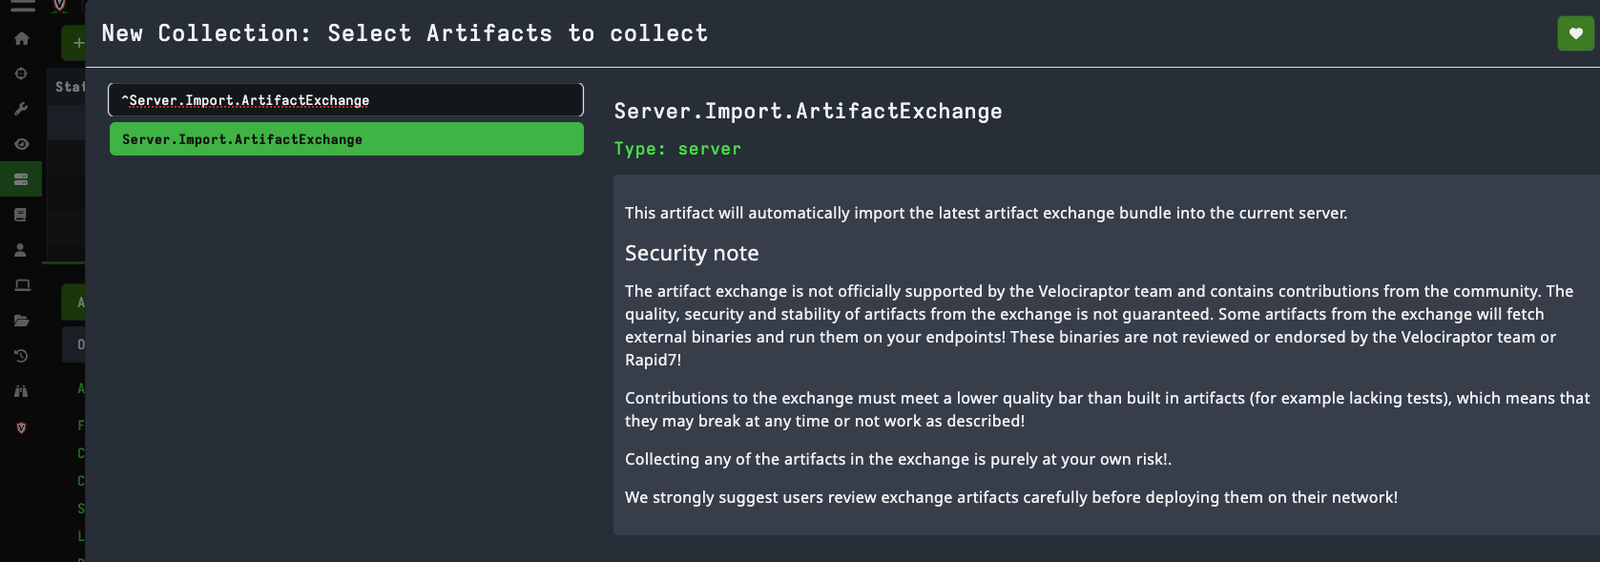
  1. Velociraptor आर्टिफैक्ट एक्सचेंज आयात करें सर्वर आर्टिफैक्ट्स > + Server.Import.ArtifactExchange image

यह "Import DetectRaptor" आर्टिफैक्ट को आयात करना चाहिए।
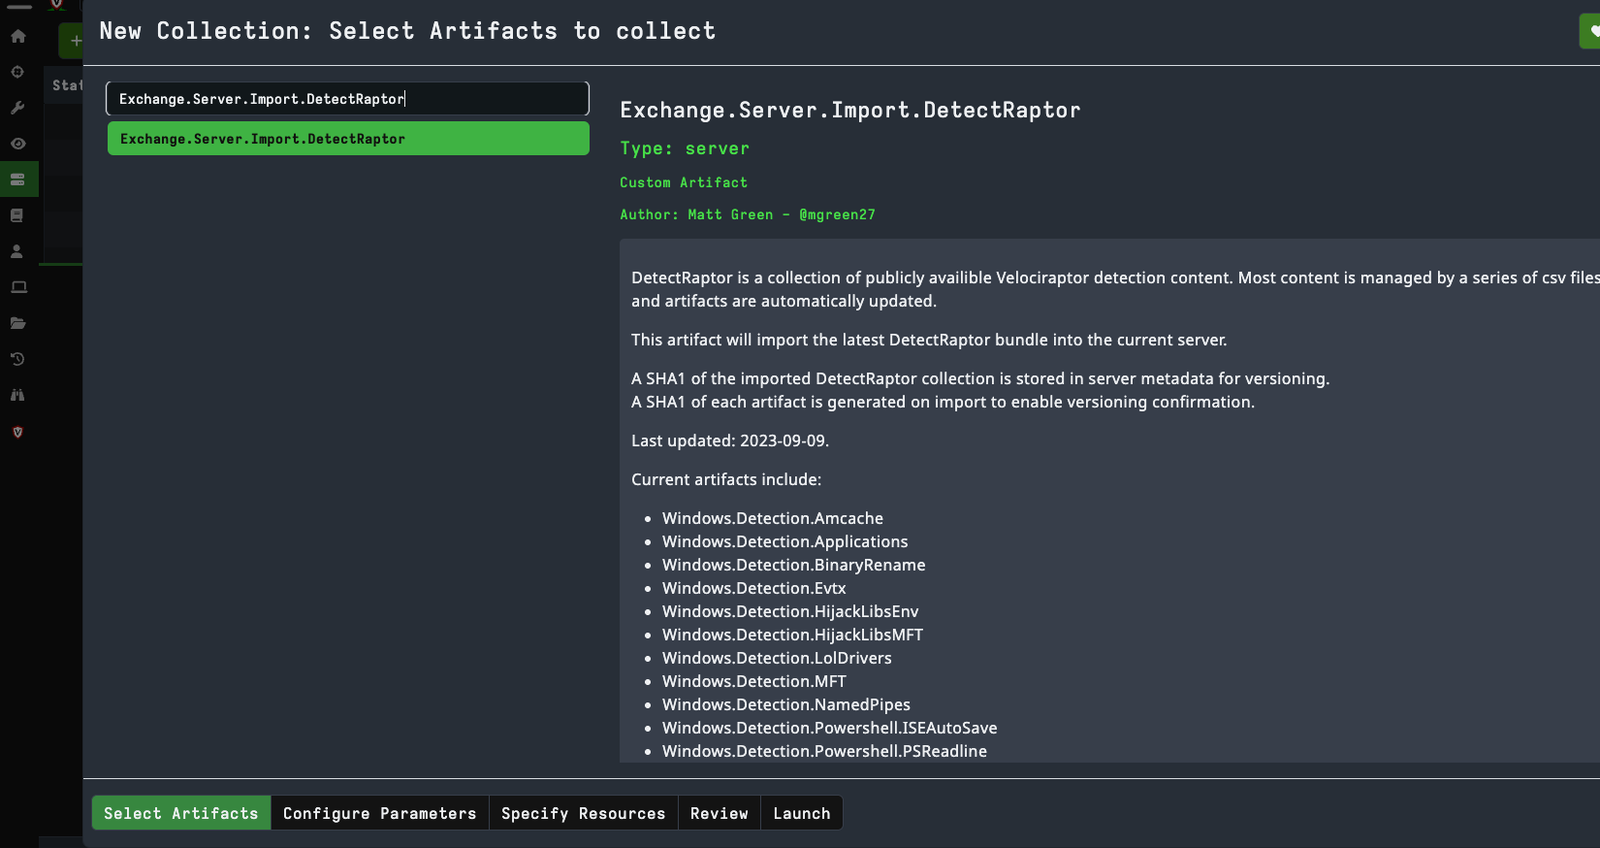
  1. DetectRaptor आयात करें सर्वर आर्टिफैक्ट्स > + Exchange.Server.Import.DetectRaptor image

वर्तमान आर्टिफैक्ट्स में शामिल हैं:

  • DetectRaptor.Windows.Detection.Amcache
  • DetectRaptor.Windows.Detection.Applications
  • DetectRaptor.Windows.Detection.BinaryRename
  • DetectRaptor.Windows.Detection.Bootloaders
  • DetectRaptor.Windows.Detection.Evtx
  • DetectRaptor.Windows.Detection.HijackLibsEnv
  • DetectRaptor.Windows.Detection.HijackLibsMFT
  • DetectRaptor.Windows.Detection.Powershell.ISEAutoSave
  • DetectRaptor.Windows.Detection.LolDriversMalicious
  • DetectRaptor.Windows.Detection.LolDriversVulnerable
  • DetectRaptor.Windows.Detection.Yara.LolDrivers
  • DetectRaptor.Windows.Detection.LolRMM
  • DetectRaptor.Windows.Detection.MFT
  • DetectRaptor.Windows.Detection.NamedPipes
  • DetectRaptor.Windows.Registry.NetworkProvider
  • DetectRaptor.Windows.Detection.Powershell.PSReadline
  • DetectRaptor.Windows.Detection.Webhistory
  • DetectRaptor.Generic.Detection.YaraFile
  • DetectRaptor.Linux.Detection.YaraProcessLinux
  • DetectRaptor.Macos.Detection.YaraProcessMacos
  • DetectRaptor.Windows.Detection.YaraProcessWin
  • DetectRaptor.Generic.Detection.YaraWebshell
  • DetectRaptor.Windows.Detection.ZoneIdentifier

सर्वर आर्टिफैक्ट्स:

  • DetectRaptor.Server.StartHunts
  • DetectRaptor.Server.ManageContent

कुछ योगदान देने वाले रिपॉज़िटरीज़:

  • https://github.com/svch0stz/velociraptor-detections
  • https://www.bootloaders.io/
  • https://hijacklibs.net/
  • https://www.loldrivers.io/
  • https://www.lolrmm.io/
  • https://github.com/SigmaHQ/sigma
  • https://yarahq.github.io/

सत्यापन

रिपॉज़िटरी रूट से Eventlogs, PSReadLine, और MFT रिग्रेशन परीक्षण चलाएँ:

python -m unittest discover -s tests -v

MFT डिटेक्शन CSV को सीधे मान्य करें:

python scripts/sync_mft_lolrmm.py
python scripts/normalize_mft_metadata.py
python scripts/assign_mft_metadata.py --check
python scripts/validate_mft.py
python scripts/validate_mft_whitelist.py
python scripts/build_mft_replay_coverage.py
python scripts/replay_mft.py --check
python scripts/benchmark_mft_replay.py --iterations 3

MFT नियम जोड़ते समय, जनरेट किए गए मेटाडेटा फ़ील्ड्स को खाली छोड़ें और चलाएँ:

python scripts/assign_mft_metadata.py

यह एक अपरिवर्तनीय DR-MFT-<CATEGORY>-NNN RuleID और बेसलाइन श्रेणी, विश्वास, स्रोत, और ATT&CK मेटाडेटा निर्दिष्ट करता है। मौजूदा RuleIDs सुरक्षित रहते हैं।

sync_mft_lolrmm.py csv/lolrmm.csv से LOLRMM-समर्थित MFT नियमों को पुनर्जीवित करता है, csv/MFT_RMM_IDs.csv के माध्यम से IDs को संरक्षित करता है और csv/MFT_RMM_Overrides.csv लागू करता है। जो स्रोत स्वाभाविक रूप से केवल-फ़ाइलनाम MFT डिटेक्शन के लिए अनुपयुक्त हैं, उन्हें csv/MFT_RMM_Exclusions.csv में प्रलेखित किया गया है। normalize_mft_metadata.py फिर समीक्षित विश्वास, गंभीरता, दायरा, और ATT&CK नीति लागू करता है। उत्पन्न DLL संकेतक केवल तभी बनाए रखे जाते हैं जब उनका बेसनाम किसी उत्पाद-विशिष्ट LOLRMM नाम टोकन से मेल खाता है; फ़िल्टर किए गए DLL और स्पष्ट बहिष्करण csv/MFT_RMM_Coverage.csv में दर्ज किए जाते हैं। ज्ञात अस्पष्ट निष्पादन योग्य बेसनामों को भी केवल-फ़ाइलनाम जनरेशन से फ़िल्टर किया जाता है। क्यूरेटेड स्प्लिट ओवरराइड केवल स्थिर अपस्ट्रीम उत्पाद पथों के अंतर्गत सामान्य फ़ाइलनाम बनाए रखते हैं।

build_mft_replay_coverage.py हर MFT नियम के लिए एक नियतात्मक सिंथेटिक पॉज़िटिव बनाता है और ओवरलैपिंग नियम मैचों को csv/MFT_Replay_Coverage.csv में दर्ज करता है। replay_mft.py --check tests/fixtures/ के अंतर्गत सैनिटाइज़ किए गए पॉज़िटिव और नेगेटिव फिक्स्चर का मूल्यांकन करता है। यह --baseline-rules का उपयोग करके उम्मीदवार नियम फ़ाइल की बेसलाइन के साथ तुलना भी कर सकता है, और स्पष्ट रूप से चयनित पथों पर विस्तृत मैच, तुलना, और सारांश आउटपुट लिख सकता है।

csv/MFT_Whitelist.csv में अंतर्निहित पथ-जागरूक दमन नीतियाँ होती हैं। नीतियों के लिए सटीक RuleID और आर्टिफैक्ट के साथ-साथ मेल खाते फ़ाइलनाम और पथ regexes की आवश्यकता होती है। SuppressWhitelisted MFT और Amcache में डिफ़ॉल्ट रूप से सक्षम है; दबाए गए पंक्तियों और उनके WhitelistID मेटाडेटा का ऑडिट करने के लिए इसे अक्षम करें। स्थानीय या ग्राहक-विशिष्ट RMM अनुमोदन रनटाइम पैरामीटर बने रहते हैं और रिपॉज़िटरी में प्रतिबद्ध नहीं होते हैं।

benchmark_mft_replay.py सैनिटाइज़ किए गए फिक्स्चर को प्रति नियम एक उत्पन्न पॉज़िटिव के साथ जोड़ता है। यह रॉ, बनाए रखे गए, और दबाए गए मैच; अद्वितीय फ़ाइलें और पथ स्ट्रिंग; मल्टी-मैच विस्तार; अनुमानित नियम मूल्यांकन; और रनटाइम की रिपोर्ट करता है। अतिरिक्त रीप्ले-प्रारूप CSV इनपुट --input के साथ आपूर्ति किए जा सकते हैं। बेंचमार्क JSON केवल तब लिखा जाता है जब --output स्पष्ट रूप से प्रदान किया गया हो।

scripts/ से प्रभावित आर्टिफैक्ट्स को पुनर्जीवित करें:

cd scripts
python evtx.py
python psreadline.py
python iseautosave.py
python mft.py
python amcache.py

जनरेट किए गए आर्टिफैक्ट्स को Velociraptor से सत्यापित करें:

./velociraptor artifacts verify \
  vql/Evtx.yaml \
  vql/PSReadline.yaml \
  vql/ISEAutoSave.yaml \
  vql/MFT.yaml

डिटेक्शन उन्नयन नोट्स

  • docs/eventlogs-detection-review.md
  • docs/mft-detection-uplift.md
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






