 srlabs/certiception
आपके आंतरिक नेटवर्क में हमलावरों को पकड़ने के लिए एक ADCS हनीपॉट।

Certiception, Active Directory Certificate Services (ADCS) के लिए एक हनीपॉट है, जिसे यथार्थवादी और आकर्षक चारे से हमलावरों को फँसाने के लिए डिज़ाइन किया गया है, जो अत्यधिक प्रासंगिक अलर्ट ट्रिगर करता है।
SRLabs रेड टीम द्वारा विकसित, Certiception आपके ADCS वातावरण में एक कमज़ोर दिखने वाला सर्टिफिकेट टेम्पलेट बनाता है, शोषण को रोकने के लिए प्रतिबंध स्थापित करता है, और प्रभावी अलर्टिंग स्थापित करने में सहायता करता है।
मूल रूप से Troopers24 में जारी, Certiception प्रभावी धोखे के लिए एक रणनीतिक गाइड के साथ आता है: द रेड टीमर्स गाइड टू डिसेप्शन
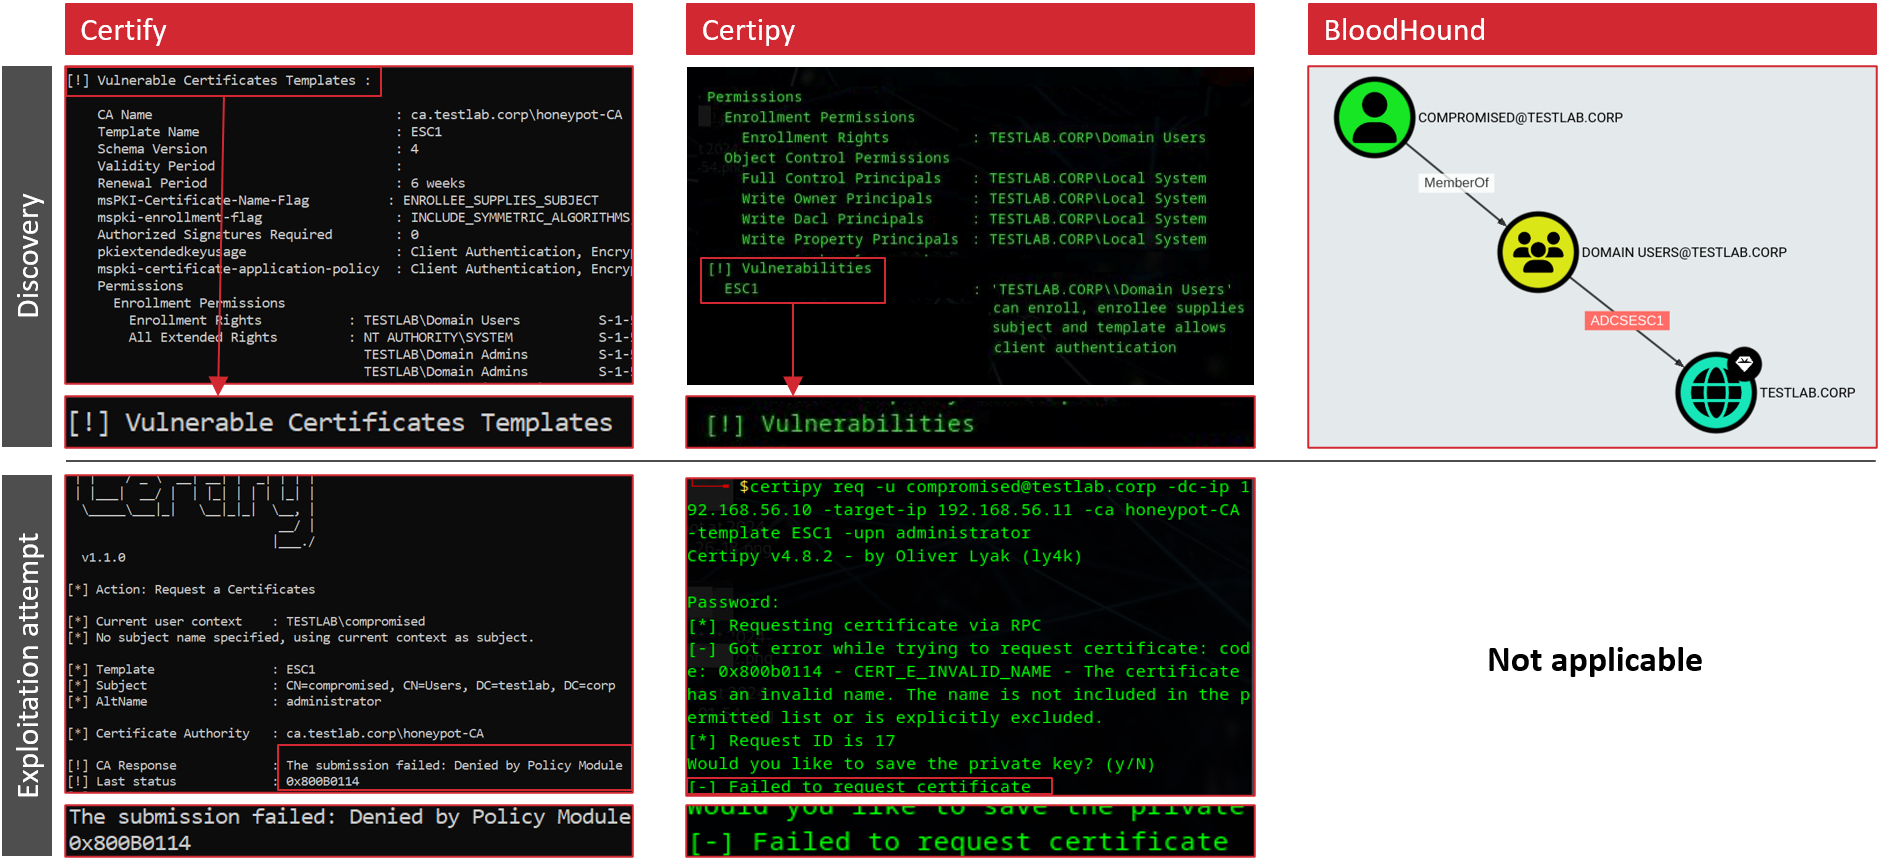
tl;dr: हमलावर के दृष्टिकोण से: कमज़ोर दिखता है, शोषण विफल होता है।
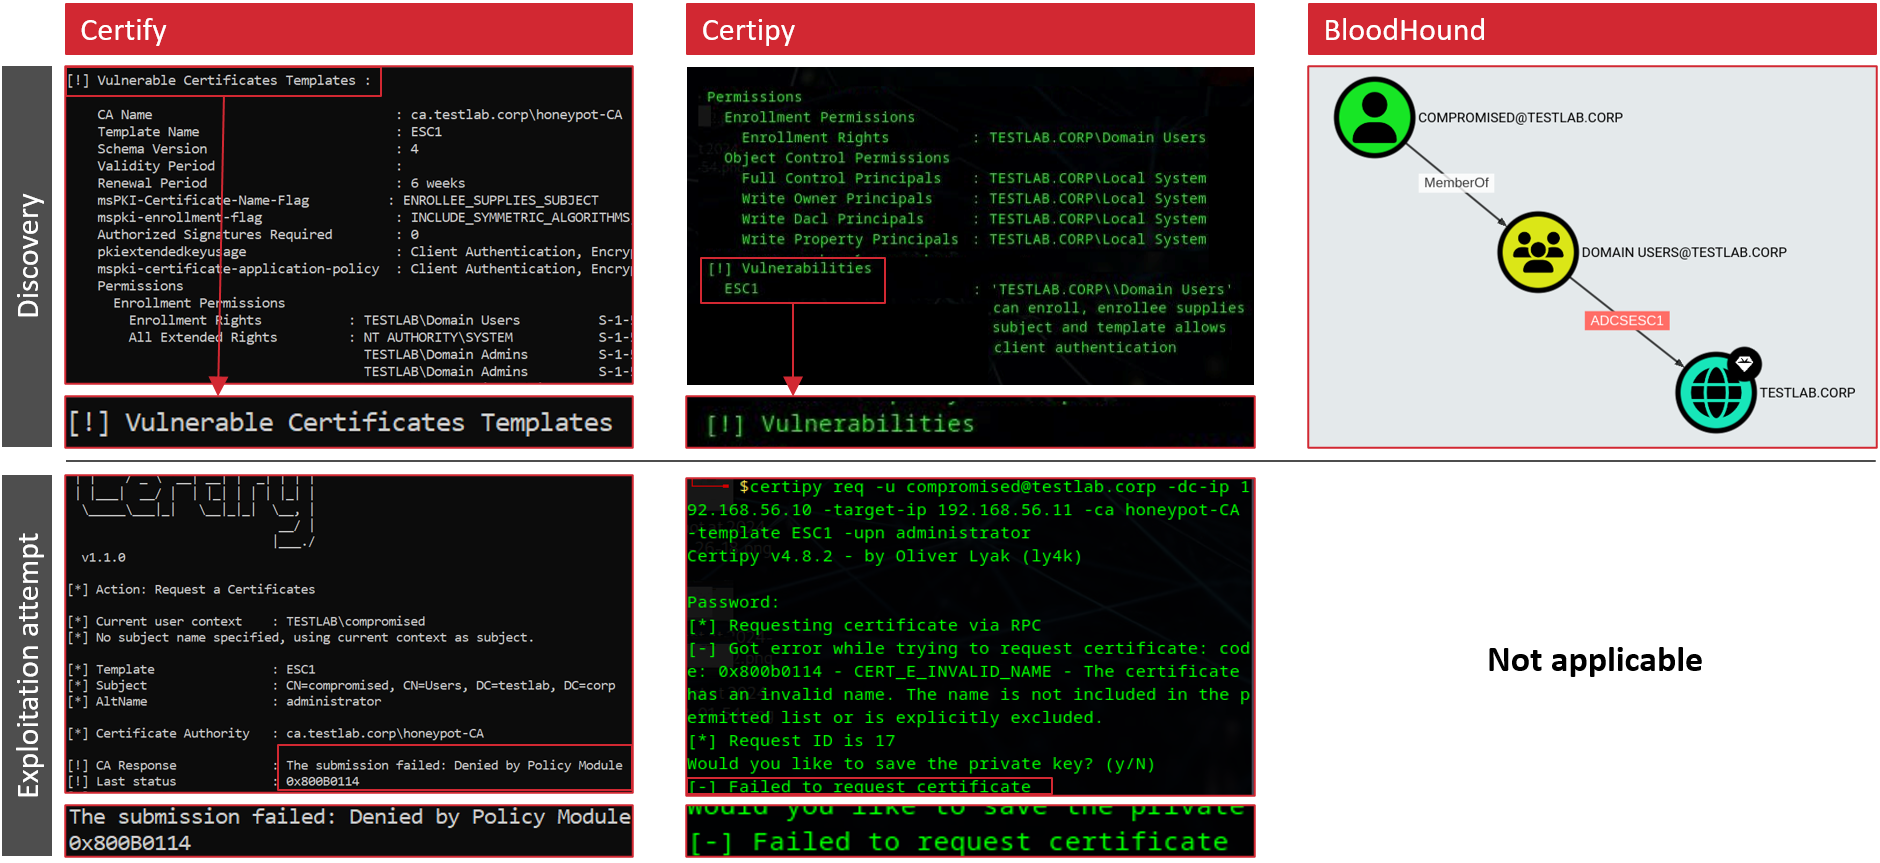
अपने रेड टीम और इंसिडेंट मैनेजमेंट अभियानों में हम नियमित रूप से देखते हैं कि लेटरल मूवमेंट और प्रिविलेज एस्केलेशन का पता नहीं चल पाता। यदि डिटेक्शन ट्रिगर होते भी हैं, तो उन पर समय पर प्रतिक्रिया नहीं दी जाती, क्योंकि गलत सकारात्मक (फ़ॉल्स पॉज़िटिव) आम हैं। हमारा मानना है कि आंतरिक हनीपॉट (उर्फ कैनरी, उर्फ डिसेप्शन तकनीक) रक्षकों के लिए उन खतरों को पकड़ने का एक प्रभावी तरीका है जो प्रारंभिक सुरक्षा को पार कर जाते हैं।
आंतरिक हनीपॉट आपके नेटवर्क में हमलावरों के लिए जानबूझकर लगाए गए जाल हैं। वे कमज़ोर दिखते हैं लेकिन शोषण पर अलर्ट ट्रिगर करते हैं। यहाँ बताया गया है कि हमें क्यों लगता है कि डिसेप्शन में बड़ी क्षमता है:
अपनी क्षमता के बावजूद, हम नियमित रूप से मौलिक रूप से अप्रभावी डिसेप्शन सेटअप का सामना करते हैं। रक्षकों को अधिक प्रभावी हनीपॉट बनाने में मदद करने के लिए, Certiception एक व्यापक डिसेप्शन रणनीति गाइड के साथ आता है।
Active Directory Certificate Services (ADCS) हनीपॉट के लिए एक आदर्श स्थान है:
इसीलिए हमने Certiception बनाया।
Certiception आपके वातावरण में एक नया CA स्थापित करता है और एक ESC1 हनीपॉट कॉन्फ़िगर करता है।
इसे कई भूमिकाओं को कॉल करने वाले Ansible प्लेबुक के रूप में लागू किया गया है। कुल मिलाकर, निम्नलिखित चरण निष्पादित किए जाते हैं:
CA या टेम्पलेट नाम जैसे पैरामीटर को हनीपॉट को छिपाने के लिए अनुकूलित किया जा सकता है।
तो इस तरह Certiception काम करता है::
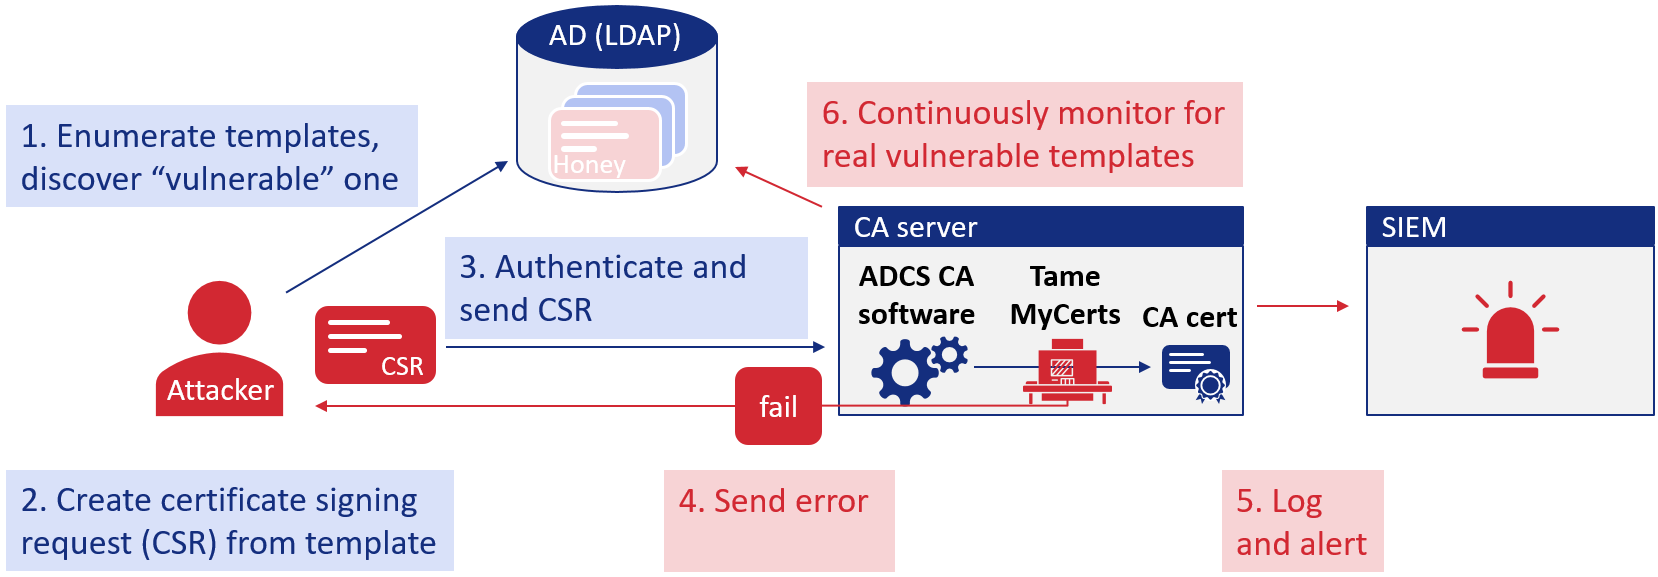
अन्य प्रकार की ESC कमज़ोरियों के लिए समर्थन और मौजूदा CA में हनी टेम्पलेट जोड़ने की क्षमता भविष्य के लिए योजना बनाई गई है।
Certiception CA से अंतर्निहित Windows इवेंट और TameMyCerts पॉलिसी मॉड्यूल द्वारा उत्पन्न इवेंट का उपयोग करता है। आवश्यक जानकारी के साथ अंतर्निहित CA इवेंट प्राप्त करने के लिए, Certiception हनी CA सर्वर पर विस्तारित ऑडिट लॉग सक्षम करता है।
हम महत्वपूर्ण और मध्यम इवेंट पर अलर्ट करने का सुझाव देते हैं:
| Event source | Event ID | Alert |
|---|---|---|
| TameMyCerts | 6 – CSR denied due to policy violation | CRITICAL - attempted exploitation via SAN |
| Windows Security Log | 4886 – Certificate enrollment requested | MEDIUM - Honey template was used |
| Windows Security Log | 4887 – Certificate issued | Not used, 4886 has more coverage |
| Windows Security Log | 4888 – Certificate request denied | Not used, TameMyCerts 6 is more precise when issuance fails non-malicious |
Certiception दो अलग-अलग अलर्ट के लिए उपयोग के लिए तैयार SIGMA नियम आउटपुट करता है। आपको केवल यह सुनिश्चित करने की आवश्यकता है कि संबंधित इवेंट ID आपके SIEM में शामिल हैं और फिर SIGMA नियमों के साथ अलर्टिंग सेट करें।
भविष्य के रिलीज़ में नए या अतिरिक्त SIGMA नियम पेश किए जा सकते हैं।
अपना ADCS हनीपॉट स्थापित करने के लिए इन चरणों का पालन करें।
नोट: हम विभिन्न परीक्षण प्रयोगशाला सेटअपों में स्थिरता में सुधार कर रहे हैं कि सेटअप कार्यों के लिए किन खातों का उपयोग किया जाता है। यदि आप इसे आज़माना चाहते हैं, तो शायद एक सप्ताह और इंतज़ार करना सबसे अच्छा है :)
inventory में अपने सामान्य डोमेन और Ansible कनेक्शन पैरामीटर कॉन्फ़िगर करेंhost_vars/honeypotCA.yml में अपने हनीपॉट के लिए पैरामीटर अनुकूलित करेंansible-playbook -i inventory playbooks/certiception.yml
यह टूलिंग बिना किसी वारंटी या गारंटी के प्रदान की जाती है। यह मौजूदा सॉफ़्टवेयर को जोड़ता है, स्थापना और कॉन्फ़िगरेशन को स्वचालित करता है। Certiception द्वारा किए गए सभी स्थापना और कॉन्फ़िगरेशन चरणों के लिए आप ज़िम्मेदार हैं।
यदि आप इस टूल का उपयोग करते हैं, तो हम दृढ़ता से अनुशंसा करते हैं कि आप यह समझने के लिए स्रोत कोड पढ़ें कि आप क्या कॉन्फ़िगर कर रहे हैं और स्थापना के बाद अपने सेटअप को सत्यापित करें।
