
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित

 wazuh/wazuh
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
 netalertx/netalertx
केंद्रीकृत नेटवर्क दृश्यता और निरंतर संपत्ति खोज। उपकरणों की निगरानी करें, परिवर्तन का पता लगाएं, और वितरित नेटवर्क में सतर्क रहें।
 misp/misp
MISP (मुख्य सॉफ़्टवेयर) - ओपन सोर्स थ्रेट इंटेलिजेंस और शेयरिंग प्लेटफ़ॉर्म
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
oisf/suricataरीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
स्वायत्त Rust एंडपॉइंट सुरक्षा एजेंट जो Ring-0 Windows ड्राइवर और Linux eBPF प्री-एक्ज़ीक्यूशन ब्लॉकिंग, YARA डिटेक्शन, MITRE ATT&CK मैपिंग, और P2P…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
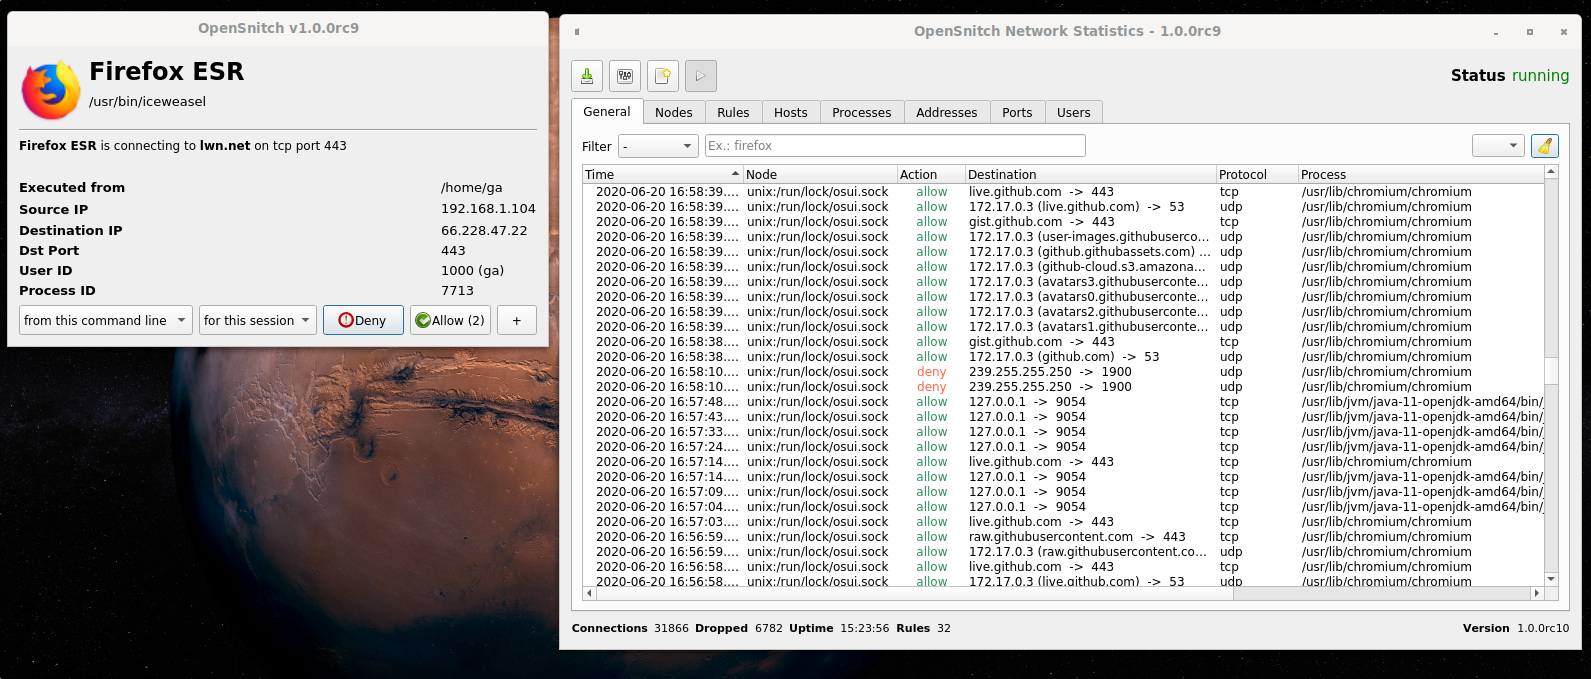 evilsocket/opensnitch
इंटरैक्टिव GNU/Linux एप्लीकेशन फ़ायरवॉल जो आउटबाउंड कनेक्शनों को फ़िल्टर करता है, विज्ञापन और मैलवेयर डोमेन को ब्लॉक करता है, GUI के माध्यम से सिस्टम…
 telekom-security/tpotce
🍯 T-Pot - सभी एक में मल्टी हनीपॉट प्लेटफॉर्म 🐝
 adibirzu/openclaw-security-monitor
OpenClaw परिनियोजनों के लिए सक्रिय सुरक्षा निगरानी। ClawHavoc, AMOS stealer, CVE-2026-25253, मेमोरी पॉइज़निंग और सप्लाई चेन हमलों का पता लगाता है।
 ntop/ndpi
मुक्त स्रोत गहन पैकेट निरीक्षण सॉफ़्टवेयर टूलकिट
 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…

 ndaal_open_source/ndaal_public_auditd
14,956 MITRE ATT&CK-मैप किए गए नियमों, Ansible परिनियोजन रोल, और सुरक्षा निगरानी व अनुपालन ऑडिटिंग के लिए lint/test टूलिंग के साथ सर्वोत्तम-प्रथा…
 thinkst/opencanary
कम-संसाधन हनीपॉट जो सामान्य नेटवर्क सेवाओं का अनुकरण करके उल्लंघन-पश्चात हमलावर गतिविधि का पता लगाता है, जिसमें विस्तार योग्य प्रोटोकॉल मॉड्यूल और…




