
 a3sal0n/falcongate
ओपन-सोर्स नेटवर्क गेटवे फ़ायरवॉल जो Zeek, VirusTotal और थ्रेट इंटेलिजेंस फ़ीड का उपयोग करके मैलवेयर, रैनसमवेयर और घुसपैठ का पता लगाता और उन्हें ब्लॉक करता है, साथ ही DNS एन्क्रिप्शन और IoT डिवाइस सुरक्षा प्रदान करता है।

एक स्व-होस्टेड सुरक्षा गेटवे जो आपके घर या छोटे-कार्यालय नेटवर्क पर मौजूद डिवाइसों पर नज़र रखता है और आपको बताता है जब उनमें से कोई मुसीबत में हो।
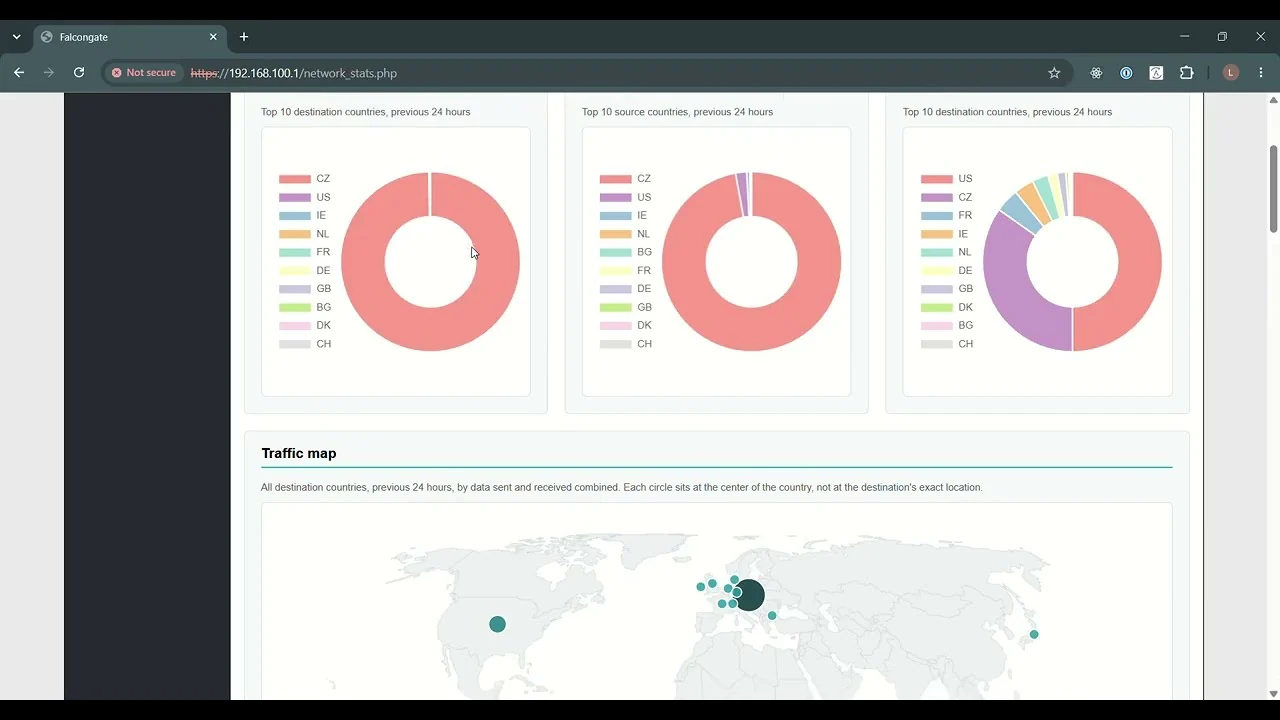
Falcongate दो नेटवर्क इंटरफ़ेस वाली एक Linux मशीन को ऐसा गेटवे बना देता है जो नेटवर्क ट्रैफ़िक का निरीक्षण करता है, DNS को फ़िल्टर करता है, कमज़ोरियों के लिए आपके डिवाइसों का ऑडिट करता है और एक वेब कंसोल तथा ईमेल के माध्यम से अलर्ट जारी करता है। यह मुफ़्त, ओपन सोर्स है और पूरी तरह से आपके नियंत्रण वाले हार्डवेयर पर चलता है।
एक सामान्य घरेलू या छोटे-व्यवसाय के नेटवर्क पर मौजूद अधिकांश डिवाइस स्वयं की सुरक्षा नहीं कर सकते। कैमरे, टीवी, प्रिंटर, राउटर और अन्य इंटरनेट ऑफ़ थिंग्स डिवाइस एंटीवायरस सॉफ़्टवेयर नहीं चला सकते, उन्हें अपडेट शायद ही मिलते हैं और अक्सर वे डिफ़ॉल्ट पासवर्ड के साथ आते हैं। एक बार उनमें से कोई समझौता हो जाने पर, उसका उपयोग उसके मालिक की जासूसी करने, उसी नेटवर्क पर अन्य डिवाइसों पर हमला करने या किसी बॉटनेट में शामिल होने के लिए किया जा सकता है। रैनसमवेयर ने उन लोगों और छोटे व्यवसायों के लिए इसी समस्या को महँगा बना दिया है जो नुकसान को सबसे कम सहन कर सकते हैं।
नेटवर्क ही एक ऐसी जगह है जहाँ इन सभी डिवाइसों को एक साथ देखा जा सकता है। किसी समझौता किए गए डिवाइस को, चाहे वह कोई भी सॉफ़्टवेयर चलाए, फिर भी डोमेन खोजने, अपने ऑपरेटरों से संपर्क करने और अपने पड़ोसियों की जाँच करने की ज़रूरत होती है। कंपनियों ने लंबे समय से इस तथ्य का उपयोग किया है, नेटवर्क मॉनिटरिंग और सुरक्षा टीमों के साथ जो इससे मिलने वाली जानकारी पर कार्रवाई करती हैं, लेकिन वे टूल्स उन संगठनों के लिए कीमत और डिज़ाइन के आधार पर बनाए गए हैं जिनके पास सुरक्षा बजट होता है।
Falcongate इस प्रकार की दृश्यता बाकी सभी तक पहुँचाने के लिए मौजूद है: वे लोग, परिवार और छोटे व्यवसाय जिन्हें सुरक्षा की ज़रूरत है लेकिन कोई सुरक्षा टीम नहीं है। यह सिद्ध ओपन सोर्स घटकों से बनाया गया है और एक ही इंस्टॉलर द्वारा सेट किया जाता है, और आपका ट्रैफ़िक डेटा आपकी अपनी मशीन पर ही रहता है।
| खतरा या गतिविधि | इसका पता कैसे लगाया जाता है | आवश्यकता |
|---|---|---|
| ज्ञात दुर्भावनापूर्ण डोमेन की लुकअप (मैलवेयर, रैनसमवेयर, फ़िशिंग, धोखाधड़ी, घोटाले और बहुत कुछ) | DNS लॉग की The Block List Project के विरुद्ध जाँच, साप्ताहिक रूप से रीफ़्रेश किया जाता है | कुछ भी अतिरिक्त नहीं |
| Domain Generation Algorithm (DGA) मैलवेयर | किसी डिवाइस के DNS लुकअप में पैटर्न | कुछ भी अतिरिक्त नहीं |
| स्पैम भेजने वाला मैलवेयर | किसी डिवाइस के DNS लुकअप में पैटर्न | कुछ भी अतिरिक्त नहीं |
| आपके नेटवर्क पर पोर्ट स्कैन और ट्रेसरूट | Zeek नोटिस | कुछ भी अतिरिक्त नहीं |
| संदिग्ध डोमेन | VirusTotal डोमेन रिपोर्ट | VirusTotal API कुंजी |
| आपके डिवाइसों द्वारा डाउनलोड की गई मैलवेयर फ़ाइलें | Zeek द्वारा निकाली गई फ़ाइलें, VirusTotal के विरुद्ध जाँची गईं | VirusTotal API कुंजी |
[!WARNING] डिफ़ॉल्ट-खाता जाँच वास्तव में लॉगिन का प्रयास करती है, Hydra और SecLists क्रेडेंशियल सूचियों का उपयोग करके। Falcongate केवल उन नेटवर्क पर चलाएँ जिनके आप मालिक हैं या जिनका परीक्षण करने के लिए आप अधिकृत हैं। लॉकआउट नीतियों वाले डिवाइस इन प्रयासों पर प्रतिक्रिया दे सकते हैं।
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| घटक | भूमिका |
|---|---|
| Zeek | LAN इंटरफ़ेस पर ट्रैफ़िक का निरीक्षण करता है और वे लॉग लिखता है जिनका विश्लेषण Falcongate करता है |
| dnsmasq | LAN के लिए DHCP और DNS फ़िल्टरिंग |
| dnscrypt-proxy | एन्क्रिप्टेड अपस्ट्रीम DNS |
| iptables और ipset | फ़ायरवॉल, NAT और IP ब्लॉकिंग |
| Nmap और Hydra | ओपन पोर्ट डिस्कवरी और डिफ़ॉल्ट-अकाउंट जाँच |
| Nginx और PHP | वेब कंसोल |
| Falcongate इंजन (Python) | उपरोक्त को सहसंबंधित करता है, अलर्ट उठाता है और रिपोर्ट भेजता है |
Falcongate को दो मोड में तैनात किया जा सकता है:
इंस्टॉलर उन सॉफ़्टवेयर को जोड़ता है जिन पर Falcongate निर्भर करता है, जिसमें Zeek 8.0 शामिल है। यह Falcongate के अपने उपयोग के लिए /opt/python/3.15.0 में CPython 3.15.0 बनाता है और सिस्टम Python को अछूता छोड़ देता है।
इंस्टॉलर नेटवर्किंग और सिस्टम सेवाओं को पुनः कॉन्फ़िगर करता है, इसलिए एक समर्पित मशीन का उपयोग करें और पहले स्क्रिप्ट की समीक्षा करें। इसे root के रूप में चलाएँ:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
यह डिप्लॉयमेंट मोड, दो इंटरफ़ेस और LAN IP पता पूछता है। पूरा होने पर, LAN साइड से एक डिवाइस कनेक्ट करें और https://<LAN IP> खोलें।
पूर्ण निर्देश, जिनमें यह भी शामिल है कि प्रत्येक डिप्लॉयमेंट मोड को कैसे संबोधित किया जाता है:
उपयोगकर्ता सेटिंग्स जैसे ईमेल प्राप्तकर्ता, VirusTotal कुंजी और आपकी अपनी ब्लैकलिस्ट और व्हाइटलिस्ट user_config.ini.tpl के फ़ील्ड का उपयोग करती हैं।
| सक्षम करने के लिए | सेट करें |
|---|---|
| VirusTotal डिटेक्शन | vt_api_key, एक VirusTotal API कुंजी का उपयोग करके |
| ईमेल अलर्ट | Gmail प्रेषक के लिए mailer_address और mailer_pwd, और प्राप्तकर्ताओं के लिए dst_emails |
| आपके अपने ब्लॉकिंग नियम | blacklist, whitelist, domain_blacklist और domain_whitelist |
ब्लॉकलिस्ट फ़ीड डिफ़ॉल्ट रूप से बंद हैं। विज्ञापन या मैलवेयर डोमेन को ब्लॉक करने के लिए, config.ini में [blacklists_domain] के अंतर्गत सूची URL जोड़ें।
Falcongate को Ubuntu 24.04, Debian 13 और Python 3.15 में माइग्रेट किया जा रहा है। ज्ञात सीमाएँ:






