
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित

 dougburks/so-crates
SO-CRATES: Security Onion कंटेनरीकृत तीव्र विश्लेषण — खतरे, Evil, और संदिग्ध गतिविधियाँ!
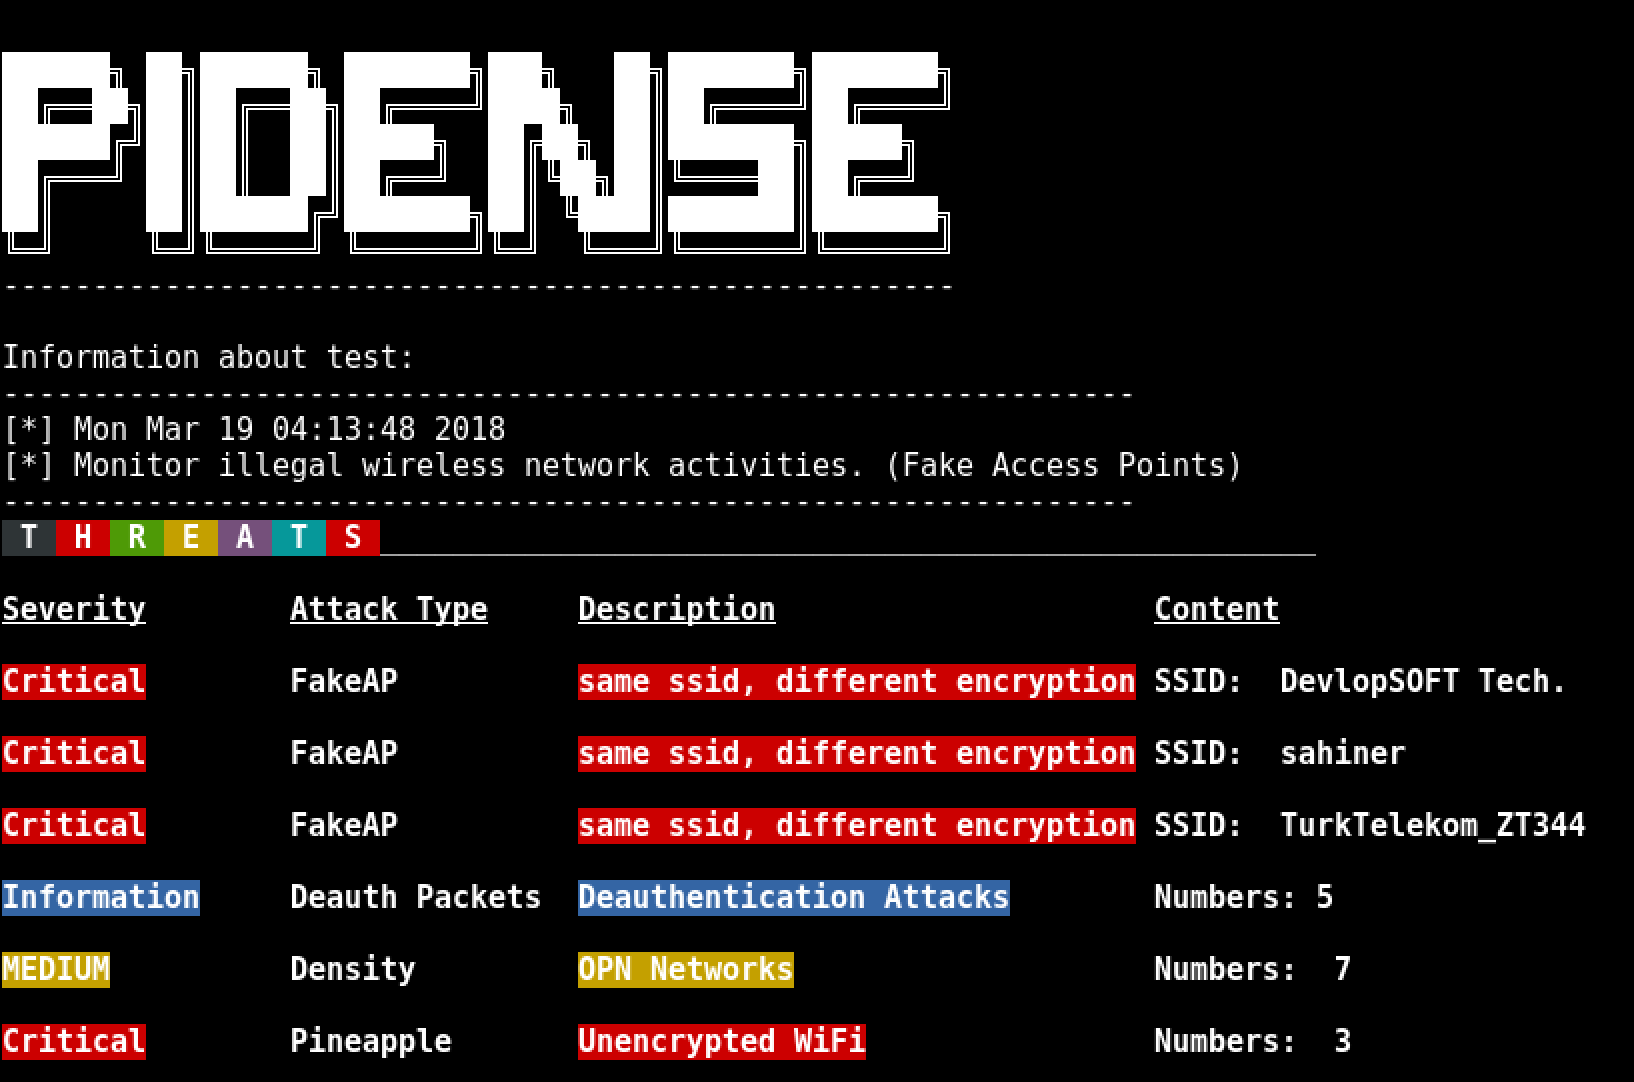 wipi-hunter/pidense
🍓📡🍍अवैध वायरलेस नेटवर्क गतिविधियों की निगरानी करें। (Fake Access Points), (WiFi Threats: KARMA Attacks, WiFi Pineapple, Similar SSID, OPN Network…
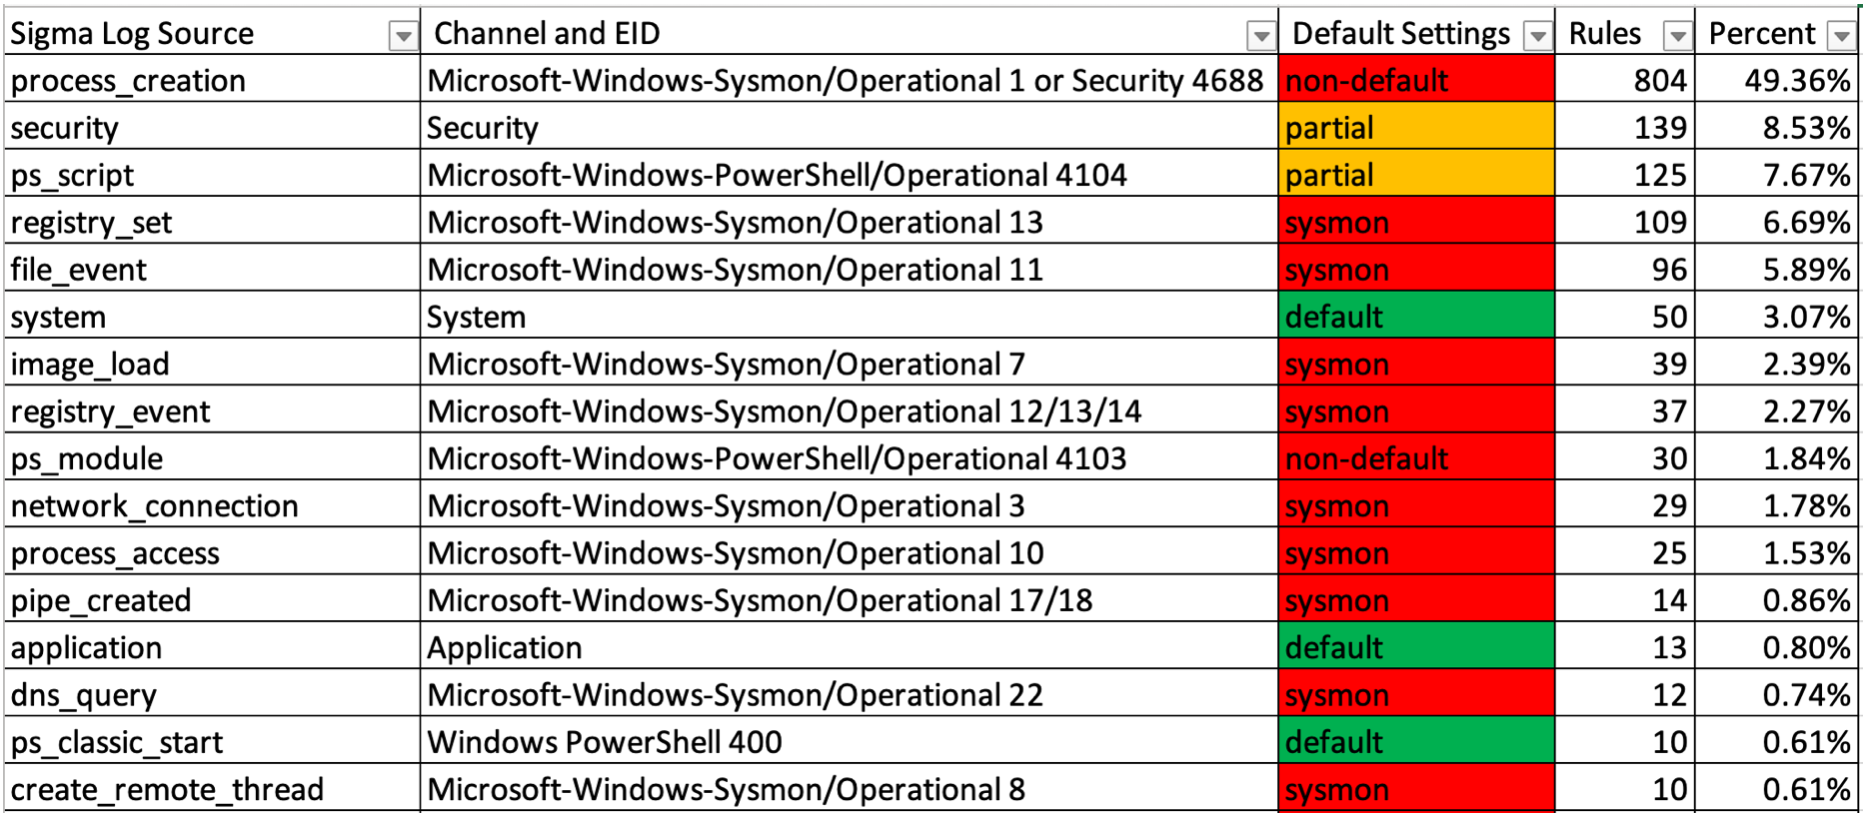 yamato-security/enablewindowslogsettings
विंडोज इवेंट लॉग्स को ठीक से सक्षम करने के लिए दस्तावेज़ और स्क्रिप्ट्स।
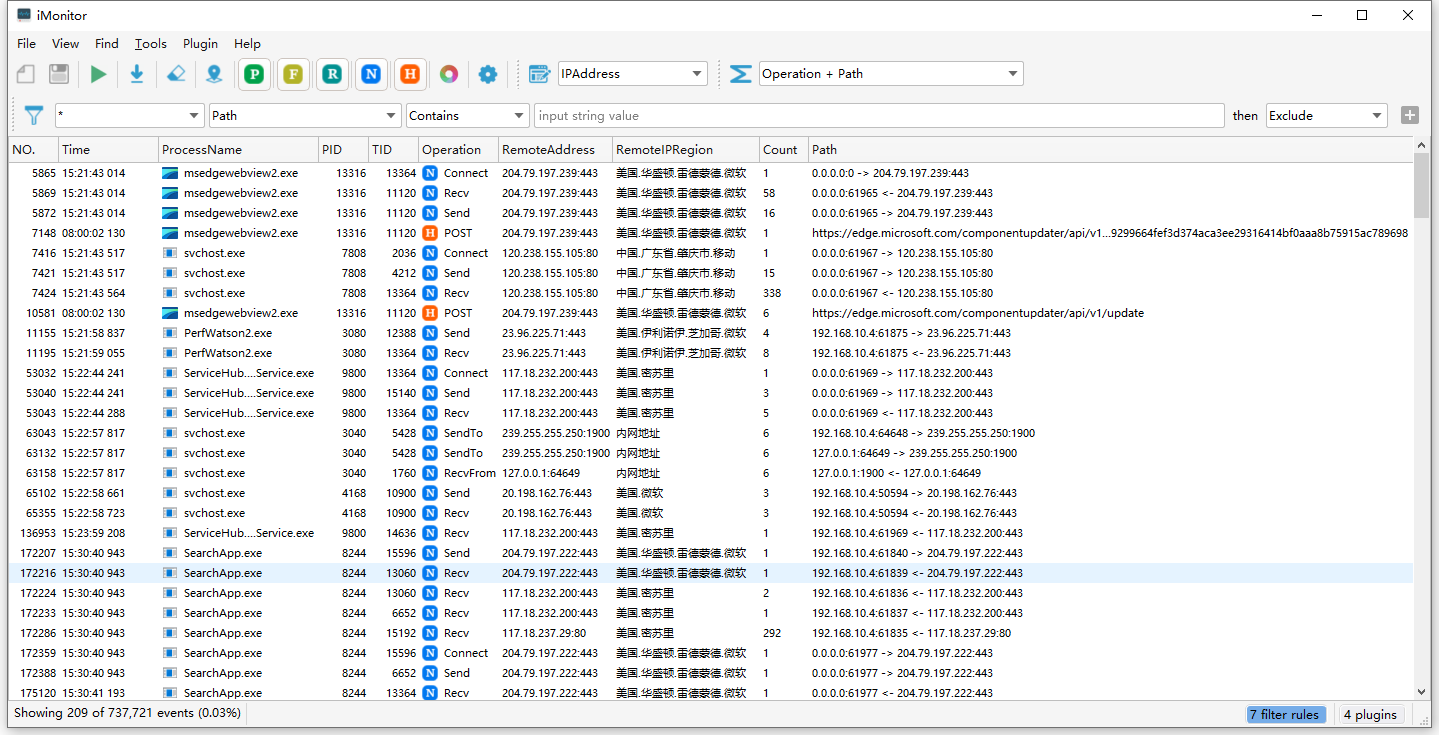 wecooperate/imonitor
एंडपॉइंट व्यवहार निगरानी और विश्लेषण प्रणाली प्रक्रियाओं, फ़ाइलों, रजिस्ट्री और नेटवर्क के लिए। स्क्रिप्टिंग, एक्सटेंशन और प्लगइन्स का समर्थन करता है…
 activecm/rita
रियल इंटेलिजेंस थ्रेट एनालिटिक्स (RITA) एक ढांचा है जो नेटवर्क ट्रैफिक विश्लेषण के माध्यम से कमांड और कंट्रोल संचार का पता लगाने के लिए है।
 objective-see/donotdisturb
ईविल मेड हमलों का पता लगाएं
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 neo23x0/loki-rs
🐍 उच्च-प्रदर्शन, मल्टी-थ्रेडेड YARA और IOC स्कैनर
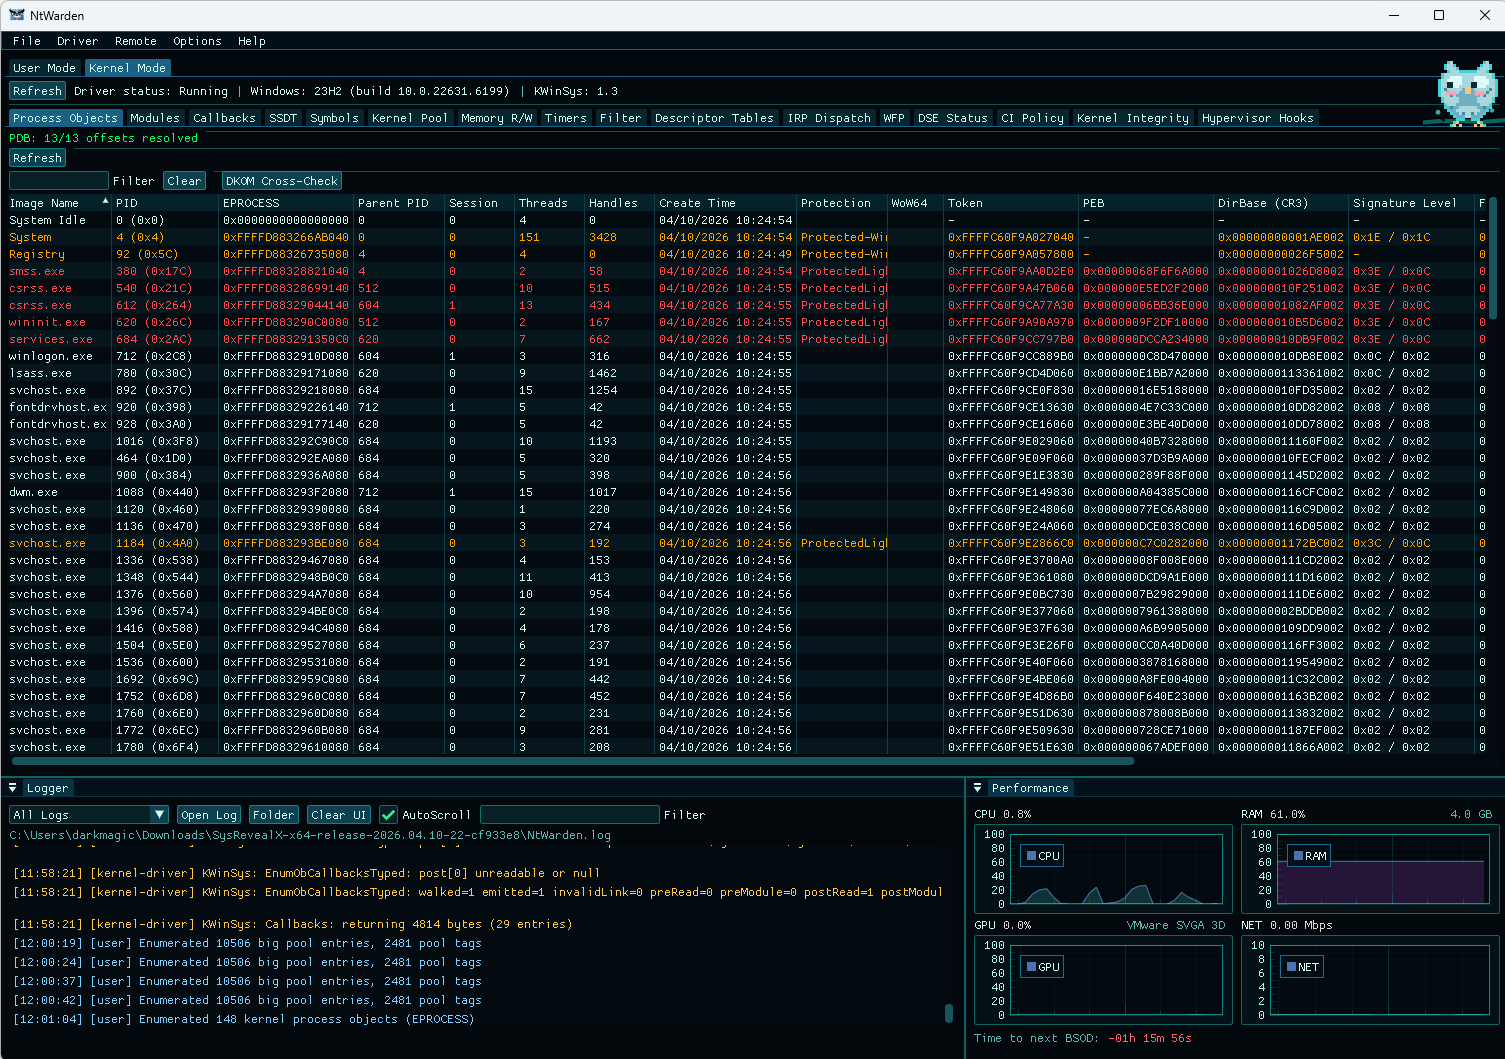 mrt4ntr4/ntwarden
विंडोज़ विश्लेषण और अनुसंधान टूलकिट
 chainguard-dev/osquery-defense-kit
osquery के लिए प्रोडक्शन-रेडी डिटेक्शन और रिस्पॉन्स क्वेरीज़
 nextronsystems/sysmon-config
सिस्मॉन कॉन्फ़िगरेशन फ़ाइल टेम्पलेट जिसमें डिफ़ॉल्ट उच्च-गुणवत्ता वाली इवेंट ट्रेसिंग शामिल है
 back2root/log4shell-rex
आपके लॉग में Log4Shell CVE-2021-44228 IOC से मेल खाने वाला PCRE RegEx
 bartblaze/yara-rules
निजी Yara नियमों का संग्रह।
 shirkdog/pulledpork
Pulled Pork for Snort और Suricata नियम प्रबंधन (Google Code से)
 securityclaw/securityclaw
एक मॉड्यूलर, कौशल-आधारित स्वायत्त सुरक्षा संचालन केंद्र (SOC) एजेंट जो OpenSearch/Elasticsearch डेटा की निगरानी करता है, RAG-आधारित व्यवहारिक स्मृति…
 sigmahq/sigma-cli
pySigma पर आधारित Sigma कमांड लाइन इंटरफ़ेस
 trustedsec/artillery
ओपन-सोर्स ब्लू टीम टूल जो कई होस्ट और नेटवर्क रक्षा और पहचान विधियों का उपयोग करके Linux और Windows सिस्टम की सुरक्षा करता है।








