
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 और CVE-2025-42999 भेद्यता और समझौता मूल्यांकन उपकरण
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 snapattack/damn-vulnerable-log4j-app
CVE-2021-44228 / log4shell का परीक्षण करने तथा एक उदाहरण हमले से forensic artifacts प्राप्त करने हेतु कमजोर वेब अनुप्रयोग
 navytitanium/eitest-tools-scripts-iocs
EITest अभियानों के लिए IOC फ़ीड और विश्लेषण टूलकिट, जिसमें C2 डेटा डिक्रिप्शन, पीड़ित पेलोड डिकोडिंग, और खतरे की खुफिया और फोरेंसिक जांच के लिए…
 seclog-open/seclog
Collects multi-source security logs from reproducible Docker attack scenarios, builds attack chains, and provides the SecLog-Bench-216 benchmark for…
 quaerendir/cve-2026-46331-audit
cve-2026-46331-ऑडिट स्क्रिप्ट
 instawp/wp2shell-scan
पता लगाएं और साफ करें wp2shell (CVE-2026-63030) WordPress समझौते — बल्क में चलाने योग्य, डिफ़ॉल्ट रूप से केवल-पढ़ने योग्य
 habibkaratas/sorry-ransomware-analysis
क्षमा करें ransomware (.sorry) IOCs, YARA नियम और फोरेंसिक विश्लेषण - CVE-2026-41940 cPanel अभियान
 owasp/agentic-evidence
एजेंटिक AI सुरक्षा साक्ष्य के लिए OWASP संदर्भ परियोजना: एजेंट निष्पादन, पहचान, टूल कॉल और प्राधिकरण निर्णयों को जाँच समयरेखाओं और निर्यात-योग्य…
 harshavmb/fim-ebpf
एक हल्का eBPF प्रोग्राम जो Linux पर फ़ाइल निर्माण और संशोधन घटनाओं की निगरानी करता है। यह उपकरण eBPF (Extended Berkeley Packet Filter) का उपयोग करके…
 cecio/xenoboxx
हार्डवेयर सैंडबॉक्स टूलकिट
 jgoyd/fourteen_endpoints
Apple के Privacy Relay के अंदर शेल कंपनियाँ
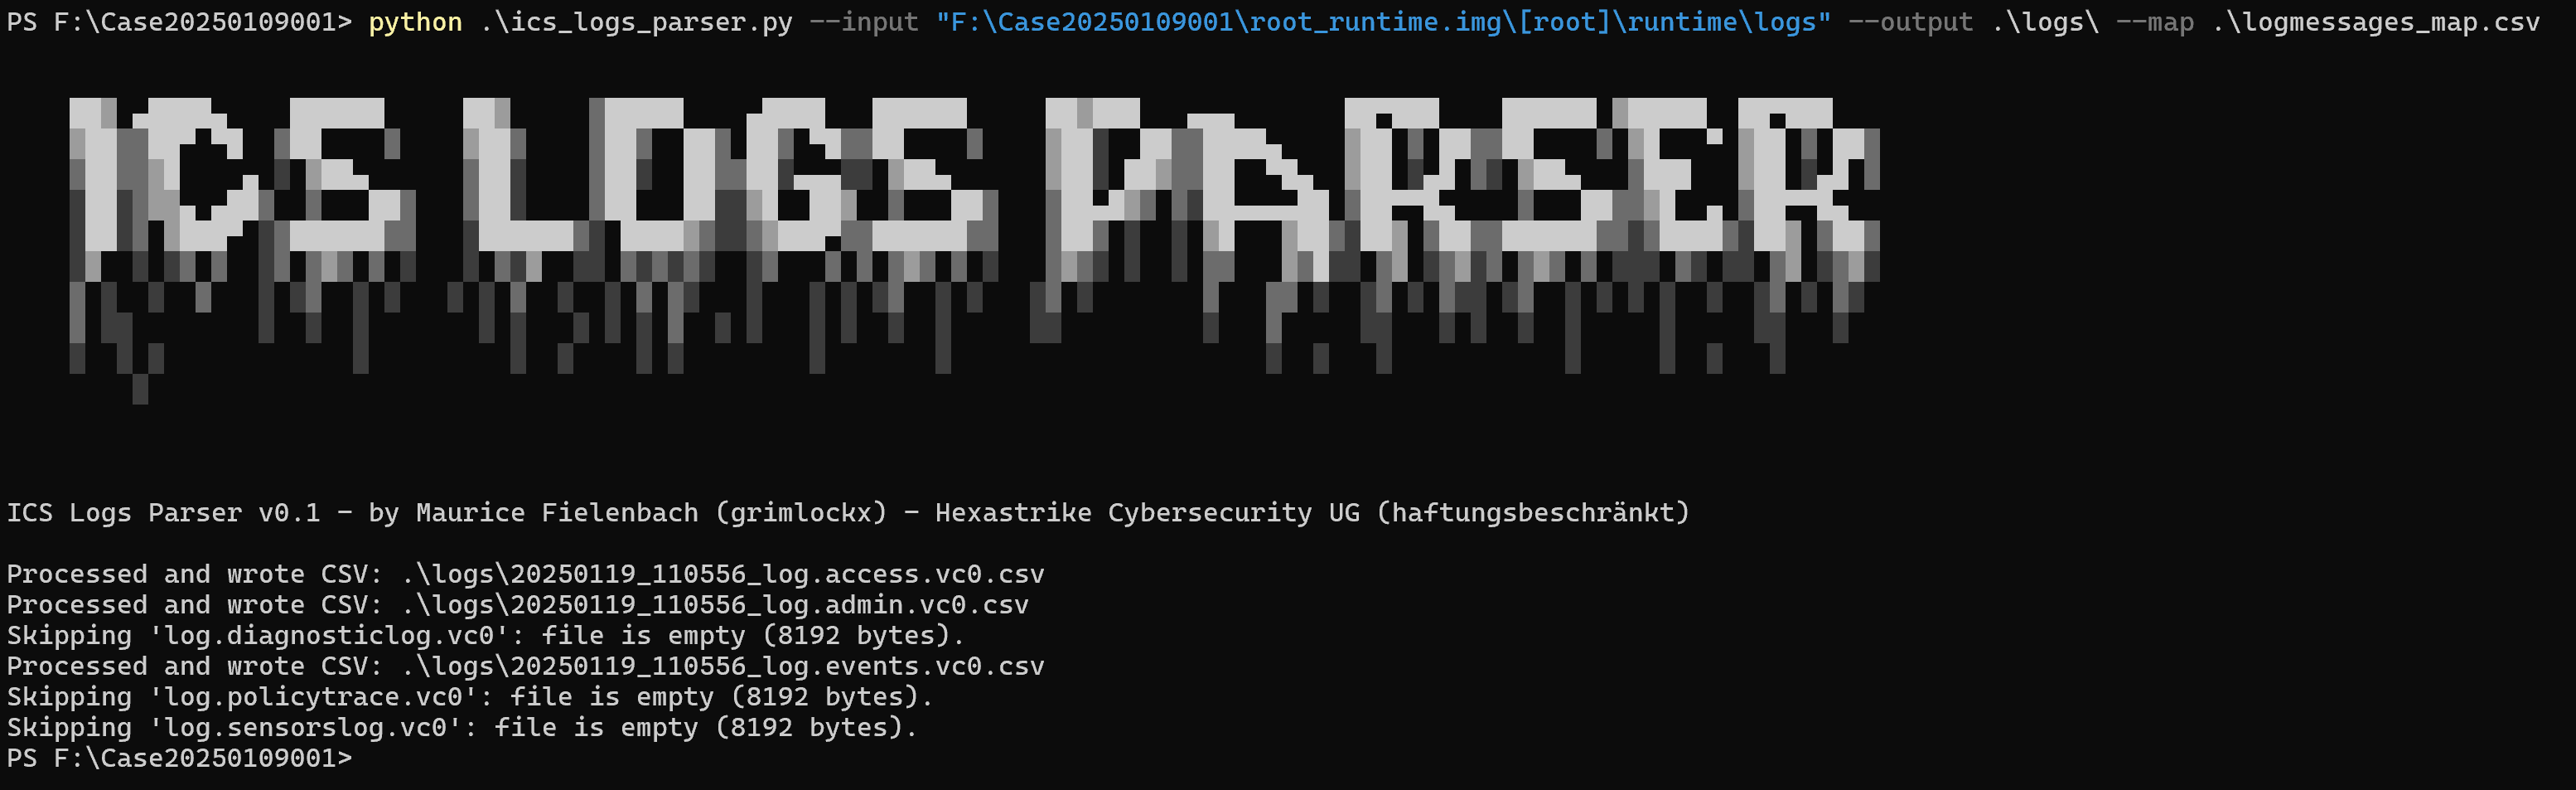 hexastrike/ivanti-connect-secure-logs-parser
Ivanti Secure Connect (ICS) इवेंट लॉग की जांच के लिए एक Python स्क्रिप्ट, जो CVE-2025-0282, CVE-2023-46805 और CVE-2024-21887 कमजोरियों की जांच में…
 nao-sec/ramnit_traffic_parser
रैमनिट के ट्रैफ़िक का विश्लेषण
 jnschaeffer/cve-2022-44268-detector
उन छवियों का पता लगाएं जो संभवतः CVE-2022-44268 का शोषण करती हैं
 joshatticus/ztewaste
CVE-2022-38694 का उपयोग करके Unisoc ZTE उपकरणों से चिंताजनक मात्रा में उपयोगकर्ता जानकारी निकालें।
 sobri3195/pegasus-malware-scan
मल्टी-लेयर्ड मैलवेयर स्कैनर जो विंडोज, मैकओएस और लिनक्स पर खतरे का पता लगाने, घटना प्रतिक्रिया और डिजिटल फोरेंसिक के लिए हैश-आधारित सत्यापन, व्यवहार…
 neorai/vt-py-scanner
VirusTotal API के साथ फ़ोल्डरों को पुनरावर्ती रूप से स्कैन करके मैलवेयर का पता लगाएं। इसमें हैश लुकअप, CSV निर्यात, रीयल-टाइम प्रगति, और स्वचालित…








