
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 withsecurelabs/volatility-plugins
Volatility प्लगइन्स मेमोरी फोरेंसिक्स के लिए, जिसमें Gargoyle मेमोरी स्कैनिंग चोरी तकनीकों का पता लगाना शामिल है।
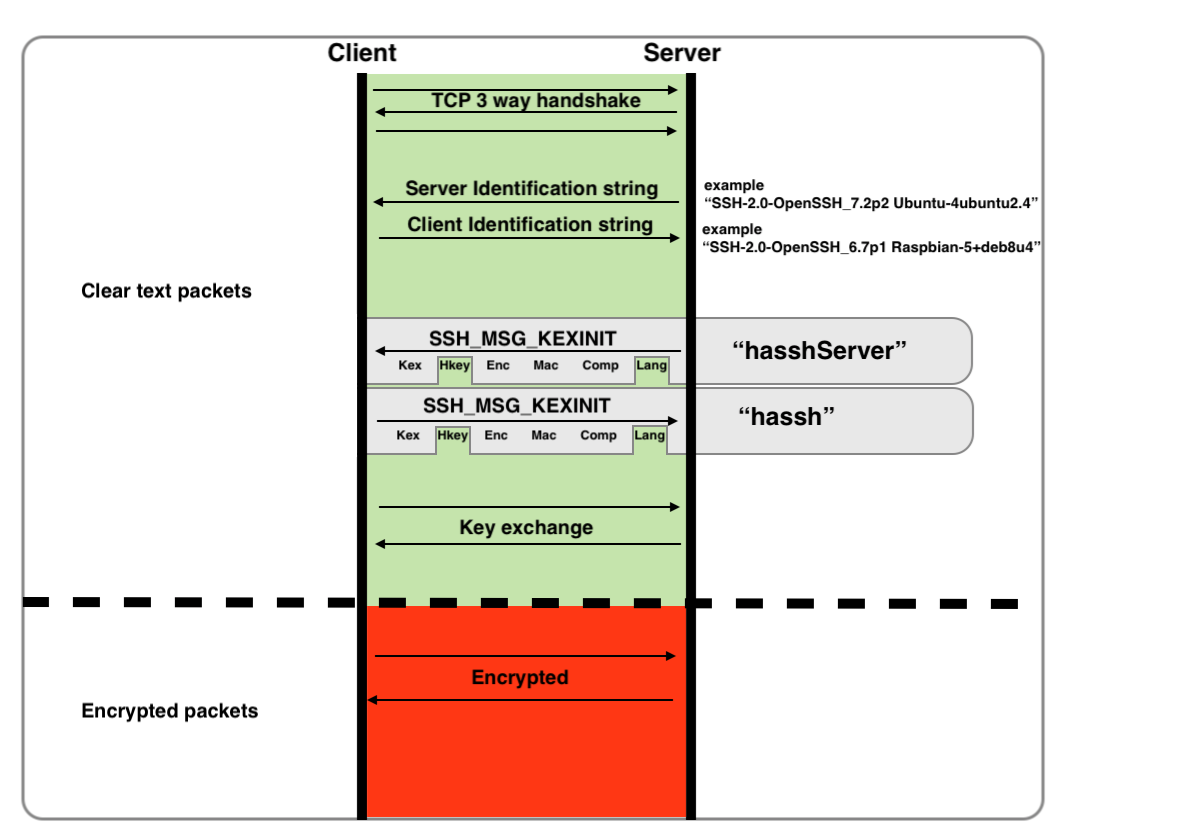 corelight/hassh
SSH क्लाइंट और सर्वर की फ़िंगरप्रिंटिंग करें।

 adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
CVE-2025-8088 को उजागर करने, पैच करने और सुरक्षित करने पर एक आकर्षक वॉकथ्रू, हैकर के व्यावहारिक ट्विस्ट के साथ।
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite (संस्करण 12.2.3 - 12.2.14) में एक गंभीर प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन (RCE) दोष हमलावरों को दुर्भावनापूर्ण HTTP…
 jacobpimental/nanocore_extractor
कंपाइल AutoIT स्क्रिप्ट से nanocore सैंपल निकालता है
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz नकली-Taiko-भर्तीकर्ता अभियान के लिए IoC, हमला श्रृंखला और पहचान, जो paste-in-terminal "anti-bot" चाल के माध्यम से स्वयं-हटाने वाला…
 corelight/zeek-xor-exe-plugin
XOR-एन्क्रिप्टेड EXE फ़ाइलों का पता लगाने और डिक्रिप्ट करने के लिए Zeek प्लगइन
 christophe.duvernois/usb-spy
USB Mass Storage ट्रैफ़िक को ब्लॉक और फ़ाइल स्तर पर इंटरसेप्ट और विश्लेषण करता है, USB उपकरणों का अनुकरण करता है, और सुरक्षा अनुसंधान, फोरेंसिक्स और…
 clark-prog/blackout-public
Blackout — आधिकारिक Blackout सार्वजनिक FAFO रिपॉजिटरी।
 matank001/asclepius
Asclepius फ़ाइलों को पुनर्स्थापित करके और उनकी पुनर्प्राप्ति क्षमता का सक्रिय रूप से परीक्षण करके बैकअप अखंडता को मान्य करता है। मेटाडेटा पर भरोसा…
 msedek/btrfs_fixes
गंभीर extent tree भ्रष्टाचार के लिए कस्टम BTRFS मरम्मत उपकरण जहाँ btrfs check --repair विफल होता है (segfault, loop, या deadlock)
 crussella0129/tricorne
एक Fedora रीमिक्स जो पेंटेस्टिंग और पर्पल हैट टूलिंग पर केंद्रित है।
 bedazzlinghex/memory-analysis
मेमोरी में मैलवेयर और फोरेंसिक विश्लेषण करने के लिए उपकरण शामिल हैं।
 prophetcraft/jarhunter
JAR विश्लेषण उपकरण जो बड़ी JAR फ़ाइलों से विशिष्ट कक्षाओं का अन्वेषण, खोज और निष्कर्षण करने के लिए है, जिसमें बाइटकोड खोज, बहु-चयन निष्कर्षण और…
 fabriziosalmi/tanstack-compromise-checker
TanStack npm सप्लाई चेन हमले के संकेतकों (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx) का पता लगाने के लिए शेल स्क्रिप्ट
 vaelwolf/cve-2022-1388
-- केवल शैक्षिक उपयोग के लिए -- CVE-2022-1388 के लिए प्रूफ-ऑफ-कॉन्सेप्ट RCE, साथ ही नीली और लाल टीमों के लिए कुछ अतिरिक्त कार्यक्षमता
 ernos/browser-xpi-malware-scanner
एक व्यापक ब्राउज़र एक्सटेंशन (.xpi) मैलवेयर स्कैनर जो कई सामान्य मैलवेयर ट्रिक्स की जाँच करता है, जैसे: क्रेडेंशियल-स्टीलर ऑब्सफस्केशन रणनीतियाँ,…








