
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 17 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k14 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k16घं 55मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k14 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k13घं 42मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k10घं 49मि पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k7घं 15मि पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2306 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
932 परिणाम
ACE preview

ACE

GitHubinvoke-ir/ace

स्वचालित, संग्रह और संवर्धन प्लेटफ़ॉर्म

forensicsinformation-gatheringdigital-forensics+2
3258 साल पहले
HashTag preview

HashTag

GitHubsmeegesec/hashtag

पासवर्ड हैश पहचान

password-crackingpassword-attackshash-analysis+3
2239 महीने पहले
Santoku-Linux preview

Santoku-Linux

GitHubsantoku/santoku-linux

मोबाइल सुरक्षा, मैलवेयर विश्लेषण और फोरेंसिक के लिए लिनक्स डिस्ट्रो
android-securityios-securityforensics+6
20412 साल पहले
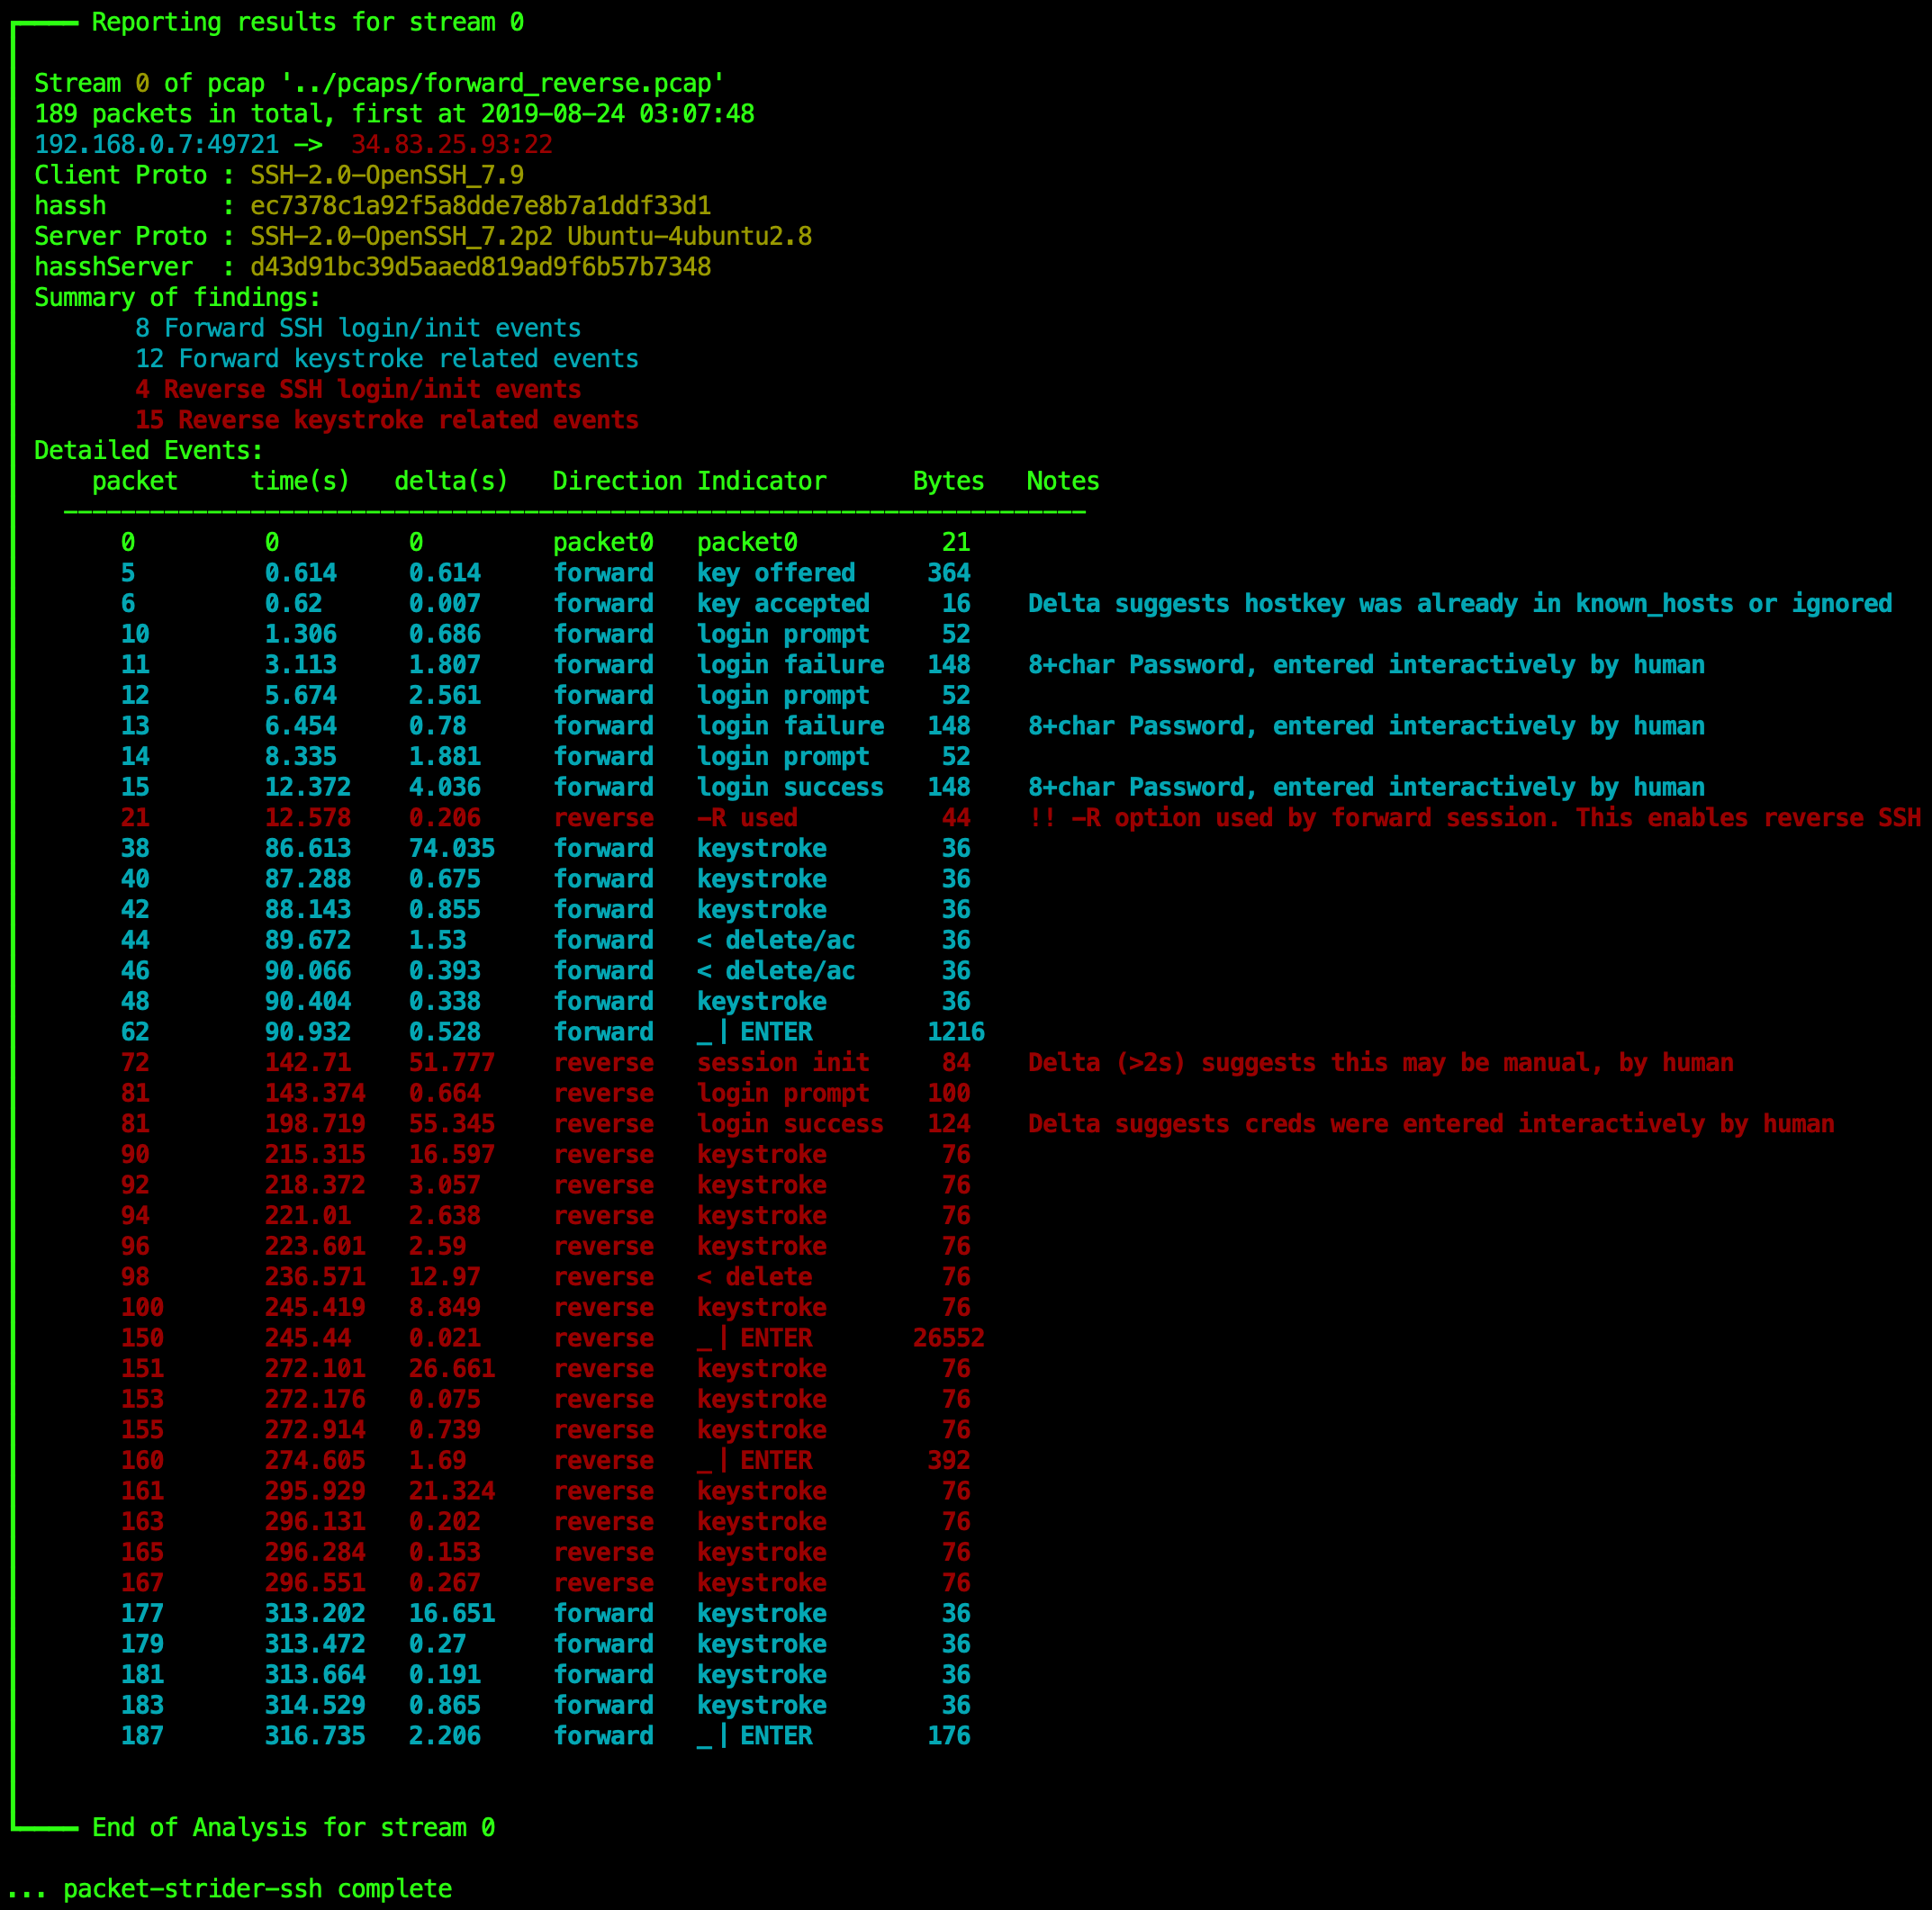
packetStrider preview

packetStrider

GitHubbenjeems/packetstrider

SSH के लिए एक नेटवर्क पैकेट फोरेंसिक उपकरण
packet-sniffing-analysisnetwork-forensicsforensics+5
2547 साल पहले
foremost preview

foremost

GitHubkorczis/foremost

फ़ाइल कार्विंग उपयोगिता जो कॉन्फ़िगर करने योग्य नियमों के माध्यम से हेडर, फुटर और आंतरिक संरचनाओं का मिलान करके डिस्क इमेज और रॉ ड्राइव से हटाई गई…
disk-forensicsforensicssteganography+2
3819 साल पहले
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

DFIR जांच के लिए मेमोरी और डिस्क फोरेंसिक एकत्र करने के लिए उपयोग में आसान PowerShell स्क्रिप्ट।
disk-forensicsmemory-forensicsforensics+2
34310 महीने पहले
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

ETW और WPP ट्रेसिंग टूल सुरक्षा अनुसंधान के लिए। एकाधिक प्रदाताओं की सदस्यता लेता है, स्वचालित रूप से घटनाओं को JSON में पार्स करता है, और उन्नत…
forensicslog-analysis
3963 साल पहले
dfirtriage preview

dfirtriage

GitHubtravisfoley/dfirtriage

विंडोज आधारित घटना प्रतिक्रिया के लिए डिजिटल फोरेंसिक अधिग्रहण उपकरण।
memory-forensicsforensicsdigital-forensics+1
3482 साल पहले
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

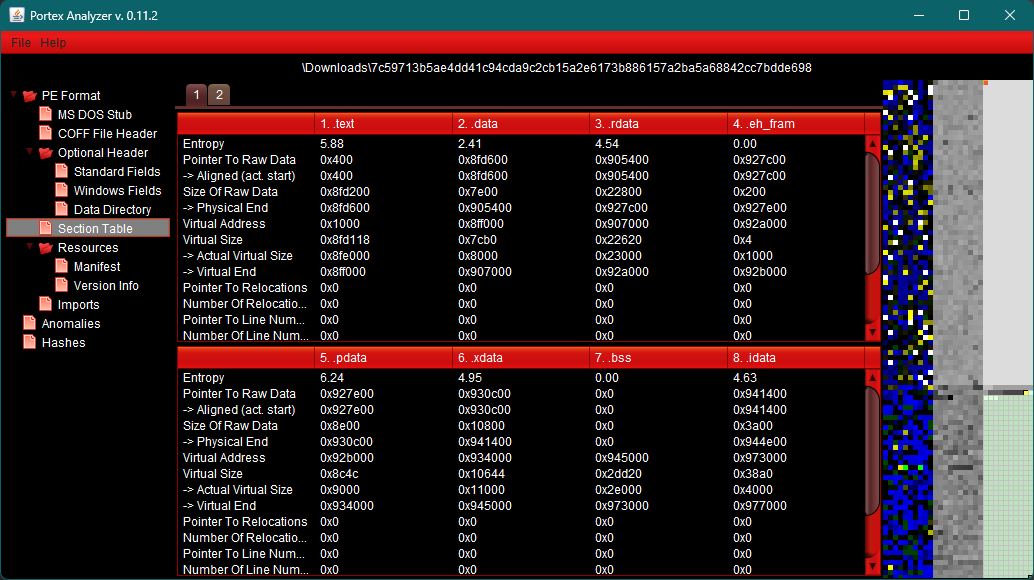
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
static-analysishash-analysisreverse-engineering+3
1495 दिन पहले
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

NTFS के लिए कमांडलाइन निम्न-स्तरीय फ़ाइल निकालने वाला
disk-forensicsforensicsdata-recovery+1
3187 साल पहले
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

सुरक्षा टीमों के लिए ट्रिगर्स, SMART परिकल्पनाओं, व्यवहार्यता गेट्स, स्कोपिंग, हंट प्लान और परिणाम रिपोर्टिंग को कवर करने वाली एक संरचित, दोहराने…
defensive-toolsforensicsthreat-intelligence+6
14624 दिन पहले
fhex preview

fhex

GitHubecho-devim/fhex

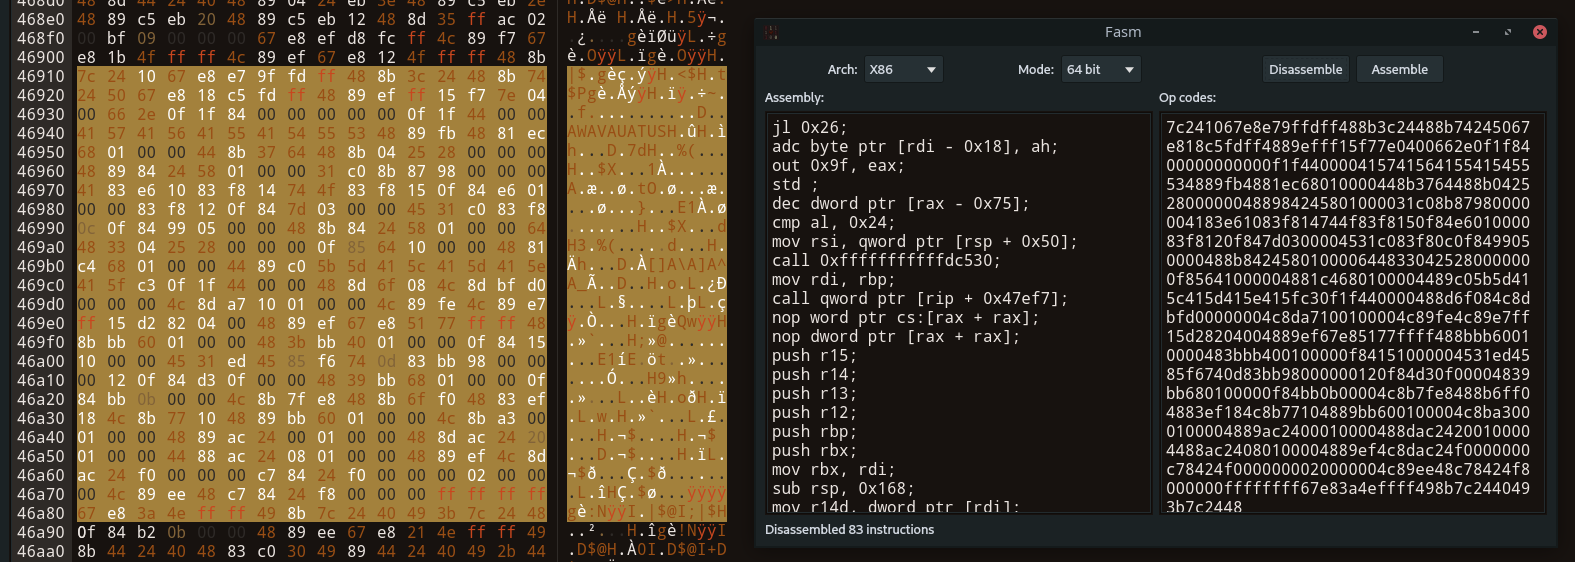
Linux/Windows/MacOS के साथ संगत एक पूर्ण-सुविधाओं वाला हेक्स संपादक
general-purpose-utilitiesreverse-engineeringdebuggers+2
4371 साल पहले
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

स्वचालित रिपोर्टिंग स्क्रिप्ट के साथ घटना प्रतिक्रिया संग्रह और प्रसंस्करण स्क्रिप्ट
scripting-automationforensicsdigital-forensics+2
3382 साल पहले
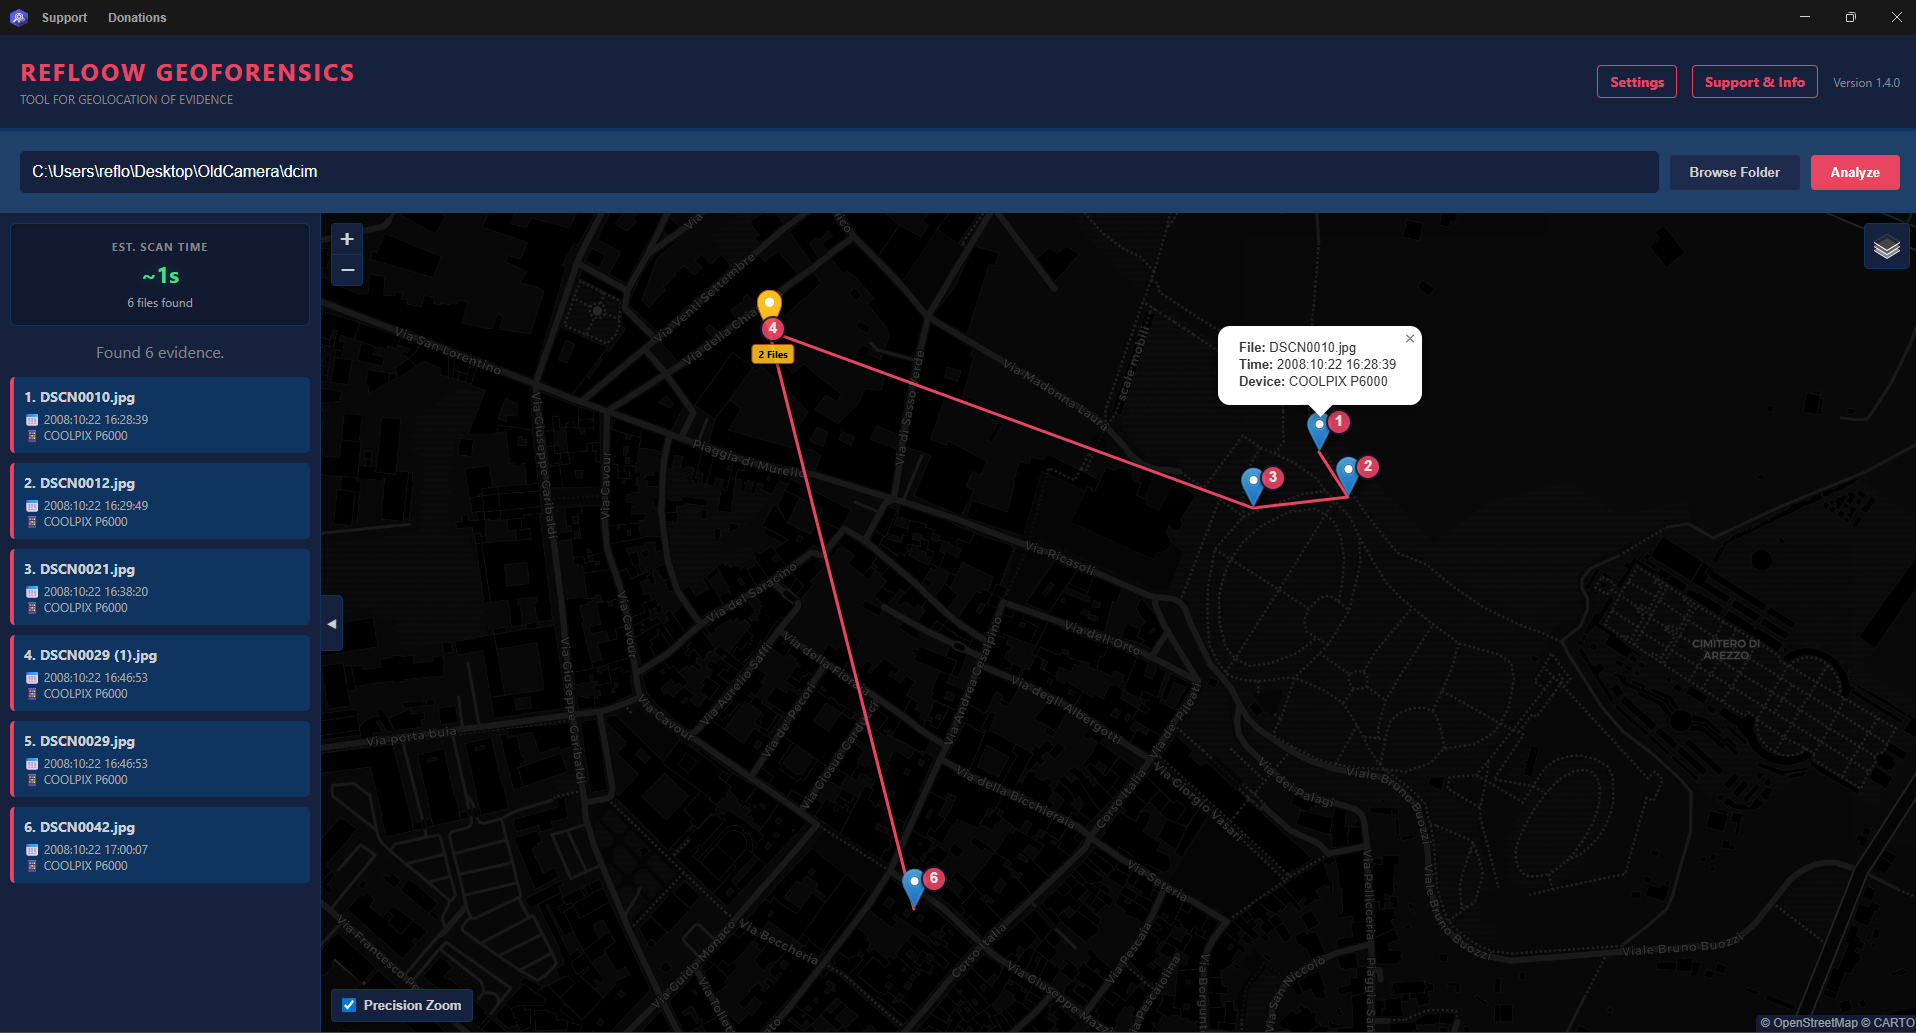
Refloow-Geo-Forensics preview

Refloow-Geo-Forensics

GitHubrefloow/refloow-geo-forensics

❤️ मुफ्त बैच इमेज और वीडियो भू-स्थान डिजिटल फोरेंसिक उपकरण। स्वचालित रूप से EXIF डेटा निकालें, मानचित्रों पर GPS निर्देशांक देखें, और OSINT के लिए…
osintreconnaissanceforensics+4
2101 महीना पहले
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

पाइप्स, सिग्नल्स, यूनिक्स सॉकेट्स, लूपबैक, और स्यूडोटर्मिनल्स के लिए BPF-आधारित Linux IPC ट्रेसर, जिसमें मेटाडेटा और कंटेंट कैप्चर, फ़िल्टरिंग और…
dynamic-analysis-sandboxingdebuggersforensics+1
2475 साल पहले
fatcat preview

fatcat

GitHubgregwar/fatcat

FAT फ़ाइल सिस्टम का अन्वेषण, निष्कर्षण, मरम्मत और फोरेंसिक उपकरण
disk-forensicsforensicsdata-recovery+1
3251 साल पहले
van-gonography preview

van-gonography

GitHubjoshuakasa/van-gonography

🕵️‍♂️ स्टेग्नोग्राफ़ी का उपयोग करके अपनी पसंद की किसी भी छवि के अंदर किसी भी प्रकार की फ़ाइलें छिपाएँ
encryption-decryption-toolsdata-exfiltrationforensics+3
44911 महीने पहले
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

किसी भी नॉन-रूटेड एंड्रॉइड डिवाइस (Android 7+ समर्थित) से WhatsApp प्राइवेट की निकालें

android-securityencryption-decryption-toolsforensics+2
2695 साल पहले
पिछला1…161718…52अगला