Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CyberPipe — DFIR जांच के लिए मेमोरी और डिस्क फोरेंसिक एकत्र करने के लिए उपयोग में आसान PowerShell स्क्रिप्ट। | Kitploit
उपकरण/GitHubGitHub/dwmetz/cyberpipe
डिस्क फोरेंसिकमेमोरी फोरेंसिकफोरेंसिकडिजिटल फोरेंसिकघटना प्रतिक्रिया
GitHubdwmetz/cyberpipe

CyberPipe

DFIR जांच के लिए मेमोरी और डिस्क फोरेंसिक एकत्र करने के लिए उपयोग में आसान PowerShell स्क्रिप्ट।

रिपॉजिटरी देखें
343508911 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

साइबरपाइप v5.3

(पूर्व में CSIRT-Collect)
DFIR जांच के लिए मेमोरी और डिस्क फोरेंसिक एकत्र करने हेतु एक उपयोग में आसान PowerShell स्क्रिप्ट।
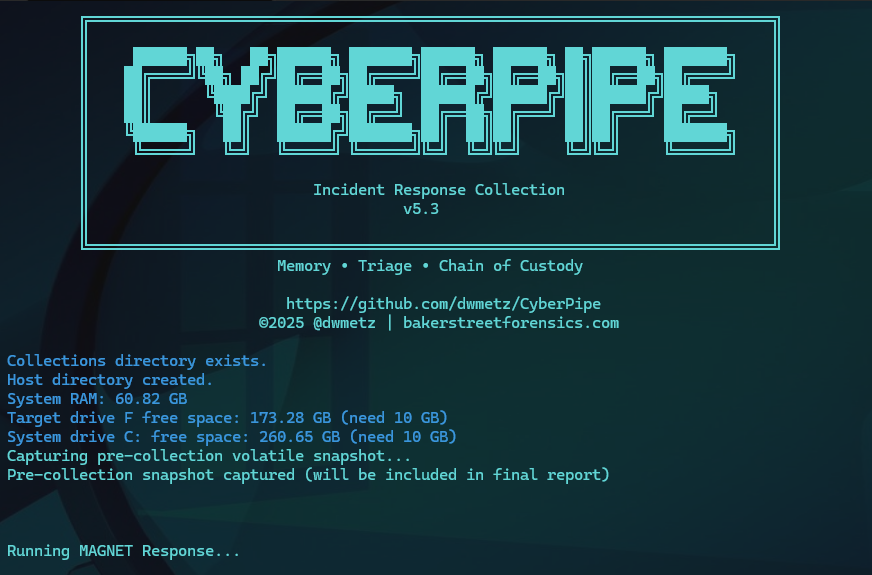
कार्य:

  • 🐏 MAGNET DumpIt (x86, x64, और ARM64 का समर्थन) या लीगेसी सिस्टम के लिए MAGNET RAM Capture के साथ मेमोरी इमेज कैप्चर करें।
  • 💻 चुनने योग्य प्रोफाइल या कस्टम विकल्पों के साथ MAGNET Response CLI का उपयोग करके ट्राइएज डेटा एकत्र करें।
  • 🔐 MAGNET Encrypted Disk Detector का उपयोग करके पूर्ण डिस्क एन्क्रिप्शन का पता लगाएं।
  • 🔑 सभी एन्क्रिप्टेड वॉल्यूम से BitLocker रिकवरी कुंजियाँ पुनर्प्राप्त करें।
  • 💾 एकत्रित डेटा, लॉग और मेमोरी इमेज को USB डिवाइस या परिभाषित नेटवर्क स्थान पर संग्रहीत करें।
  • 📈 संग्रह के दौरान रीयल-टाइम प्रगति निगरानी।
  • 📄 पूर्व-संग्रह अस्थिर डेटा और अखंडता हैश के साथ व्यापक रिपोर्टिंग।

संग्रह प्रोफाइल में शामिल हैं:

  • QuickTriage - अस्थिर + सिस्टम फ़ाइलें (RAM नहीं) - लगभग 2 मिनट में पूर्ण होता है
  • Volatile - केवल अस्थिर डेटा (नेटवर्क कनेक्शन, रजिस्ट्री, चल रही प्रक्रियाएँ)
  • RAMOnly - केवल मेमोरी डंप
  • RAMPage - RAM + पेजफ़ाइल
  • RAMSystem - RAM + महत्वपूर्ण सिस्टम फ़ाइलें
  • Default (Full Triage) - RAM + पेजफ़ाइल + अस्थिर + सिस्टम आर्टिफैक्ट्स

पूर्वापेक्षाएँ:

  • MAGNET Response
  • MAGNET Encrypted Disk Detector
नेटवर्क संग्रह:

CyberPipe -Net पैरामीटर का उपयोग करके आउटपुट को सीधे नेटवर्क शेयर में सहेजने का समर्थन करता है। बस UNC पथ निर्दिष्ट करें (जैसे, \\server\share) और स्क्रिप्ट स्वचालित रूप से नेटवर्क ड्राइव को मैप करेगी और संग्रह करेगी। यह EDR या SOC अलर्ट द्वारा ट्रिगर किए गए स्वचालित DFIR वर्कफ़्लोज़ के लिए आदर्श है।

.\CyberPipe.ps1 -Net "\\server\share"

5.3 में नया:

महत्वपूर्ण PS 5.1 Exit Code सुधार
  • सुधार: सफल Magnet Response संग्रह के बाद Windows PowerShell 5.1 में झूठी विफलताएँ
  • मूल कारण: PS 5.1 बग जहाँ WaitForExit() के बाद $process.ExitCode विश्वसनीय रूप से उपलब्ध नहीं होता
  • समाधान: दोहरी सत्यापन लागू किया:
    • ऑब्जेक्ट रिफ्रेश के साथ प्रोसेस Exit Code जाँच
    • फ़ाइल संग्रह सत्यापन (अधिक विश्वसनीय सफलता संकेतक)
    • स्मार्ट त्रुटि हैंडलिंग: गैर-शून्य Exit Code के बावजूद यदि फ़ाइलें सफलतापूर्वक एकत्र हो जाती हैं तो जारी रहता है
बेहतर विश्वसनीयता
  • बेहतर सत्यापन तर्क केवल Exit Codes पर निर्भर रहने के बजाय वास्तविक एकत्रित आर्टिफैक्ट्स की जाँच करता है
  • PowerShell संस्करण-विशिष्ट विशिष्टताओं का सुचारू हैंडलिंग
  • बेहतर त्रुटि संदेश वास्तविक विफलताओं और PS 5.1 रिपोर्टिंग मुद्दों के बीच अंतर करते हैं

उपयोग उदाहरण:

  • स्थानीय USB ड्राइव पर पूर्ण ट्राइएज (डिफ़ॉल्ट संग्रह प्रोफाइल) चलाएँ: (RAM, पेजफ़ाइल, अस्थिर, सिस्टम फ़ाइलें)

    .\CyberPipe.ps1 
    
  • RAM और ऑपरेटिंग सिस्टम फ़ाइलें (ट्राइएज लाइट) कैप्चर चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile RAMSystem
    
  • केवल मेमोरी कैप्चर चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile RAMOnly
    
  • RAM और पेजफ़ाइल कैप्चर चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile RAMPage
    
  • RAM और ऑपरेटिंग सिस्टम फ़ाइलें (ट्राइएज लाइट) कैप्चर चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile RAMSystem
    
  • केवल अस्थिर कैप्चर चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile Volatile
    
  • त्वरित ट्राइएज (तेज़ संग्रह) चलाएँ:

    .\CyberPipe.ps1 -CollectionProfile QuickTriage
    
  • संपीड़न के साथ पूर्ण ट्राइएज चलाएँ:

    .\CyberPipe.ps1 -Compress
    
  • नेटवर्क शेयर पर संग्रह चलाएँ:

    .\CyberPipe.ps1 -Net "\\server\share"
    
  • विशिष्ट प्रोफाइल के साथ नेटवर्क संग्रह चलाएँ:

    .\CyberPipe.ps1 -Net "\\server\share" -CollectionProfile QuickTriage
    
  • संपीड़न के साथ नेटवर्क संग्रह चलाएँ:

    .\CyberPipe.ps1 -Net "\\server\share" -Compress
    
  • आप MAGNET Response द्वारा समर्थित CLI तर्क निर्दिष्ट करके कस्टम प्रोफाइल को संशोधित या बना सकते हैं।

टूल निर्देशिका संरचना:
  • USB संग्रह: Tools निर्देशिका स्क्रिप्ट के साथ स्थित होनी चाहिए:

    E:\Triage\CyberPipe\CyberPipe.ps1
    E:\Triage\CyberPipe\Tools\
    
  • नेटवर्क संग्रह: Tools निर्देशिका नेटवर्क शेयर की रूट में रखी जानी चाहिए:

    \\Server\share\Tools\
    
पिछला संस्करण (KAPE समर्थन):

यदि आपने पहले KAPE (v5 से पहले) के साथ CyberPipe का उपयोग किया है, तो पुराना वर्कफ़्लो CyberPipe.v4.01.ps1 में उपलब्ध है।

नोट: CyberPipe को पहले CSIRT-Collect के नाम से जाना जाता था। परियोजना का नाम संस्करण 4.0 से बदल दिया गया।

अधिक जानकारी के लिए Baker Street Forensics पर जाएँ।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →