

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ACE — स्वचालित, संग्रह और संवर्धन प्लेटफ़ॉर्म | Kitploit

उपकरण/GitHubGitHub/invoke-ir/ace
फोरेंसिकजानकारी एकत्र करनाडिजिटल फोरेंसिकखतरा खुफियाघटना प्रतिक्रिया
GitHubinvoke-ir/ace

ACE

स्वचालित, संग्रह और संवर्धन प्लेटफ़ॉर्म

रिपॉजिटरी देखें
32561408 साल पहलेKitploit द्वारा समीक्षित
साझा करें

स्वचालित संग्रह और संवर्धन

स्वचालित संग्रह और संवर्धन (ACE) प्लेटफ़ॉर्म खतरे के शिकारियों के लिए उपकरणों का एक सूट है, जो नेटवर्क में कई एंडपॉइंट से डेटा एकत्र करने और स्वचालित रूप से डेटा को समृद्ध करने के लिए है। डेटा प्रत्येक कंप्यूटर पर लक्ष्य पर कोई सॉफ़्टवेयर स्थापित किए बिना स्क्रिप्ट चलाकर एकत्र किया जाता है। ACE Windows, macOS और Linux होस्ट से संग्रह का समर्थन करता है।

ACE का उद्देश्य क्रेडेंशियल प्रबंधन, शेड्यूलिंग, केंद्रीकृत स्क्रिप्ट प्रबंधन और रिमोट फ़ाइल डाउनलोडिंग प्रदान करके पूरे वातावरण में दूरस्थ रूप से डेटा एकत्र करने की प्रक्रिया को सरल बनाना है। ACE को डेटा एकत्र करके और डेटा को समृद्ध करके SIEM को पूरक करने के लिए डिज़ाइन किया गया है; अंतिम विश्लेषण Splunk, ELK या विश्लेषक द्वारा पसंद किए जाने वाले उपकरणों जैसे SIEM टूल के लिए सबसे उपयुक्त है।
alt text

ACE का उपयोग क्यों करें?

ACE कॉमन प्रतिबंधों वाले स्थानों पर Compromise Assessments करने की आवश्यकता से विकसित हुआ:

  • लक्ष्य होस्ट पर एक समर्पित सॉफ़्टवेयर एजेंट स्थापित नहीं किया जा सकता।
  • निष्पादन योग्य (जैसे Sysinternals उपकरण) कॉपी करना और चलाना संभव नहीं है।
  • ग्राहक Windows रिमोटिंग (WinRM) सक्षम नहीं कर सकता।
  • macOS/Linux होस्ट में ग्राहक की दृश्यता सीमित या अस्तित्वहीन है।
  • ग्राहक-विशिष्ट डेटा के लिए नई स्क्रिप्ट/उपकरण बनाए जाने चाहिए।
  • नेटवर्क विभाजन के लिए वातावरण में सभी मशीनों तक पहुँचने के लिए कई क्रेडेंशियल की आवश्यकता होती है।

स्थापना/ACE की आर्किटेक्चर क्या है?

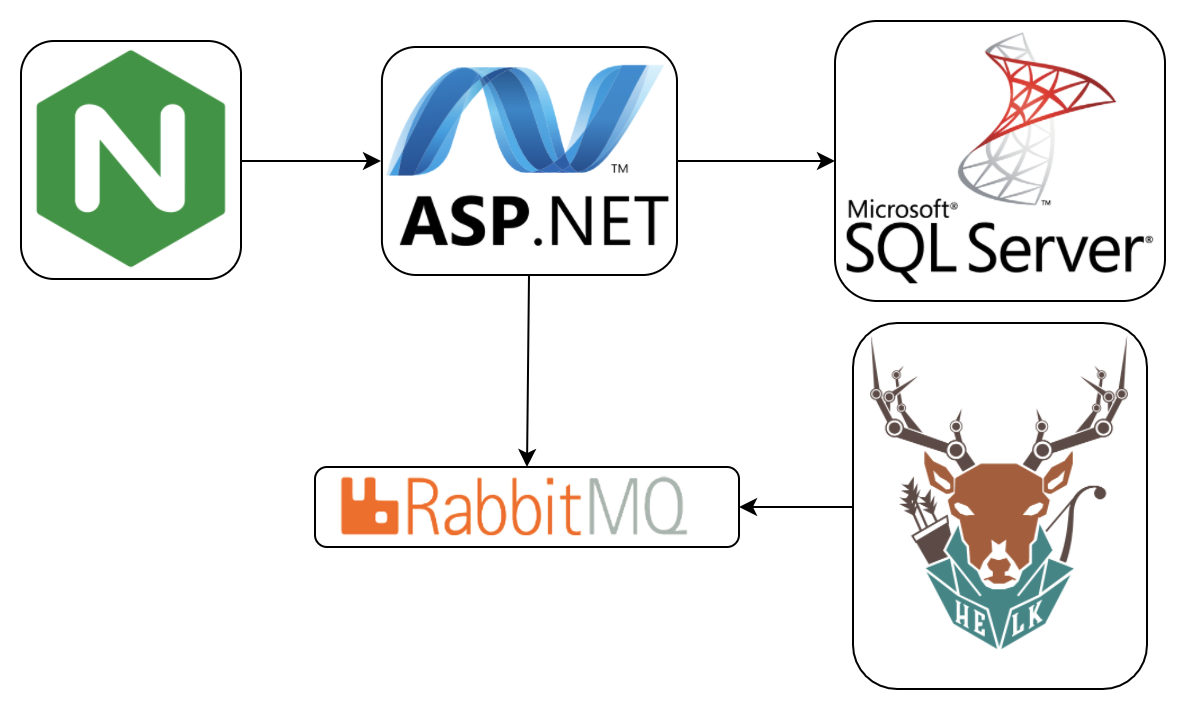
ACE के चार घटक हैं: ACE वेब सेवा, ACE Nginx वेब प्रॉक्सी, ACE SQL डेटाबेस और ACE RabbitMQ संदेश कतार। वेब सेवा एक RESTful API है जो क्लाइंट से स्कैन शेड्यूल और प्रबंधित करने के लिए अनुरोध लेती है। SQL डेटाबेस कॉन्फ़िगरेशन और स्कैन से डेटा संग्रहीत करता है। RabbitMQ सेवा डेटा के स्वचालित संवर्धन को संभालती है।

  1. अपने Linux Docker होस्ट और अपने Windows होस्ट दोनों का IP पता पहचानें।

ACE Docker छवियाँ

ACEWebService

  1. रिलीज़ पेज से Configure-AceWebService.ps1 स्क्रिप्ट डाउनलोड करें।

उपयोग/मैं ACE का उपयोग कैसे करूँ?

ACE रिपॉजिटरी में ACE वेब सेवा के साथ इंटरैक्ट करने के लिए PowerShell स्क्रिप्ट का एक संग्रह शामिल है, जिसमें उपयोगकर्ता जोड़ना, क्रेडेंशियल प्रबंधित करना, संग्रह स्क्रिप्ट अपलोड करना और स्कैन शेड्यूल करना शामिल है।

ACE सर्वरों को तैनात करने के बाद, एक नया ACE उपयोगकर्ता बनाने के लिए New-AceUser का उपयोग करें।

डिफ़ॉल्ट ôAdminö उपयोगकर्ता को Remove-AceUser से हटाएँ।

क्रेडेंशियल का एक सेट दर्ज करने के लिए New-AceCredential का उपयोग करें।

Windows डोमेन पर स्वचालित रूप से कंप्यूटर खोजने के लिए Start-AceDiscovery चलाएँ।

खोजे गए एंडपॉइंट पर चयनित स्क्रिप्ट चलाने के लिए एक स्वीप शुरू करने के लिए Start-AceSweep चलाएँ।

अधिक संसाधन

  • ACE GitHub विकी
  • ACE BlackHat Arsenal स्लाइड्स

योगदान

ACE में योगदान का हमेशा स्वागत है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





