

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PortexAnalyzerGUI — PortEx के लिए ग्राफिकल इंटरफ़ेस, एक पोर्टेबल एक्ज़ीक्यूटेबल और मैलवेयर विश्लेषण लाइब्रेरी | Kitploit

उपकरण/GitHubGitHub/struppigel/portexanalyzergui
स्थैतिक विश्लेषणहैश विश्लेषणरिवर्स इंजीनियरिंगफोरेंसिकमालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

PortEx के लिए ग्राफिकल इंटरफ़ेस, एक पोर्टेबल एक्ज़ीक्यूटेबल और मैलवेयर विश्लेषण लाइब्रेरी

रिपॉजिटरी देखें
149114029 दिन पहलेKitploit द्वारा समीक्षित
साझा करें

PortexAnalyzerGUI

PortEx के लिए ग्राफ़िकल इंटरफ़ेस, जो एक पोर्टेबल एक्ज़ीक्यूटेबल और मैलवेयर विश्लेषण लाइब्रेरी है
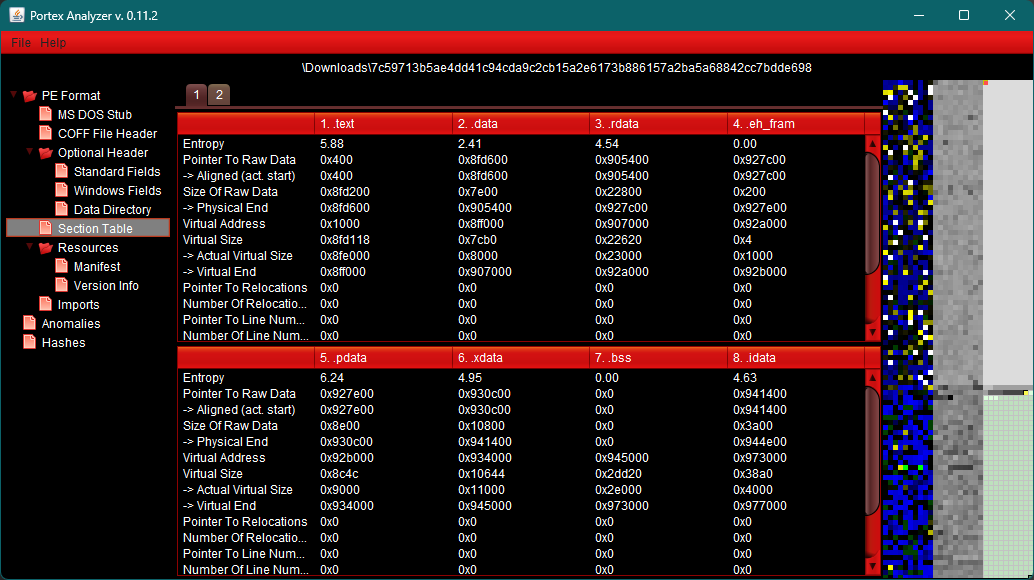
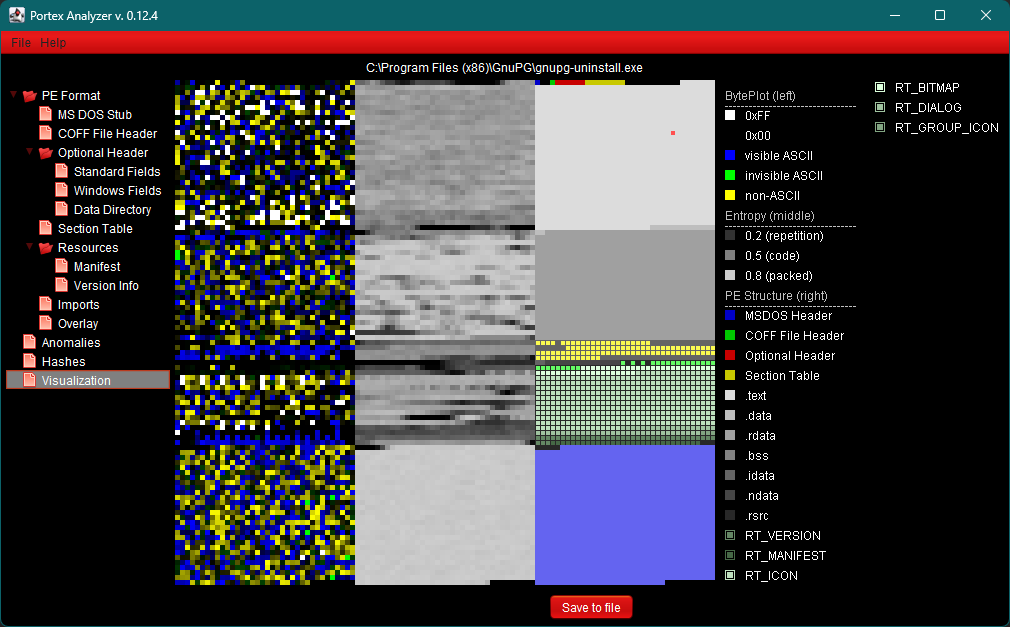
विज़ुअलाइज़र उदाहरण

विज़ुअलाइज़र उदाहरण

डाउनलोड

रिलीज़ पेज

विशेषताएँ

  • हेडर जानकारी यहाँ से: MSDOS हेडर, Rich हेडर, COFF फ़ाइल हेडर, वैकल्पिक हेडर, सेक्शन टेबल, .NET मेटाडेटा
  • PE संरचनाएँ: इम्पोर्ट सेक्शन, रिसोर्स सेक्शन, एक्सपोर्ट सेक्शन, डीबग सेक्शन
  • फ़ाइल फ़ॉर्मेट विसंगतियों की स्कैनिंग और कुछ संयोजनों के लिए रिवर्सिंग संकेत
  • फ़ाइल संरचना, स्थानीय एंट्रॉपी और बाइटप्लॉट को विज़ुअलाइज़ करें, और इसे PNG के रूप में सहेजें
  • शैनन एंट्रॉपी, Imphash, MD5, SHA256, Rich और RichPV हैश की गणना करें
  • ओवरले और ओवरले सिग्नेचर स्कैनिंग, ओवरले को डंप या हटाएँ
  • संस्करण जानकारी और मैनिफ़ेस्ट
  • आइकन निष्कर्षण और PNG के रूप में सहेजना
  • PEiD सिग्नेचर और एक आंतरिक फ़ाइलटाइप स्कैनर का उपयोग करके आंतरिक सिग्नेचर स्कैन।
  • PortEx के सिग्नेचर फ़ॉर्मेट में अपने स्वयं के सिग्नेचर के साथ स्कैन करें

आपके स्वयं के सिग्नेचर

PortexAnalyzerGUI PortEx के साथ आने वाले सिग्नेचर के अतिरिक्त आपके स्वयं के सिग्नेचर के साथ प्रत्येक फ़ाइल को स्कैन करता है। उन्हें PortEx के सिग्नेचर फ़ॉर्मेट में लिखें और उन्हें प्रोग्राम के बगल में स्थित signatures फ़ोल्डर में .sig फ़ाइलों के रूप में सहेजें, उदाहरण के लिए:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • फ़ोल्डर की सभी .sig फ़ाइलें लोड की जाती हैं, उपफ़ोल्डर नहीं। Settings > Signatures फ़ोल्डर खोलता है, आवश्यक होने पर इसे बनाता है, और दूसरा फ़ोल्डर चुनता है।
  • जब आप कोई फ़ाइल खोलते हैं, तो बदली गई .sig फ़ाइलें फिर से लोड की जाती हैं। Signatures दृश्य में या Settings मेनू में Reload signatures उन्हें फिर से लोड करता है और उनके साथ खुली फ़ाइल को स्कैन करता है।

समर्थित OS और JRE

मैं इस प्रोग्राम का परीक्षण Linux और Windows पर करता हूँ। लेकिन इसे JRE संस्करण 17 या उच्चतर वाले किसी भी OS पर काम करना चाहिए।

बिल्ड करना

आपको JDK 17 या उच्चतर और Maven की आवश्यकता है। PortEx Maven Central से डाउनलोड किया जाता है।

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • जिन परीक्षणों को PE नमूनों की आवश्यकता होती है, वे उन्हें ../PortEx/portextestfiles से पढ़ते हैं और यदि फ़ोल्डर मौजूद नहीं है तो छोड़ दिए जाते हैं। -Dportex.testfiles=<folder> उन्हें किसी अन्य फ़ोल्डर से पढ़ता है, -DskipTests सभी परीक्षणों को छोड़ देता है।
  • अपने स्वयं के PortEx बिल्ड के विरुद्ध बिल्ड करने के लिए, PortEx फ़ोल्डर में sbt publishM2 चलाएँ और उसका संस्करण पास करें, उदाहरण के लिए mvn package -Dportex.version=6.0.1-SNAPSHOT।

भविष्य

मैं और अधिक से अधिक विशेषताएँ शामिल करूँगा जो PortEx पहले से ही प्रदान करता है।

इन विशेषताओं में अन्य बातों के साथ शामिल हैं:

  • अनुकूलित विज़ुअलाइज़ेशन
  • आइकन का निष्कर्षण और .ICO फ़ाइलों में रूपांतरण
  • सेक्शन, रिसोर्स का डंपिंग
  • रिपोर्ट को txt, json, csv में निर्यात करना

इनमें से कुछ विशेषताएँ पहले से ही PortexAnalyzer CLI संस्करण द्वारा प्रदान की जाती हैं, जिसे आप यहाँ पा सकते हैं: PortexAnalyzer CLI

दान

मैं अपने खाली समय में शौक के तौर पर PortEx और PortexAnalyzer विकसित करता हूँ। यदि आपको यह पसंद है, तो कृपया मुझे एक कॉफ़ी खरीदने पर विचार करें: https://ko-fi.com/struppigel

लेखक

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

लाइसेंस

लाइसेंस

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





