
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 hullabrian/eventhorizon
उपकरण जो ETW टेलीमेट्री का एक अनुकूलन योग्य सेट एकत्र करता है और उपयोगकर्ता-परिभाषित डिटेक्शन उत्पन्न करता है।
 jnschaeffer/cve-2022-44268-detector
उन छवियों का पता लगाएं जो संभवतः CVE-2022-44268 का शोषण करती हैं
 justjeff211/conti-ransomware-writeup
स्प्लंक 8.2.2 का उपयोग करते हुए एक्सचेंज सर्वर के Conti रैंसमवेयर समझौते की पूर्ण SOC जाँच की गई। Windows Security, Sysmon और IIS लॉग स्रोतों के…
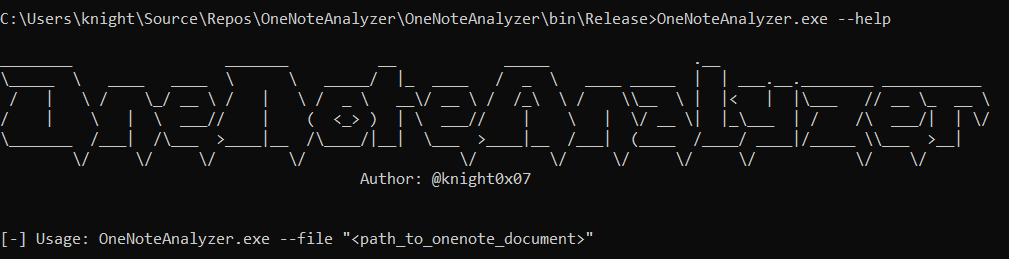 knight0x07/onenoteanalyzer
दुर्भावनापूर्ण OneNote दस्तावेज़ों के विश्लेषण के लिए एक C# आधारित उपकरण
 onapsis/cve-2020-6287_recon-scanner
ब्लैक-बॉक्स भेद्यता स्कैनर और CVE-2020-6287 (RECON) के लिए समझौता-सूचक विश्लेषक, SAP NetWeaver Java अनुप्रयोगों में तीव्र जोखिम मूल्यांकन और…
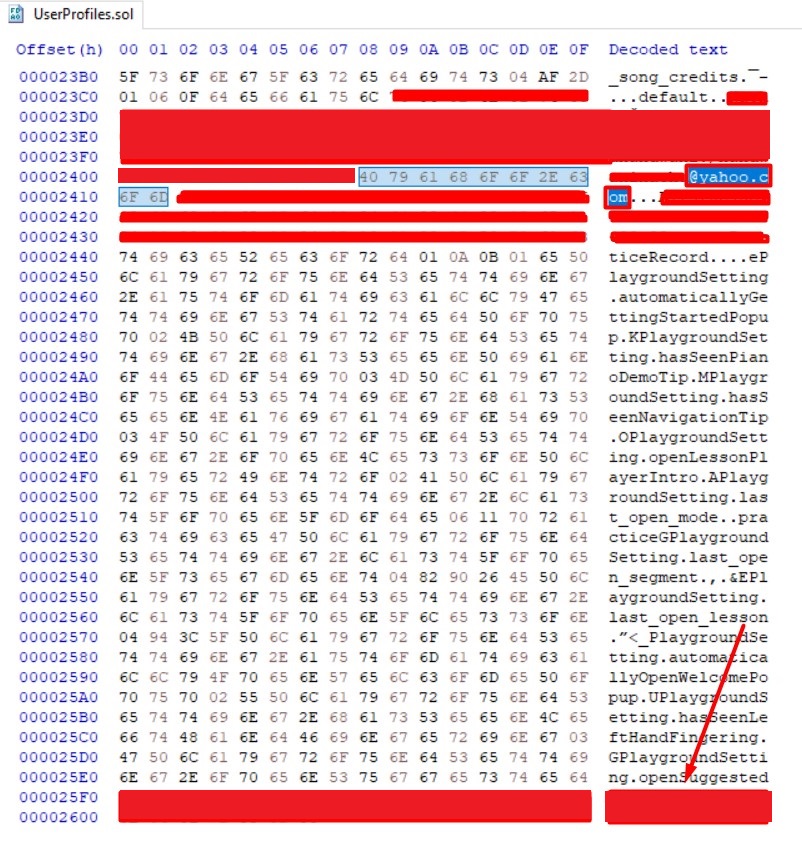 nathunandwani/cve-2020-24227
Playground Sessions - प्लेनटेक्स्ट में उपयोगकर्ता क्रेडेंशियल्स संग्रहीत करना
 wowfunhappy/fix-apple-mail-cve-2020-9922
macOS पर ज़ीरो-क्लिक Apple Mail भेद्यता (CVE-2020-9922) को पैच करता है, जो उपयोगकर्ता इंटरैक्शन के बिना दूरस्थ कोड निष्पादन को रोकता है।
 gyaansastra/cve-2022-30190
CVE-2022-30190 (Follina MSDT भेद्यता) का व्यापक विश्लेषण, जिसमें IOCs, SIEMs/EDR के लिए डिटेक्शन नियम, YARA सिग्नेचर, मिटिगेशन स्क्रिप्ट और एक रक्षक…
 drolley919/joomla-cve-2015-8562-exploit-and-linux-forensic-analysis
Joomla CVE-2015-8562 के लिए एक्सप्लॉइट, Linux फॉरेंसिक विश्लेषण क्षमताओं के साथ संयुक्त, पोस्ट-एक्सप्लॉइटेशन जांच और साक्ष्य संग्रह के लिए।
 andyjsmith/registry-spy
कच्चे विंडोज रजिस्ट्री फ़ाइलों के लिए क्रॉस-प्लेटफ़ॉर्म रजिस्ट्री ब्राउज़र
 cameloo1/sharepoint-toolshell-micro-postmortem
ऑन-प्रिमाइस Microsoft SharePoint “ToolShell” (CVE-2025-53770) के लिए प्रतिलिपि प्रस्तुत करने योग्य घटना माइक्रो-पोस्टमार्टम: ATT&CK स्नैपशॉट,…
 gmh5225/minidumpreader
Windows MiniDump (MDMP) फ़ाइलों को Kaitai Struct के साथ पार्स करता है, मेमोरी स्ट्रिंग्स निकालता है और फ़ॉरेंसिक तथा मैलवेयर ट्रायाज के लिए उन्हें…








