
 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
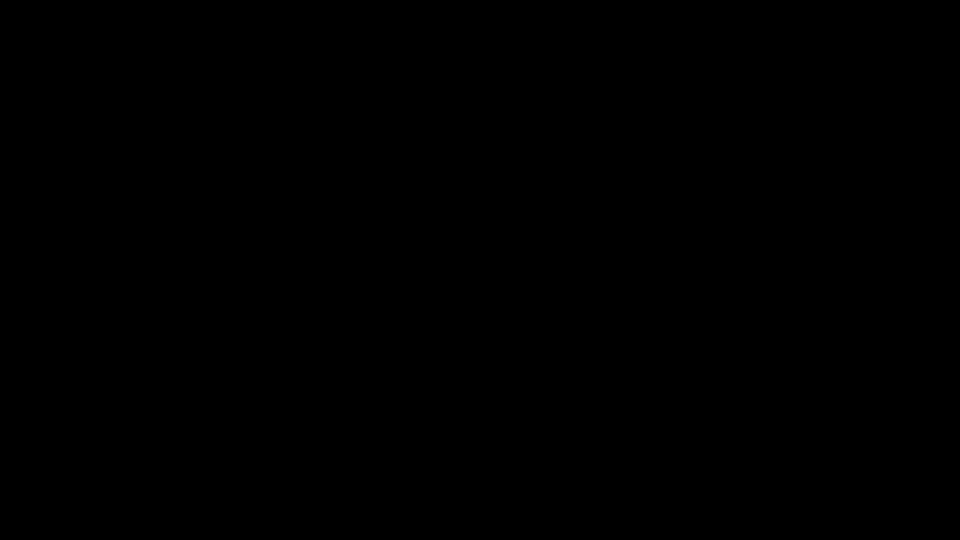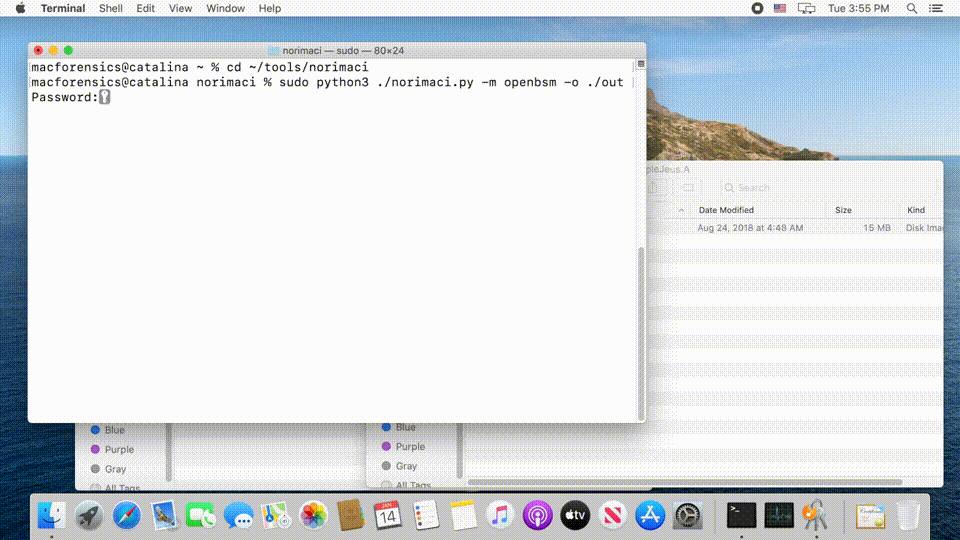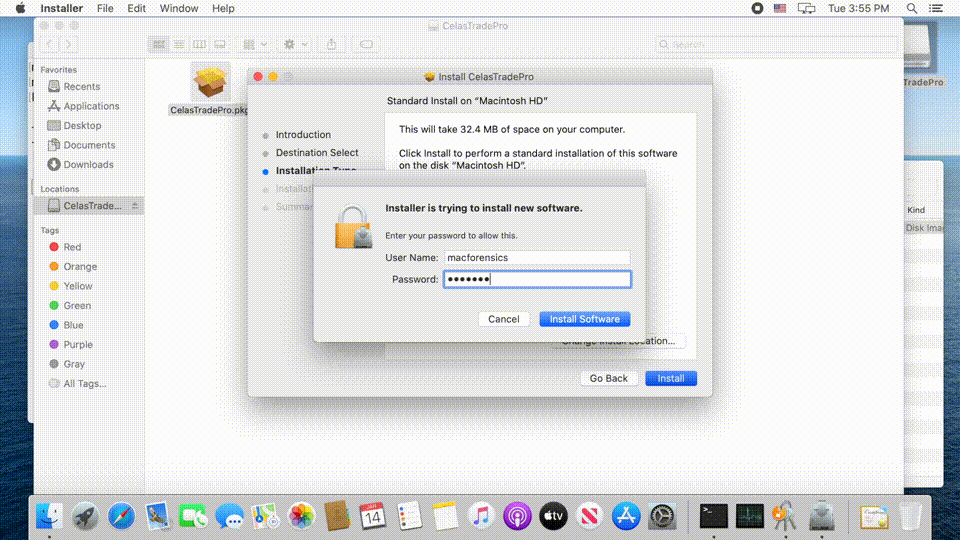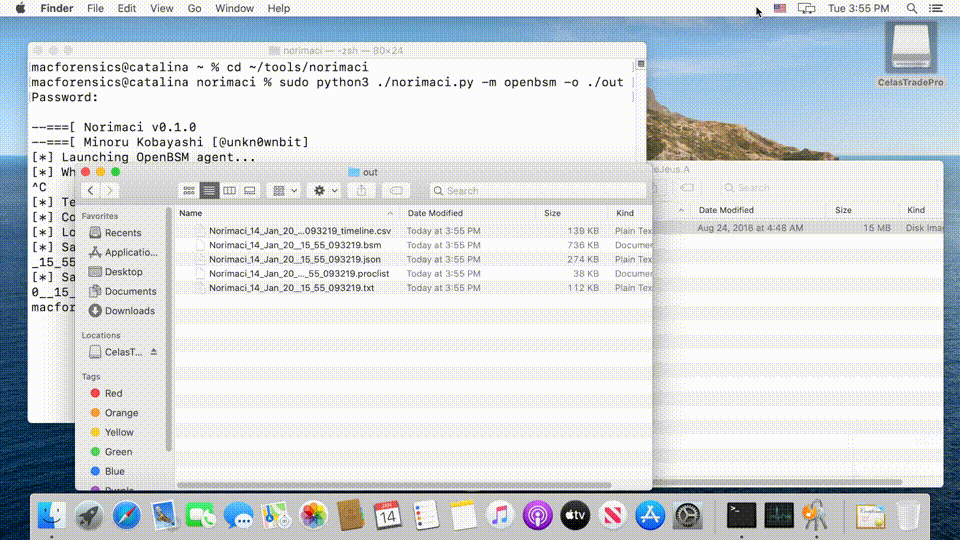
 mnrkbys/norimaci
हल्का macOS मैलवेयर विश्लेषण सैंडबॉक्स जो OpenBSM या Monitor.app के माध्यम से सिस्टम गतिविधि की निगरानी करता है, फ़ाइल, प्रक्रिया और नेटवर्क घटनाओं…
 sh1n0g1/z9
इवेंट लॉग्स से PowerShell-आधारित मैलवेयर आर्टिफैक्ट्स का पता लगाता है और दुर्भावनापूर्ण गतिविधि की पहचान करने के लिए PowerShell स्क्रिप्ट्स पर…
 jstrosch/subparse
मॉड्यूलर मैलवेयर विश्लेषण कलाकृति संग्रह और सहसंबंध ढांचा
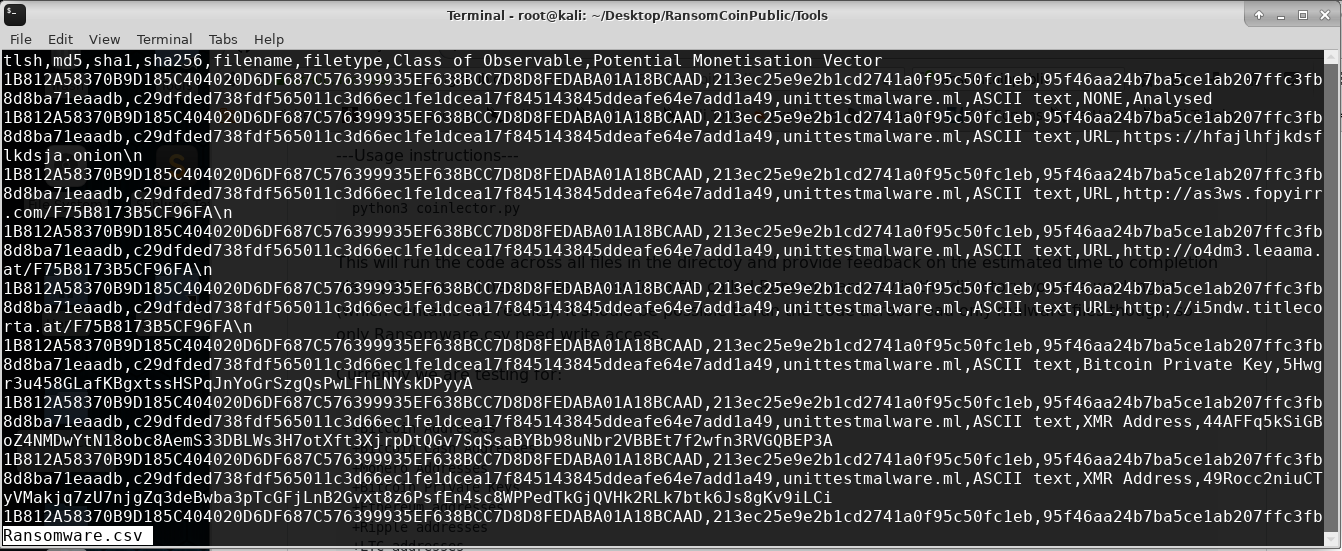 concinnity-risks/ransomcoinpublic
बाइनरी से क्रिप्टोकॉइन पतों और समझौते के अन्य संकेतकों को निकालने के लिए एक DFIR उपकरण।
 slaughterjames/excelpeek
संभावित रूप से दुर्भावनापूर्ण Microsoft Excel फ़ाइलों की जांच करने, मेटाडेटा, मैक्रोज़ और एम्बेडेड ऑब्जेक्ट्स को निकालने के लिए स्थैतिक विश्लेषण…
 proteqtum/interactive-binary-structures
इंटरैक्टिव दस्तावेज़ीकरण और दृश्य संदर्भ बाइनरी प्रारूपों और सिस्टम मेमोरी लेआउट के लिए।
 vaelwolf/cve-2022-1388
-- केवल शैक्षिक उपयोग के लिए -- CVE-2022-1388 के लिए प्रूफ-ऑफ-कॉन्सेप्ट RCE, साथ ही नीली और लाल टीमों के लिए कुछ अतिरिक्त कार्यक्षमता
 mingchen-script/cve-2020-1472-visualizer
CVE-2020-1472 संकेतकों (ईवेंट 5827-5831) के लिए Windows इवेंट लॉग स्कैन करने के लिए PowerShell स्क्रिप्ट, CSV में निर्यात करें, और सुरक्षित RPC…
 horrister/solarwinds-sunburst-cve-2020-10148
वास्तविक दुनिया के सॉफ्टवेयर सुरक्षा घटनाओं के लिए पूर्ण तकनीकी विश्लेषण, प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट, IOC सूचियों और उपचार मार्गदर्शन के साथ…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
SharePoint ToolShell (CVE-2025-53770) शोषण प्रयास का तकनीकी विश्लेषण जिसमें RCE, webshell तैनाती, और MachineKey निष्कर्षण शामिल है।
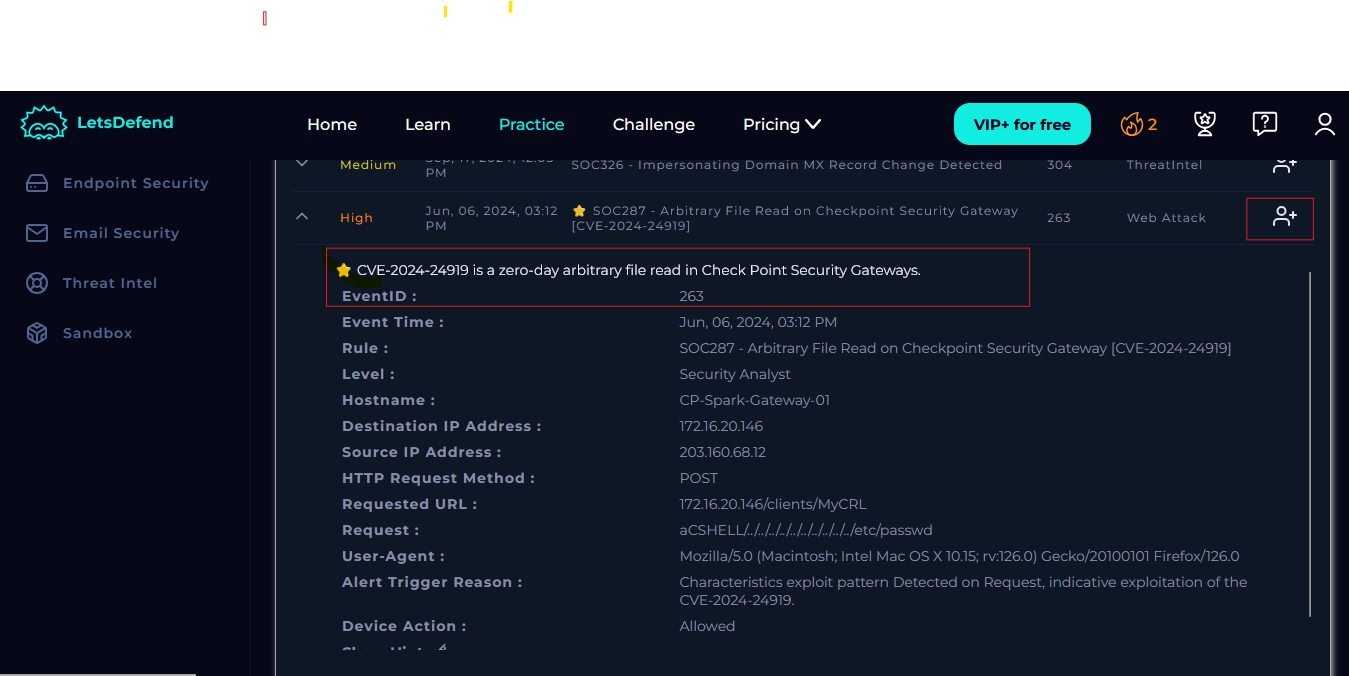 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
चरण-दर-चरण SOC घटना प्रतिक्रिया वॉकथ्रू CVE-2024-24919 पर आधारित Check Point गेटवे पर मनमाना फ़ाइल पढ़ने के लिए, जिसमें पता लगाना, विश्लेषण, रोकथाम…
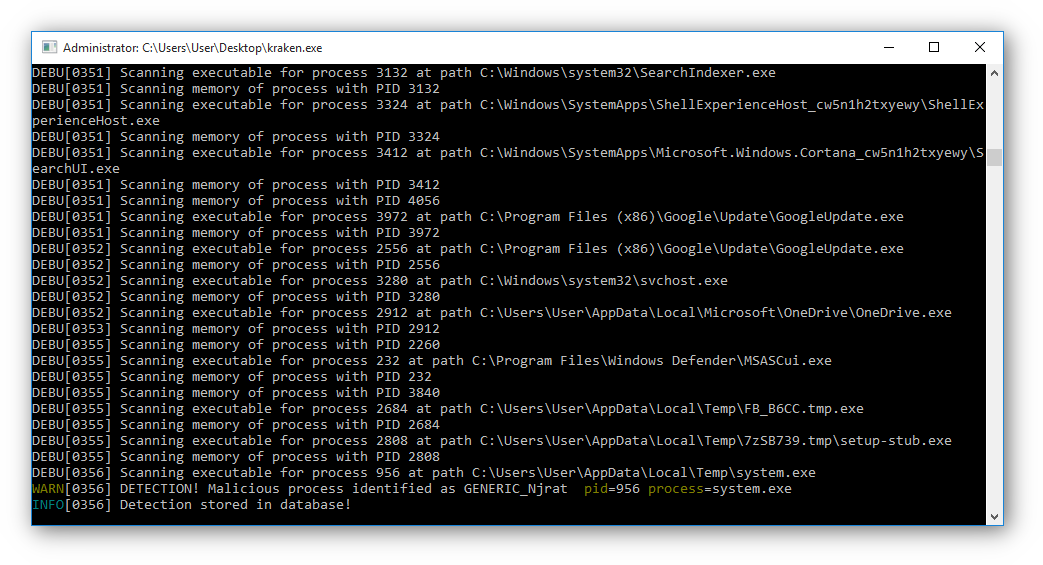 botherder/kraken
Go में लिखा गया क्रॉस-प्लेटफ़ॉर्म Yara स्कैनर
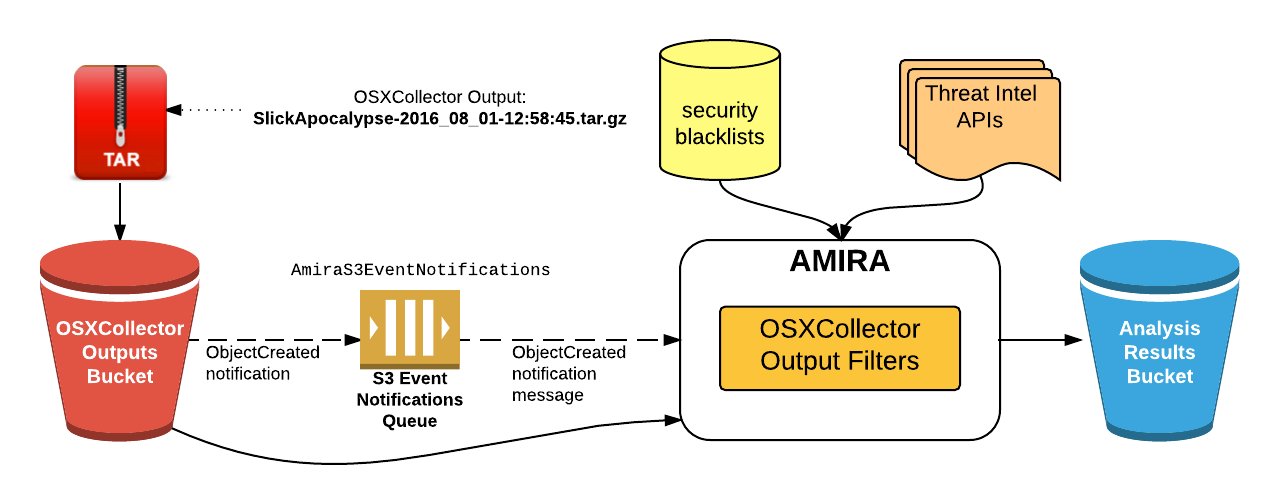 yelp/amira
AMIRA: स्वचालित मैलवेयर घटना प्रतिक्रिया & विश्लेषण
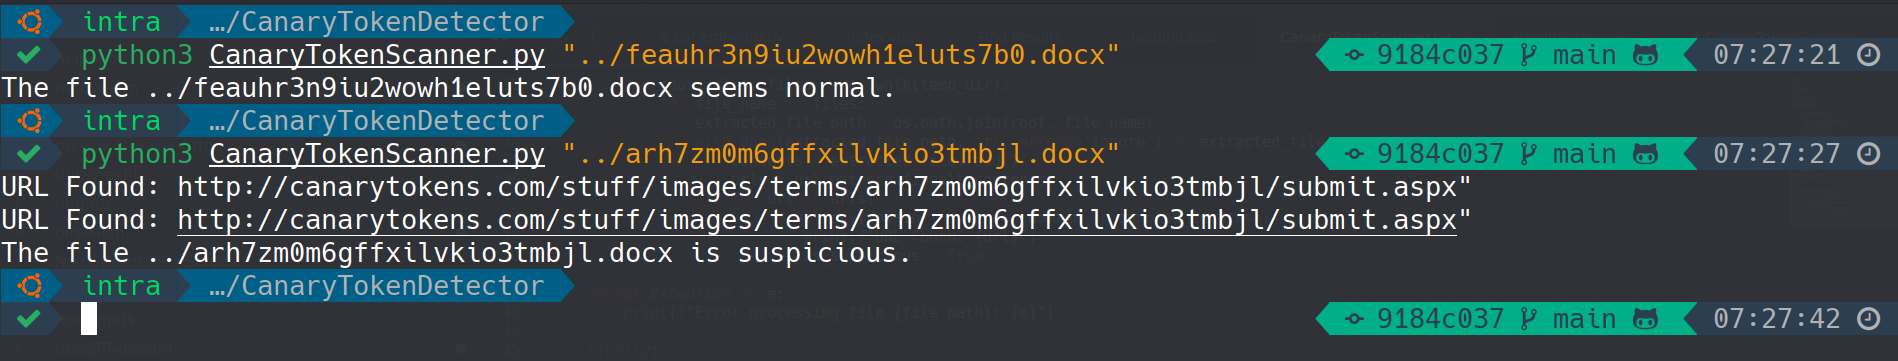 0xnslabs/canarytokenscanner
Office docs और PDFs में CanaryTokens का पता लगाता है (docx, xlsx, pptx, pdf) बिना अलर्ट ट्रिगर किए
 tylabs/qs_old
कार्यालय दस्तावेज़ों में स्ट्रीम स्कैन करने के लिए कमांड लाइन टूल और xor db हमला
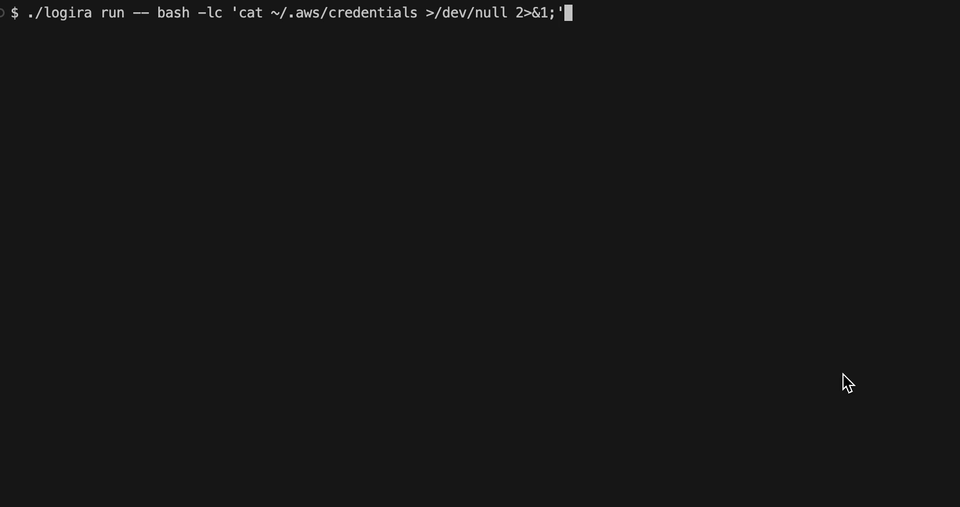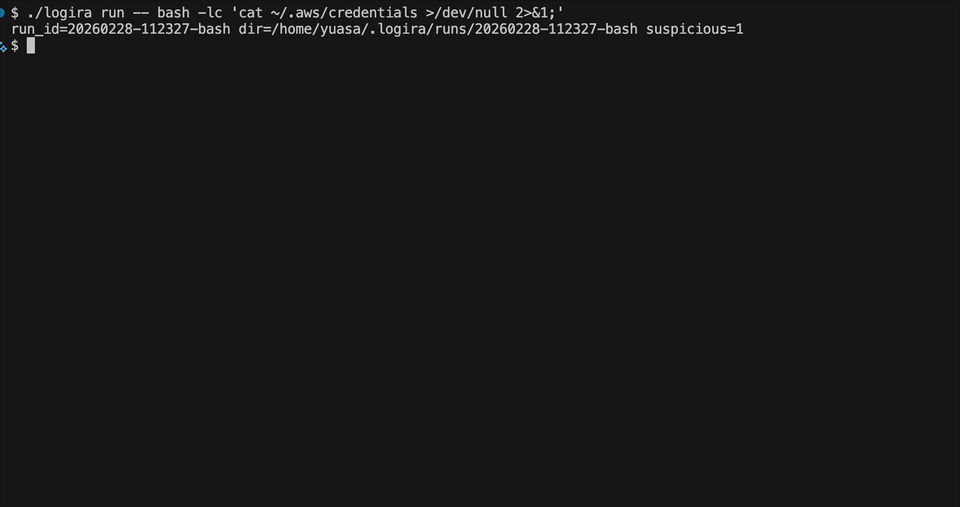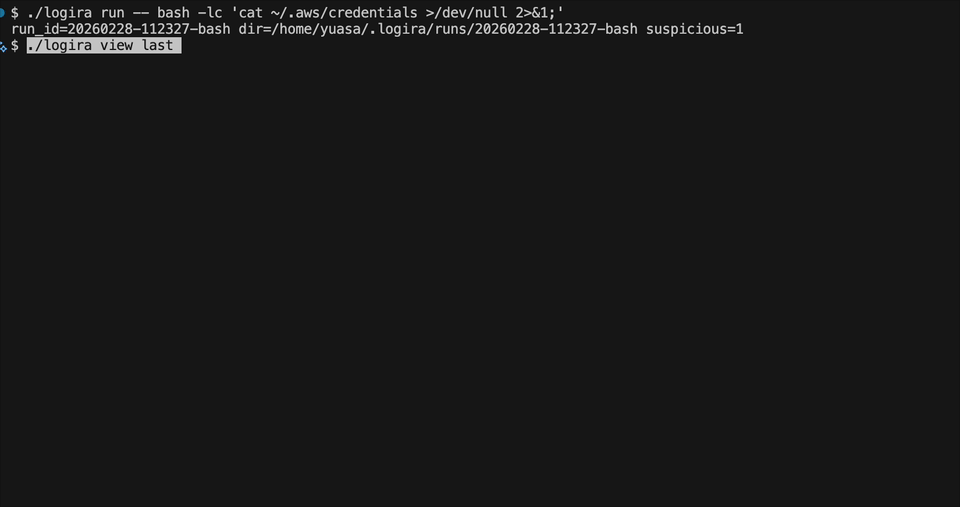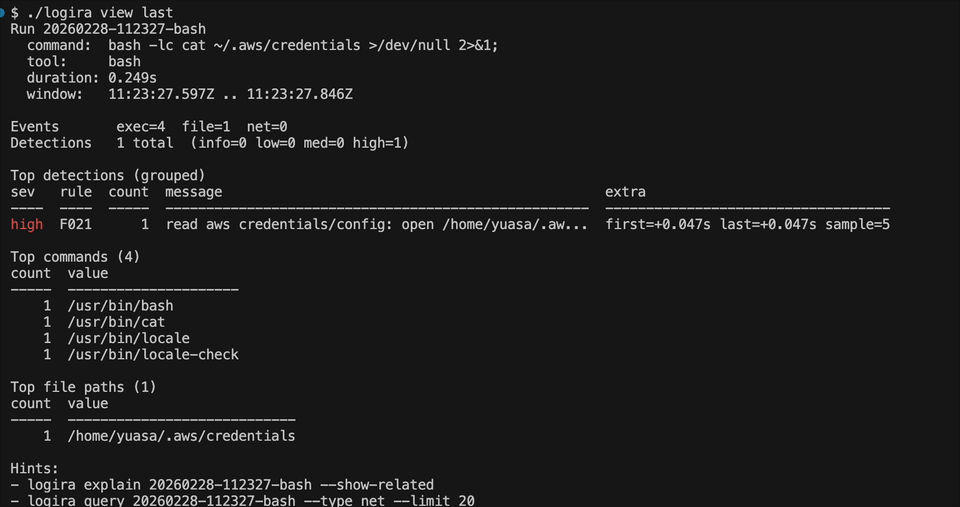 melonattacker/logira
अप्रत्याशित स्वचालन के लिए OS-स्तरीय रनटाइम ऑडिटिंग।
 fireeye/cve-2021-44228
समझौते के संकेतकों की खोज को सुविधाजनक बनाने के लिए OpenIOC नियम
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Ubuntu 23.10 पर परीक्षण)








