

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xnslabs/canarytokenscanner
रक्षात्मक उपकरणफोरेंसिकजानकारी एकत्र करनामालवेयर विश्लेषणलर्निंग और शिक्षा
GitHub0xnslabs/canarytokenscanner

CanaryTokenScanner

Office docs और PDFs में CanaryTokens का पता लगाता है (docx, xlsx, pptx, pdf) बिना अलर्ट ट्रिगर किए

रिपॉजिटरी देखें
14915323 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

CanaryToken / HoneyToken स्कैनर

संदिग्ध URL (CanaryTokens सहित) Microsoft Office दस्तावेज़ों और PDFs के अंदर पहचानें।

समर्थित प्रारूप:

  • Office Open XML: .docx, .xlsx, .pptx
  • .pdf
  • .zip (सामान्य संग्रह)

यह क्यों मौजूद है

CanaryTokens और HoneyTokens (और अन्य ट्रैकिंग या दुर्भावनापूर्ण URL) अक्सर दस्तावेज़ों में एम्बेड किए जाते हैं ताकि फ़ाइल खोले जाने या कोई बाहरी संसाधन प्राप्त होने पर संकेत मिल सके। यह उपकरण केवल स्थैतिक निरीक्षण करता है: यह फ़ाइल सामग्री पढ़ता है और एम्बेडेड URL की खोज करता है बिना Office/Acrobat में दस्तावेज़ खोले और बिना कोई नेटवर्क अनुरोध किए।

यह कैसे काम करता है

Office / Zip स्कैनिंग (DOCX/XLSX/PPTX/ZIP)

  • Office दस्तावेज़ अंदर से ZIP कंटेनर होते हैं।
  • स्कैनर ZIP सदस्यों को सीधे पढ़ता है और http:// तथा https:// URL की खोज करता है।
  • शोर कम करने के लिए सामान्य, अपेक्षित स्कीमा डोमेन को अनदेखा किया जाता है:
    • schemas.openxmlformats.org
    • schemas.microsoft.com
    • purl.org
    • w3.org

PDF स्कैनिंग

स्कैनर इनमें URL खोजता है:

  • कच्चे PDF बाइट्स (कई PDF में URL सीधे /URI(...) में संग्रहीत होते हैं)
  • संपीड़ित PDF स्ट्रीम (stream ... endstream) Flate/deflate डीकंप्रेसन का प्रयास करके

आउटपुट

  • यदि संदिग्ध URL मिलते हैं, तो स्क्रिप्ट उन्हें प्रिंट करती है और फ़ाइल को संदिग्ध रिपोर्ट करती है।
  • यदि कुछ दिलचस्प नहीं मिलता, तो फ़ाइल को सामान्य रिपोर्ट किया जाता है।

उपयोग

एकल फ़ाइल के विरुद्ध चलाएँ:

python CanaryTokenScanner.py /path/to/document.pdf

निर्देशिका के विरुद्ध चलाएँ (पुनरावर्ती):

python CanaryTokenScanner.py /path/to/folder

उदाहरण आउटपुट:

URL Found in /path/to/file.docx:
https://example.com/track/abc123

The file /path/to/file.docx is suspicious.
V2: क्या बदला (प्रदर्शन + सुधार)

  • अब डिस्क पर निष्कर्षण नहीं: Office/ZIP फ़ाइलों को अस्थायी निर्देशिका में निकालने के बजाय मेमोरी में स्कैन किया जाता है।
  • तेज़ स्कैन: फ़ाइलसिस्टम ओवरहेड और बार-बार पढ़ने से बचाता है।
  • बेहतर PDF कवरेज: कच्चे PDF सामग्री और Flate/deflate-संपीड़ित स्ट्रीम दोनों में URL का पता लगाता है।
  • स्वच्छ परिणाम: झूठी सकारात्मकता कम करने के लिए अभी भी सामान्य स्कीमा डोमेन को फ़िल्टर करता है।

नोट्स / सीमाएँ

  • यह एक अनुमानात्मक URL डिटेक्टर है। URL का मौजूद होना स्वचालित रूप से यह नहीं दर्शाता कि वह दुर्भावनापूर्ण है।
  • कुछ PDF सरल Flate/deflate डीकंप्रेसन द्वारा कवर नहीं किए गए संपीड़न/फ़िल्टर संयोजनों का उपयोग करते हैं।
  • एन्क्रिप्टेड या अत्यधिक अस्पष्ट फ़ाइलें पहचान सटीकता को कम कर सकती हैं।

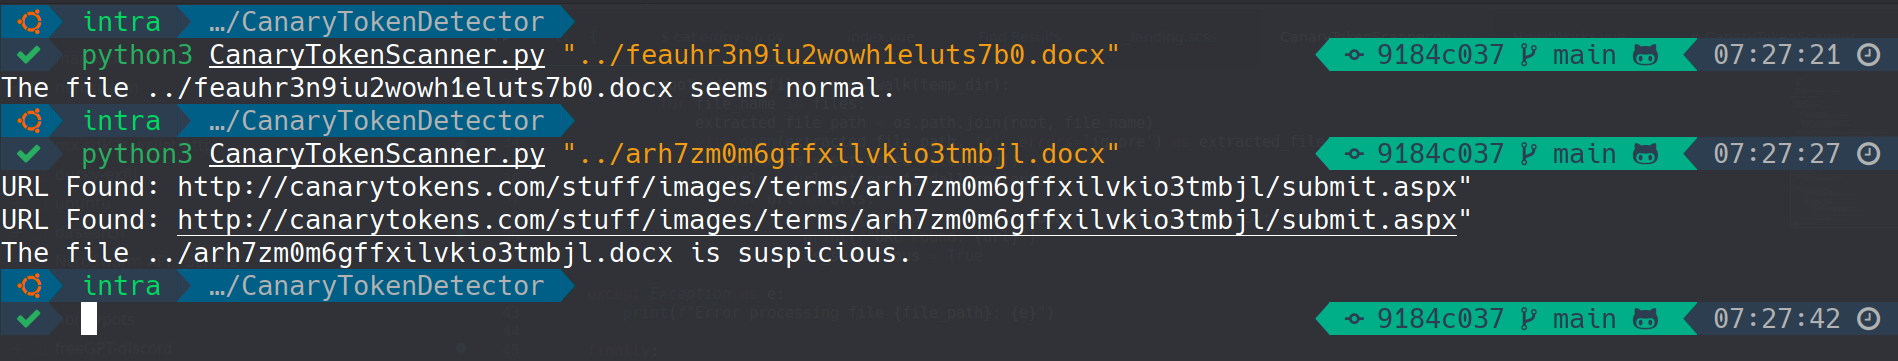
स्क्रिप्ट प्रदर्शन

Canary Token Scanner in Action

अस्वीकरण

यह स्क्रिप्ट केवल शैक्षिक और सुरक्षा परीक्षण उद्देश्यों के लिए है। इसका उपयोग जिम्मेदारी से और लागू कानूनों तथा संगठनात्मक नीतियों के अनुपालन में करें। लेखक इस उपकरण के दुरुपयोग या इसके आउटपुट के आधार पर किए गए कार्यों के लिए कोई दायित्व नहीं मानते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




