
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — पृष्ठ 2 | Kitploit
श्रेणियाँ

फोरेंसिक

डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k18घं 49मि पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k8 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k16घं 17मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k8 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k3 दिन पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k6 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k8घं 40मि पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308घं 21मि पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k21घं 39मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
931 परिणाम
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess

osintreconnaissancevulnerability-analysis+8
3191 दिन पहले
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell एक नेटवर्क फोरेंसिक विश्लेषण फ्रेमवर्क है।
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5k2 साल पहले
pftriage preview

pftriage

GitHubidiom/pftriage

Python उपकरण और लाइब्रेरी जो मैलवेयर ट्रायेज और विश्लेषण के दौरान फ़ाइलों का विश्लेषण करने में मदद करता है।

static-analysisdynamic-analysis-sandboxinghash-analysis+4
796 साल पहले
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR फोरेंसिक्स साथी सर्वर + कैप्चर एक्सटेंशन
defensive-toolsioc-managementmemory-forensics+9
333 दिन पहले
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Nuitka-संकलित बाइनरी को अनपैक करने के लिए स्टैटिक-फर्स्ट अनुसंधान उपकरण: कॉन्स्टैंट्स, मॉड्यूल्स निकालता है, .pyc फ़ाइलों को पुनर्प्राप्त करता है, और…

static-analysisreverse-engineeringforensics+3
1281 महीना पहले
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

एक उपयोगिता जो Windows नेटवर्क पैकेट कैप्चर वाली .etl फ़ाइल को .pcapng प्रारूप में बदलती है।

packet-sniffing-analysisnetwork-forensicsforensics+2
7351 साल पहले
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

एक Android मैलवेयर विश्लेषण उपकरण जो क्रिप्टोग्राफी, फ़ाइल सिस्टम, डेटाबेस, नेटवर्क संचार और प्रक्रिया संचालन में एप्लिकेशन व्यवहार में हुक करके…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
101 महीना पहले
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 रिवर्स इंजीनियर्स, प्रोग्रामर्स और उन लोगों के लिए एक हेक्स एडिटर जो सुबह 3 बजे काम करते हुए अपनी रेटिना की कद्र करते हैं।

static-analysismemory-forensicshash-analysis+10
54.4k12 दिन पहले
openclaw-security-monitor preview

openclaw-security-monitor

GitHubadibirzu/openclaw-security-monitor

OpenClaw परिनियोजनों के लिए सक्रिय सुरक्षा निगरानी। ClawHavoc, AMOS stealer, CVE-2026-25253, मेमोरी पॉइज़निंग और सप्लाई चेन हमलों का पता लगाता है।

defensive-toolsvulnerability-scannersforensics+9
481 महीना पहले
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट

android-securityembedded-systems-securitystatic-analysis+16
24.5k8घं 15मि पहले
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell-आधारित घटना प्रतिक्रिया टूलकिट जो 25+ फोरेंसिक आर्टिफैक्ट्स (प्रक्रियाएं, नेटवर्क कनेक्शन, रजिस्ट्री, ब्राउज़र इतिहास) एकत्र करता है और…
disk-forensicsioc-managementmemory-forensics+6
8074 महीने पहले
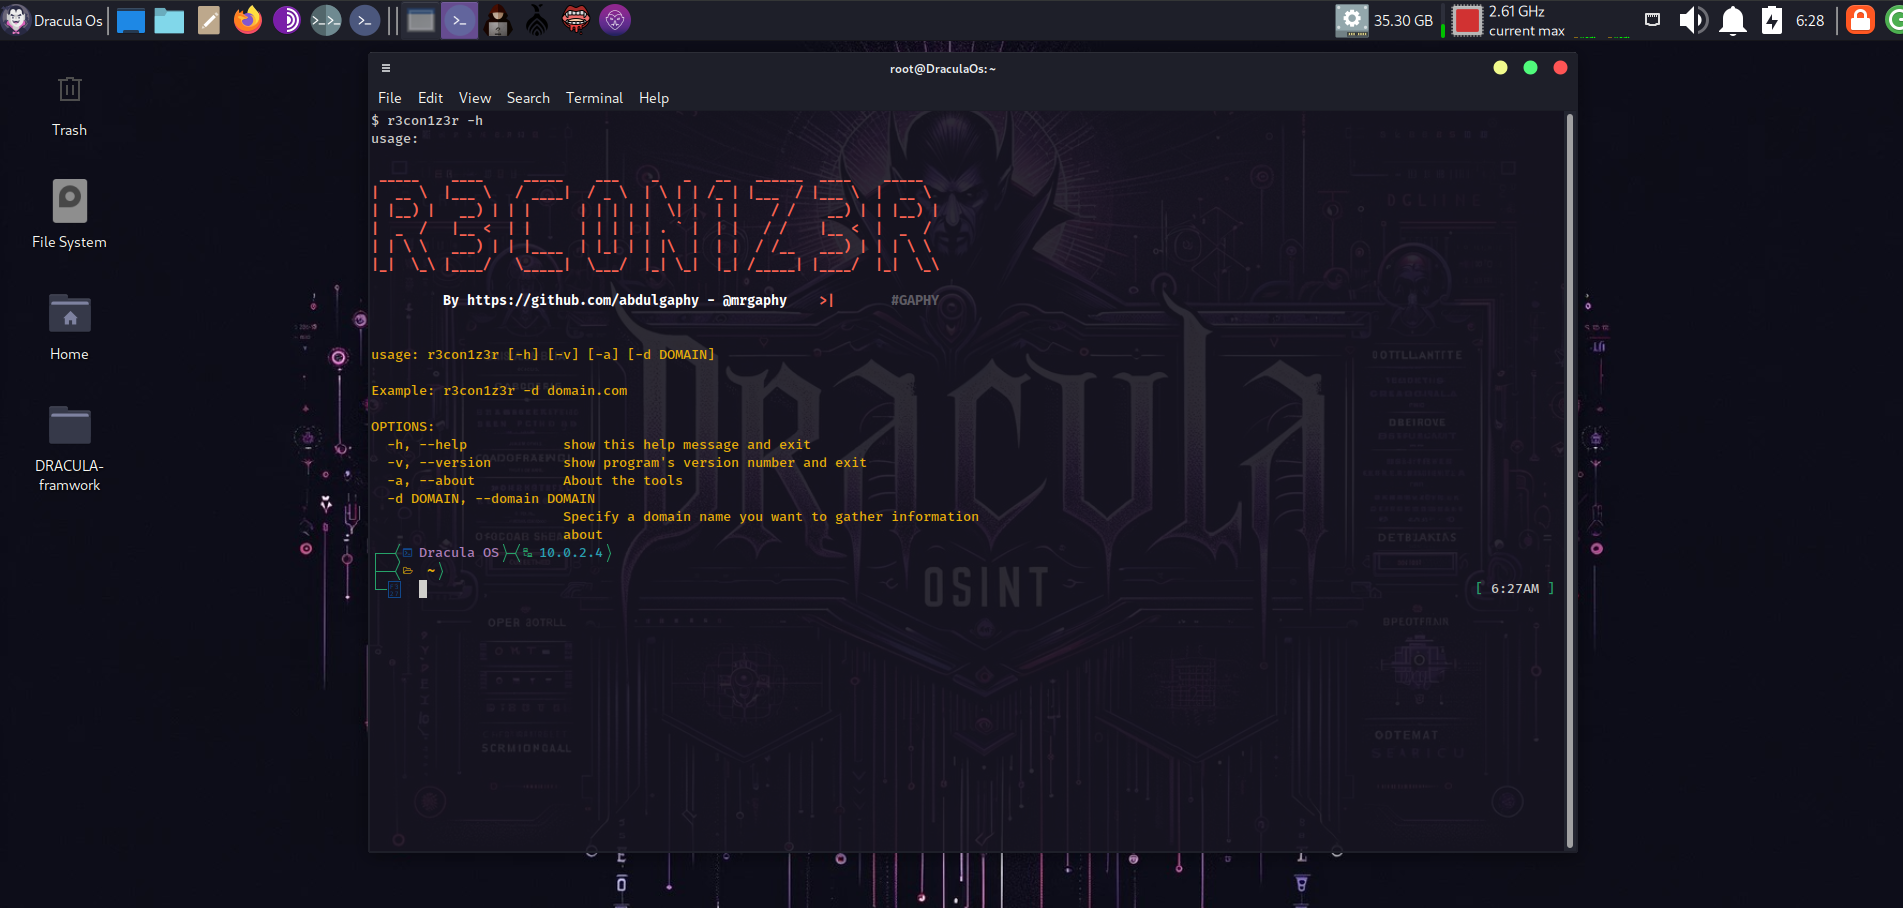
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS एक Linux ऑपरेटिंग सिस्टम है जो OSINT (Open Source Intelligence) और Cyber Intelligence मिशनों के लिए सावधानीपूर्वक डिज़ाइन किया गया है।
osintreconnaissancevulnerability-scanners+9
9411 महीने पहले
Hacking-Tools preview

Hacking-Tools

GitHubyogsec/hacking-tools

A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…


osintpenetration-testing-frameworksvulnerability-scanners+9
1.8k2 दिन पहले
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2k15 दिन पहले
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

मल्टी-थ्रेडेड विंडोज इवेंट लॉग फॉरेंसिक्स टाइमलाइन जनरेटर और खतरे की खोज का उपकरण जो पूर्ण सिग्मा नियम समर्थन के साथ आता है, Elastic Stack,…

forensicsdigital-forensicsthreat-intelligence+2
3.3k7 दिन पहले
whapa preview

whapa

GitHubb16f00t/whapa

ग्राफिकल फोरेंसिक टूलकिट जो Android और iOS उपकरणों से WhatsApp डेटा को पार्स, डिक्रिप्ट और एक्सट्रैक्ट करता है, जिसमें Google Drive और iCloud बैकअप…

android-securityencryption-decryption-toolsios-security+5
1.5k2 महीने पहले
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.

ioc-managementosintforensics+6
520 दिन पहले
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें

defensive-toolsvulnerability-analysisforensics+4
3.7k6 दिन पहले
पिछला123…52अगला








