

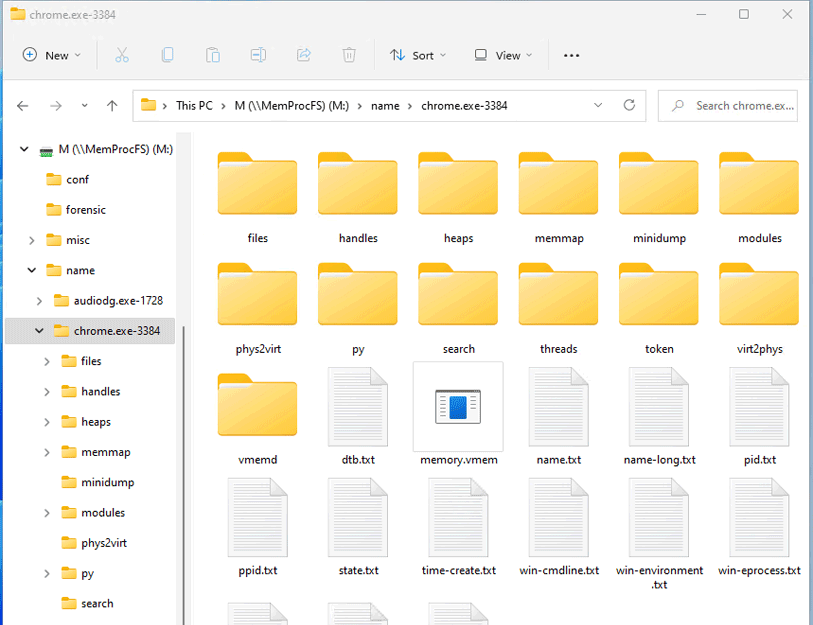
MemProcFS भौतिक मेमोरी को वर्चुअल फ़ाइल सिस्टम में फ़ाइलों के रूप में देखने का एक आसान और सुविधाजनक तरीका है।
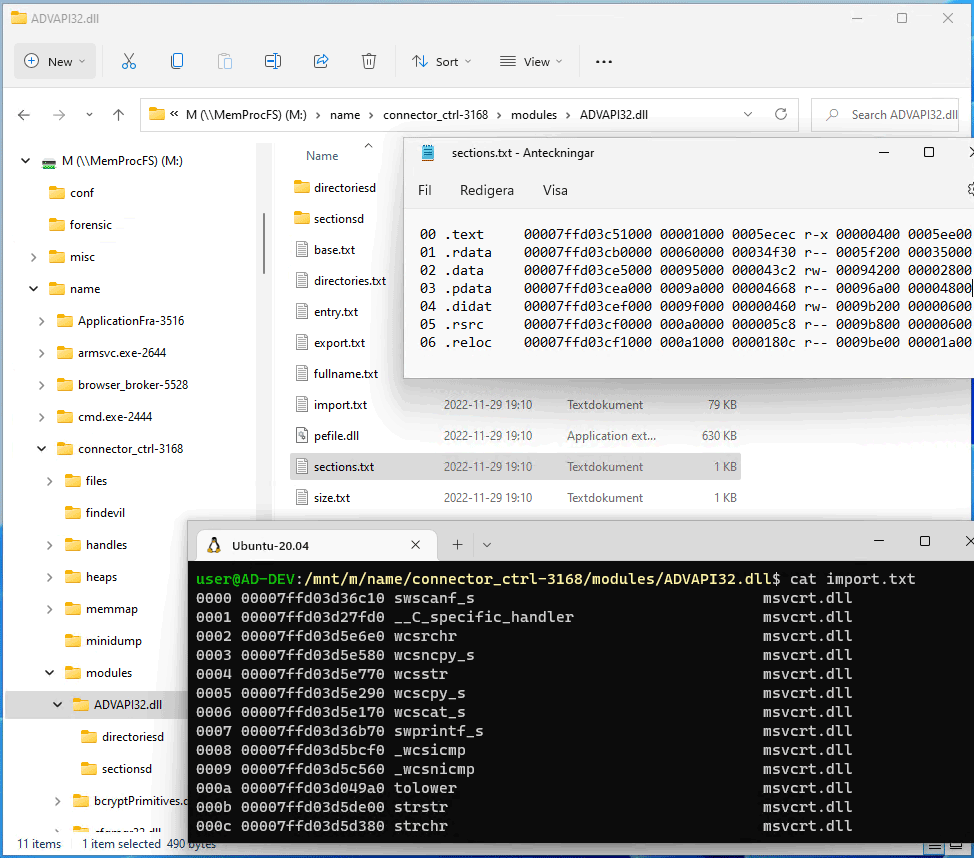
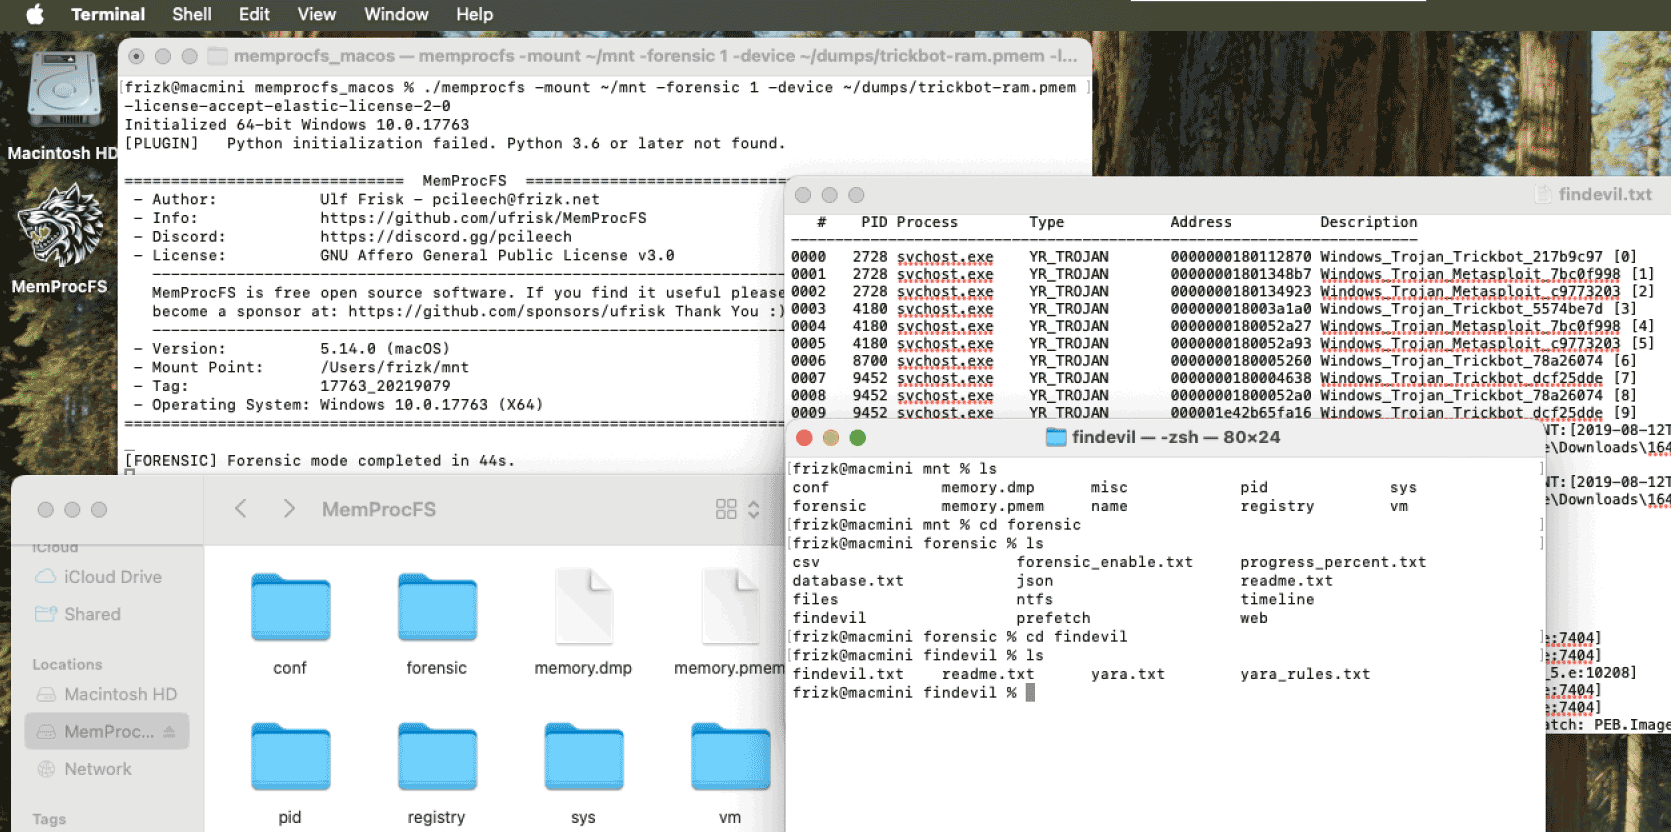
जटिल कमांडलाइन आर्ग्युमेंट्स की आवश्यकता के बिना आसान पॉइंट एंड क्लिक मेमोरी विश्लेषण! माउंट किए गए वर्चुअल फ़ाइल सिस्टम में फ़ाइलों के माध्यम से या अपने स्वयं के प्रोजेक्ट्स में शामिल करने के लिए एक सुविधा-संपन्न एप्लिकेशन लाइब्रेरी के माध्यम से मेमोरी सामग्री और आर्टिफ़ैक्ट्स तक पहुँचें!
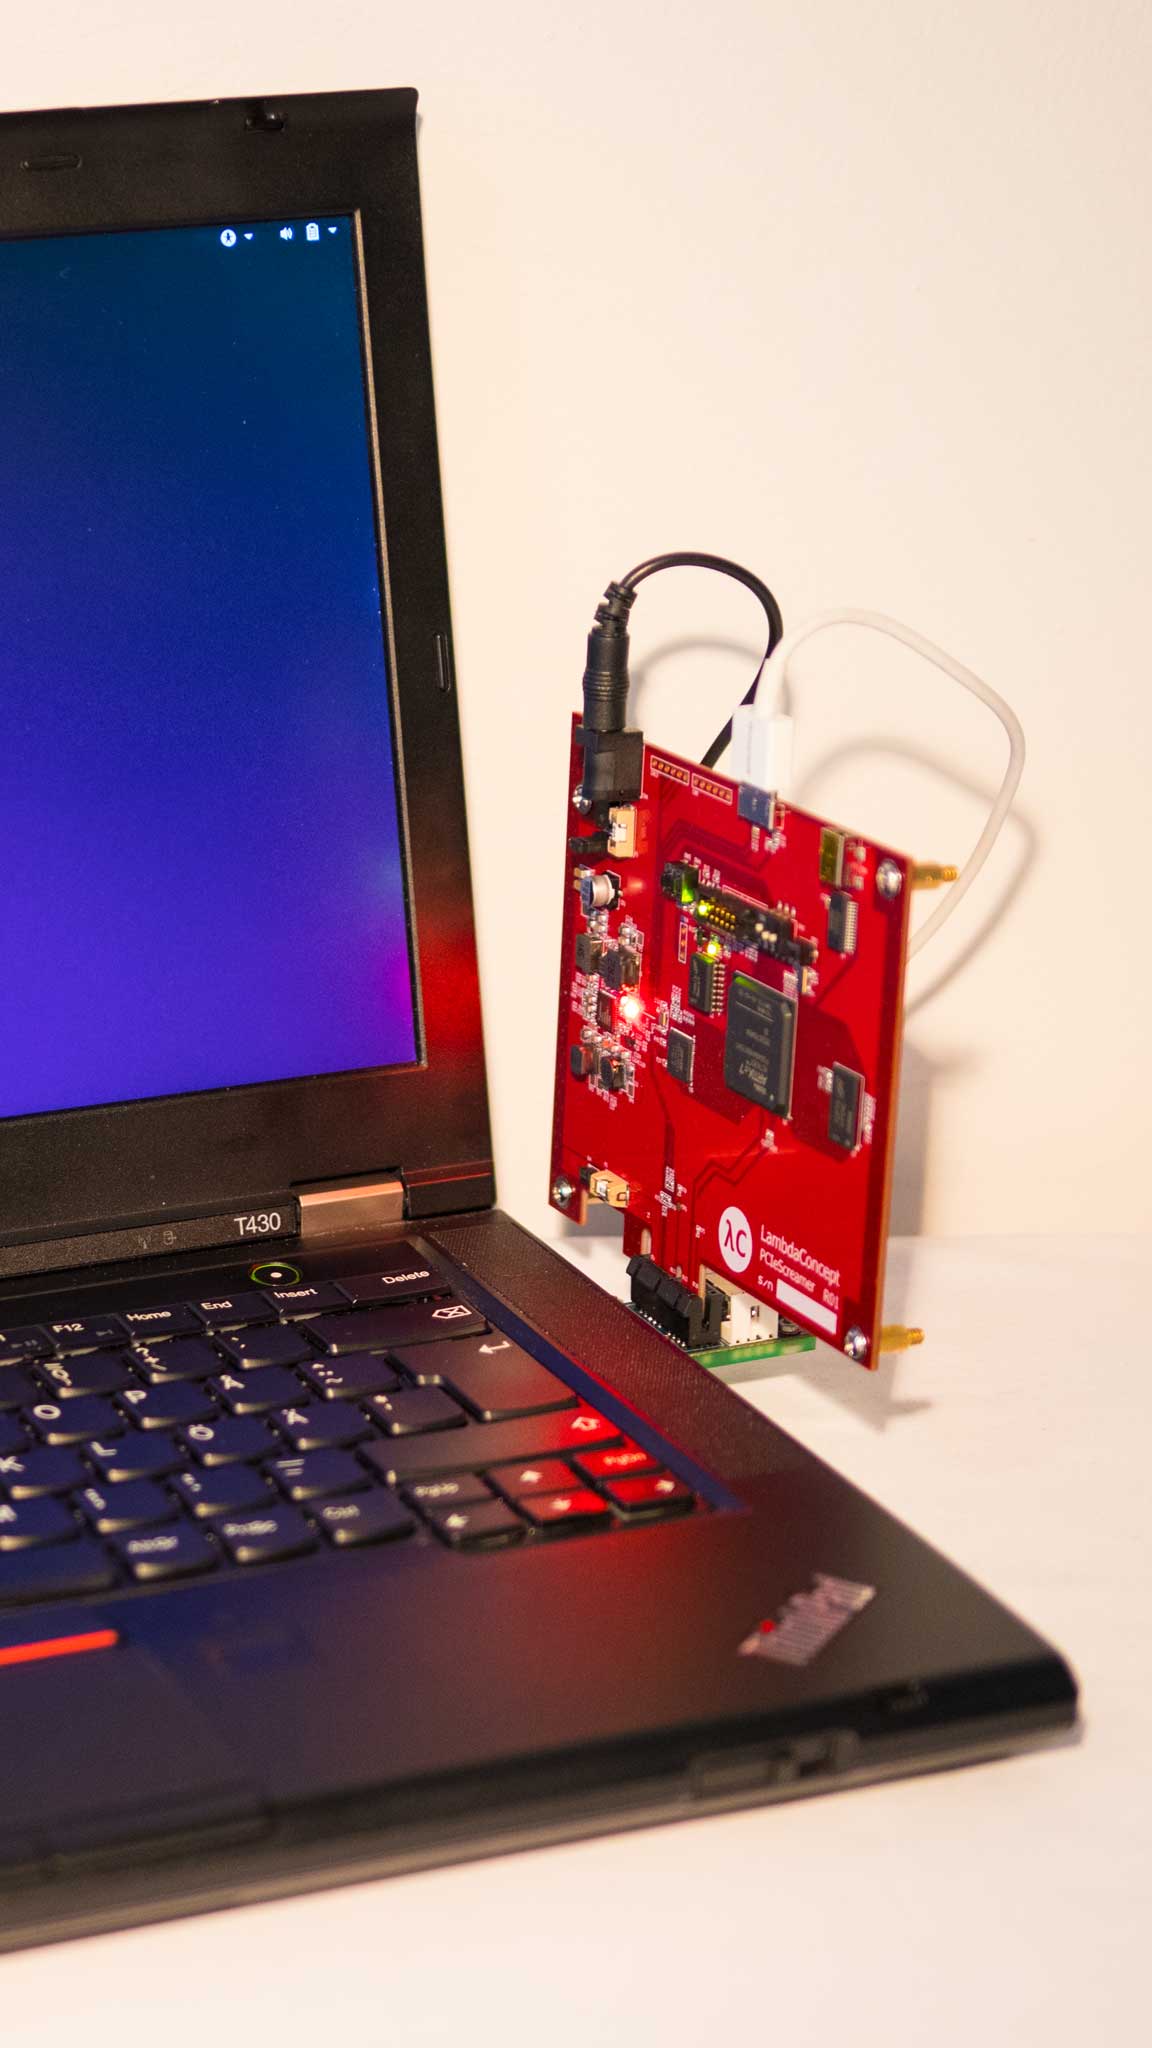
मेमोरी डंप फ़ाइलों का विश्लेषण करें, DumpIt या WinPMEM के माध्यम से लाइव मेमोरी, वर्चुअल मशीनों से या PCILeech FPGA हार्डवेयर डिवाइसेस से रीड-राइट मोड में लाइव मेमोरी!
यहाँ तक कि सुरक्षित कनेक्शन के माध्यम से एक रिमोट LeechAgent मेमोरी एक्विज़िशन एजेंट से भी कनेक्ट होना संभव है - जिससे रिमोट लाइव मेमोरी इंसिडेंट रिस्पॉन्स संभव हो जाता है - उच्च लेटेंसी वाले कम बैंडविड्थ कनेक्शनों पर भी! MemProcFS के साथ वर्चुअल मशीनों, LiveCloudKd या VMware में झाँकें!
मेमोरी का विश्लेषण करने के लिए अपने पसंदीदा टूल्स का उपयोग करें - अपने पसंदीदा हेक्स एडिटर्स, अपने python और powershell स्क्रिप्ट्स, WinDbg या अपने पसंदीदा डिसअसेंबलर्स और डीबगर्स का उपयोग करें - ये सभी केवल फ़ाइलों को पढ़कर और लिखकर MemProcFS के साथ सहजता से काम करेंगे!
शुरुआत करने के लिए 13Cubed से बेहतरीन त्वरित वॉकथ्रू देखें! Disobey और BlueHat से मेरे पुराने कॉन्फ़्रेंस टॉक्स भी देखें।

अतिरिक्त दस्तावेज़ीकरण के लिए फ़ाइल सिस्टम, उसके API और उसके प्लगइन मॉड्यूल्स के बारे में गहन विस्तृत जानकारी के लिए प्रोजेक्ट विकी देखें! मेमोरी एक्विज़िशन विधियों के बारे में अतिरिक्त जानकारी के लिए LeechCore प्रोजेक्ट देखें या PCILeech/MemProcFS Discord सर्वर से जुड़ें!
शुरुआत करने के लिए नवीनतम बाइनरीज़, मॉड्यूल्स और कॉन्फ़िगरेशन फ़ाइलें डाउनलोड करें और गाइड देखें!
नवीनतम रिलीज़ से नवीनतम बाइनरीज़, मॉड्यूल्स और कॉन्फ़िगरेशन फ़ाइलें प्राप्त करें। वैकल्पिक रूप से रिपॉज़िटरी को क्लोन करें और सोर्स से बिल्ड करें।
फ़ाइल सिस्टम को माउंट करने के लिए Dokany फ़ाइल सिस्टम लाइब्रेरी इंस्टॉल होना आवश्यक है। Dokany संस्करण 2 का नवीनतम संस्करण यहाँ से डाउनलोड और इंस्टॉल करें: https://github.com/dokan-dev/dokany/releases/latest
लाइव मेमोरी कैप्चर करने के लिए (PCILeech FPGA हार्डवेयर के बिना) DumpIt डाउनलोड करें और DumpIt /LIVEKD मोड के माध्यम से MemProcFS शुरू करें। वैकल्पिक रूप से, नवीनतम हस्ताक्षरित WinPMEM ड्राइवर डाउनलोड करके WinPMEM प्राप्त करें और इसे MemProcFS के साथ रखें - विस्तृत निर्देश LeechCore Wiki में हैं।
PCILeech FPGA के लिए हार्डवेयर के साथ-साथ FTD3XXWU.dll को MemProcFS बाइनरीज़ के साथ रखना आवश्यक होगा। कृपया निर्देशों के लिए LeechCore प्रोजेक्ट देखें।
MemProcFS को FUSE इंस्टॉल होने पर अधिकांश Linux डिस्ट्रोज़ पर सीधे चलाना संभव होना चाहिए। यदि स्रोत से बिल्ड कर रहे हैं तो Linux पर MemProcFS के बारे में गाइड देखें।
नवीनतम MemProcFS रिलीज़ यहाँ से डाउनलोड करें। माउंटेड वर्चुअल फ़ाइल सिस्टम के रूप में उपयोग किए जाने पर MemProcFS macFuse पर निर्भर करता है जिसके लिए .kext आवश्यक है। macFuse यहाँ से डाउनलोड और इंस्टॉल करें। यदि MemProcFS का उपयोग समर्थित C/C++/Rust APIs के माध्यम से किया जाता है तो macFuse आवश्यक नहीं है।
MemProcFS को अपने C/C++, C#, Java, Go (तृतीय-पक्ष), Python या Rust प्रोग्रामिंग प्रोजेक्ट्स में शामिल करें! MemProcFS में सब कुछ आपके अपने प्रोजेक्ट्स में उपयोग के लिए एक उपयोग में आसान API के माध्यम से उपलब्ध है! प्लगइन-अनुकूल आर्किटेक्चर उपयोगकर्ताओं को C/C++/Rust/Python प्लगइन्स के साथ MemProcFS को आसानी से विस्तारित करने की अनुमति देता है!
MemProcFS में सब कुछ APIs के रूप में उपलब्ध है। APIs C/C++ vmmdll.h, C# nuget package, Java, Python pip package और Rust crate के लिए मौजूद हैं। फ़ाइल सिस्टम स्वयं इसे माउंट करने की आवश्यकता के बिना API के माध्यम से वर्चुअली उपलब्ध कराया जाता है। वर्चुअल प्रोसेस मेमोरी के साथ-साथ फ़िज़िकल मेमोरी भी पढ़ना संभव है! नीचे दिया गया उदाहरण फ़िज़िकल एड्रेस 0x1000 से 0x20 बाइट्स पढ़ना दर्शाता है:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS एक Python pip पैकेज के रूप में उपलब्ध है और इसे आपके Jupyter Notebooks में एकीकृत करना आसान है।
MemProcFS को कमांड लाइन से शुरू करें - संभवतः नीचे दिए गए उदाहरणों में से किसी एक का उपयोग करके।
या MemProcFS.exe के साथ मेमोरी डंप फ़ाइल एक्सटेंशन को पंजीकृत करें ताकि मेमोरी डंप फ़ाइल पर डबल-क्लिक करने पर फ़ाइल सिस्टम स्वचालित रूप से माउंट हो जाए!
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

