Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/emrekybs/osintcase
समझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)फोरेंसिकजानकारी एकत्र करनाडेटा रिकवरीडिजिटल फोरेंसिकगोपनीयताखतरा खुफियाचयनित संसाधन
GitHubemrekybs/osintcase

OsintCase

एक OSINT जाँच केस मैपिंग टूल जो संस्थाओं, संबंधों, साक्ष्यों और आसूचना को व्यवस्थित करने के लिए है।

9216029 दिन पहलेअभी तक समीक्षित नहीं
साझा करें
रिपॉजिटरी देखेंवेबसाइट

OSINTCase

OSINT Case

Geistnigma द्वारा OSINTMapper पर आधारित।

यह परियोजना OSINTMapper का एक संशोधित और विस्तारित संस्करण है, जिसमें जाँच केस प्रबंधन, खुफिया विश्लेषण और साक्ष्य प्रबंधन पर केंद्रित अतिरिक्त सुविधाएँ और परिवर्तन शामिल हैं।

ब्राउज़र-आधारित OSINT जाँच और केस मैपिंग टूल।

विषयों, पहचानकर्ताओं, संबंधों, स्थानों, समय-रेखाओं और साक्ष्यों को एक ही केस फ़ाइल में व्यवस्थित करें।
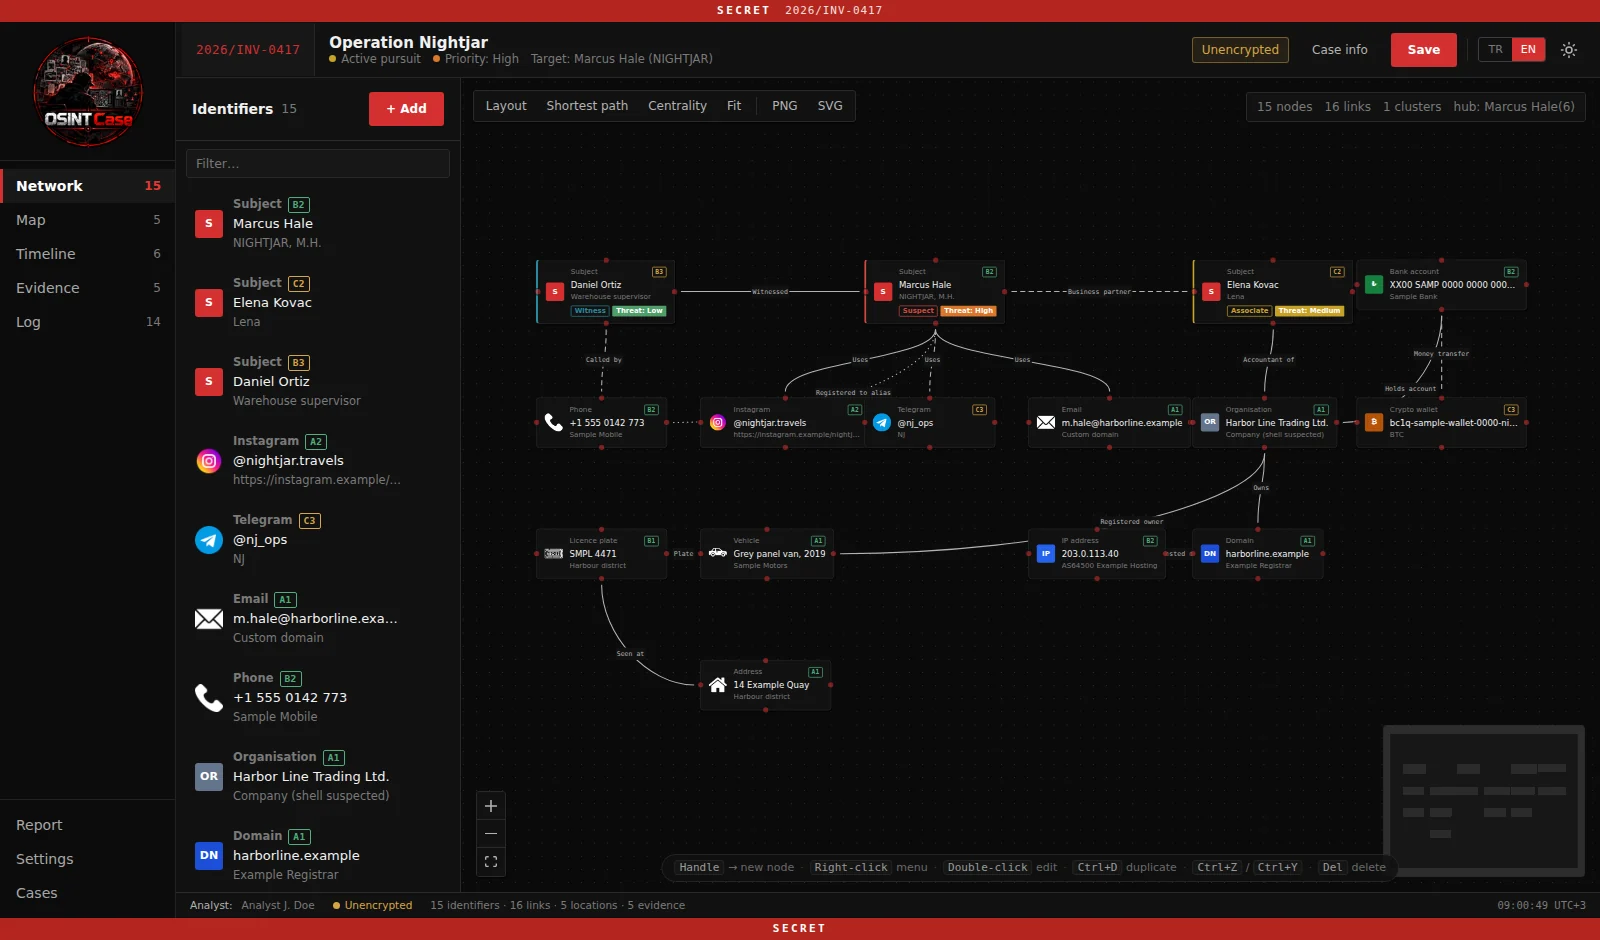
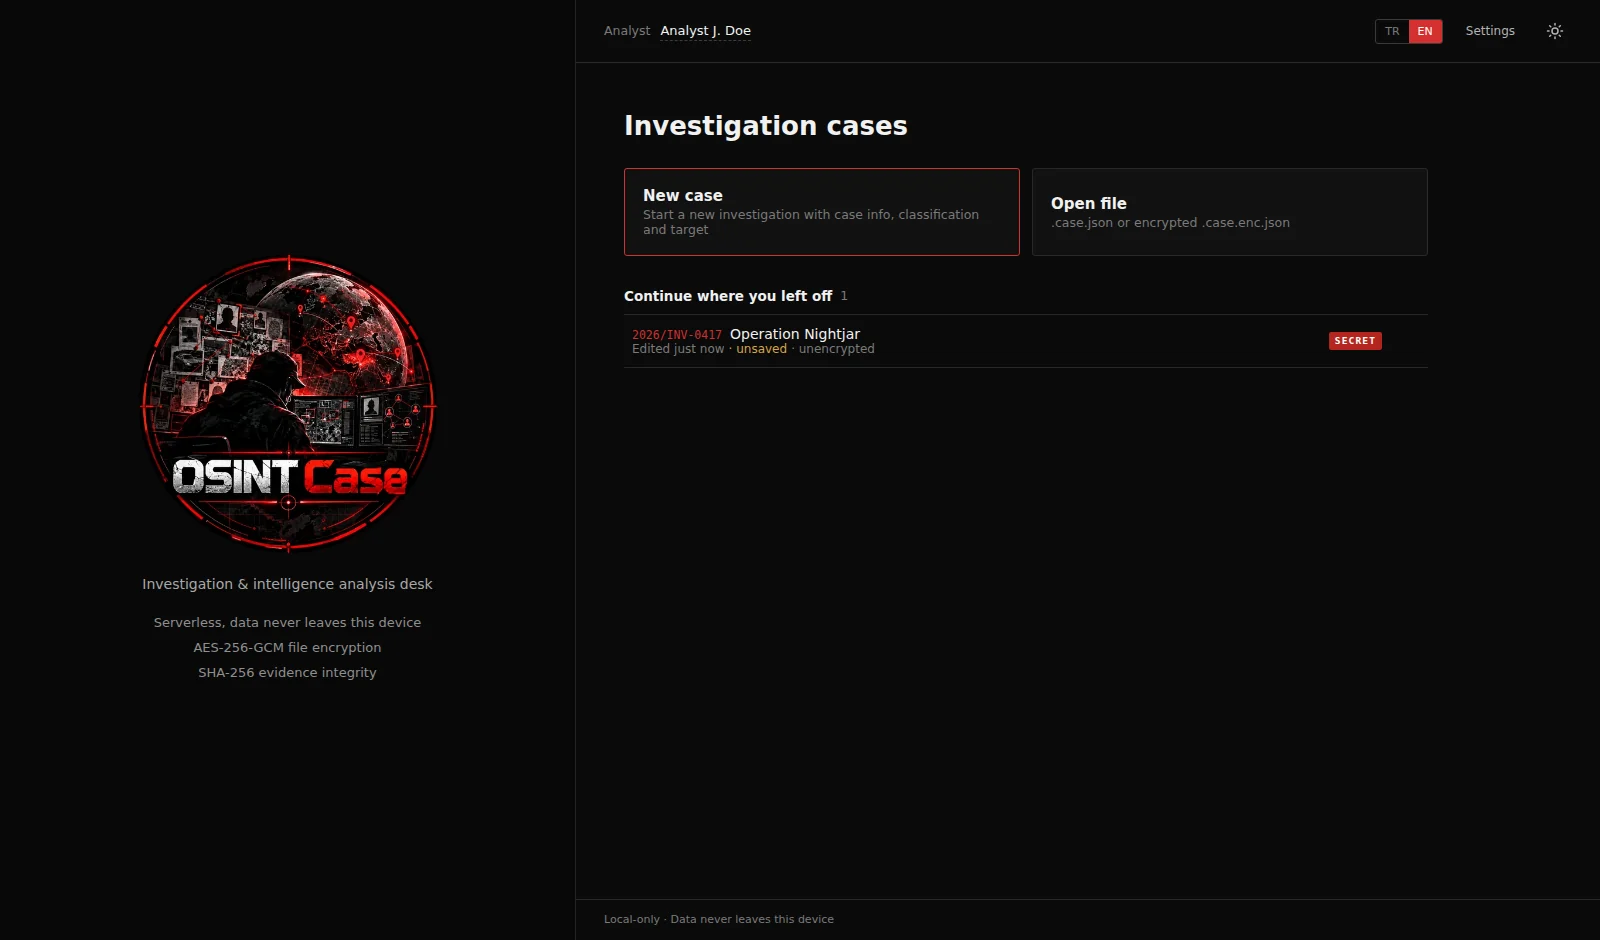
Network View

स्क्रीनशॉट

होमनेटवर्क
HomeNetwork
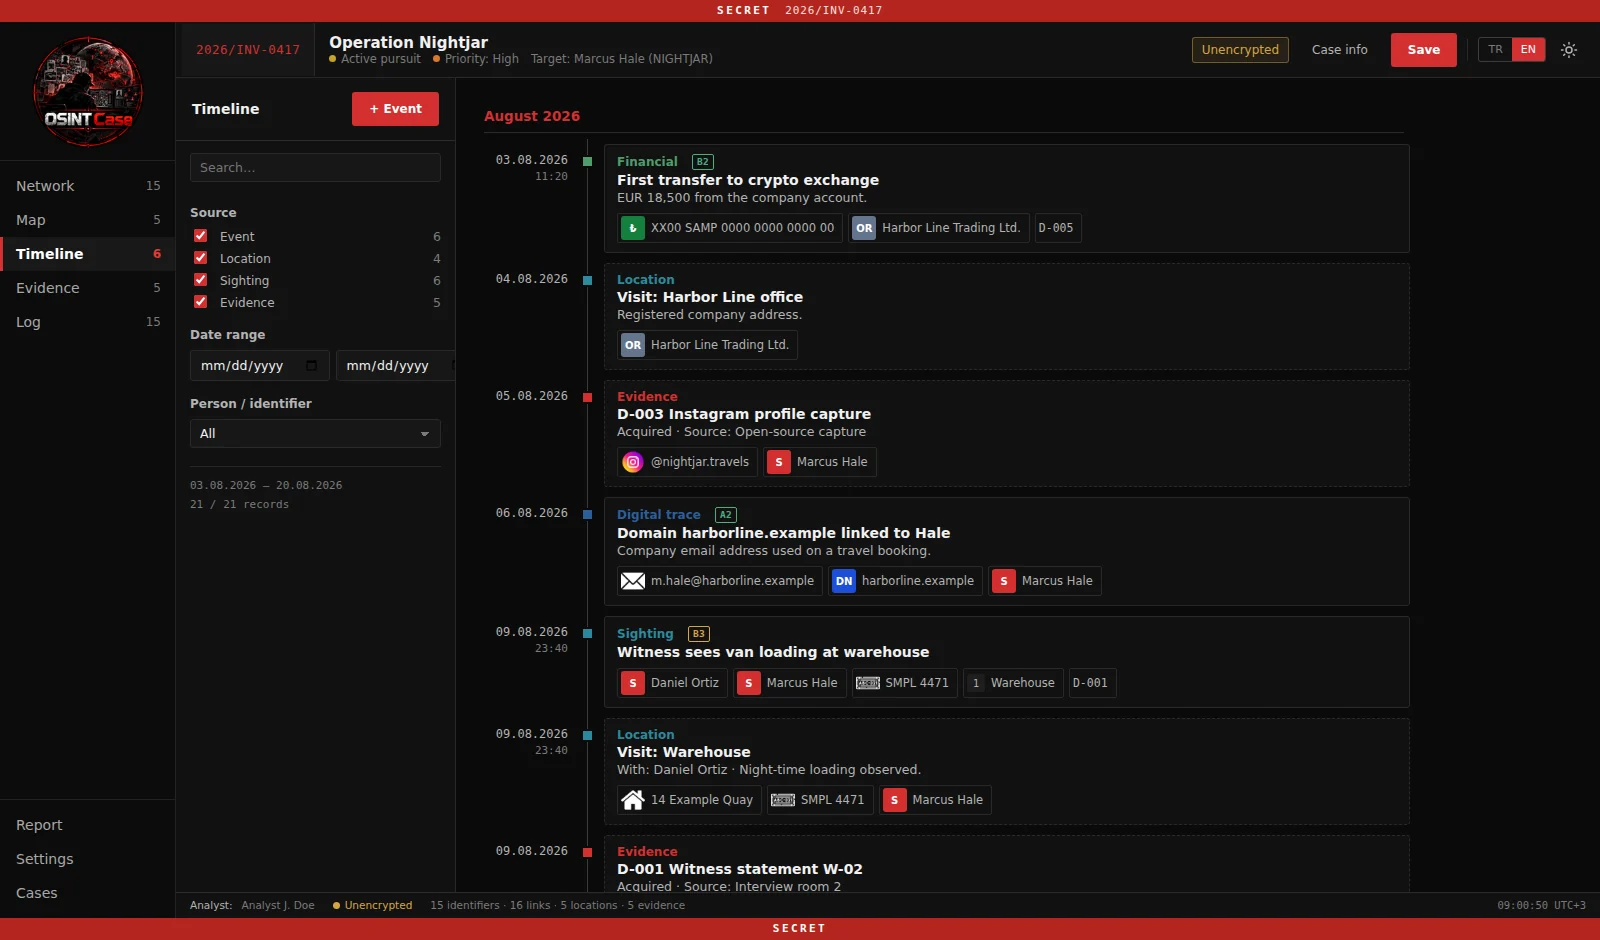
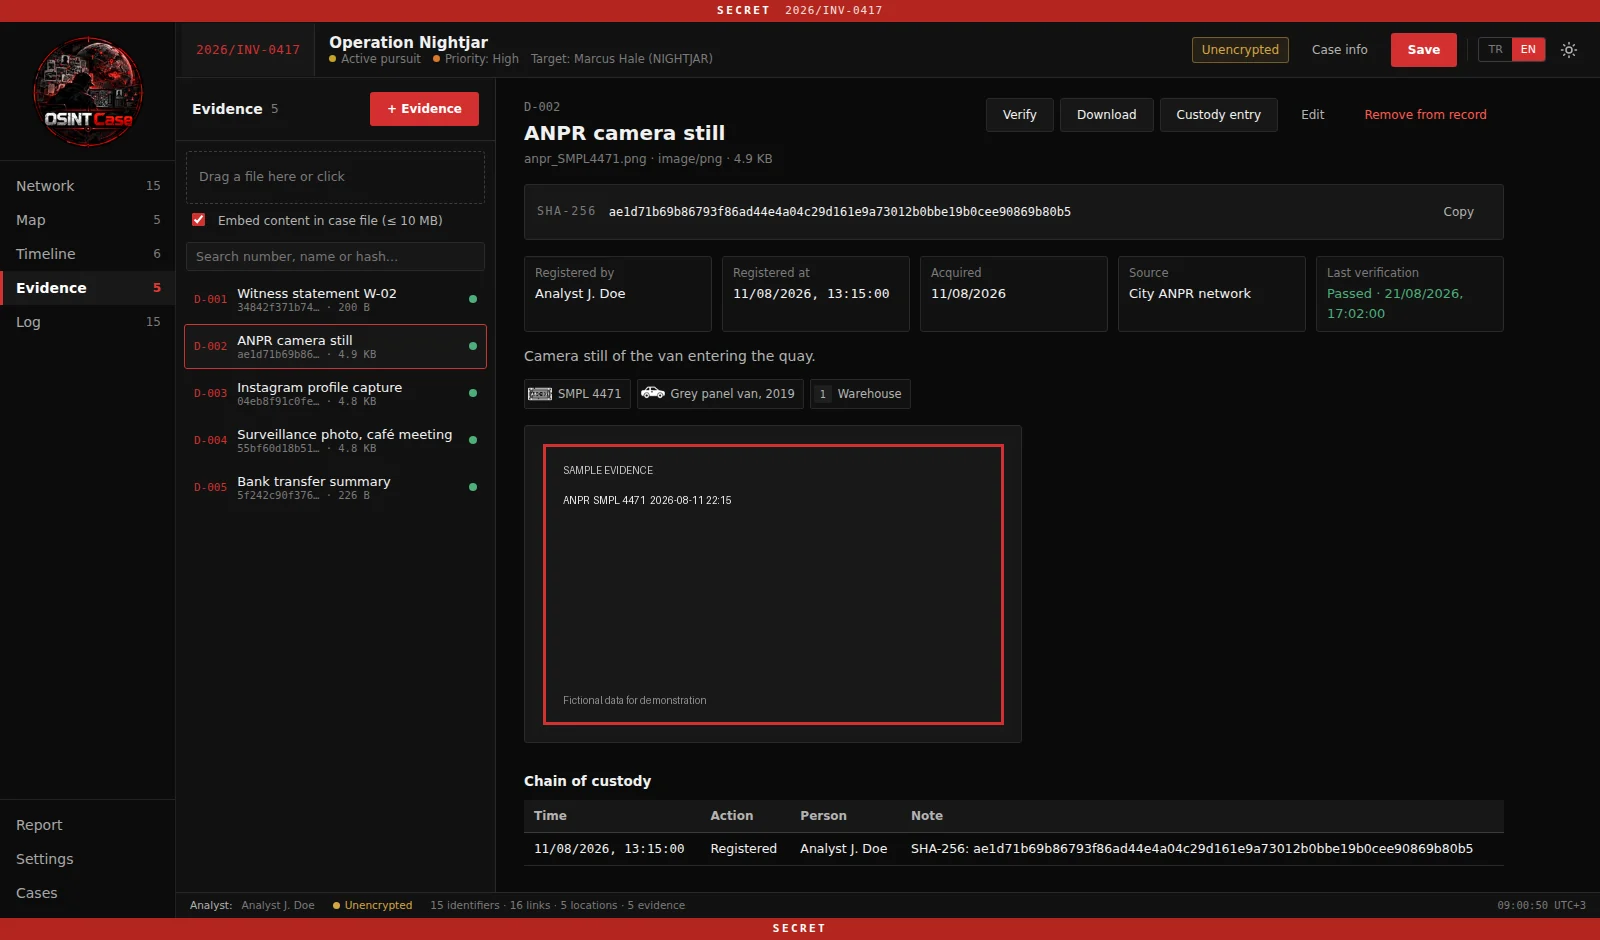
समय-रेखासाक्ष्य
TimelineEvidence
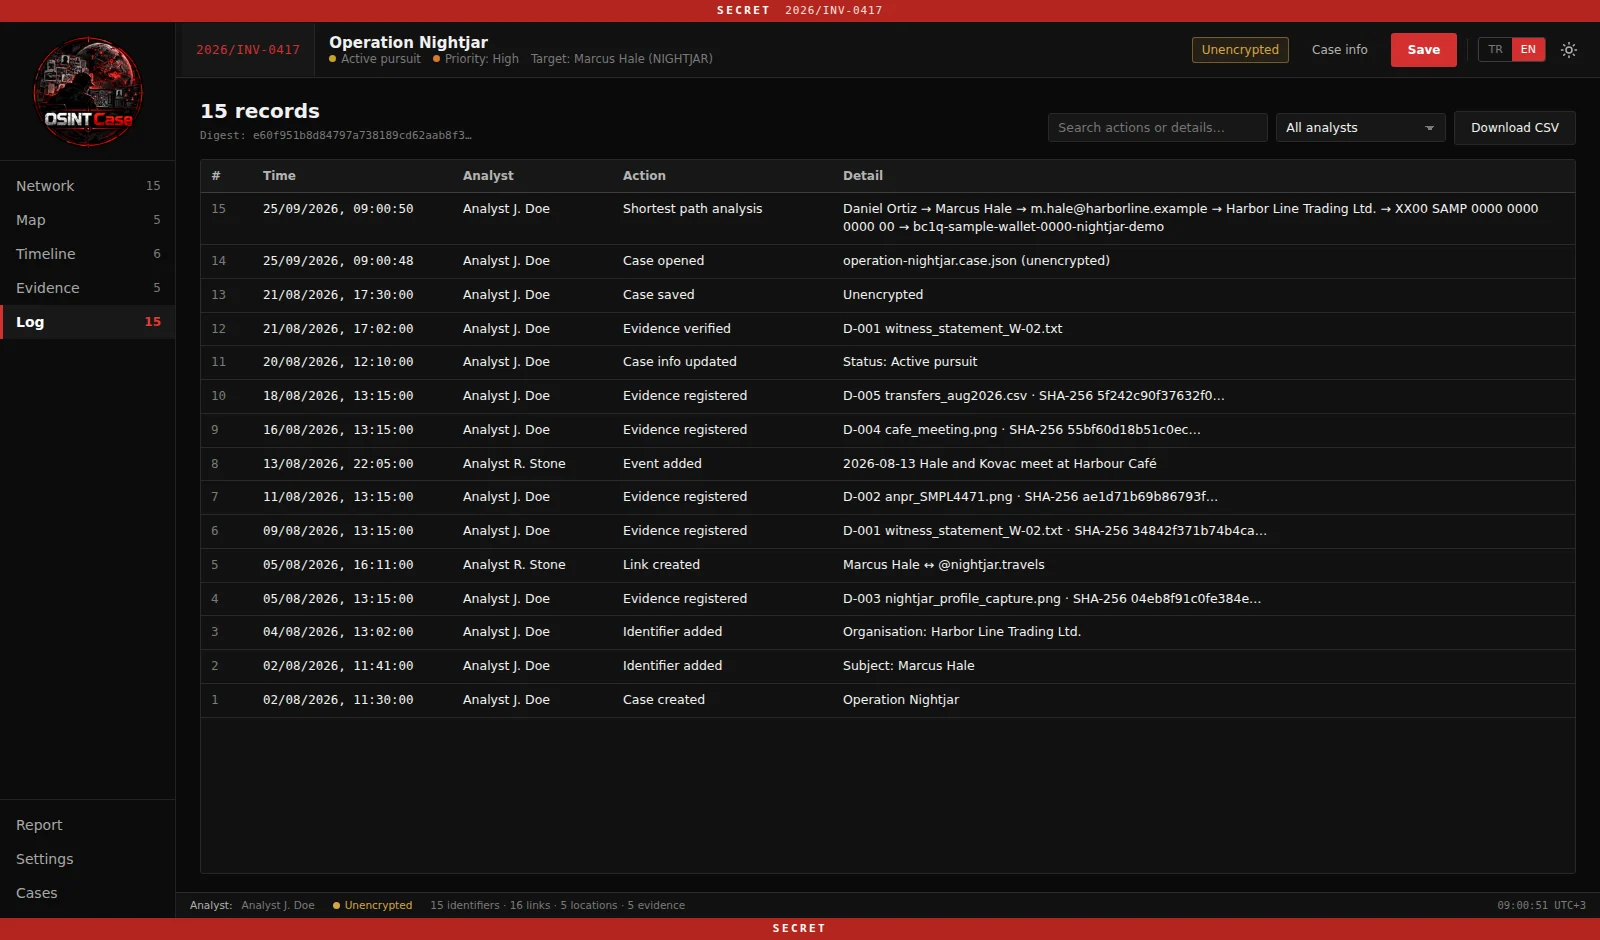
ऑडिट लॉगरिपोर्ट
Audit LogReport

विशेषताएँ

  • जाँच केस प्रबंधन
  • एंटिटी और पहचानकर्ता मैपिंग (50+ प्रकार: व्यक्ति, परिचित, रोज़गार, शिक्षा, 25+ सोशल प्लेटफ़ॉर्म, उल्लंघन रिकॉर्ड…)
  • विषय फ़ोटो: प्रति व्यक्ति कई मुख्य और अतिरिक्त फ़ोटो, प्रत्येक मूल की SHA-256
  • संबंध और लिंक विश्लेषण
  • स्थान मैपिंग
  • जाँच समय-रेखा
  • साक्ष्य प्रबंधन
  • SHA-256 साक्ष्य हैशिंग
  • चेन ऑफ़ कस्टडी
  • ऑडिट लॉग
  • खुफिया रिपोर्ट निर्माण: डार्क / लाइट थीम, विषय प्रोफ़ाइल, रिडैक्शन, वॉटरमार्क
  • रिपोर्ट को PDF (प्रिंट इंजन, पृष्ठ संख्याएँ, वर्गीकरण बैंड) और एकल-फ़ाइल HTML के रूप में निर्यात करें
  • केस फ़ाइल आयात और निर्यात
  • वैकल्पिक AES-256-GCM एन्क्रिप्शन
  • तुर्की और अंग्रेज़ी इंटरफ़ेस
  • डार्क और लाइट थीम
  • पूर्णतः क्लाइंट-साइड

त्वरित शुरुआत

Node.js 18+ आवश्यक है।

npm install
npm run dev

http://localhost:5173 खोलें।

Docker

docker compose up --build

फिर http://localhost:5173 खोलें।

नमूना केस

एक काल्पनिक जाँच शामिल है:

example/operation-nightjar.case.json

नमूना जाँच का पता लगाने के लिए एप्लिकेशन से फ़ाइल खोलें।

example/ में अधिक नमूने (सभी व्यक्ति, संगठन, संख्याएँ और स्थान काल्पनिक हैं; फ़ोटो कृत्रिम सिल्हूट हैं, वास्तविक व्यक्ति नहीं):

फ़ाइलभाषासामग्री
operasyon-kara-sahin.case.jsonTRविषय फ़ोटो, नए पहचानकर्ता प्रकार, मानचित्र, समय-रेखा, साक्ष्य के साथ आतंकवाद-विरोधी शैली का केस
operation-nightjar-photos.case.jsonENविषय फ़ोटो और नए पहचानकर्ता प्रकारों के साथ ऑपरेशन नाइटजार
example-reports/tr/TRडार्क PDF, लाइट PDF (रिडैक्टेड + वॉटरमार्क), एकल-फ़ाइल HTML रिपोर्ट
example-reports/en/ENअंग्रेज़ी में वही आउटपुट

रिपोर्ट इंटरफ़ेस भाषा का अनुसरण करती है: निर्यात करने से पहले TR / EN स्विच करें। नमूना फ़ाइलें python3 tools/ornek-dosya-uret.py से पुनः उत्पन्न की जा सकती हैं (Pillow आवश्यक)।

गोपनीयता

OSINT Case पूरी तरह से ब्राउज़र में चलता है।

कोई सर्वर, एनालिटिक्स या टेलीमेट्री उपयोग नहीं की जाती। केस डेटा और साक्ष्य स्थानीय डिवाइस पर ही रहते हैं।


लाइसेंस

GPL-3.0

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →