परिचय (中文)
HeaderLessPE एक मेमोरी PE लोडिंग तकनीक है जिसका उपयोग Icedid Trojan द्वारा किया जाता है। इस तकनीक के आधार पर, हम HVNC का उपयोग करके फ़ाइल-रहित हमले का एक नया तरीका प्रस्तावित करते हैं। यह संवर्द्धन HeaderLessPE को सीमाओं के बिना ग्राफिकल हैकिंग टूल्स में इंजेक्ट करने की अनुमति देता है।
अन्य इन-मेमोरी लोडिंग तकनीकों जैसे MemDll की तुलना में, विस्तारित HeaderLessPE के दो लाभ हैं:
- पारंपरिक DOS और PE हेडर IOC से बचता है
DOS हेडर और PE हेडर अक्सर मेमोरी स्कैनिंग के केंद्र बिंदु होते हैं, जिसके लिए Cobalt Strike का उपयोग करते समय लोड किए गए Beacon हेडर को मिटाने के लिए प्रोफ़ाइल फ़ाइल का उपयोग करने की आवश्यकता होती है। HeaderLessPE के साथ, आपको इस समस्या के बारे में चिंता करने की आवश्यकता नहीं है।
- रीलोकेशन और इम्पोर्ट तालिकाओं का समर्थन करता है, जिससे EXEs को HeaderLessPE संरचनाओं में बदलना आसान हो जाता है
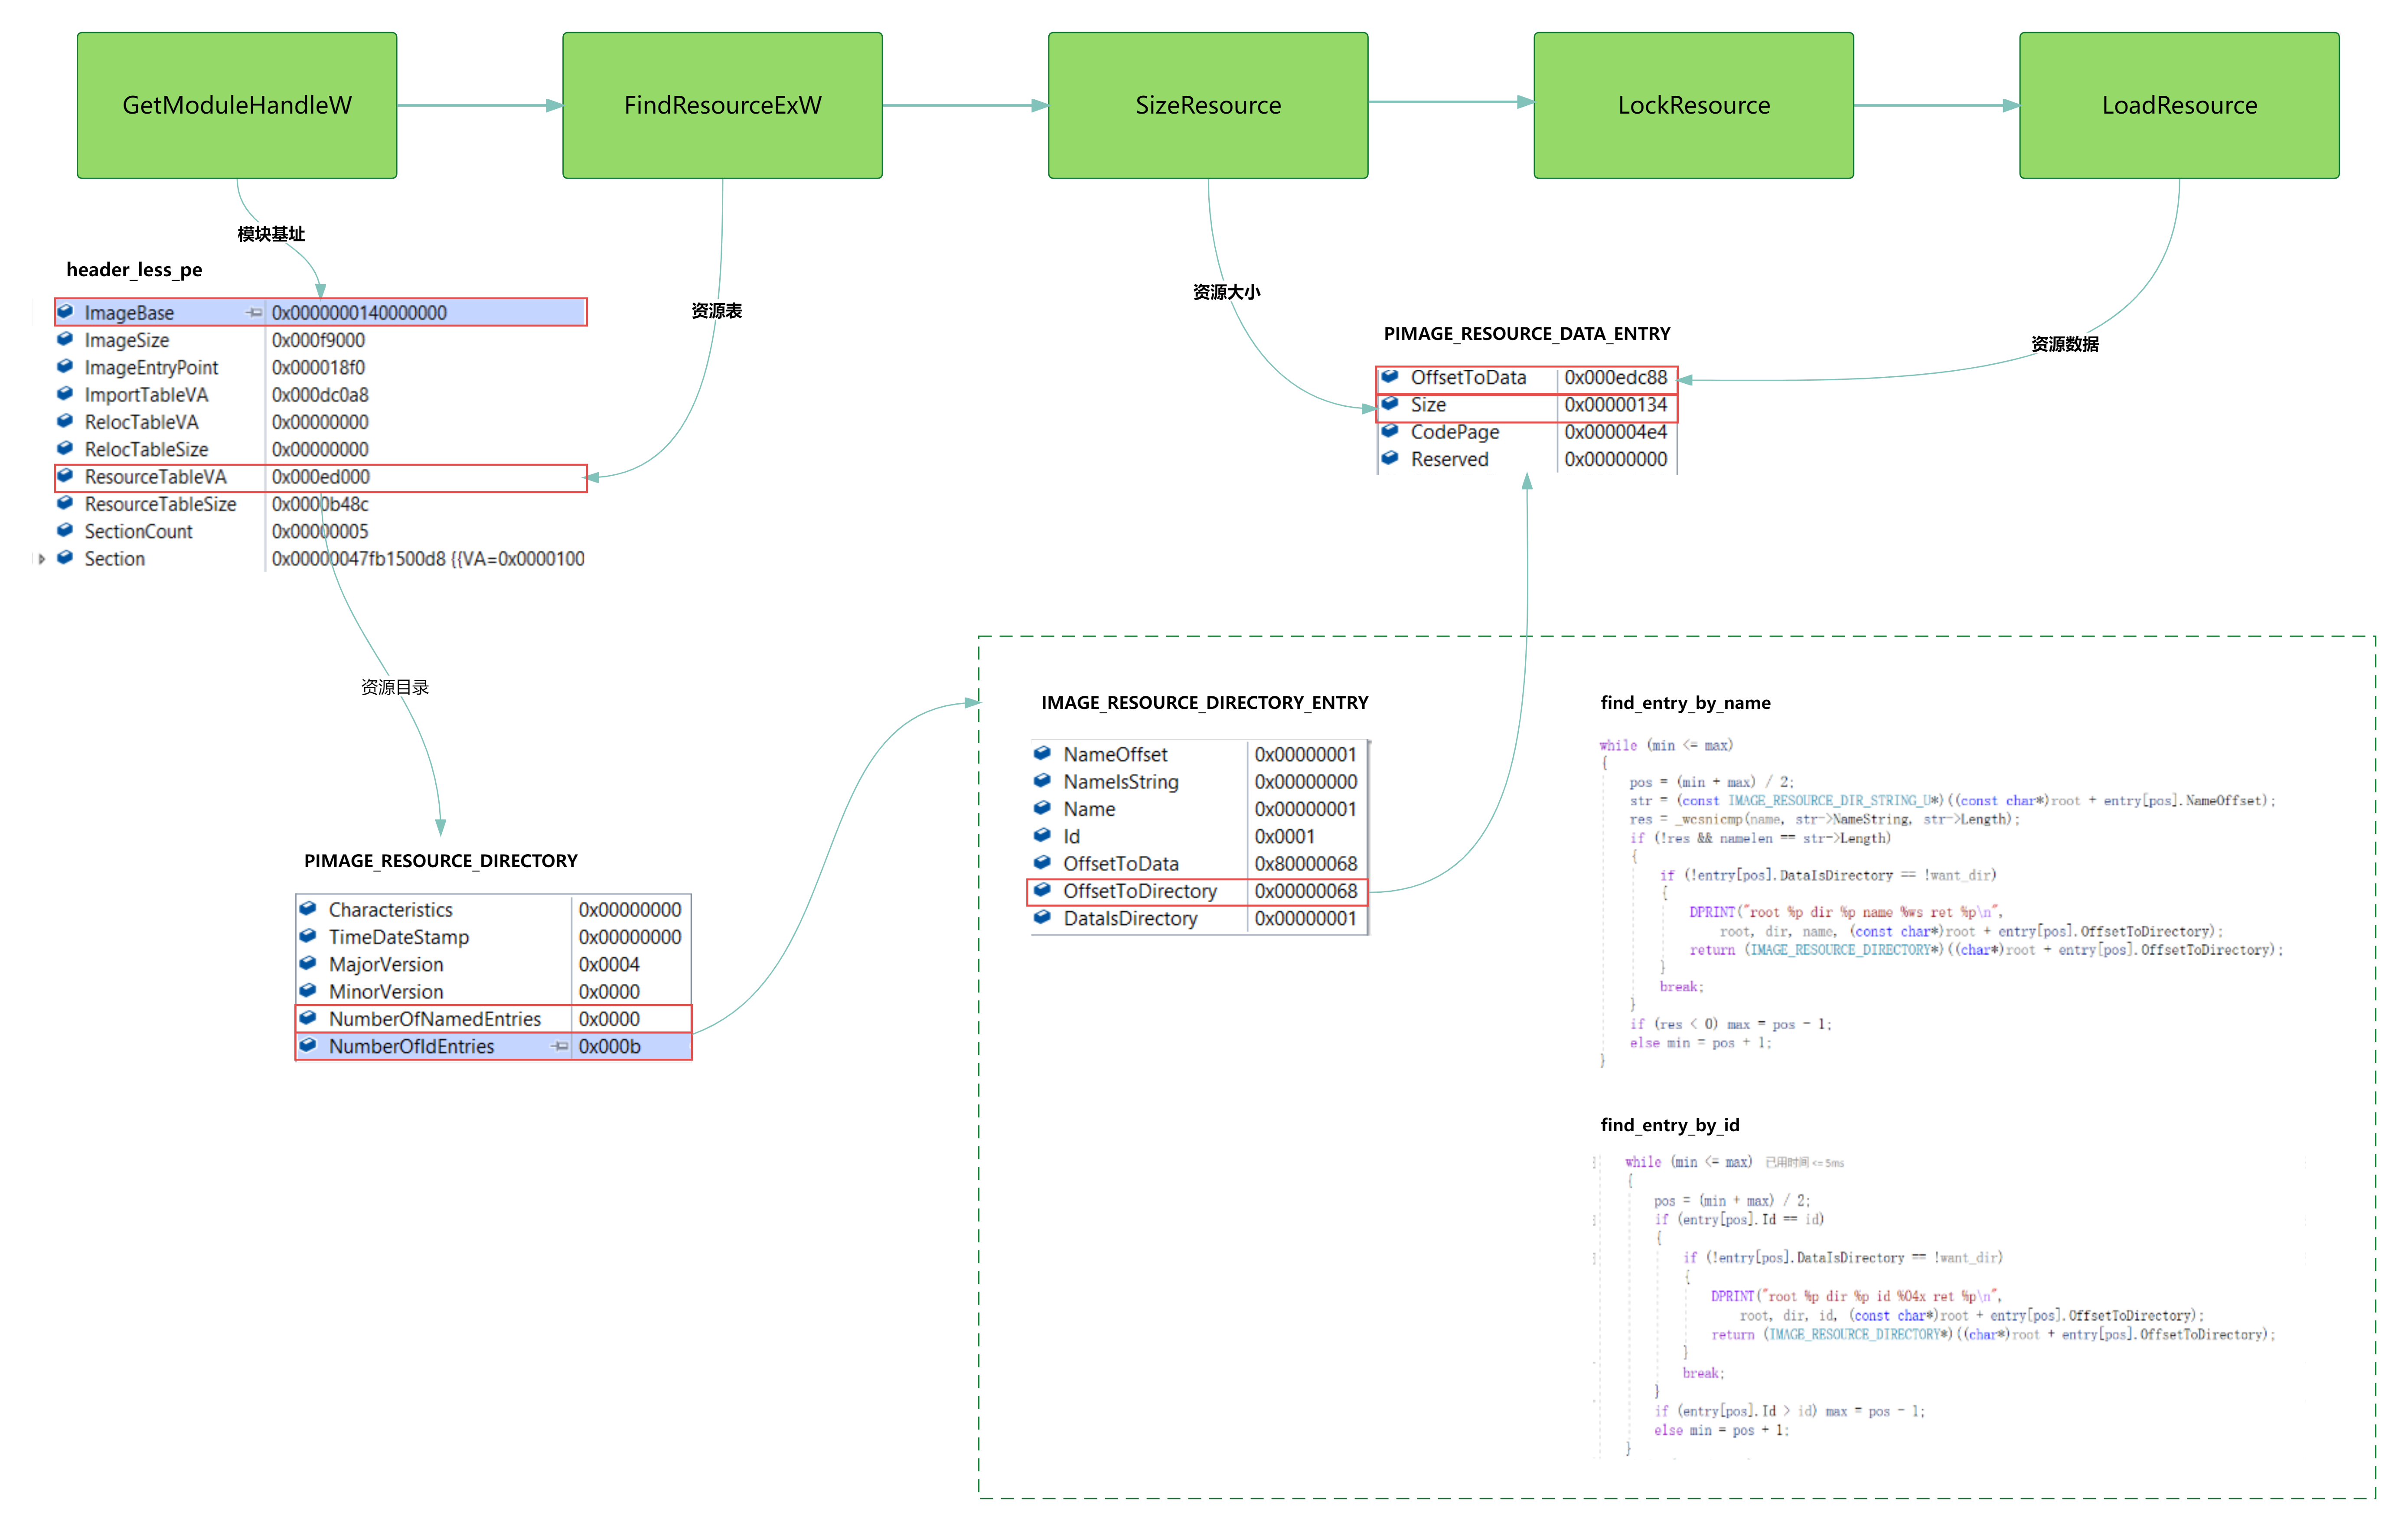
जब तक यह रीलोकेशन का समर्थन करता है और Tls और विलंब आयात जैसी संरचनाओं को शामिल नहीं करता है, इसे HeaderLessPE में परिवर्तित किया जा सकता है। इसका उपयोग न केवल Trojan मेमोरी मॉड्यूल बनाने के लिए किया जा सकता है, बल्कि कुछ हैकिंग टूल्स को HeaderLessPE में आसानी से परिवर्तित करके इन-मेमोरी लोडिंग और निष्पादन के लिए भी किया जा सकता है, जिससे उपलब्ध हमले के उपकरणों का विस्तार होता है।
परीक्षण
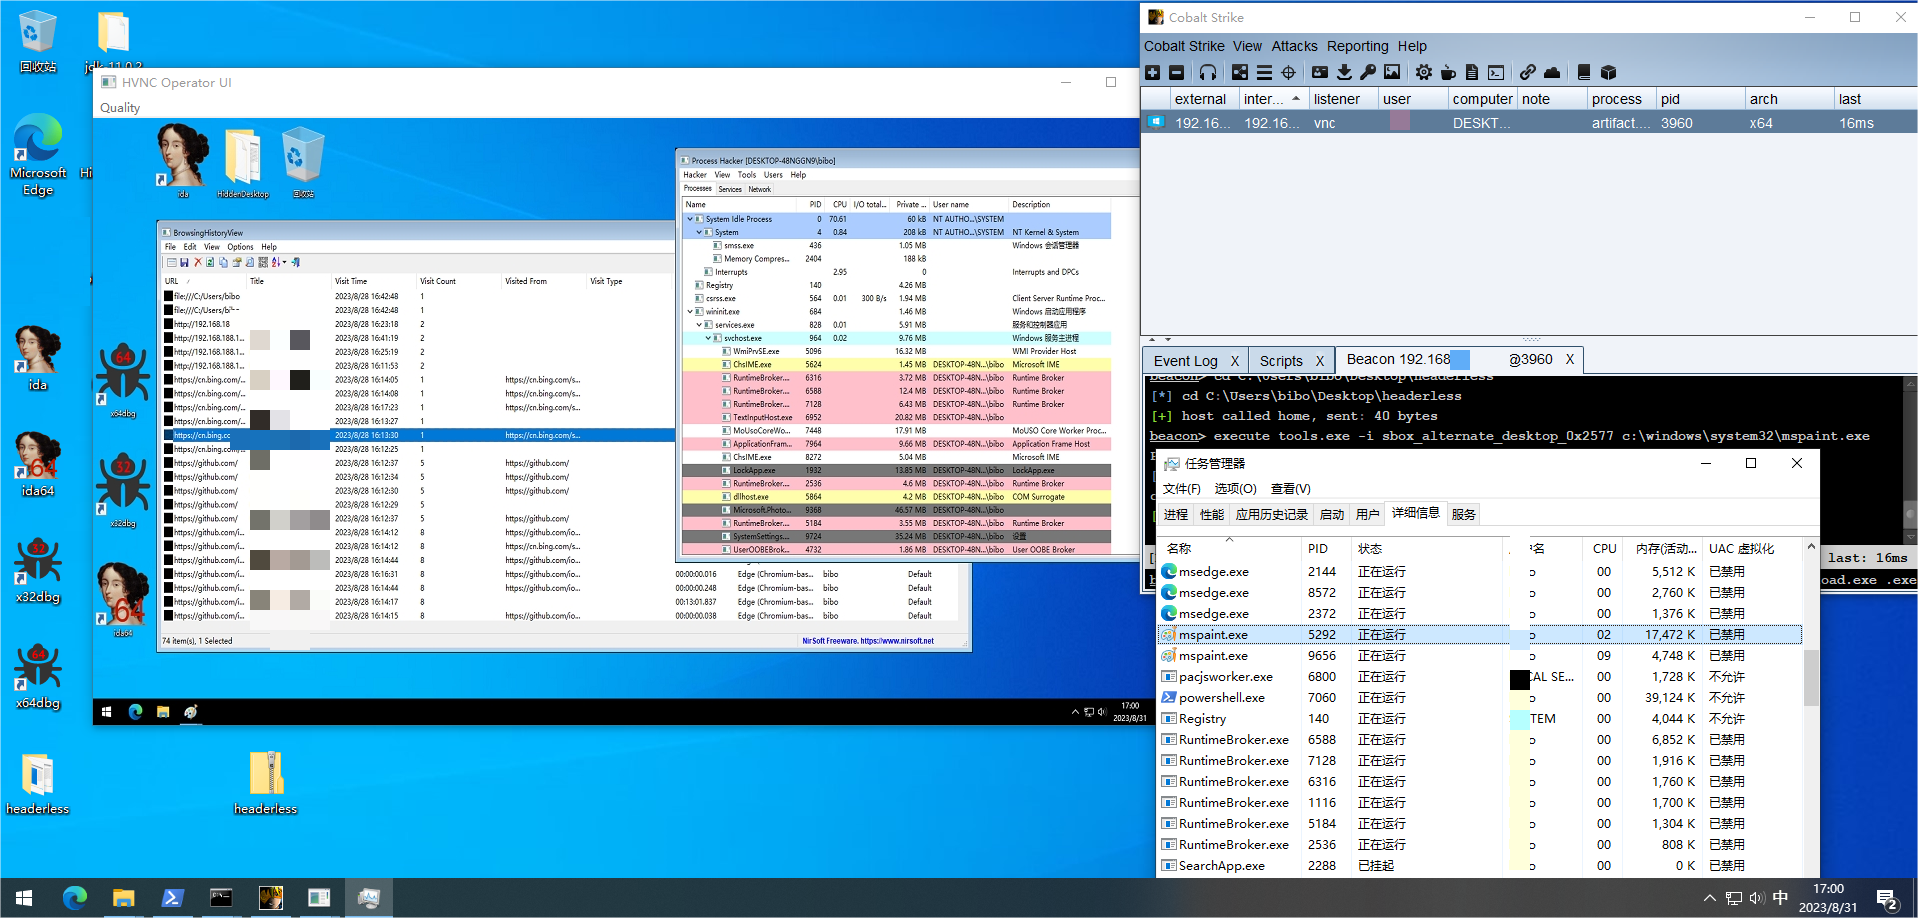
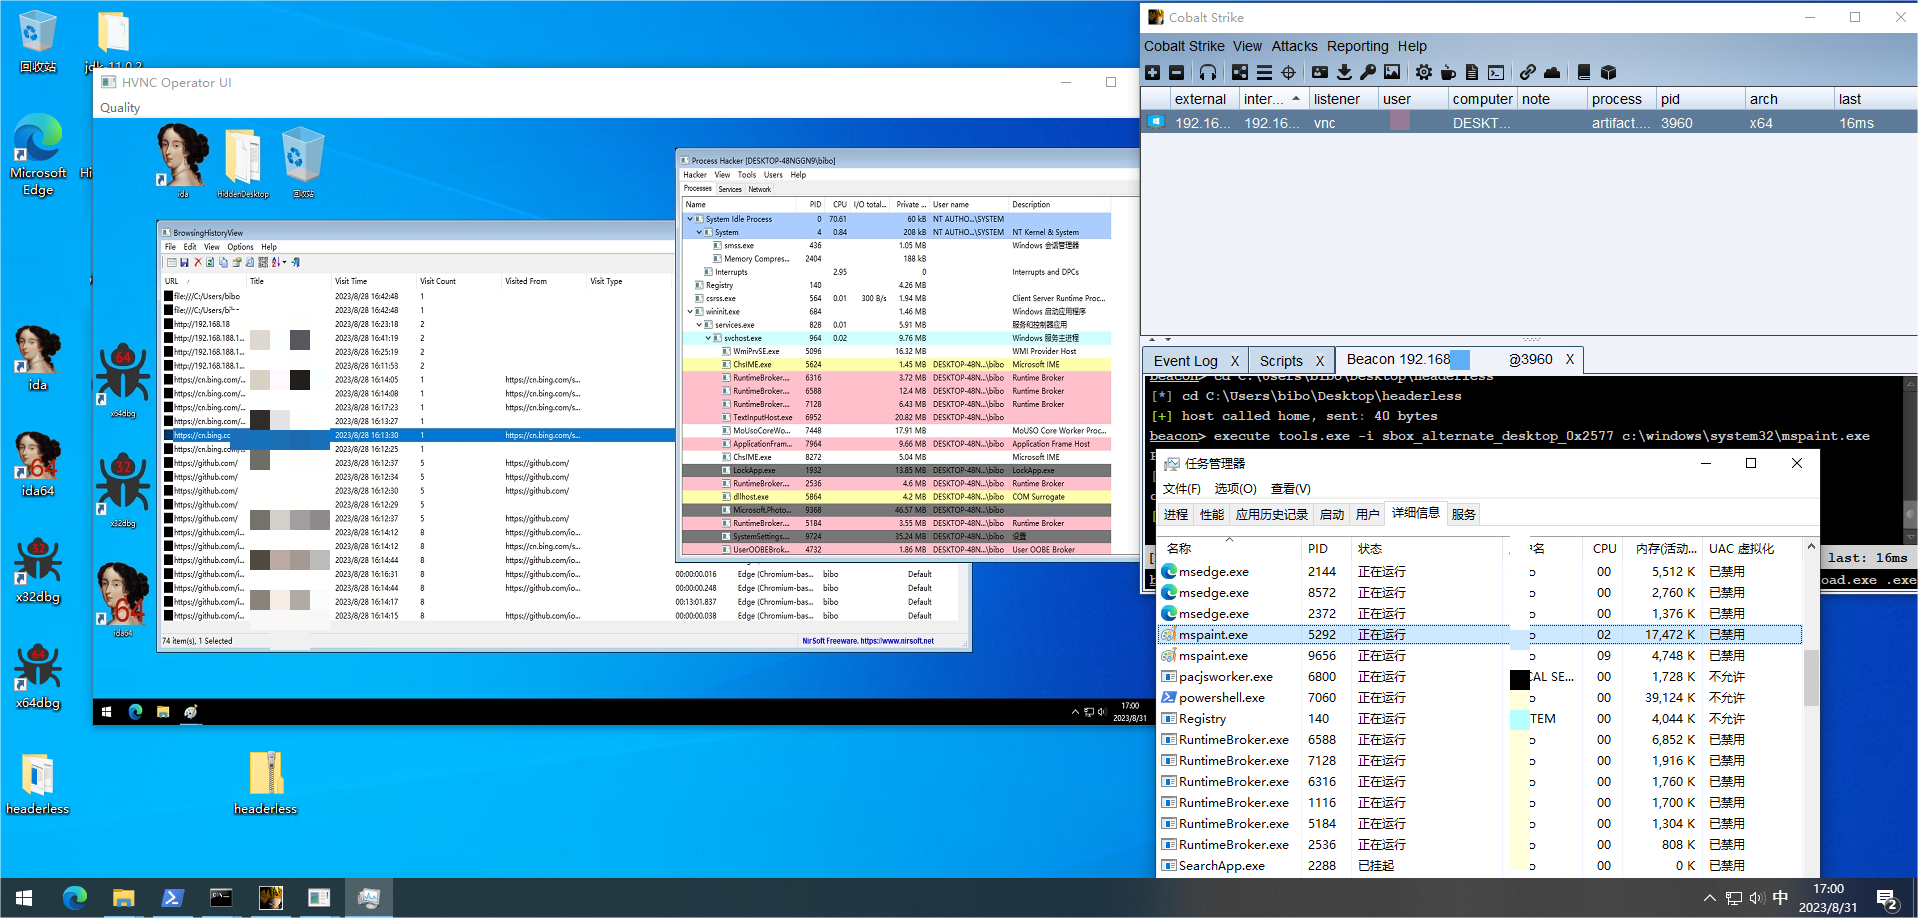
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
यह desktop_name डेस्कटॉप पर बिना फ़ाइल के BrowsingHistoryView टूल को चलाएगा।
लेख लिंक:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
संदर्भ
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm
 m01n-team/headerlesspe


