स्वचालित बग बाउंटी और रिकॉन फ्रेमवर्क — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana और अन्य को एकीकृत वेब UI के पीछे लपेटता है
एक ओपन-सोर्स AI-संवर्धित आक्रामक सुरक्षा प्लेटफ़ॉर्म जो सुप्रसिद्ध सुरक्षा टूल्स को एकीकृत वेब UI के पीछे लपेटता है — वितरित स्कैनिंग, AI-जनित रिपोर्ट्स, एक स्मार्ट स्कैन प्लानर, एक इंटरैक्टिव अटैक ग्राफ़ और एक सामुदायिक प्लगइन SDK के साथ।

Google Play पर ObsidianBox Modern भी देखें।
| अनुभाग | विवरण |
|---|---|
| क्यों | प्रेरणा और दर्शन |
| लिपटे हुए टूल्स | XPFarm द्वारा समन्वित 10 ओपन-सोर्स टूल्स |
| आर्किटेक्चर मैप | पूर्ण सिस्टम आर्किटेक्चर, स्कैन पाइपलाइन, डेटा प्रवाह |
| ओवरलॉर्ड — AI विश्लेषण | बाइनरी/मैलवेयर/वेब विश्लेषण के लिए AI एजेंट |
| बग बाउंटी रिपोर्ट्स | AI-जनित पेशेवर प्रकटीकरण रिपोर्ट्स |
| AI स्कैन प्लानर | AI-अनुकूलित रिकॉन और एक्सप्लॉइटेशन चरण योजनाकार |
| वितरित वर्कर्स | समानांतर में कई मशीनों पर स्कैन चलाएँ |
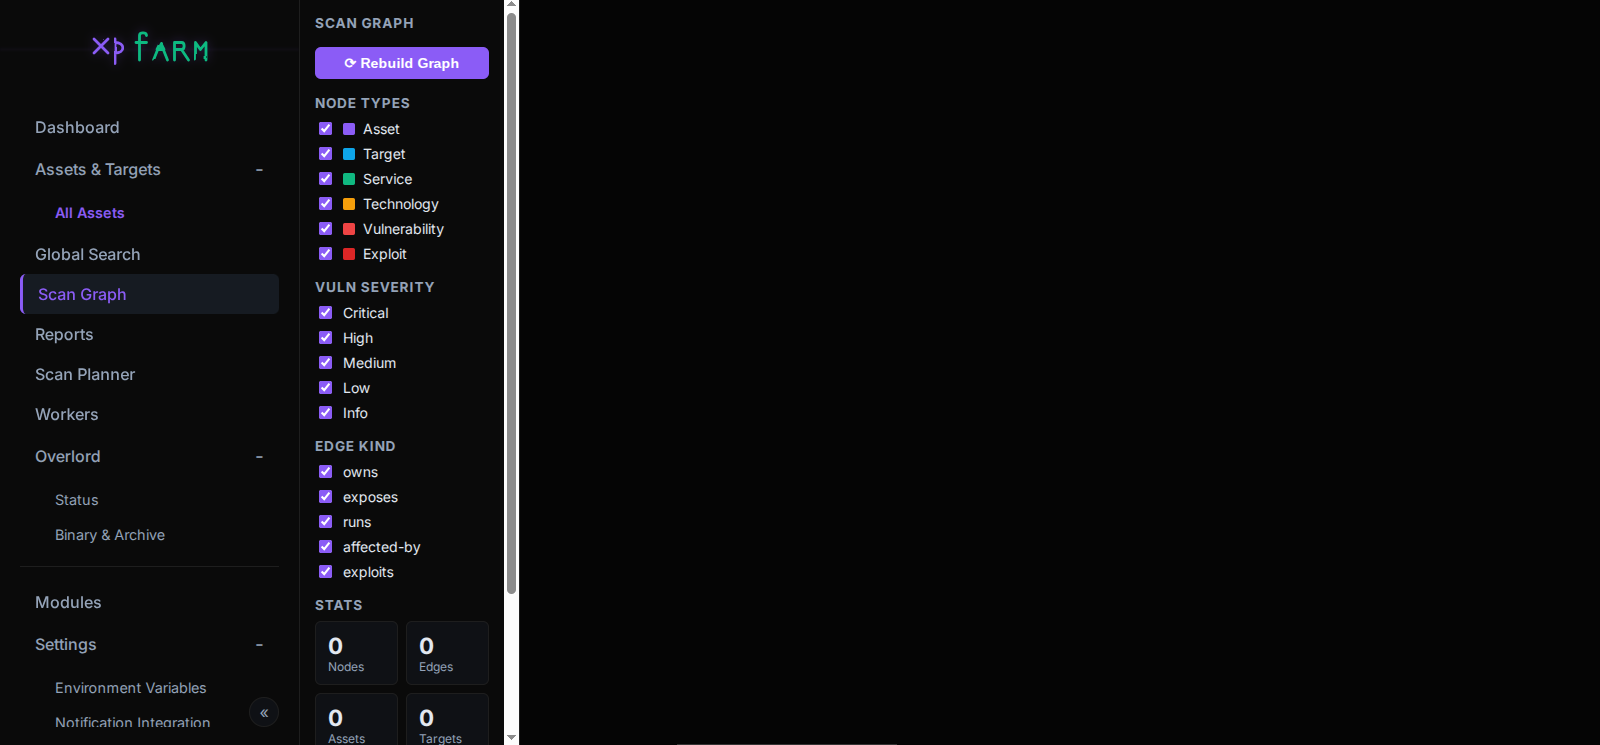
| स्कैन ग्राफ़ | परिसंपत्तियों, सेवाओं, कमजोरियों, एक्सप्लॉइट्स का इंटरैक्टिव ग्राफ़ |
| प्लगइन SDK | सामुदायिक-विस्तारणीय टूल, एजेंट और पाइपलाइन सिस्टम |
| फ़ाइंडिंग नॉर्मलाइज़ेशन इंजन | एकीकृत, संवर्धित, डीडुप्लीकेटेड सुरक्षा फ़ाइंडिंग्स |
| नया क्या है | हाल के सुरक्षा, विश्वसनीयता और UX सुधार |
| सेटअप | बिल्ड और डिप्लॉयमेंट निर्देश |
| TODO | नियोजित सुविधाएँ और रोडमैप |
Assetnote जैसे टूल्स बहुत अच्छे हैं — अच्छी तरह से मेंटेन किए गए, अप-टू-डेट, और भेद्यता पहचान के बारे में पारदर्शी। लेकिन वे ओपन-सोर्स नहीं हैं। पहिया को फिर से आविष्कार करने की भी कोई आवश्यकता नहीं है, क्योंकि पहले से ही कई ठोस ओपन-सोर्स टूल्स मौजूद हैं। XPFarm उन्हें एक साथ लपेटता है ताकि आपके पास एक भेद्यता स्कैनर हो जो ओपन-सोर्स और कम कॉर्पोरेट हो।
ध्यान एक ऐसा वल्न स्कैनर बनाने पर था जहाँ आप देख सकें कि बैकग्राउंड में क्या विफल होता है या हटाया जाता है, बजाय रहस्य के बारे में आश्चर्य करने के। स्कैन पाइपलाइन जो कुछ भी करती है वह उपयोगकर्ता को दिखाई देती है।
 असजिदकलाम |
 जामोस्की3112 शोध |
flowchart TB
    subgraph ENTRY["प्रवेश बिंदु — main.go"]
        M1["पार्स फ़्लैग्स (-debug)"]
        M2["InitDB — SQLite + WAL + GORM"]
        M3["InitModules — 10 टूल रैपर"]
        M4["लोड प्लगइन्स — normalization/all + plugins/all"]
        M5["हेल्थ चेक — लापता टूल्स का ऑटो-इंस्टॉल"]
        M6["CheckAndIndexTemplates — Nuclei वर्जनिंग"]
        M7["StartServer — Gin on :8888"]
        M1 --> M2 --> M3 --> M4 --> M5 --> M6 --> M7
    end

    subgraph UI_LAYER["वेब UI — internal/ui/server.go"]
        direction TB
        GIN["Gin HTTP सर्वर\nएम्बेडेड टेम्पलेट + स्थिर\nCSRF origin-चेक मिडलवेयर"]

        subgraph Pages["HTML पेज"]
            P1["डैशबोर्ड — SSE लाइव स्टेज प्रगति"]
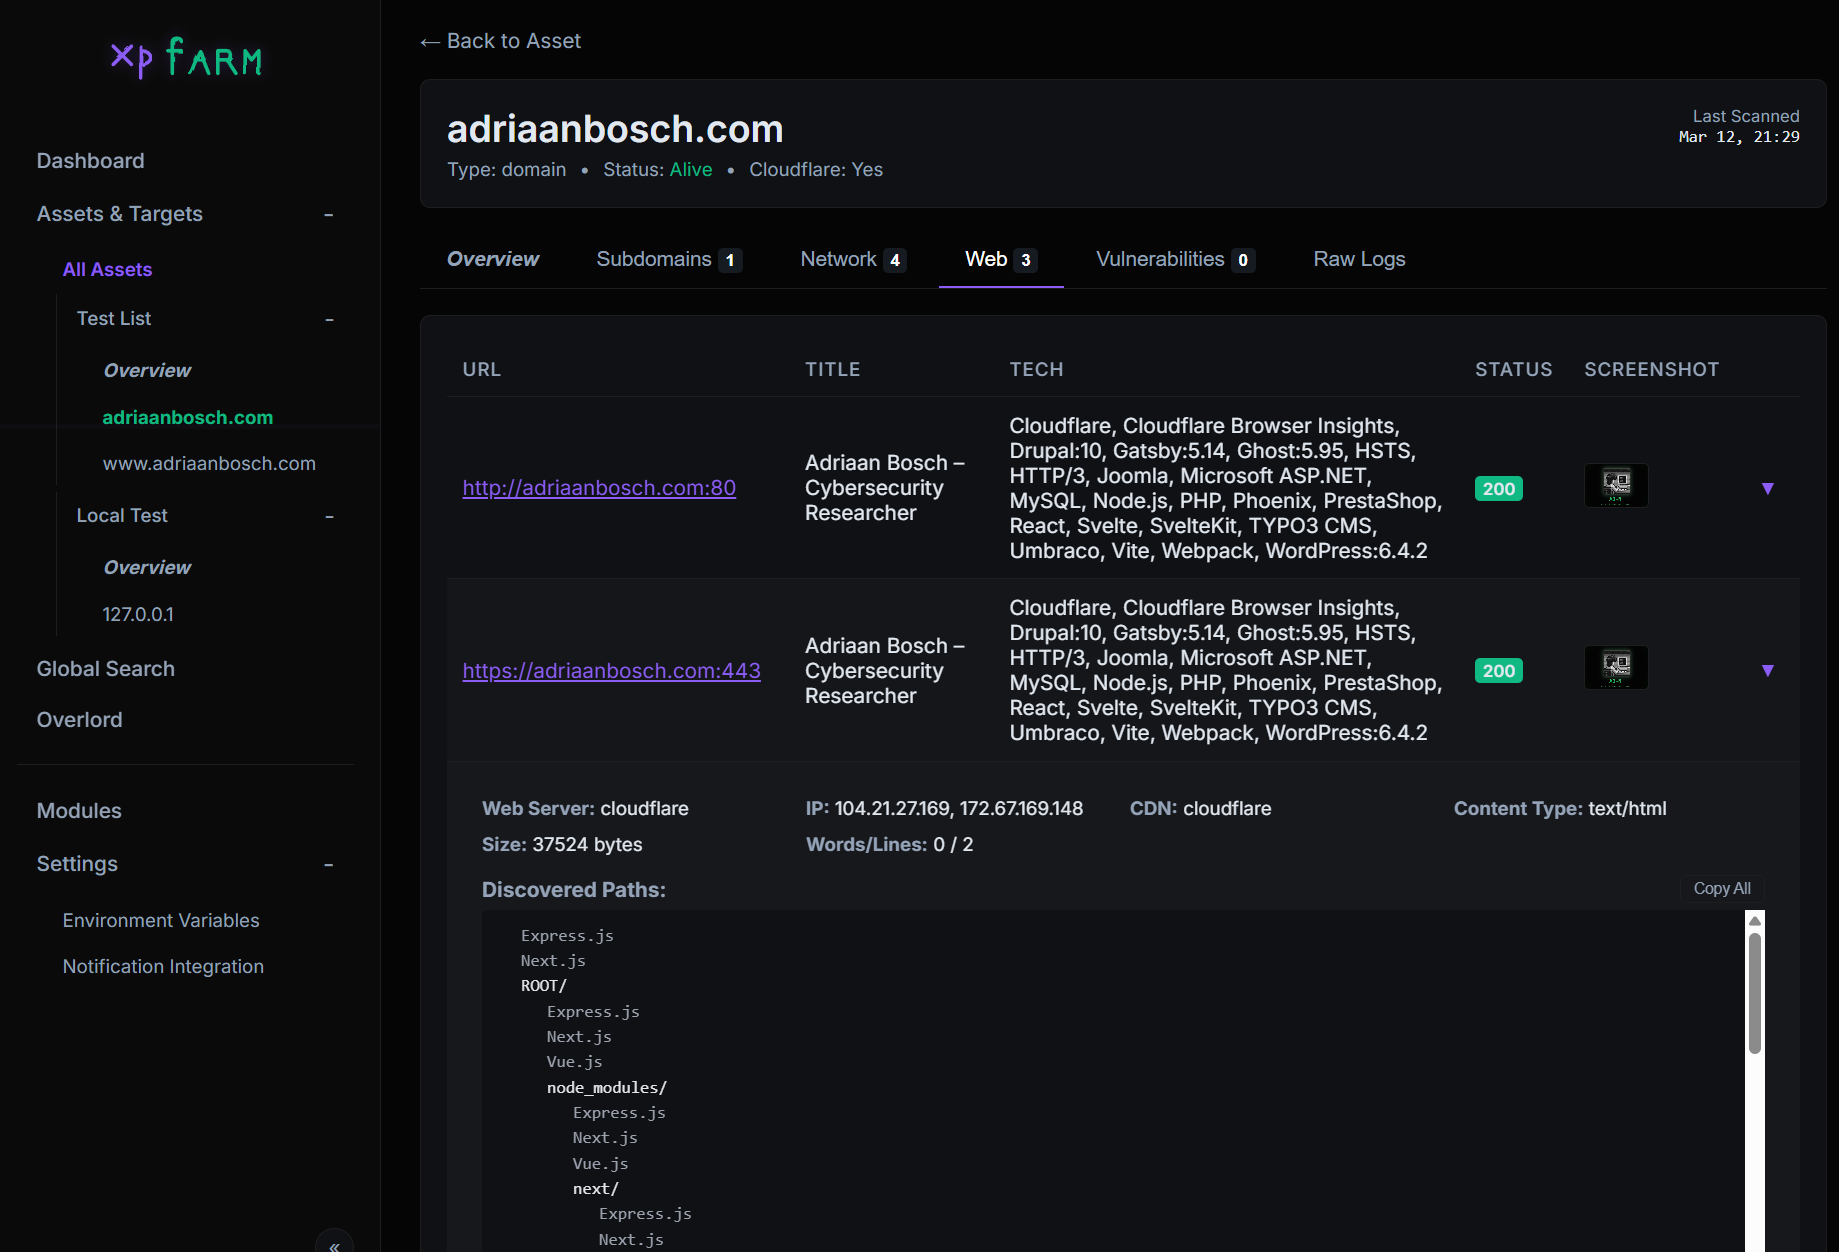
            P2["परिसंपत्तियाँ और लक्ष्य"]
            P3["ग्लोबल सर्च — पेजिनेटेड + ट्रंकेशन"]
            P4["स्कैन ग्राफ़ — Cytoscape.js"]
            P5["बग बाउंटी रिपोर्ट्स"]
            P6["AI स्कैन प्लानर"]
            P7["वर्कर्स और जॉब्स"]
            P8["ओवरलॉर्ड चैट + बाइनरी अपलोड"]
            P9["मॉड्यूल्स"]
            P10["सेटिंग्स — AES-256-GCM एन्क्रिप्टेड"]
        end

        GIN --> Pages
    end

    subgraph SCAN_ENGINE["स्कैन इंजन — internal/core/"]
        direction TB
        SM["ScanManager\nसिंगलटन, म्यूटेक्स-गार्डेड\nपैनिक रिकवरी + SSE प्रसारण"]

        subgraph PIPELINE["8-चरण स्कैन पाइपलाइन"]
            direction TB
            S1["1. Subfinder — सबडोमेन खोज"]
            S2["2. फ़िल्टर और सेव — Cloudflare / लोकलहोस्ट / अलाइव"]
            S3["3. Naabu — पोर्ट स्कैनिंग (5-वर्कर पूल)"]
            S4["4. Nmap — सेवा + संस्करण पहचान"]
            S5["5. Httpx — HTTP प्रोबिंग + मेटाडेटा"]
            S6["6. समानांतर वेब — स्क्रीनशॉट, क्रॉल, URL, टेक"]
            S7["7. CVEMap — CVE लुकअप उत्पाद/टेक द्वारा"]
            S8["8. Nuclei — भेद्यता स्कैनिंग"]
            S1 --> S2 --> S3 --> S4 --> S5 --> S6 --> S7 --> S8
        end

        SM --> PIPELINE
    end

    subgraph REPORTS["बग बाउंटी रिपोर्ट्स — internal/reports/"]
        RG["GenerateReport()\nDB संदर्भ + ग्राफ़ संग्रह\nओवरलॉर्ड AI जनरेशन\nफ़ॉलबैक बिल्ट-इन टेम्पलेट"]
        RF["फॉर्मेट: Markdown · PDF · HackerOne · Bugcrowd"]
        RS["स्टोरेज: internal/storage/reports/"]
        RG --> RF --> RS
    end

    subgraph PLANNER["AI स्कैन प्लानर — internal/planner/"]
        PL["GenerateScanPlan()\nपरिसंपत्ति/फ़ाइंडिंग/ग्राफ़ संदर्भ एकत्र करता है\nJSON योजना के लिए Overlord से पूछता है\nफ़ॉलबैक ह्यूरिस्टिक योजना"]
        PC["क्षमता रजिस्ट्री — 26 क्षमताएँ\n10 बिल्ट-इन मॉड्यूल + 16 ओवरलॉर्ड एजेंट\nजोखिम स्तर: सुरक्षित / सक्रिय / विनाशकारी"]
        PS["ExecutePlanWithLogs()\nSSE लॉग स्ट्रीमिंग प्रति चरण\nबिल्ट-इन बनाम ओवरलॉर्ड एजेंट चरण रूटिंग"]
        PL --> PC --> PS
    end

    subgraph DISTRIBUTED["वितरित वर्कर्स — internal/distributed/"]
        DW["वर्कर बाइनरी — cmd/worker/main.go\n./xpfarm-worker -controller http://host:8888"]
        DC["कंट्रोलर — टोकन प्रमाणीकरण, हार्टबीट मॉनिटर\nकतार से परमाणु रूप से जॉब्स का दावा"]
        DS["शेड्यूलर — BestWorkerForTool()\nक्षमता + सक्रिय जॉब गणना द्वारा रूटिंग"]
        DJ["जॉब कतार — internal/storage/jobs/\nDB ट्रांज़ैक्शन द्वारा दावा, 30 मिनट टाइमआउट"]
        DW --> DC --> DS --> DJ
    end

    subgraph OVERLORD["ओवरलॉर्ड — AI एजेंट उपतंत्र"]
        OV_PROXY["ओवरलॉर्ड प्रॉक्सी — internal/overlord/"]

        subgraph OV_AGENTS["22 विशेष एजेंट"]
            OA1["बाइनरी RE — re-explorer, re-debugger, re-decompiler, re-scanner"]
            OA2["APK — apk-recon, apk-dynamic, apk-decompiler"]
            OA3["वेब + एक्सप्लॉइट — web-tester, re-exploiter, secrets-hunter, recon"]
        end

        subgraph OV_TOOLS["70+ TypeScript टूल्स"]
            OT1["radare2, ghidra, binwalk, frida, angr, strings"]
            OT2["semgrep, gitleaks, gau, corscanner, whatweb"]
            OT3["git_dumper, js_scraper, crypto_solver, ropper"]
        end









