
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
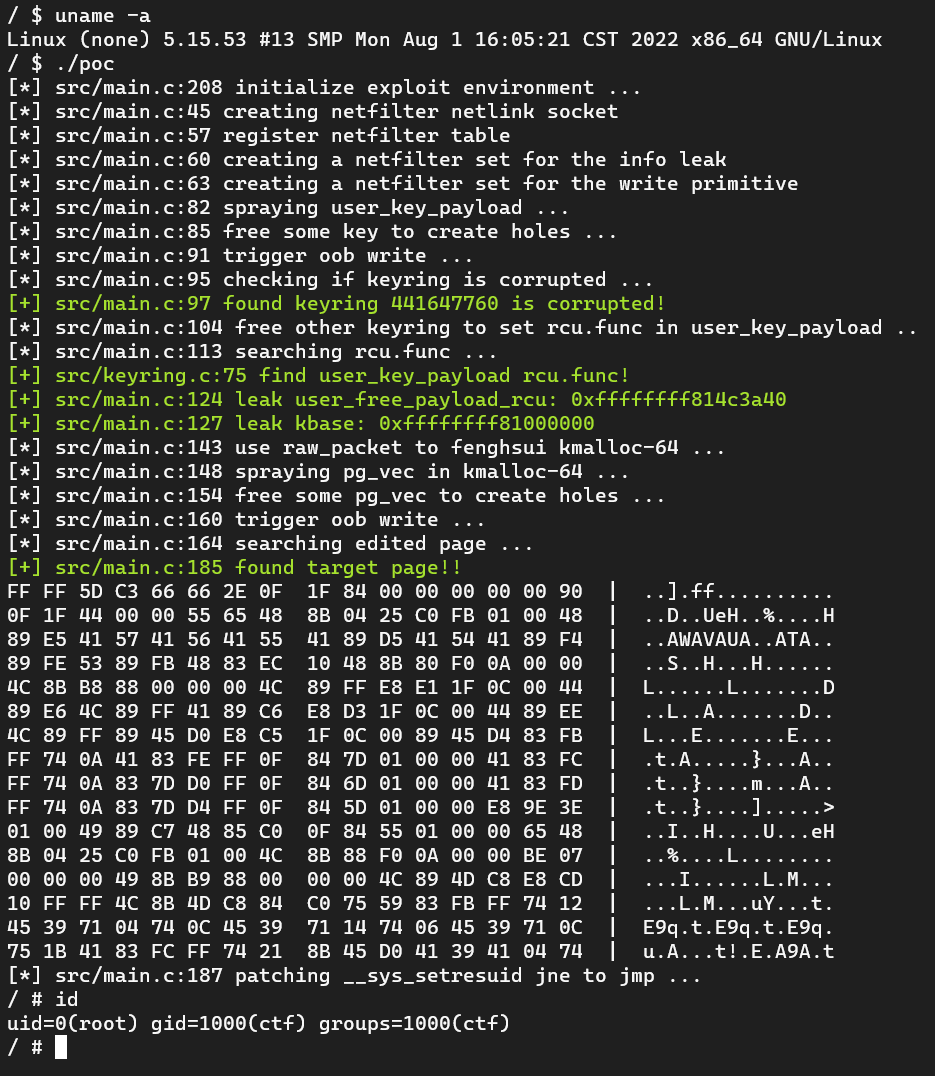
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables स्थानीय विशेषाधिकार वृद्धि POC
 trustedsec/the_shelf
सेवानिवृत्त TrustedSec क्षमताएँ
 c0d3z3r0/sudo-cve-2017-1000367
CVE-2017-1000367 के लिए शोषण: selinux-सक्षम प्रणालियों पर sudo के SELinux भूमिका बाईपास के माध्यम से स्थानीय विशेषाधिकार वृद्धि। इसके लिए sudo…
 phxbandit/scripts-and-tools
आपकी हैकिंग आवश्यकताओं को पूरा करने के लिए स्क्रिप्ट्स और उपयोगिताएँ
 anvbis/chrome_v8_ndays
Chrome V8 n-day एक्सप्लॉइट्स जो मैंने लिखे हैं।
 beichendream/cve-2022-26134-godzilla-memshell
CVE-2022-26134 के लिए Java-आधारित एक्सप्लॉइट जो Confluence सर्वर में Godzilla वेबशेल इंजेक्ट करता है, पासवर्ड और कुंजी प्रमाणीकरण के साथ रिमोट कोड…
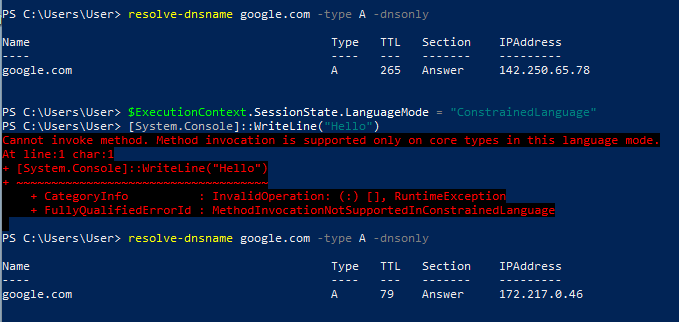 octoberfest7/dns_tunneling
DNS टनलिंग टूल जो PowerShell और Nslookup का उपयोग करके डेटा एक्सफिल्ट्रेट करता है और DNS TXT/MX रिकॉर्ड्स के माध्यम से पेलोड डिलीवर करता है,…
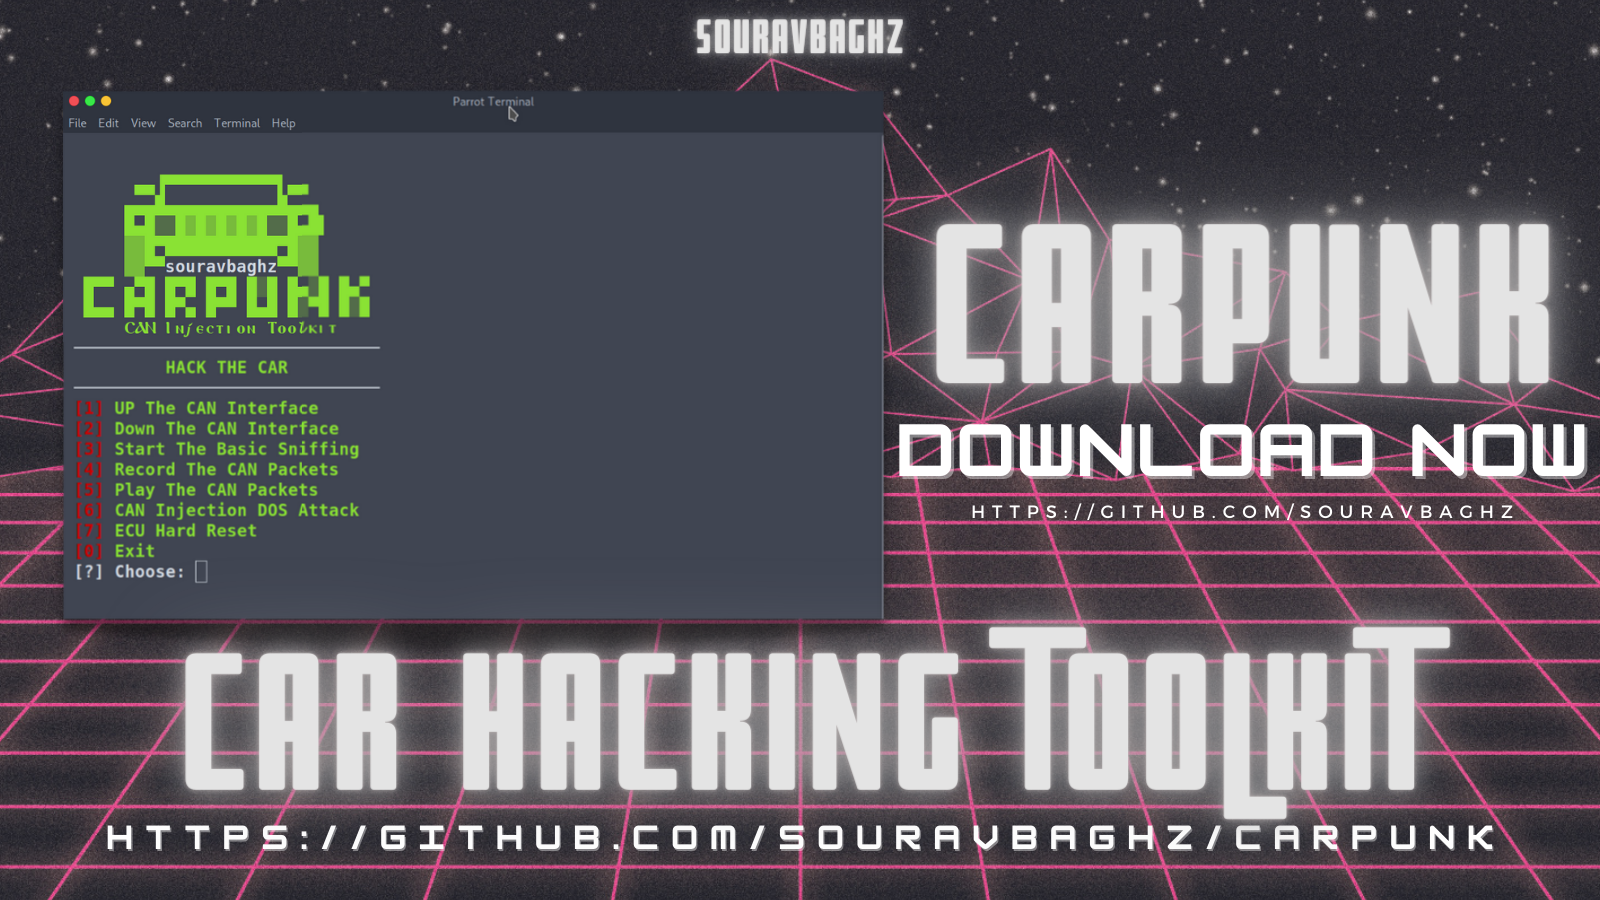 souravbaghz/carpunk
ऑटोमोटिव सुरक्षा परीक्षण के लिए CAN बस इंजेक्शन टूलकिट। इंटरफ़ेस नियंत्रण, स्निफ़िंग, और वाहन नेटवर्क पर CAN इंजेक्शन हमले करता है, सिमुलेशन और…
 blasty/cve-2021-41773
CVE-2021-41773 प्लेग्राउंड
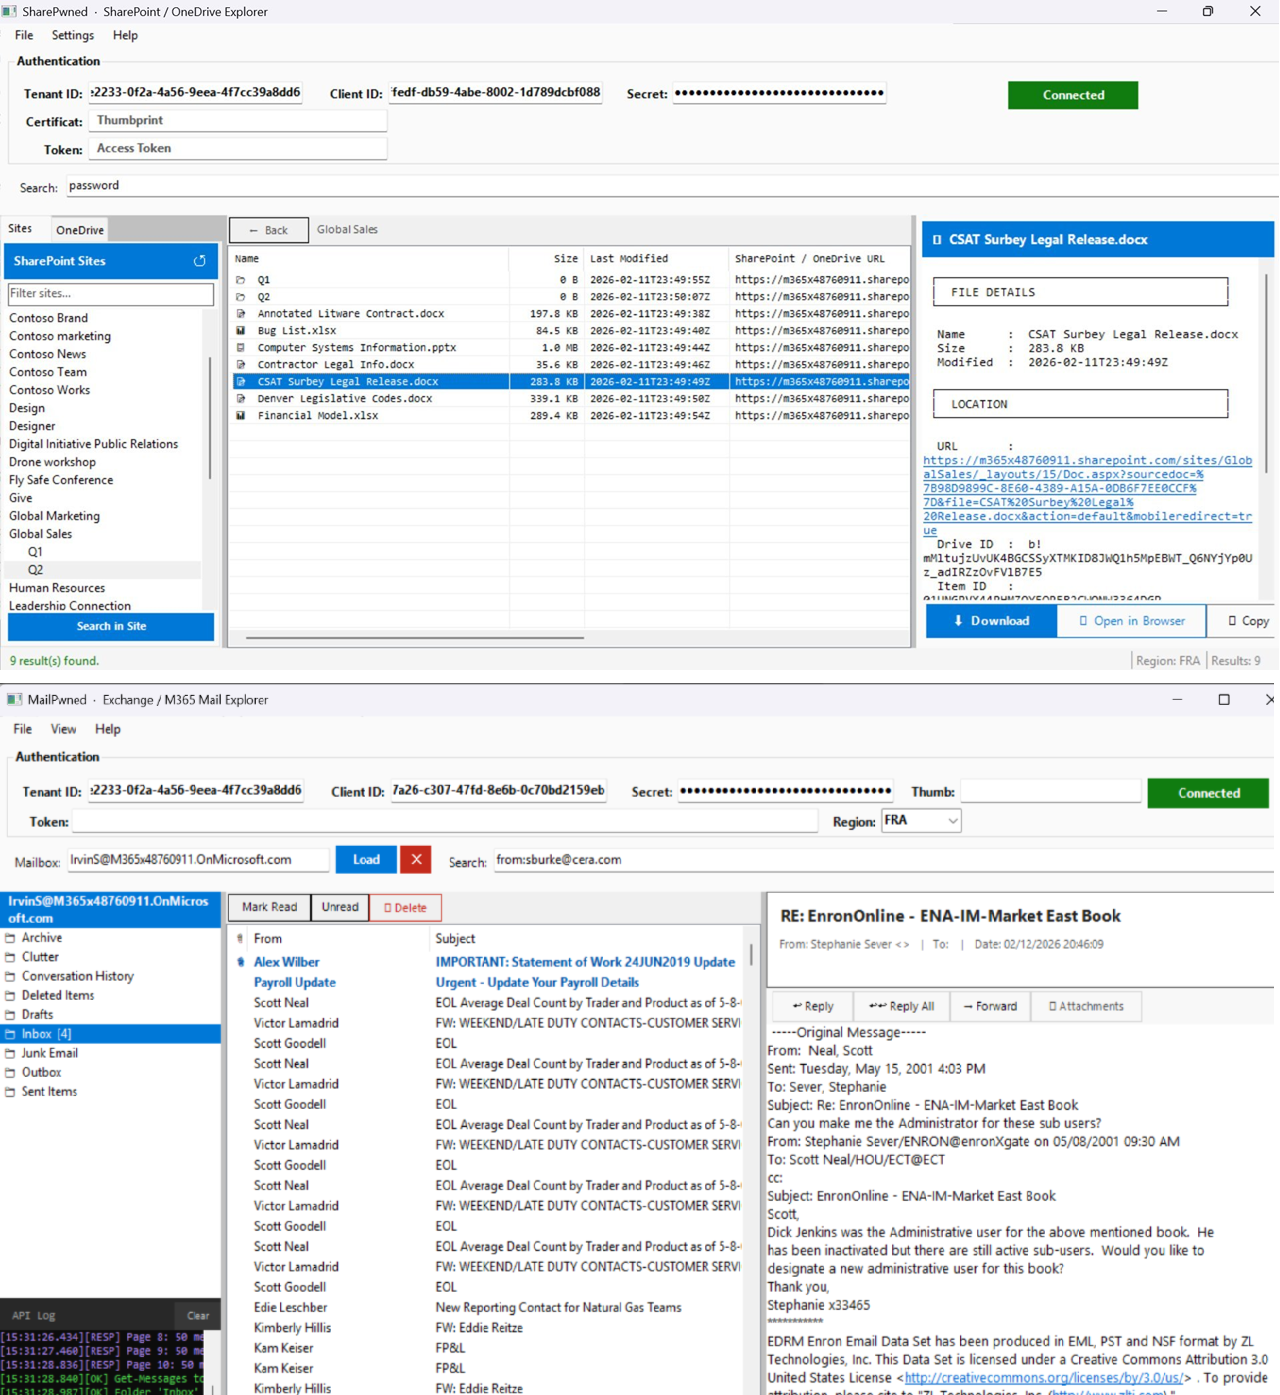 otterhacker/m365pwned
एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।
 ps5dev/ps5-umtx-jailbreak
PS5 के लिए एक वेबकिट-आधारित कर्नेल एक्सप्लॉइट और जेलब्रेक
 trackflaw/cve-2023-23397
CVE-2023-23397 भेद्यता का सरल PoC, जिसका payload ईमेल द्वारा भेजा जाता है।
 horizon3ai/cve-2022-1388
CVE-2022-1388 के लिए POC
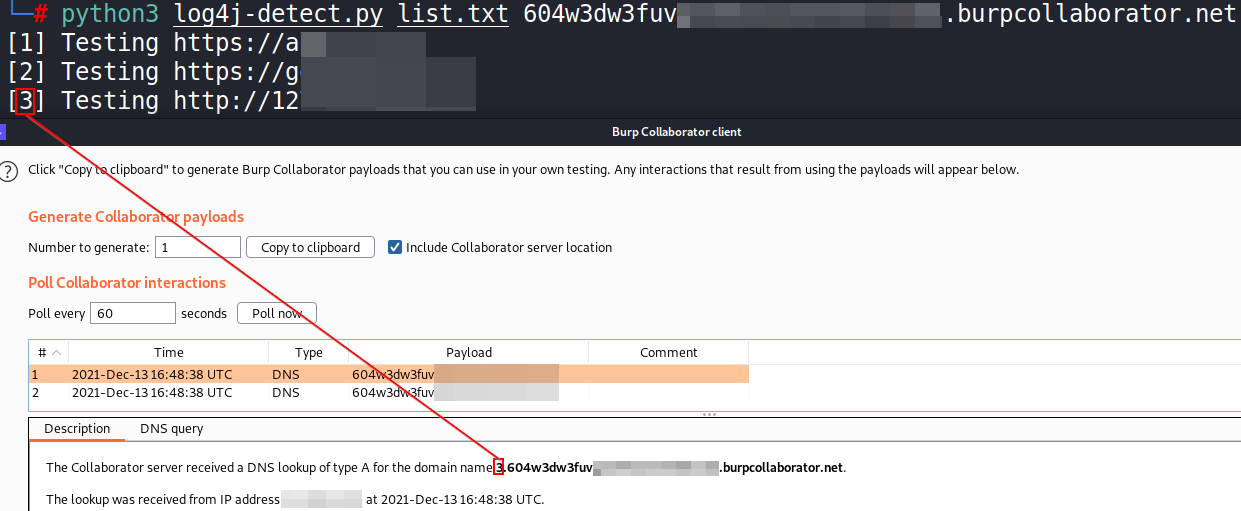 takito1812/log4j-detect
एक सरल Python 3 स्क्रिप्ट जो 'Log4j' Java लाइब्रेरी की कमजोरी (CVE-2021-44228) का पता लगाने के लिए URLs की सूची के साथ मल्टीथ्रेडिंग का उपयोग करती है।
 dwisiswant0/next-16.2.4-pocs
Next.js v16.2.4 सुरक्षा PoC संग्रह (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573, CVE-2026-44581,…
 samueltulach/nullmap
CVE-2023-21768 का उपयोग करके कर्नेल मोड ड्राइवर को मैन्युअल रूप से मैप करना
 bindecy/hugedirtycowpoc
Huge Dirty Cow कमजोरी (CVE-2017-1000405) के लिए एक POC








