Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Brutal — Teensy के लिए पेलोड, रबर डकी जैसा लेकिन सिंटैक्स अलग है। यह मानव इंटरफ़ेस उपकरण ( HID हमले ) है। Teensy के साथ प्रवेश । Brutal एक टूलकिट है जो विभिन्न पेलोड, पावरशेल हमला, वायरस हमला को तेजी से बनाने और मानव इंटरफ़ेस उपकरण ( पेलोड Teensy ) के लिए लिसनर लॉन्च करने के लिए है। | Kitploit
उपकरण/GitHubGitHub/screetsec/brutal
पासवर्ड क्रैकिंगविशेषाधिकार वृद्धिपेलोड जनरेशनशोषणपोस्ट-शोषणहार्डवेयर हैकिंगपेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHubscreetsec/brutal

Brutal

Teensy के लिए पेलोड, रबर डकी जैसा लेकिन सिंटैक्स अलग है। यह मानव इंटरफ़ेस उपकरण ( HID हमले ) है। Teensy के साथ प्रवेश । Brutal एक टूलकिट है जो विभिन्न पेलोड, पावरशेल हमला, वायरस हमला को तेजी से बनाने और मानव इंटरफ़ेस उपकरण ( पेलोड Teensy ) के लिए लिसनर लॉन्च करने के लिए है।

1.3k286997 साल पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

अब Teensy का उपयोग पैनेट्रेशन के लिए किया जा सकता है

Teensy एक रबर डकी की तरह है, मैंने Teensy को क्यों चुना? क्योंकि इसकी कीमत मेरे लिए बहुत सस्ती है। यह लक्ष्य मशीन पर मानव-से-कीबोर्ड इंटरैक्शन (HID-ATTACK) की आवश्यकता के बिना स्क्रिप्ट निष्पादित करने के लिए अत्यंत उपयोगी है। जब आप डिवाइस को डालते हैं, तो इसे कीबोर्ड के रूप में पहचाना जाता है, और माइक्रोप्रोसेसर और ऑनबोर्ड फ्लैश मेमोरी स्टोरेज का उपयोग करके, आप लक्ष्य की मशीन पर बहुत तेज़ कीस्ट्रोक्स भेज सकते हैं और ऑटोरन की परवाह किए बिना इसे पूरी तरह से समझौता कर सकते हैं। मैंने इसका उपयोग अपने सुरक्षा परीक्षण में रिकॉन या एन्यूमरेशन स्क्रिप्ट चलाने, रिवर्स शेल निष्पादित करने, स्थानीय DLL हाइजैक/विशेषाधिकार वृद्धि कमजोरियों का शोषण करने और सभी पासवर्ड प्राप्त करने के लिए किया है। अब मैं एक नया टूल विकसित कर रहा हूं जिसका नाम Brutal है।

Brutal

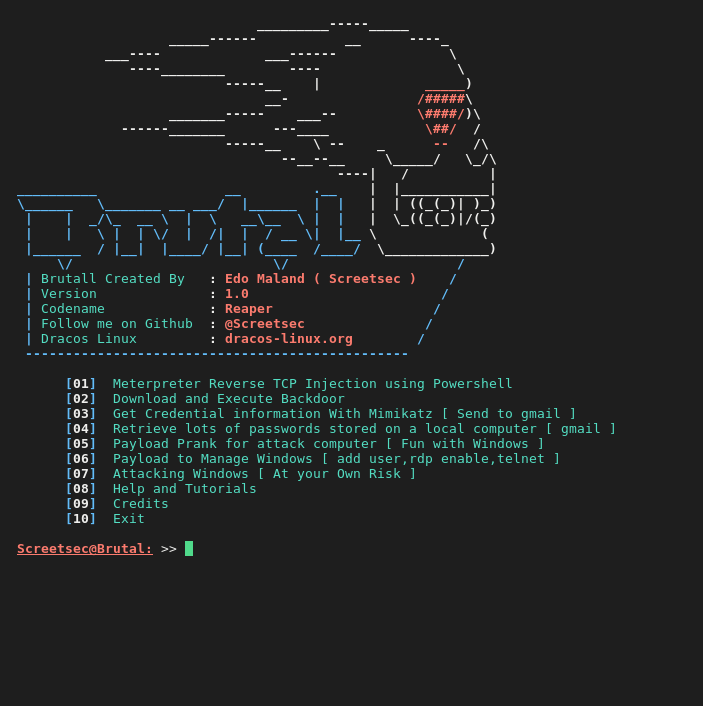
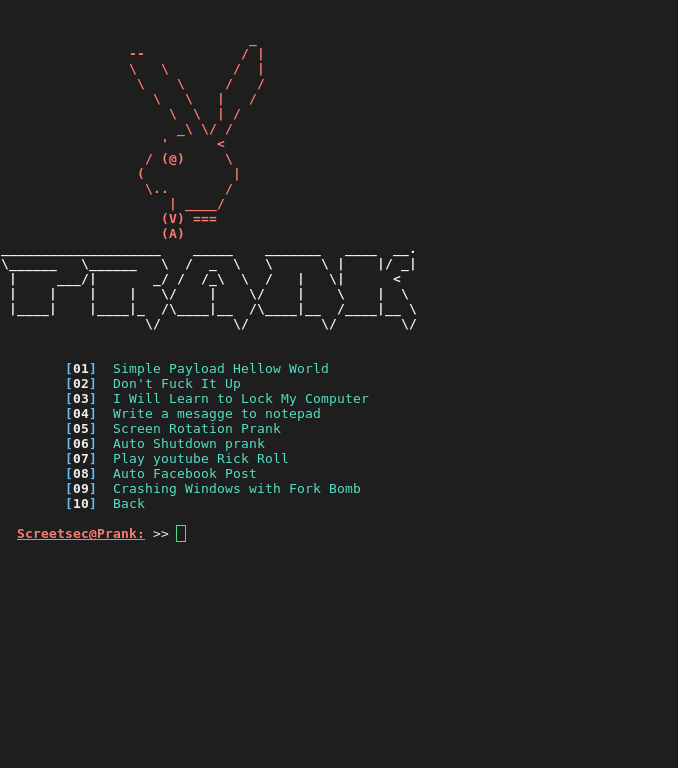
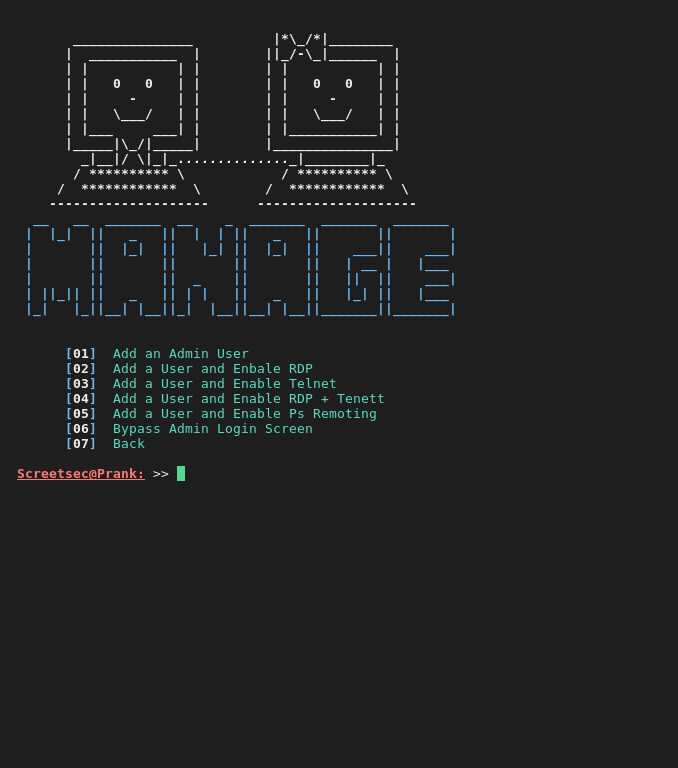
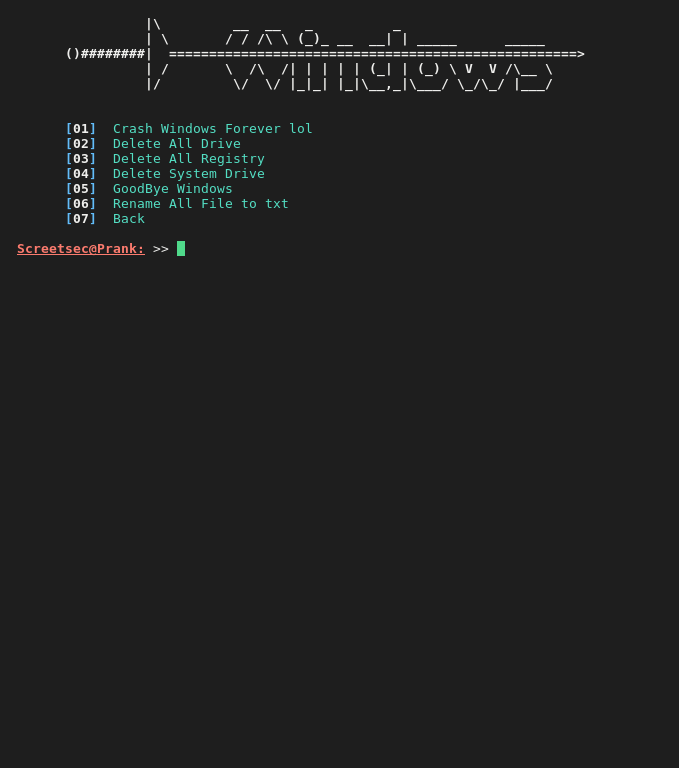
Brutal एक टूलकिट है जो विभिन्न पेलोड, पावरशेल अटैक, वायरस अटैक त्वरित रूप से बनाने और ह्यूमन इंटरफ़ेस डिवाइस के लिए लिसनर लॉन्च करने के लिए है।

Version Version Stage Build

दान करें

  • यदि यह प्रोजेक्ट पैनेट्रेशन टेस्टिंग में आपकी बहुत मदद करता है और आप मेरा समर्थन करना चाहते हैं, तो आप मुझे एक कप कॉफी दे सकते हैं :)
  • Donation

स्क्रीनशॉट

वीडियो

  • यह वीडियो देखें https://www.youtube.com/watch?v=WaqY-pQpuV0

  • क्या आप मिस्टर रोबोट हैकिंग सीन की तरह चाहते हैं जब एंजेला मॉस क्रेडेंशियल जानकारी प्राप्त करने के लिए कंप्यूटर में USB प्लग करती है? आप Brutal में पेलोड चुन सकते हैं (विकल्प 3 या 4)

लक्ष्य

  • बिना कोडिंग के विभिन्न पेलोड और पावरशेल अटैक जनरेट करना

  • कंप्यूटर को बहुत तेज़ और फुर्तीला तरीके से तोड़ने में मदद करना :p

  • पेलोड संगतता > केवल विंडोज मशीनों को लक्षित करता है

आवश्यकताएँ

  • Arduino Software (मैंने v1.6.7 का उपयोग किया)

  • TeensyDuino

  • Linux udev rules

  • सभी आवश्यकताओं को कैसे स्थापित करें? यह विकी देखें

समर्थित हार्डवेयर

निम्नलिखित हार्डवेयर का परीक्षण किया गया है और यह काम करने के लिए जाना जाता है।

  • Teensy 3.x

  • USB केबल

📜 चेंजलॉग

[Changelog] और CHANGELOG.md पढ़ना सुनिश्चित करें।

शुरू करना

  1. Copy and paste the PaensyLib folder inside your Arduino\libraries
  2. git clone https://github.com/Screetsec/Brutal.git
  3. cd Brutal
  4. chmod +x Brutal.sh
  5. sudo ./Brutal.sh or sudo su ./Brutal.sh

बग ?

  • नई समस्या सबमिट करें
  • मुझसे संपर्क करें
  • अरे, क्या आप मेरे सभी टूल्स के बारे में पूछना चाहते हैं? आप मुझसे telegram.me/offscreetsec पर जुड़ सकते हैं

दान

  • दान: bitcoin पर भेजें

  • Bitcoin पता: 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: श्रेय

  • अल्लाह और Screetsec [ Edo -maland- ] का धन्यवाद
  • Dracos Linux from Scratch Indonesia (अद्भुत पैनेट्रेशन OS), आप http://dracos-linux.org/ पर देख सकते हैं
  • Offensive Security को अद्भुत OS के लिए ( http://www.offensive-security.com/ )
  • http://www.kali.org/
  • Jack Wilder admin in http://www.linuxsec.org
  • और github पर अन्य ओपन सोर्स टूल्स
  • नवीनतम हैकिंग टूल्स के लिए http://www.kitploit.com पर जाएं

अस्वीकरण

नोट: इस सोर्सकोड में संशोधन, परिवर्तन या बदलाव स्वीकार्य हैं, हालांकि, इस कोड का उपयोग करने वाले किसी भी सार्वजनिक रिलीज को इस टूल के लेखक (Edo -m-) द्वारा लिखित रूप से अनुमोदित किया जाना चाहिए।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    389
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    257
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    247

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →