
 #1

 mathaix/openclawmachines
अपनी टीम में OpenClaw का प्रबंधन करें (एंटरप्राइज़) उसे कंप्यूट इंफ्रास्ट्रक्चर, टूल इंटीग्रेशन, प्रमाणीकरण और सुरक्षा प्रिमिटिव प्रदान करके
 owasp/owasp-subtractive-hardening-top-10
OWASP सबट्रैक्टिव सिक्योरिटी टॉप 10 प्रोजेक्ट एक पहल है जो हमलों के रास्तों को समाप्त करके साइबर जोखिम को कम करने के लिए सबसे अधिक प्रभाव वाले अवसरों…
 sysflow-telemetry/sysflow
क्लाउड-नेटिव सिस्टम टेलीमेट्री पाइपलाइन जो कंटेनर वर्कलोड पर प्रदर्शन और सुरक्षा विश्लेषण के लिए सिस्टम कॉल इवेंट्स को एक कॉम्पैक्ट ऑब्जेक्ट-रिलेशनल…
 tdwyer/cve-2020-8559
यह CVE-2020-8559 Kubernetes भेद्यता के लिए एक PoC एक्सप्लॉइट है।
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
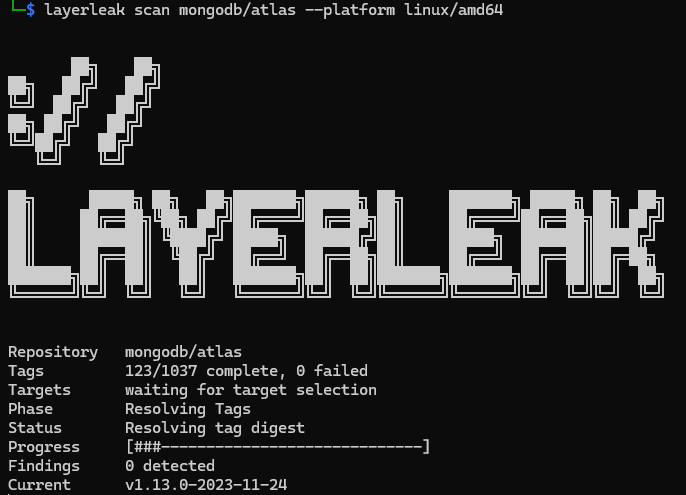 brumbelow/layerleak
layerleak Docker Hub गुप्त स्कैनर
 paloaltonetworks/can-ctr-escape-cve-2022-0492
परीक्षण करें कि क्या कंटेनर वातावरण CVE-2022-0492 के माध्यम से कंटेनर एस्केप के लिए भेद्य है।
 dtact/divd-2021-00038--log4j-scanner
लॉग4जे सीवीई के लिए अभिलेखागार और डॉकर छवियों में पुनरावर्ती भेद्यता स्कैनर। SHA256 हैश के माध्यम से JndiLookup.class और कमजोर संस्करणों का पता लगाता…
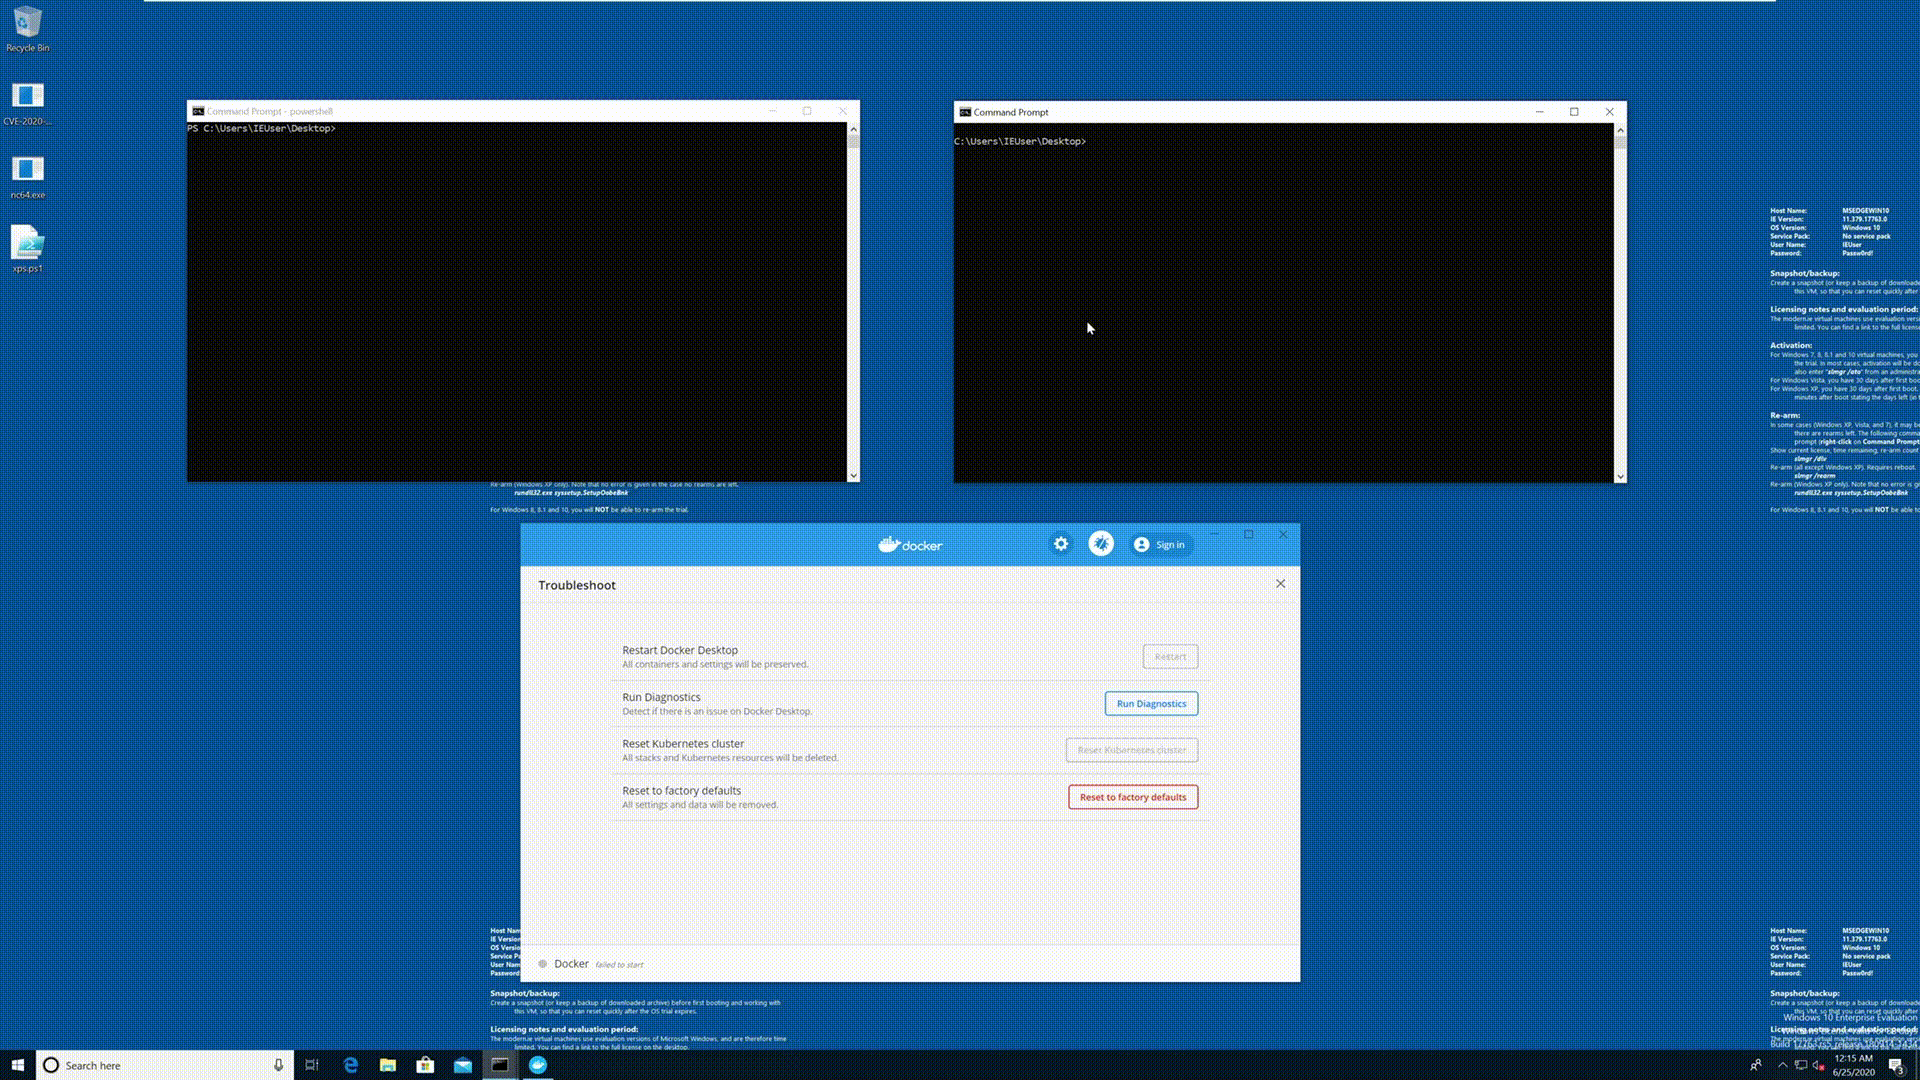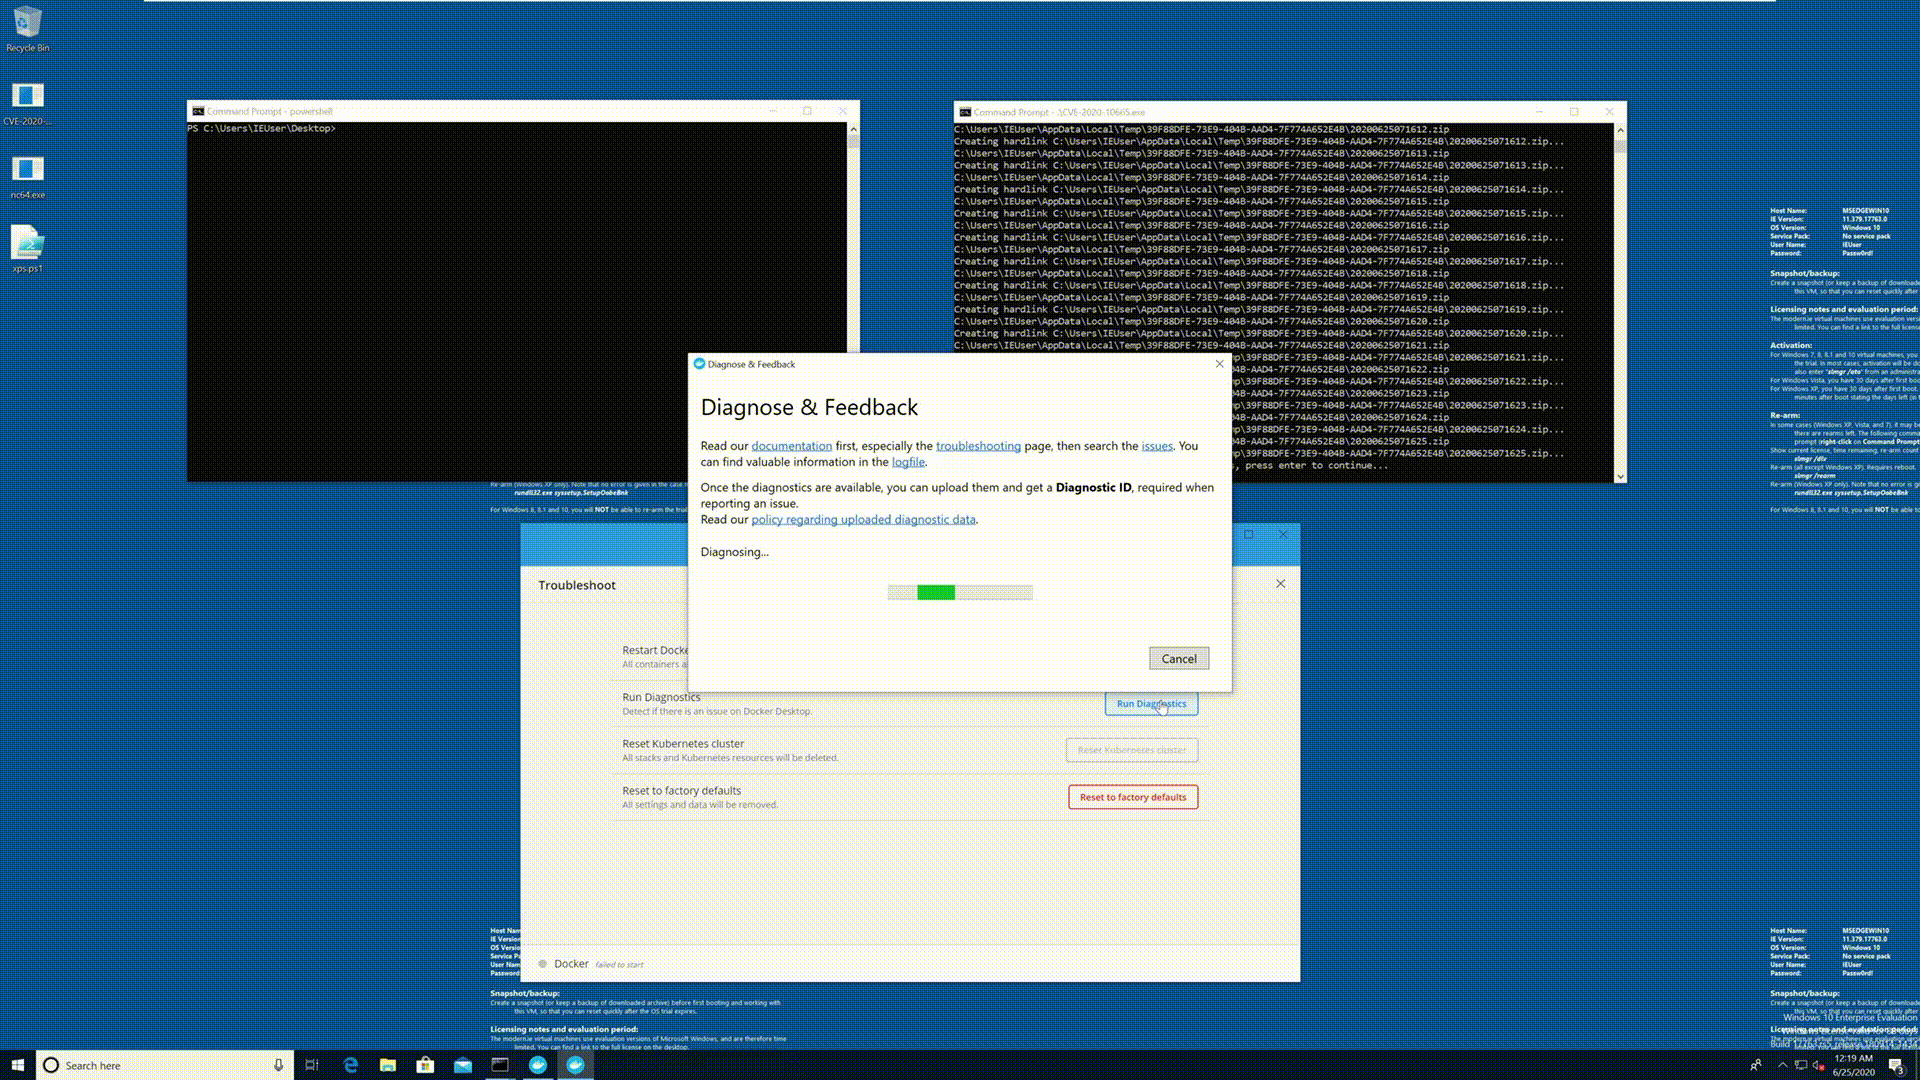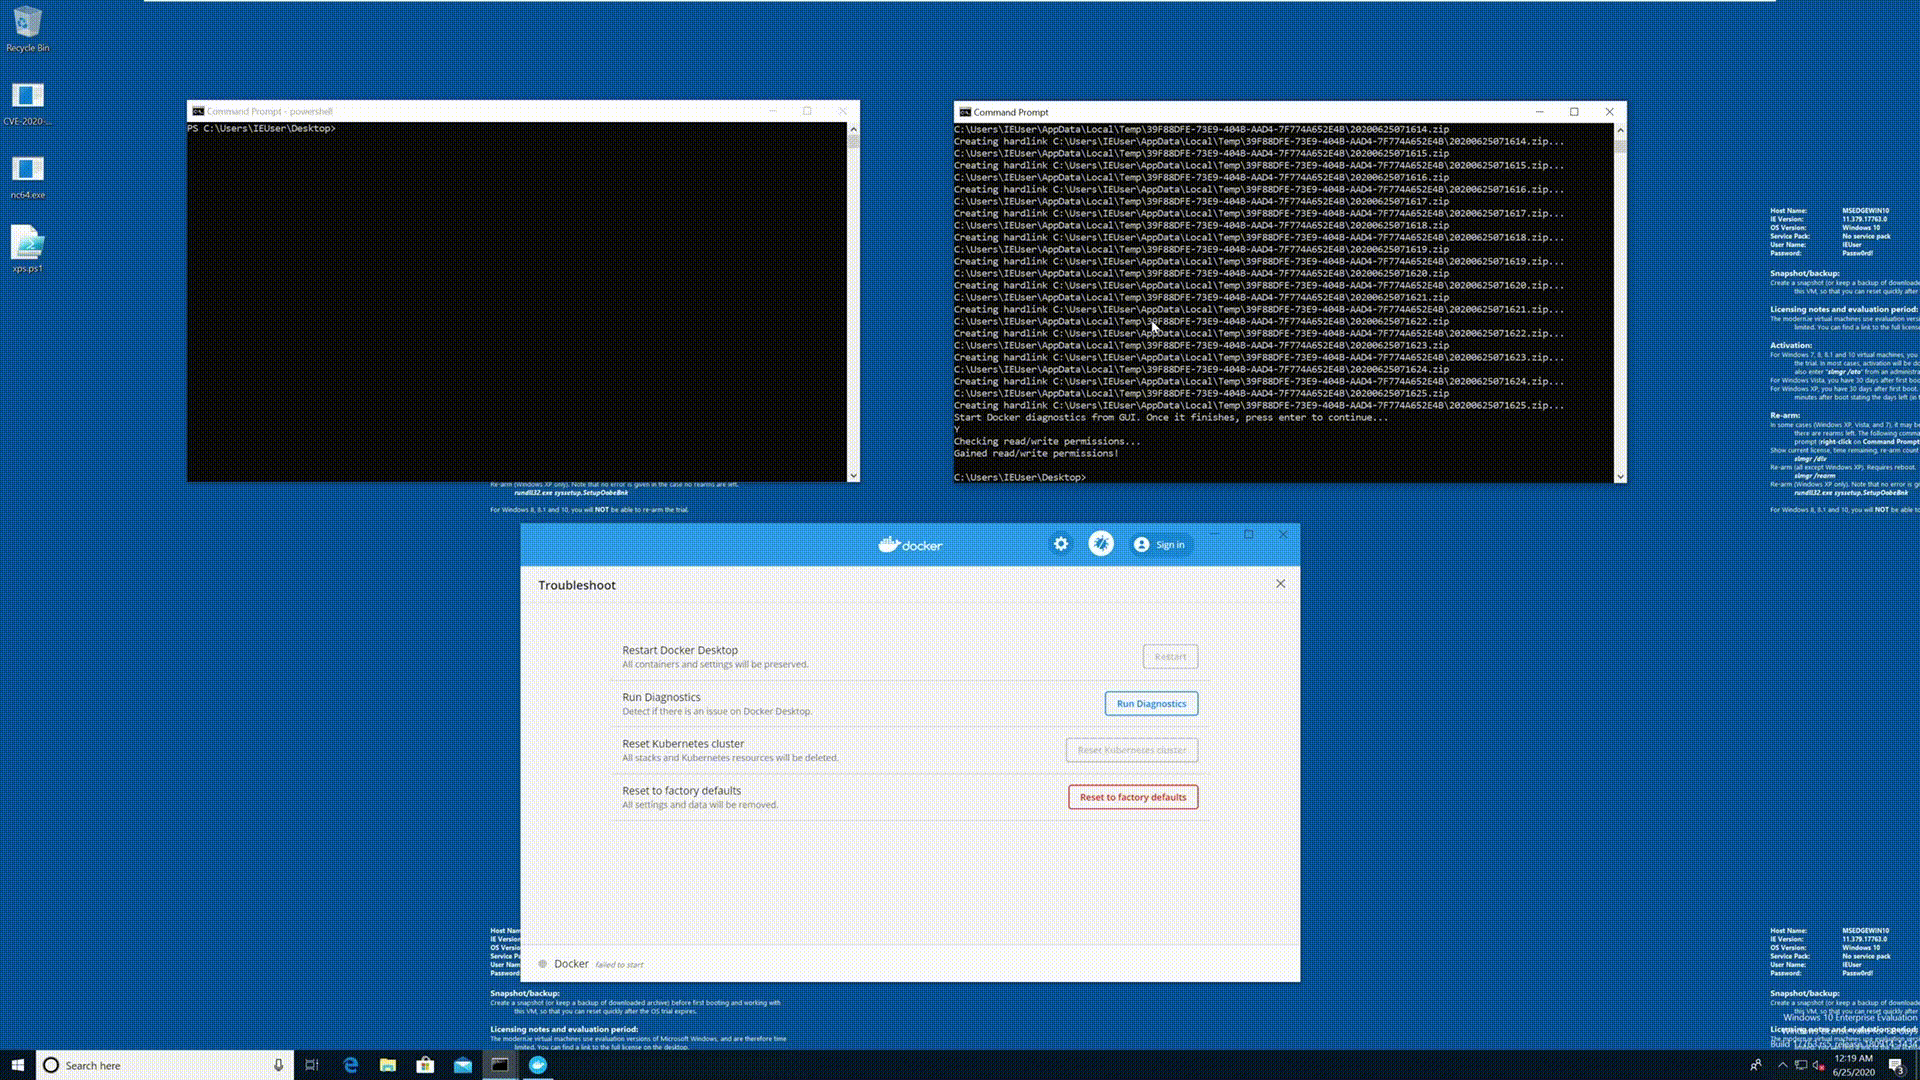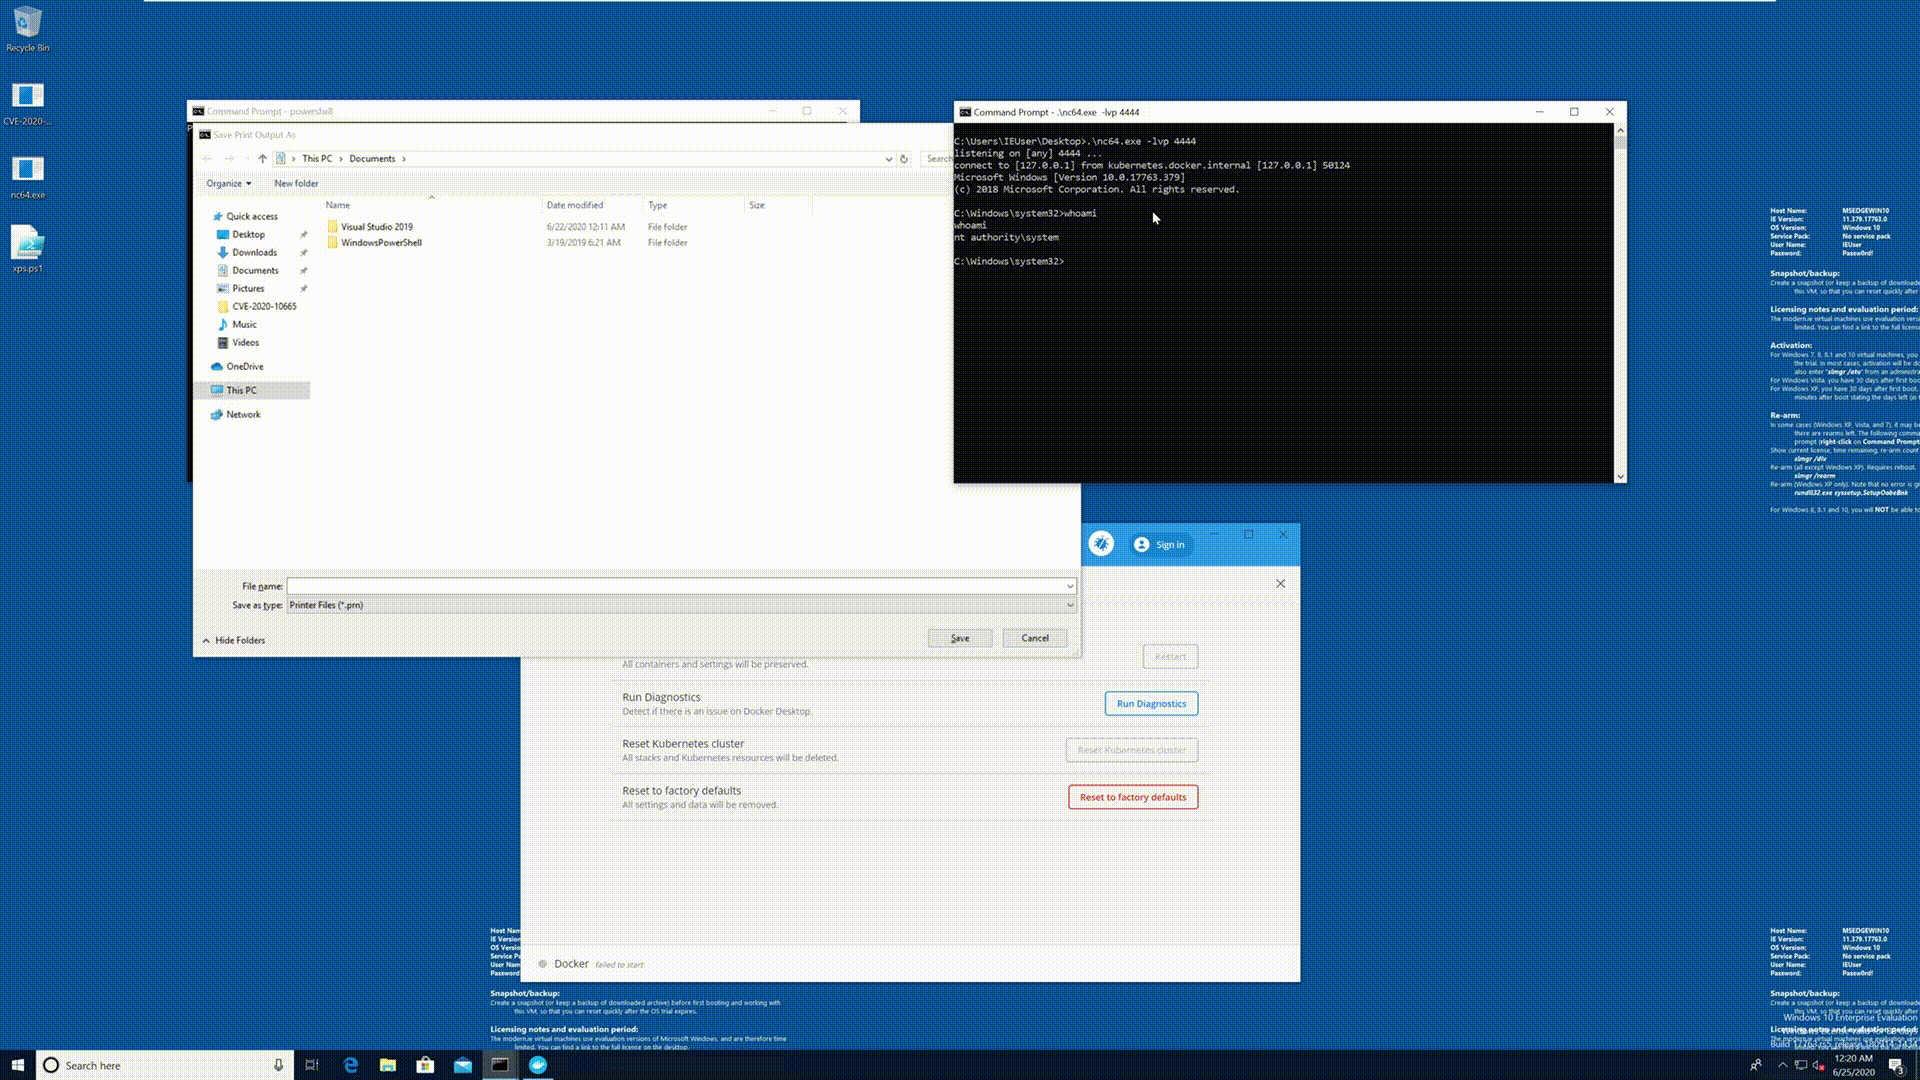 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop स्थानीय विशेषाधिकार वृद्धि के लिए POC
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 रिमोट कोड निष्पादन एक्सप्लॉइट और असुरक्षित कंटेनर
 404tk/cve-2022-46463
harbor अनधिकृत पता लगाना
 aquasecurity/trivy-repo
Trivy के लिए deb/rpm रिपॉजिटरी
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 (Dirty Pipe) का उपयोग करके कंटेनर एस्केप प्राप्त करना
 darkarnium/log4j-cve-detect
नेस्टेड बाइनरीज़ के अंदर CVE-2021-44228 के लिए डिटेक्शन
 alegrey91/vex8s
स्कैन पर Kubernetes संदर्भ लागू करके कमजोरियों को दबाएं
 tejasprasad2008-afk/tracetree
रनटाइम व्यवहार विश्लेषण उपकरण जो संदिग्ध पैकेजों को Docker में सैंडबॉक्स करता है, strace के साथ syscalls को ट्रेस करता है, प्रक्रिया कैस्केड को…
 vrn21-arcanist/bouvet
एजेंटों के लिए सैंडबॉक्स








