 owasp/owasp-subtractive-hardening-top-10
OWASP सबट्रैक्टिव सिक्योरिटी टॉप 10 प्रोजेक्ट एक पहल है जो हमलों के रास्तों को समाप्त करके साइबर जोखिम को कम करने के लिए सबसे अधिक प्रभाव वाले अवसरों की पहचान, दस्तावेज़ीकरण और प्रचार करती है।


OWASP सब्ट्रैक्टिव सिक्योरिटी टॉप 10 प्रोजेक्ट एक ऐसी पहल है जिसका उद्देश्य हमले के मार्गों (attack paths) को समाप्त करके साइबर जोखिम को कम करने के लिए सबसे अधिक प्रभाव वाले अवसरों की पहचान करना, उन्हें प्रलेखित करना और उन्हें बढ़ावा देना है।
पारंपरिक सुरक्षा मार्गदर्शन के विपरीत, जो मुख्य रूप से नियंत्रण जोड़ने पर केंद्रित होता है, सब्ट्रैक्टिव सिक्योरिटी टॉप 10 अनावश्यक हमला सतह (attack surface), विश्वास संबंधों (trust relationships), प्रोटोकॉल, विशेषाधिकारों (privileges), सेवाओं और संचार मार्गों को हटाने पर जोर देता है जो हमलावर की प्रगति को सक्षम बनाते हैं।
यह प्रोजेक्ट इस सिद्धांत पर आधारित है कि सबसे प्रभावी सुरक्षा नियंत्रण अक्सर किसी हमले के मार्ग की निगरानी या प्रबंधन करने का प्रयास करने के बजाय उसे पूरी तरह से हटा देना होता है।
प्रोजेक्ट की दीर्घकालिक दृष्टि हमले के मार्गों के उन्मूलन (attack-path elimination) को एक आधारभूत सुरक्षा इंजीनियरिंग अनुशासन के रूप में स्थापित करना है, जिसे Path Erasure Rate (PER) मानक के माध्यम से मापने योग्य परिणामों द्वारा समर्थित किया जाए।
हमलावर केवल उन्हीं मार्गों से गुजर सकते हैं जो मौजूद हैं।
सब्ट्रैक्टिव सिक्योरिटी का उद्देश्य उन मार्गों को व्यवस्थित रूप से समाप्त करना या सीमित करना है, जब तक कि हमलावर की गतिविधि किसी ठोस व्यावसायिक प्रभाव में न बदल सके।
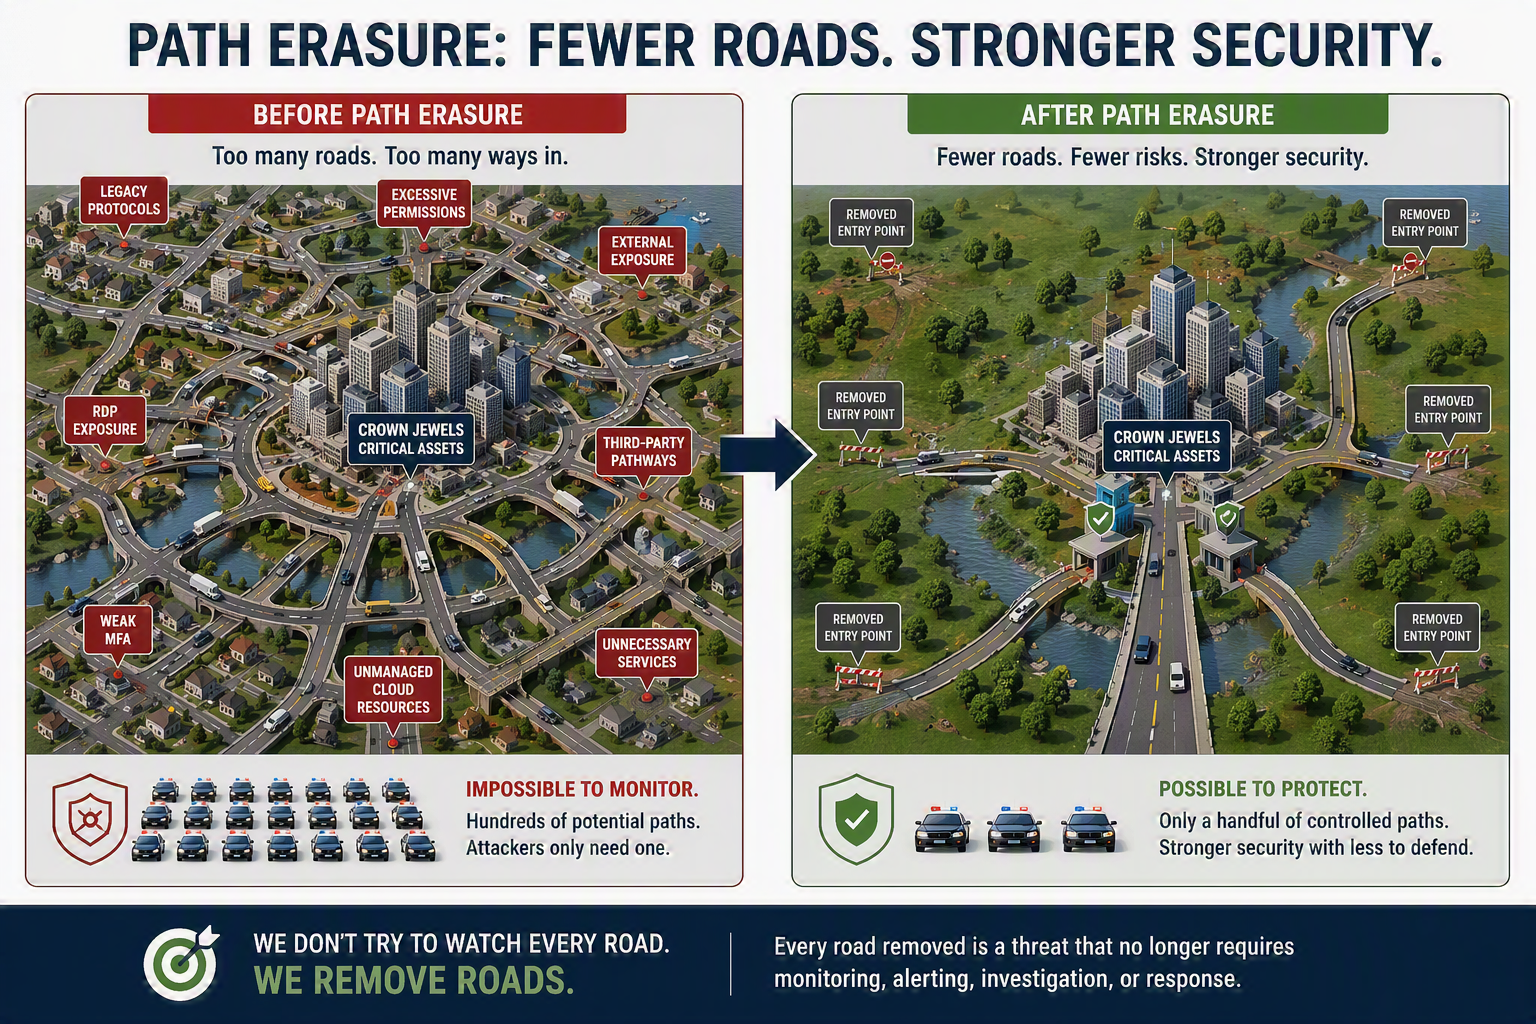
इस प्रोजेक्ट का उद्देश्य ऑपरेटिंग सिस्टम, क्लाउड प्लेटफ़ॉर्म, पहचान प्रणालियों (identity systems) और एंटरप्राइज़ वातावरणों में सामान्य हमलावर मार्गों की पहचान करने और उन्हें समाप्त करने के लिए व्यावहारिक, साक्ष्य-आधारित मार्गदर्शन प्रदान करना है।
प्रत्येक टॉप 10 उन हमले के मार्गों पर केंद्रित है जिन्हें हटाने से परिचालन प्रभाव को न्यूनतम करते हुए जोखिम में असंगत रूप से बड़ी कमी आती है।
यह प्रोजेक्ट एक सरल प्रश्न का उत्तर देने का प्रयास करता है:
किसी हमले को अधिक कठिन या असंभव बनाने के लिए क्या हटाया जा सकता है?
सब्ट्रैक्टिव सिक्योरिटी टॉप 10 प्रोजेक्ट Path Erasure Rate (PER) इंजीनियरिंग मानक (https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md) और Path Erasure Precedence मानक (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md) के साथ संरेखित है।
PER हमलावर-सुलभ हमले के मार्गों की कमी को मात्रात्मक रूप से मापकर सुरक्षा सुधारों की प्रभावशीलता को मापने के लिए एक कार्यप्रणाली प्रदान करता है।
$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$
जहाँ $P_{\text{eligible}}$ दायरे के भीतर पहचाने गए वैध, कार्रवाई-योग्य हमले के मार्गों को दर्शाता है, और $P_{\text{erased}}$ उस उपसमुच्चय को दर्शाता है जहाँ निष्पादन-योग्य किनारों (executable edges) को संरचनात्मक रूप से हटा दिया गया है।
PER सब्ट्रैक्टिव सिक्योरिटी के लिए मात्रात्मक मापन ढाँचे के रूप में कार्य करता है।
सब्ट्रैक्टिव सिक्योरिटी टॉप 10 उच्च-मूल्य वाले हमले के मार्गों की पहचान करता है जिनके उन्मूलन से हमलावर की क्षमता में सार्थक कमी आने की अपेक्षा है, जबकि PER उन कमियों को मान्य करने और मापने के लिए तंत्र प्रदान करता है।
साथ में, वे हमले के मार्गों की खोज, प्राथमिकता निर्धारण, उन्मूलन और मापन के लिए एक दोहराने योग्य इंजीनियरिंग प्रक्रिया स्थापित करते हैं।
PER की गणना कैसे करें, इसका एक संदर्भ कार्यान्वयन (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER) पर उपलब्ध है।
यह प्रोजेक्ट इस सिद्धांत पर आधारित है कि सुरक्षा नियंत्रण जोखिम में समान स्तर की कमी प्रदान नहीं करते।
यह पदानुक्रम एक सरल सिद्धांत को दर्शाता है:
आर्किटेक्चरल विलोपन > आर्किटेक्चरल सीमन > निगरानी
जब भी किसी हमले के मार्ग को समाप्त किया जा सके, तो समाप्ति को प्राथमिकता दी जाती है। यदि समाप्ति संभव न हो, तो मार्ग को सीमित किया जाना चाहिए। निगरानी उन अवशिष्ट मार्गों के लिए आरक्षित है जिन्हें हटाया या पर्याप्त रूप से सीमित नहीं किया जा सकता।
सब्ट्रैक्टिव सिक्योरिटी प्राथमिकता देता है:
हमले के पथों को पूरी तरह हटा दें।
उदाहरण:
उन हमले के पथों को सीमित करें जिन्हें समाप्त नहीं किया जा सकता।
उदाहरण:
उस अवशिष्ट जोखिम की निगरानी करें जिसे हटाया या सीमित नहीं किया जा सकता।
उदाहरण:
यह पदानुक्रम परियोजना के इस विश्वास को दर्शाता है कि हमले के पथ का उन्मूलन आम तौर पर उसके उपयोग का पता लगाने की तुलना में अधिक प्रभावी होता है, जैसा कि Assumption Burden Principle में वर्णित है।
Subtractive Hardening फ्रेमवर्क और Path Erasure Rate (PER) मीट्रिक अपनी औपचारिक वंशावली को 2015 से वर्तमान तक की सहकर्मी-समीक्षित शोध, उत्पादन-पर्यावरण परीक्षण और सार्वजनिक प्रकटीकरणों की एक अटूट, टाइमस्टैम्प वाली प्रगति के माध्यम से पाते हैं।
फ्रेमवर्क के टाइमस्टैम्प वाले सार्वजनिक रिकॉर्ड, सहकर्मी-समीक्षित आधारों और ऐतिहासिक विकास की समीक्षा के लिए, Lineage & Prior Art (Lineage.md) देखें।
OWASP Subtractive Hardening Top 10, सार्वभौमिक आर्किटेक्चरल नियमों के एक सामान्य समूह के अंतर्गत संचालित प्लेटफ़ॉर्म-विशिष्ट सुरक्षा इंजीनियरिंग मानकों का एक परिवार है।
फ्रेमवर्क की नींव में OWASP Universal Subtractive Security Laws Top 10 है, जो प्लेटफ़ॉर्म-अज्ञेय हमला-पथ कमी सिद्धांतों को परिभाषित करता है जो ऑपरेटिंग सिस्टम, क्लाउड प्लेटफ़ॉर्म, पहचान प्रणालियों, SaaS वातावरणों, नेटवर्कों, एम्बेडेड उपकरणों और भविष्य के प्रौद्योगिकी क्षेत्रों में लागू होते हैं।
पर्यावरण-विशिष्ट मानक विशिष्ट प्रौद्योगिकी स्टैक के भीतर इन सार्वभौमिक नियमों के संदर्भ कार्यान्वयन प्रदान करते हैं।
OWASP Subtractive Security Top 10 परियोजना में शासन मानक शामिल हैं जो सुरक्षा कार्यक्रमों के भीतर हमला-पथ कमी को संचालनात्मक रूप देते हैं।
ये मानक उन जोखिमों के प्रबंधन के लिए मार्गदर्शन प्रदान करते हैं जहाँ हमले के पथों को अभी तक समाप्त नहीं किया जा सकता, हमलावर क्षमता में कमी के अनुसार उपचार कार्य को प्राथमिकता देते हैं, और उन बाहरी संबंधों का शासन करते हैं जो नए हमले के पथ प्रस्तुत करते हैं।
प्रकाशित शासन मानक:








