#1
 knqyf263/cve-2020-10749
CVE-2020-10749 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो पॉड्स के बीच IPv6 रॉग राउटर विज्ञापनों के माध्यम से Kubernetes MitM हमलों को प्रदर्शित करता है।
 cgwalters/cve-2020-14386
Linux कर्नेल मेमोरी भ्रष्टाचार भेद्यता CVE-2020-14386 का पुनरुत्पादक, जो क्रैश या रीबूट को ट्रिगर करके नोड भेद्यता का परीक्षण करने के लिए Kubernetes…
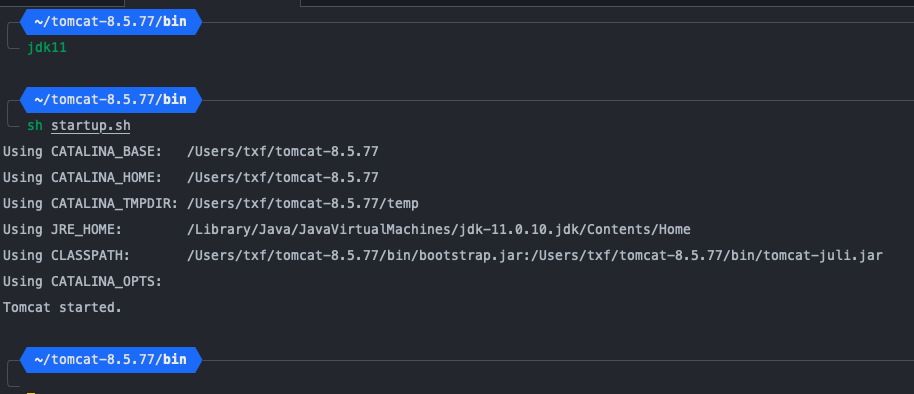 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 की बैच-आधारित अहानिकर जाँच
 opsxcq/exploit-cve-2016-7434
NTPD दूरस्थ DOS एक्सप्लॉइट और भेद्य कंटेनर
 tabbysable/poc-2020-8558
Kubernetes CVE-2020-8558 के बारे में जानकारी, जिसमें प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट भी शामिल है।
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC बनाम MSG_PEEK use-after-free कंटेनर एस्केप
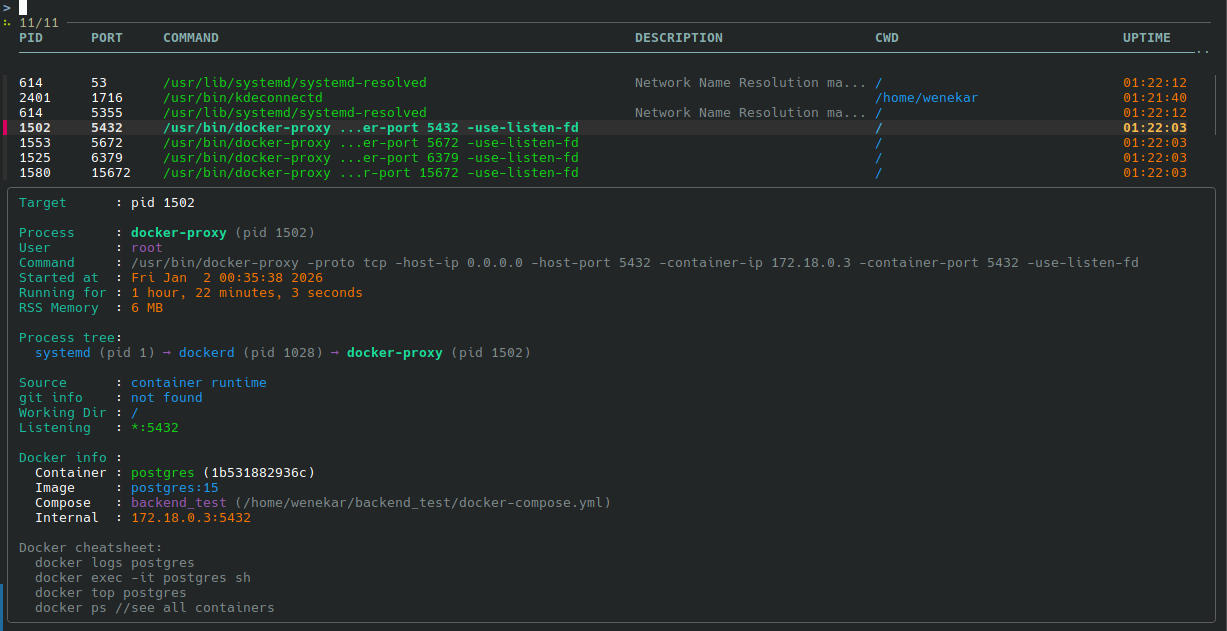 wenekar/procinfo
बैश से सीधे प्रक्रिया जानकारी प्राप्त करें, न्यूनतम निर्भरताएँ।
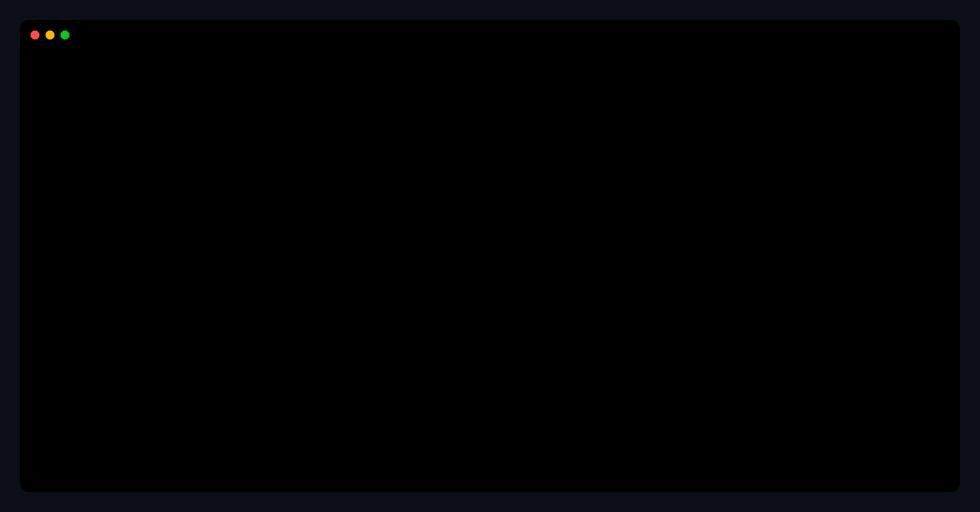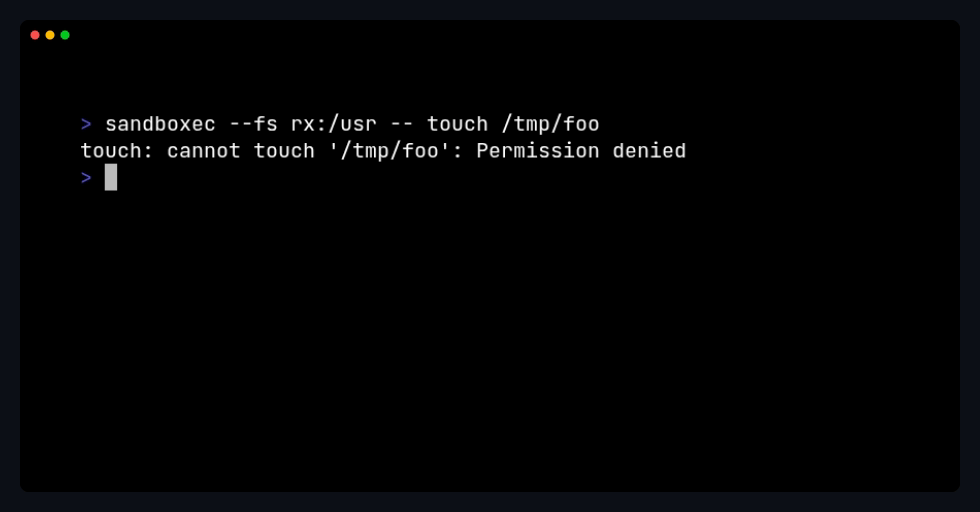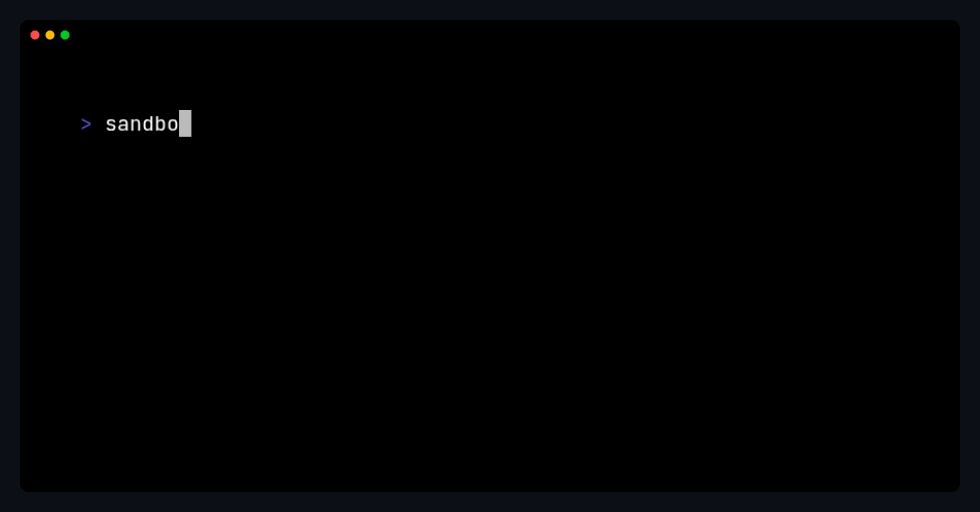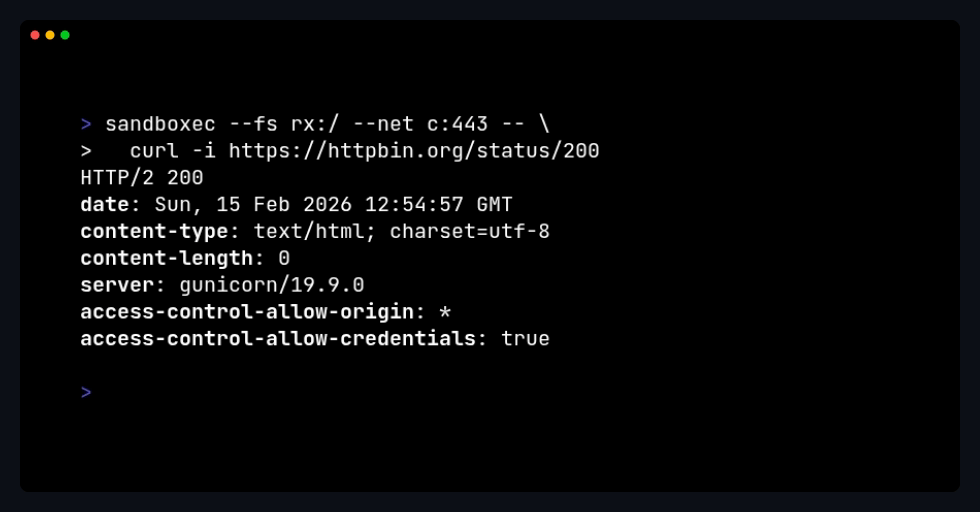 sandboxec/sandboxec
Linux के लिए एक हल्का कमांड सैंडबॉक्स, डिफ़ॉल्ट रूप से सुरक्षित, Landlock पर आधारित।
 raesene/cve-2022-23648-poc
CVE-2022-23648 के लिए POC
 owasp/vulnerable-container-hub
VULCONHUB सुरक्षा सीखने और अभ्यास करने के लिए अपनी खुद की व्यावहारिक कमजोर कंटेनर इमेज बनाने हेतु फ़ाइलों तक पहुँच प्रदान करता है।
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - एजेंट
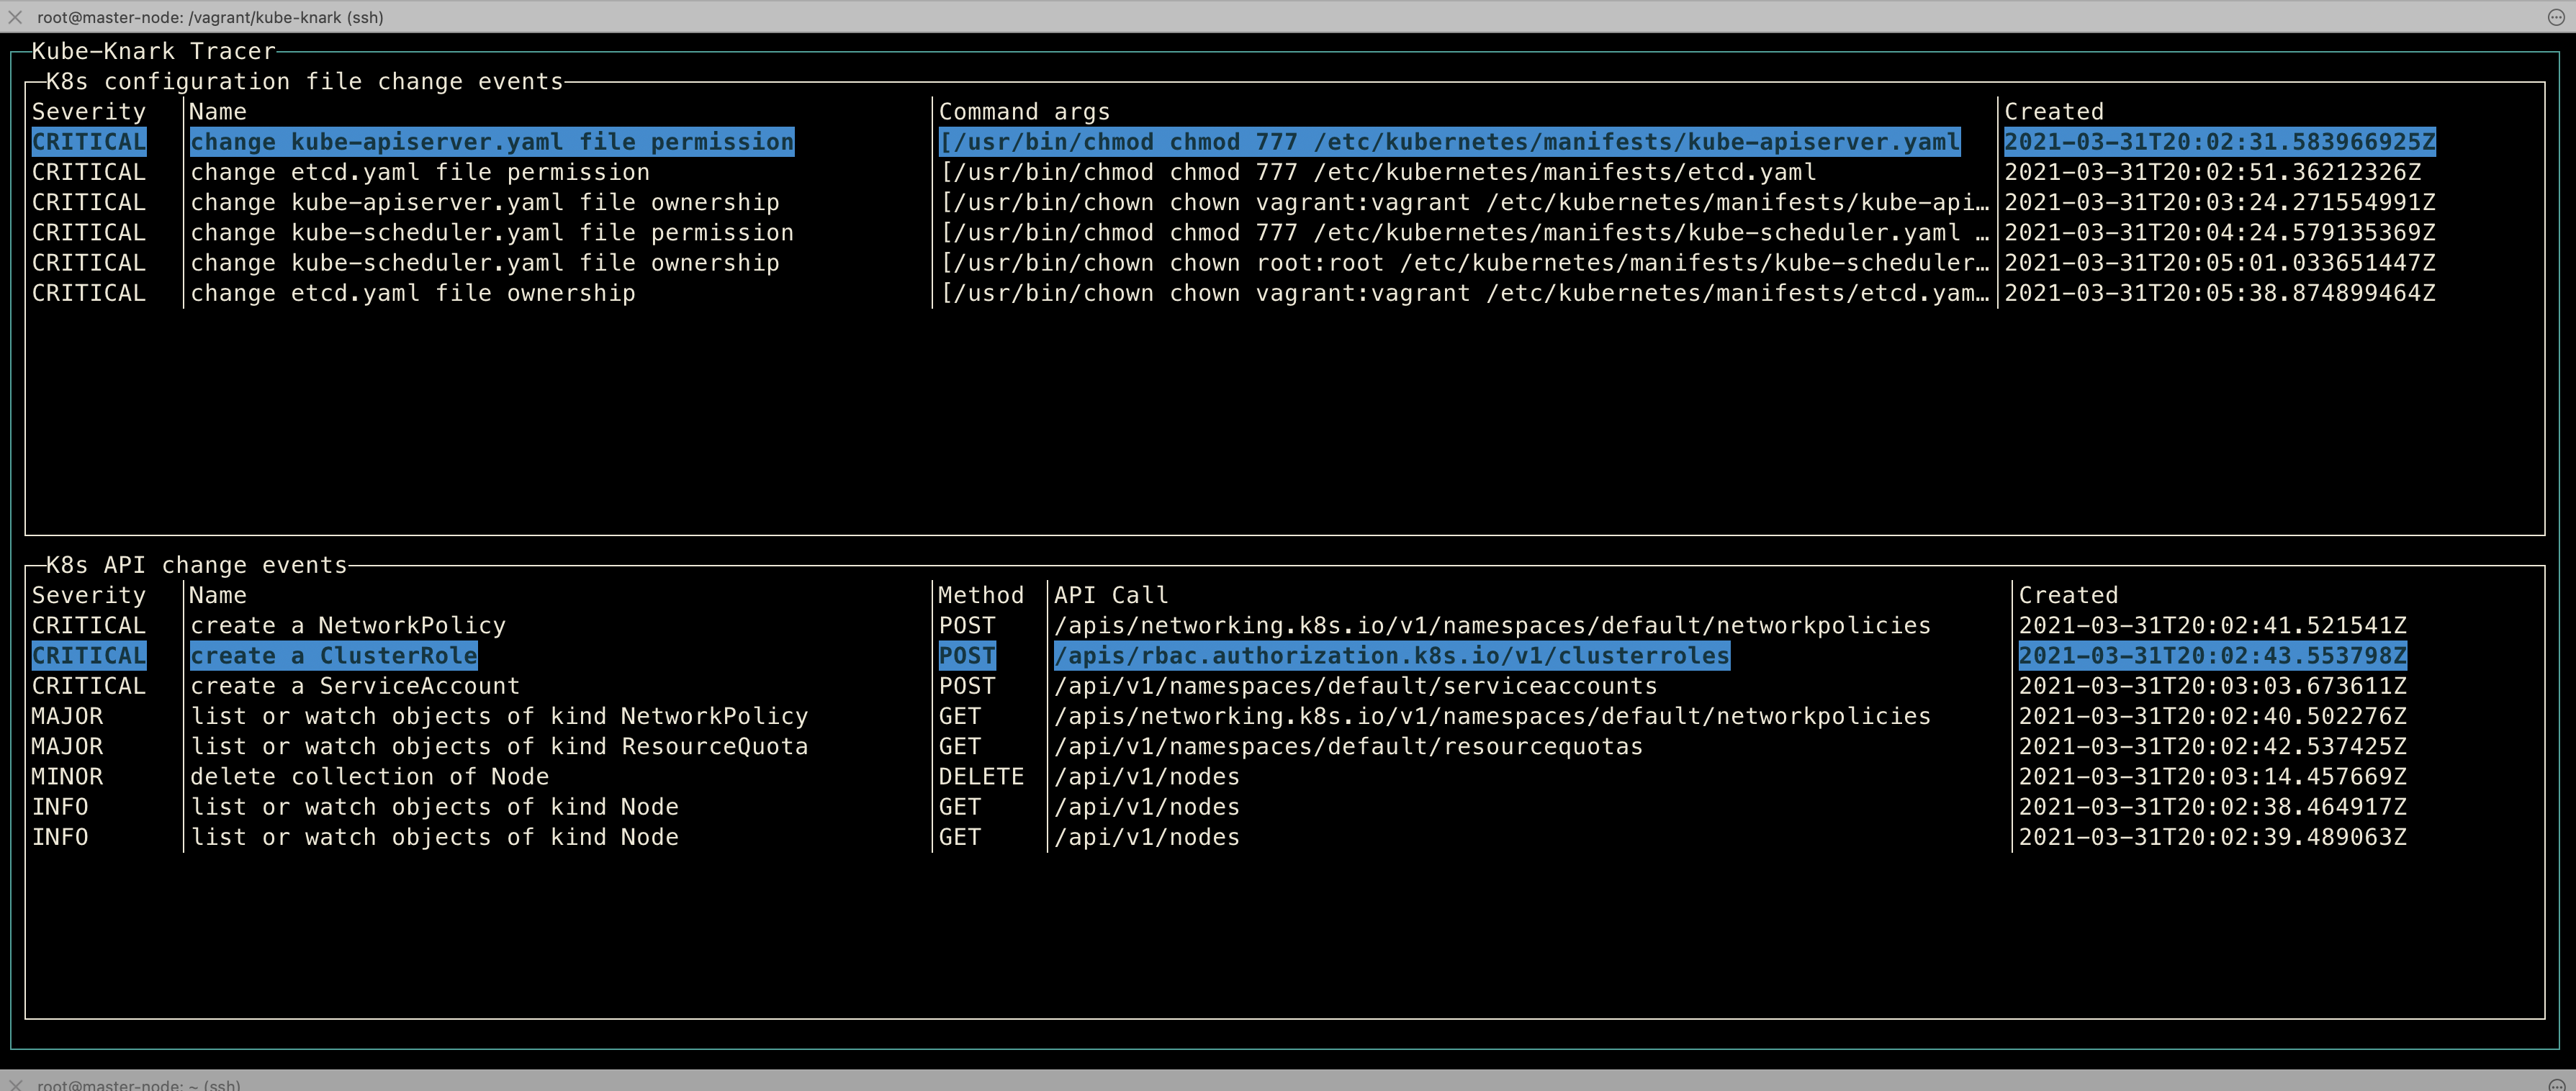 chen-keinan/kube-knark
ओपन सोर्स रनटाइम टूल जो कुबेरनेट्स क्लस्टर पर मैलवेयर कोड निष्पादन और रन टाइम गलत-कॉन्फ़िगरेशन परिवर्तन का पता लगाने में मदद करता है
 hmlio/vaas-cve-2014-6271
सेवा के रूप में भेद्यता: CVS-2014-6271 प्रदर्शित करना, उर्फ Shellshock
 morpheuslord/startup-sbom
RPM और APT डेटाबेस का रिवर्स इंजीनियरिंग और निरीक्षण करने वाला एक उपकरण, जो सभी पैकेजों को उनके निष्पादन योग्य, सेवाओं, संस्करणों और CVE के साथ…
 masasron/copyescape-cve-2026-17106
ब्लॉग पोस्ट CopyEscape: docker cp के साथ Docker होस्ट्स पर कब्ज़ा करना के लिए PoC रिपॉजिटरी
 qi4l/cve-2026-31431-container-escape
प्रूफ-ऑफ-कॉन्सेप्ट कंटेनर एस्केप एक्सप्लॉइट जो runC में CVE-2026-31431 को लक्षित करता है, सुरक्षा अनुसंधान और परीक्षण के लिए विशेषाधिकार वृद्धि और…
 nccgroup/insject
insject एक कंटेनरों के साथ छेड़छाड़ करने का उपकरण है। यह आपको किसी कंटेनर या Linux नेमस्पेस के किसी भी मिश्रण में एक मनमाना कमांड चलाने में सक्षम…