 OpenClaw Machines
जितने चाहें उतने पृथक OpenClaw एजेंट चलाएँ, अपने स्वयं के हार्डवेयर पर।


OpenClaw Machines एक ओपन-सोर्स प्लेटफॉर्म है जो OpenClaw को आपके अपने बुनियादी ढांचे पर सुरक्षित AI सैंडबॉक्स में चलाने के लिए बनाया गया है। एक नियंत्रण तल आपके होस्ट का आयोजन करता है, और प्रत्येक एजेंट उन पर अपने स्वयं के Firecracker माइक्रोVM में चलता है — हार्डवेयर-पृथक, अविश्वसनीय और एजेंट-जनित कोड के लिए सुरक्षित। एक Cloudflare डेटा तल प्रवेश द्वार है: प्रत्येक मशीन को एज ऑथ के पीछे अपना सबडोमेन मिलता है, जो एक सुरंग के माध्यम से पहुँचता है जो VM के अंदर समाप्त होती है — उपयोगकर्ता-से-VM ट्रैफ़िक के लिए कोई होस्ट पोर्ट उजागर नहीं होता है। वर्तमान नियंत्रण तल को अभी भी प्रत्येक एजेंट के प्रमाणित नियंत्रण API पर 9090 पर निजी या फ़ायरवॉल-प्रतिबंधित पहुँच की आवश्यकता होती है। इसे openclawmachines.com पर चलते देखें।
Apache-2.0 सार्वजनिक कोर उस स्टैक के हर टुकड़े को भेजता है:
- एक न्यूनतम नियंत्रण तल — Go API, Postgres-समर्थित खाते, मशीनें और होस्ट;
प्लेसमेंट,
मशीन जीवनचक्र,
होस्ट नामांकन,
बैकअप, और
टिकाऊ कार्यप्रवाह;
- होस्ट एजेंट
(
ocm-agent) — आपके नामांकित Linux बक्सों पर Firecracker माइक्रोVM को बूट करता है, उनकी देखरेख करता है, और उन्हें समाप्त करता है, ब्रिज/TAP नेटवर्किंग और रूटफ़्स स्टेजिंग का प्रबंधन करता है;
- प्रति-होस्ट एक LLM प्रॉक्सी
(LiteLLM) — मॉडल कुंजियों और BYO-कुंजी समर्थन के लिए एक स्थान, प्रदाताओं (या आपके अपने स्थानीय रूप से सेवा किए गए मॉडल) में प्रति-मशीन उपयोग ट्रैकिंग के साथ;
- OpenClaw रनटाइम —
VM के अंदर के टुकड़े: ऑथ प्रॉक्सी, वेब-चैट गेटवे, लाइव टर्मिनल, और आर्टिफ़ैक्ट-संचालित रनटाइम स्टेजिंग/अपग्रेड प्रवाह;
- ब्राउज़र रनटाइम —
CDP रूटिंग और देखने योग्य लाइव दृश्य के साथ युग्मित Chromium ब्राउज़र VM;
- कार्यक्षेत्र एकीकरण / मूल MCP
— GitHub, Google Workspace, OpenAPI, GraphQL, और रिमोट-MCP उपकरण प्रति कार्यक्षेत्र एक बार जुड़े और OCM MCP फ़ेड के माध्यम से मशीनों को उजागर किए गए;
- और बिल्ड पाइपलाइन जो इसे एकत्रित करती हैं — प्रत्येक घटक का बिल्ड कमांड, GCS आर्टिफ़ैक्ट बकेट लेआउट, होस्ट प्रावधान स्क्रिप्ट,
और रिलीज़ लेन।
ocm CLI अलग
mathaix/ocm-cli Apache-2.0 रिपॉजिटरी में रहता है।
वीडियो लिंक
YouTube पर 43-सेकंड का डेमो देखने के लिए स्क्रीनशॉट पर क्लिक करें। यह एक एम्बेडेड प्लेयर नहीं, बल्कि एक लिंक की गई छवि है।
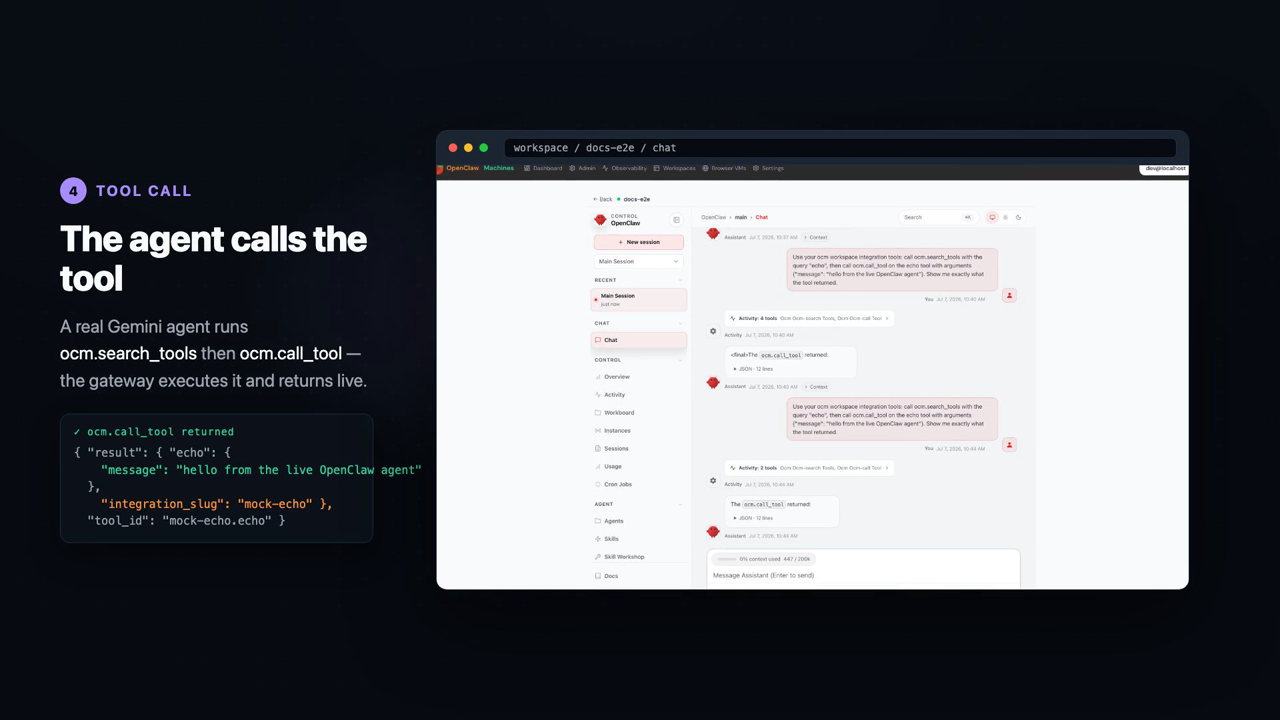
डेमो में होस्ट ऑनबोर्डिंग, एजेंट स्पिन-अप, चल रहे Firecracker VM टर्मिनल, कार्यक्षेत्र MCP एकीकरण और एजेंट टूल कॉल एंड-टू-एंड शामिल है।
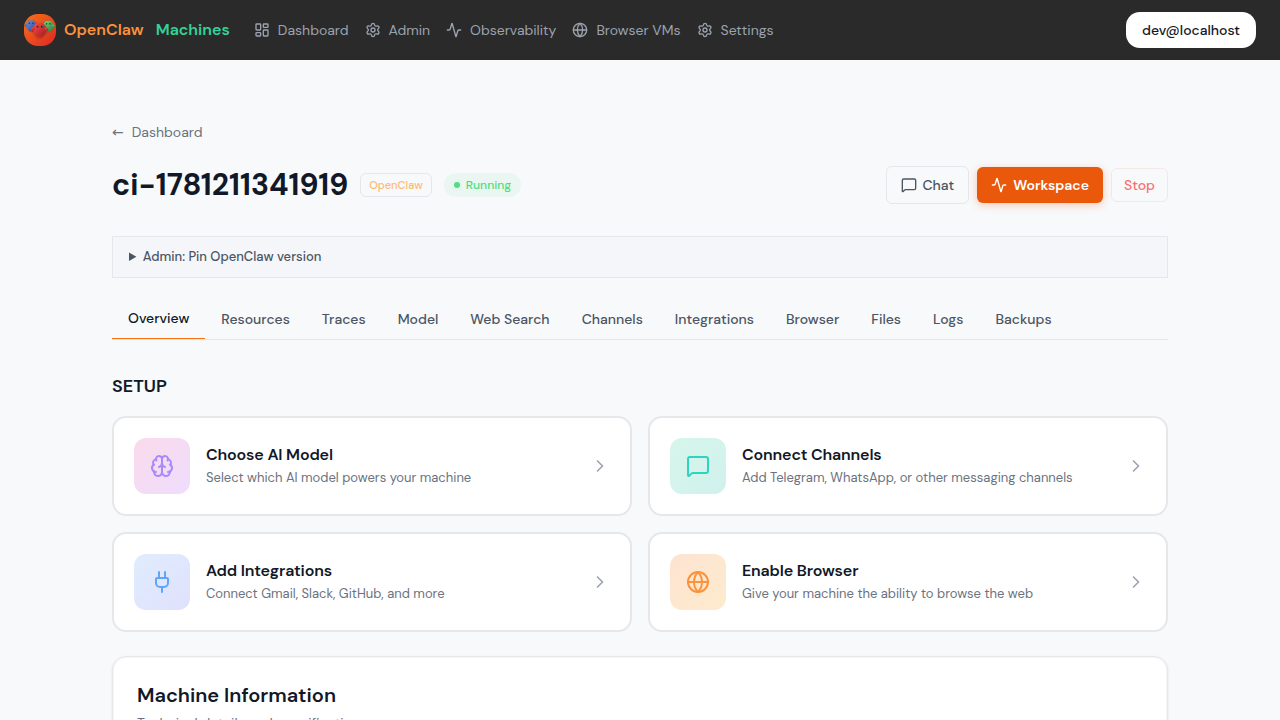
OpenClaw Machines क्यों
- सुरक्षा। वास्तविक पृथक्करण, कंटेनर नहीं: प्रति एजेंट एक Firecracker माइक्रोVM, KVM हार्डवेयर सीमा के पीछे अपने स्वयं के गेस्ट कर्नेल के साथ — और ऑथ को एज पर और फिर से प्रत्येक VM के अंदर लागू किया गया।
- लागत। एक फ्लैट सर्वर लागत: एक एकल बेयर-मेटल बॉक्स किराए पर लें और जितने हार्डवेयर-पृथक एजेंट फिट हों, उतने चलाएँ — देखें
विकल्पों की तुलना कैसे की जाती है। वही आर्किटेक्चर टोकन खर्च को भी कम करता है: एजेंटों को प्रति-टोकन API का भुगतान करने के बजाय आपके अपने GPU हार्डवेयर पर चलने वाले ओपन-सोर्स मॉडल पर रूट करें।
- स्वायत्तता। आपका हार्डवेयर, आपका डेटा, आपकी कुंजियाँ। नियंत्रण तल और कार्यकर्ताओं को अपनी मशीनों पर चलाएँ, और मॉडल ट्रैफ़िक को प्रति-होस्ट LLM प्रॉक्सी के माध्यम से किसी भी प्रदाता — या अपने स्वयं के GPU पर सेवा किए गए मॉडल — पर रूट करें।
- ओपन सोर्स। Apache-2.0 सार्वजनिक कोर और सहयोगी
ocm CLI, अनुमोदक रूप से लाइसेंस प्राप्त अपनाने, एम्बेड करने और योगदान के लिए।
- एंटरप्राइज़। बहु-उपयोगकर्ता खाते और टीमें, व्यवस्थापक-नियंत्रित होस्ट प्रबंधन, प्रति-मशीन एन्क्रिप्टेड गुप्त, और आपके फ्लीट में क्षमता/प्लेसमेंट नीतियाँ।
- पारिस्थितिकी तंत्र। वेब ऑटोमेशन के लिए ब्राउज़र VM, लाइव टर्मिनल और वेब चैट, प्रति-VM रूटिंग, कार्यक्षेत्र-स्कोप्ड मूल MCP एकीकरण, बैकअप/स्नैपशॉट, एजेंट मेमोरी, और OpenTelemetry/Opik ट्रेसिंग और प्रति-मशीन उपयोग ट्रैकिंग के साथ अवलोकनीयता।
विकल्पों की तुलना कैसे की जाती है
यदि आप आज OpenClaw चलाते हैं, तो आपके पास कुछ विकल्प हैं:
- स्थानीय हार्डवेयर — इसे अपने स्वयं के लैपटॉप या डेस्कटॉप पर चलाएँ।
- एक VPS (जैसे Hostinger, DigitalOcean) — एक वर्चुअल सर्वर किराए पर लें और इसे वहाँ चलाएँ।
- एक प्रबंधित सेवा (जैसे KiloClaw) — एक होस्ट किया गया OpenClaw इंस्टेंस स्पिन करें और प्रति इंस्टेंस भुगतान करें।
OpenClaw Machines चौथा विकल्प है: एक बेयर-मेटल सर्वर किराए पर लें (OVHcloud, Hetzner, …), उस पर OpenClaw Machines को इंगित करें, और जितने हार्डवेयर-पृथक OpenClaw इंस्टेंस बॉक्स में समा सकें, उतने स्पिन करें। एक एजेंट या पचास — लागत एक फ्लैट सर्वर के समान रहती है।
 mathaix/openclawmachines

