स्कैन पर Kubernetes संदर्भ लागू करके कमजोरियों को दबाएं
 (यह लोगो AI द्वारा जनरेट नहीं किया गया है)
Vex8s कंटेनर कमजोरियों को Kubernetes सेटिंग्स के साथ सहसंबंधित करके VEX दस्तावेज़ तैयार करता है, ताकि यह निर्धारित किया जा सके कि आपके क्लस्टर में कौन से CVE वास्तव में शोषण योग्य हैं।
कृपया ध्यान दें, यह एक प्रायोगिक प्रोजेक्ट है। चीजें जल्दी बदल सकती हैं।
यह प्रोजेक्ट कमजोरी वर्गीकरण और securityContext विश्लेषण को संयोजित करके Kubernetes वर्कलोड्स में ज्ञात CVE की शोषण-क्षमता का आकलन करने का लक्ष्य रखता है।
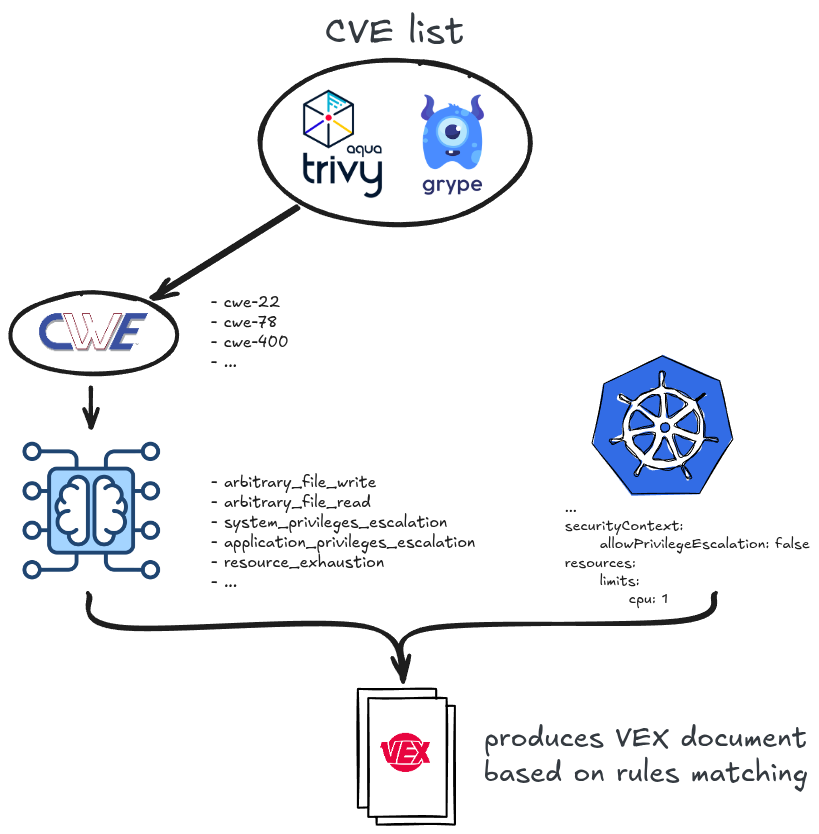
यह निम्नलिखित अवधारणा पर आधारित है:
अधिक गहन अध्ययन के लिए आप इस पेपर का संदर्भ ले सकते हैं: Environment-Aware Vulnerability Suppression Using Kubernetes Security Contexts and VEX
आप नवीनतम बाइनरी को रिलीज़ पेज से डाउनलोड कर सकते हैं।
या आप इसे मैन्युअल रूप से बना सकते हैं:
make build
vex8s वर्तमान में VEX दस्तावेज़ तैयार करने के 2 तरीकों का समर्थन करता है:
passive-mode: trivy या grype द्वारा बनाई गई पहले से जनरेट की गई कमजोरी रिपोर्ट को पास करना।
active-mode: trivy या grype इंजनों का उपयोग करके छवियों को सक्रिय रूप से स्कैन करना और फिर परिणामों के आधार पर दस्तावेज़ तैयार करना।
trivy का उपयोग करना:
# generate vulnerability report.
trivy image --format json --output nginx.trivy.json nginx:1.21.0

# generate VEX document by processing vulnerability report.
vex8s generate --manifest examples/nginx.yaml --report nginx.trivy.json --output nginx.vex.json

# scan again with VEX document to suppress vulnerabilities.
trivy image --vex nginx.vex.json --show-suppressed nginx:1.21.0
यही grype का उपयोग करके भी लागू किया जा सकता है:
# generate sbom report.
grype --output cyclonedx-json --file nginx.grype.json nginx:1.21.0

# generate vulnerability report.
grype sbom:./nginx.grype.json --output json --file nginx.grype-vr.json

# generate VEX document by processing vulnerability report.
vex8s generate --manifest examples/nginx.yaml --report nginx.grype-vr.json --output nginx.vex.json

# scan sbom with VEX document to suppress vulnerabilities.
grype sbom:./nginx.grype.json --output table --vex nginx.vex.json --show-suppressed
trivy का उपयोग करना:
# scan the image and automatically generate VEX document.
vex8s generate --manifest examples/nginx.yaml --scan.engine trivy --output nginx.vex.json

# scan again with VEX document to suppress vulnerabilities.
trivy image --vex nginx.vex.json --show-suppressed nginx:1.21.0
यही grype का उपयोग करके भी लागू किया जा सकता है:
# generate sbom report.
grype --output cyclonedx-json --file nginx.grype.json nginx:1.21.0

# scan the image and automatically generate VEX document.
vex8s generate --manifest examples/nginx.yaml --scan.engine grype --output nginx.vex.json

# scan sbom with VEX document to suppress vulnerabilities.
grype sbom:./nginx.grype.json --output table --vex nginx.vex.json --show-suppressed
प्रत्येक CVE को एक या अधिक शोषण वर्गों में वर्गीकृत किया जाता है, जो शमन निर्णय को निर्धारित करते हैं। vex8s --classifier के माध्यम से तीन क्लासिफायर इंजनों का समर्थन करता है:
embedded (डिफ़ॉल्ट): बाइनरी में बंडल किया गया एक ऑफ़लाइन ONNX ML मॉडल। किसी नेटवर्क एक्सेस की आवश्यकता नहीं है।gemini: CVE विवरण को वर्गीकृत करने के लिए Google के Gemini LLM का उपयोग करता है। इसके लिए GEMINI_API_KEY एनवायरनमेंट वेरिएबल की आवश्यकता होती है (वैकल्पिक रूप से GEMINI_MODEL)।ollama: CVE विवरण को वर्गीकृत करने के लिए स्थानीय रूप से चल रहे Ollama सर्वर का उपयोग करता है। पहले qwen2.5:3b-instruct जैसा मॉडल पुल करें (वैकल्पिक रूप से OLLAMA_HOST / OLLAMA_MODEL सेट करें)।export OLLAMA_HOST="http://localhost:11434"
export OLLAMA_MODEL="qwen2.5:3b-instruct"
vex8s generate --manifest examples/nginx.yaml --report nginx.trivy.json \
--output nginx.vex.json --classifier ollama
दस्तावेज़ीकरण देखें, विशेष रूप से पूर्ण वॉकथ्रू, Gemini और Ollama क्लासिफायर सेटअप, और पूर्ण फ्लैग संदर्भ के लिए उपयोगकर्ता गाइड।
यह प्रोजेक्ट Akihiro Suda के प्रोजेक्ट vexllm से प्रेरित था।









