
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित
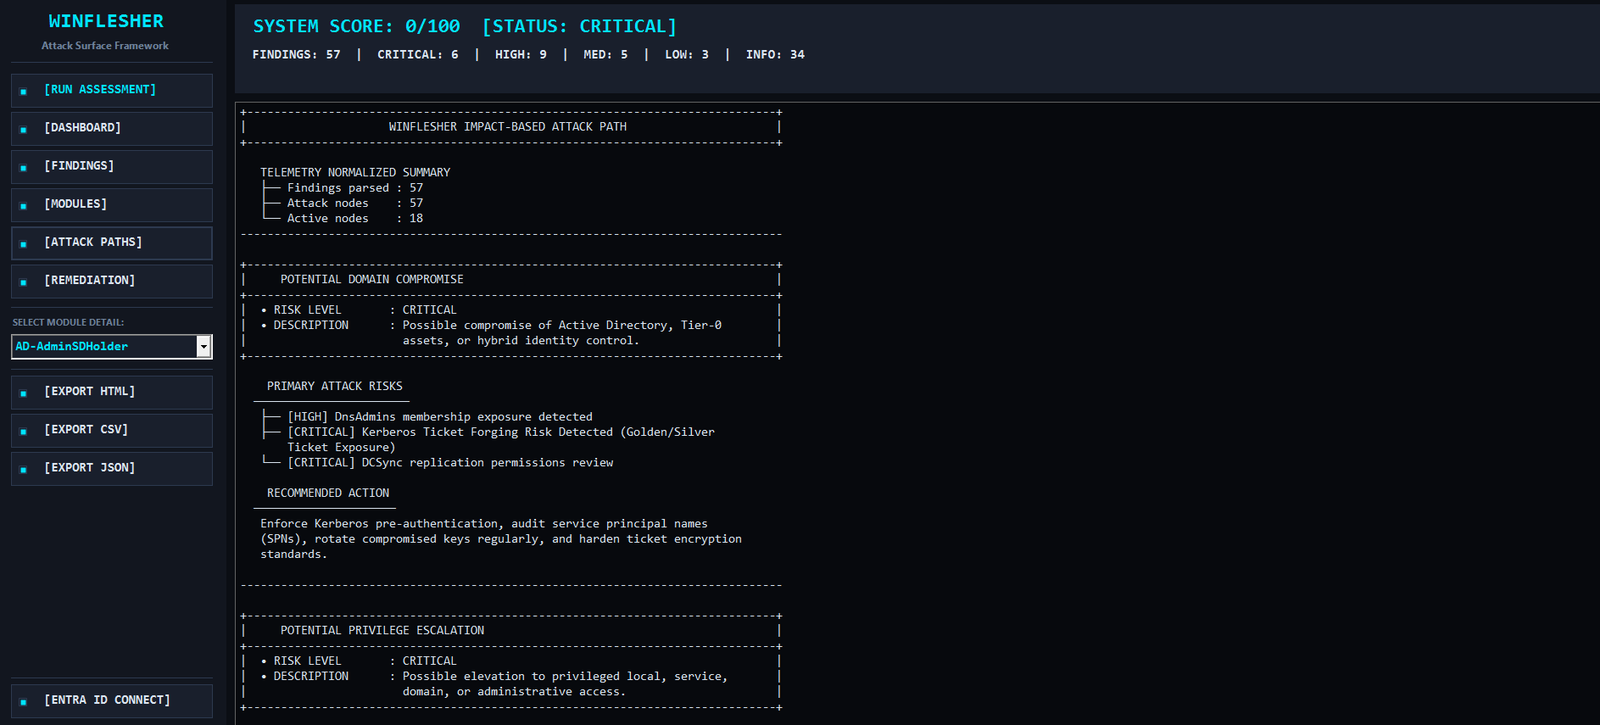
 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…
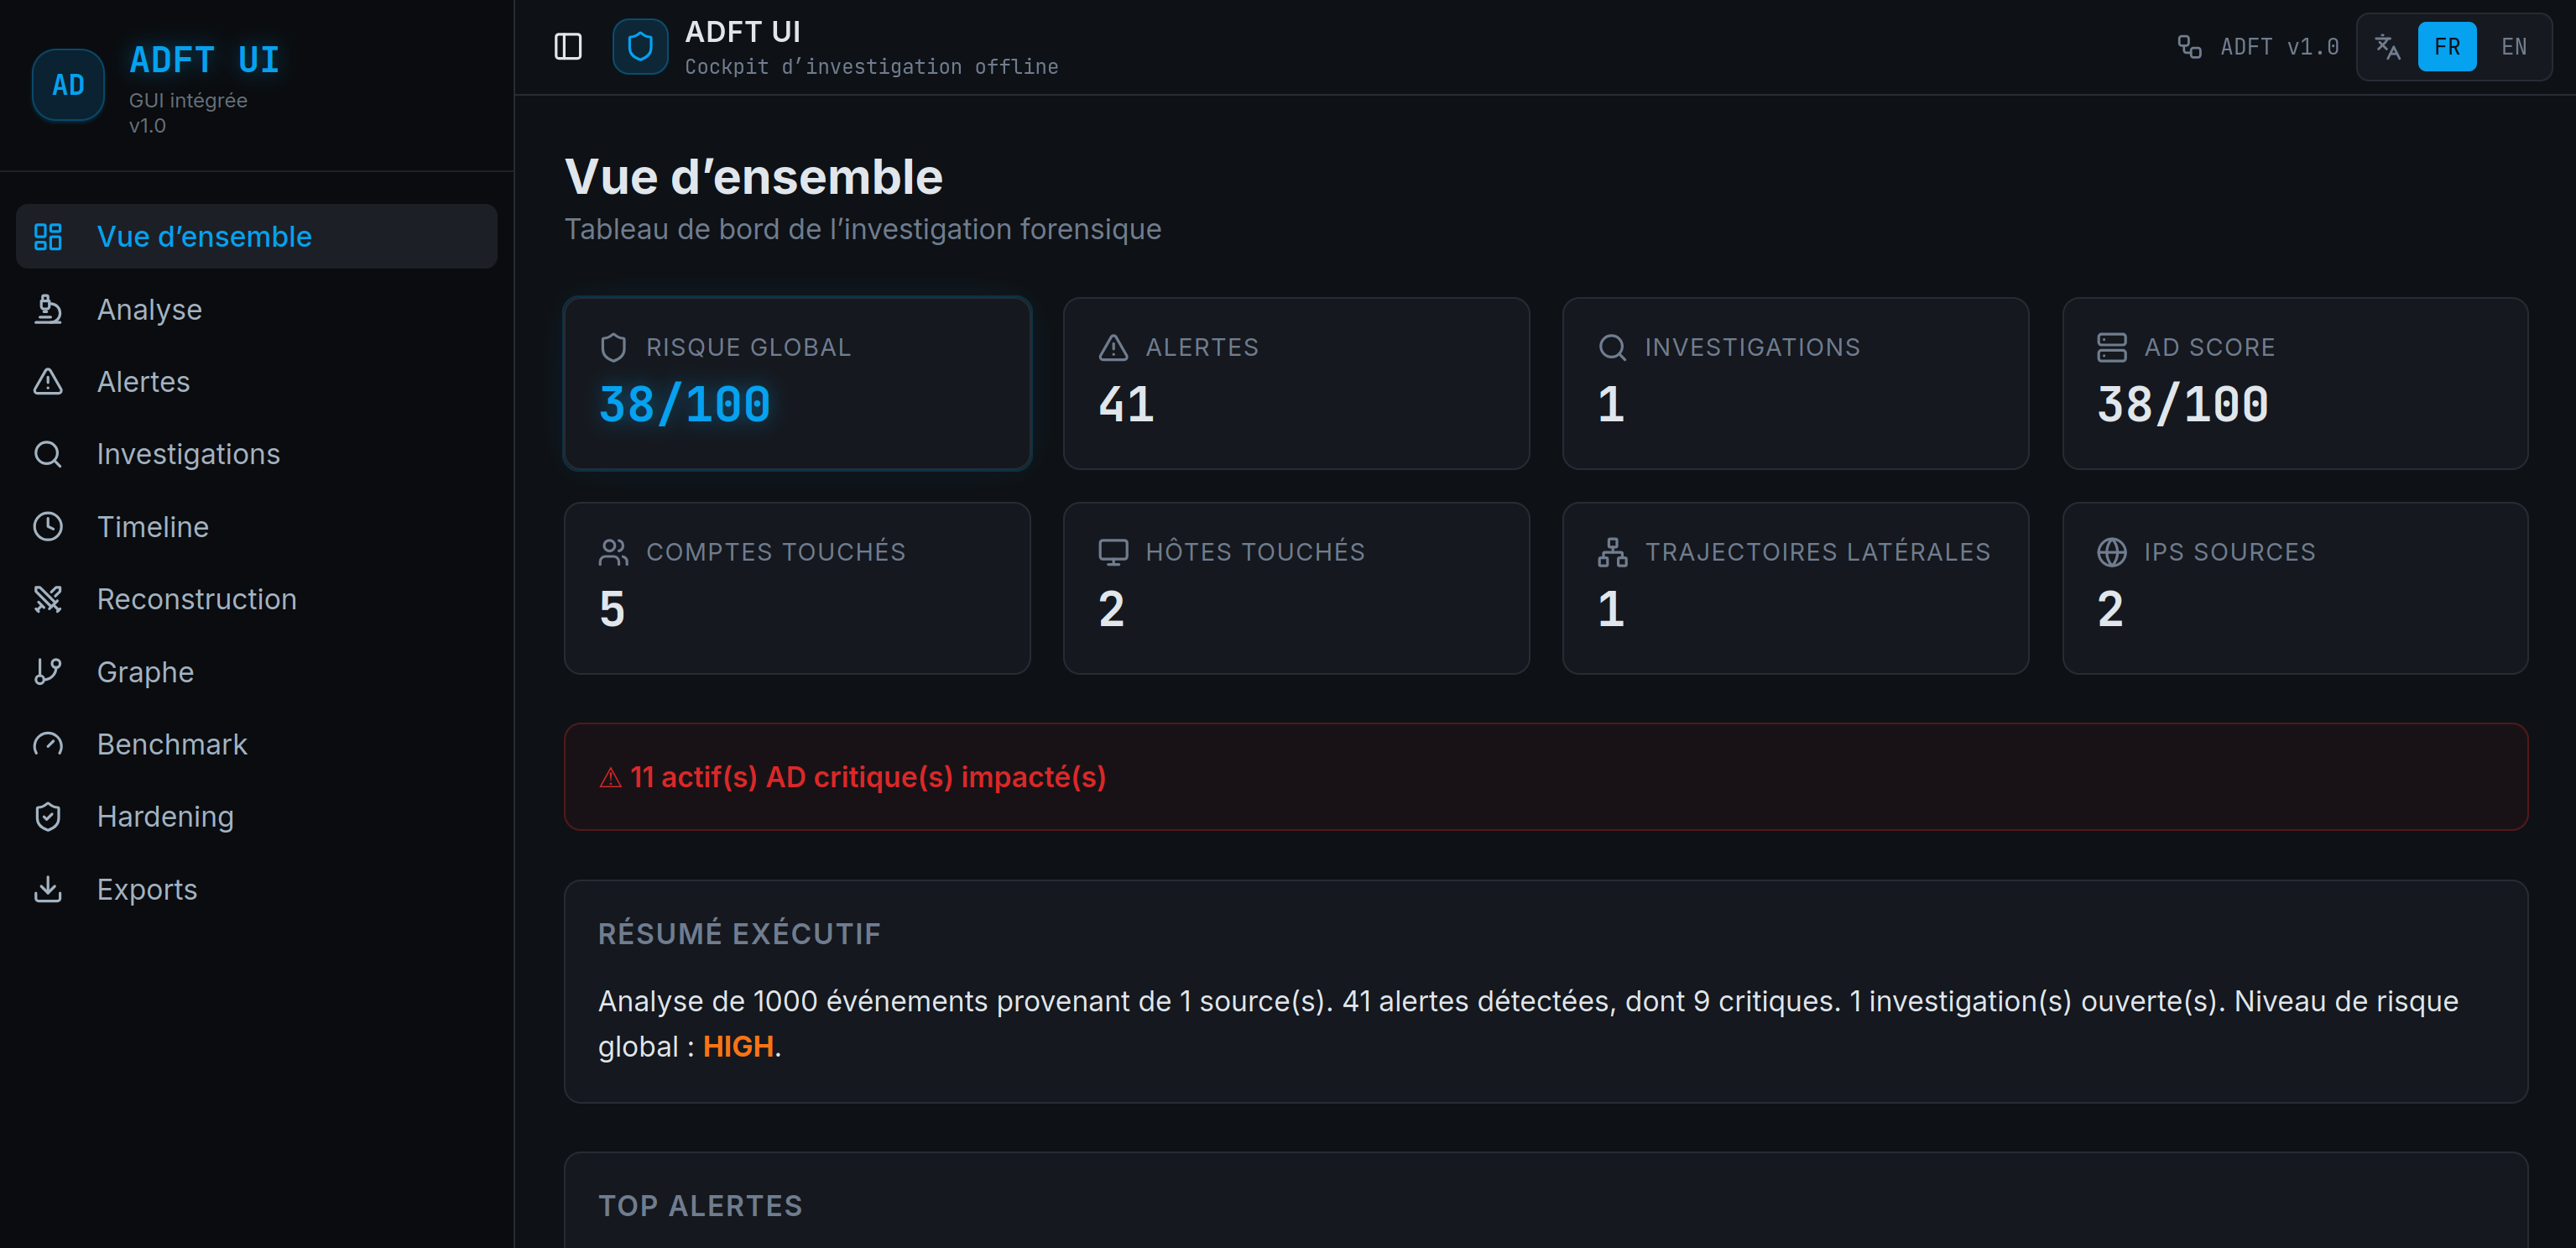 kjean13/adft
सक्रिय निर्देशिका फोरेंसिक टूलकिट : विंडोज इवेंट लॉग (EVTX) से AD हमलों का पता लगाएं और पुनर्निर्माण करें
 twocanoes/audit
OS X के लिए ऑडिट प्रेफरेंस पेन और लॉग रीडर
 rootsecdev/microburstsecretshunter
निर्यातित Azure डोमेन डंप्स में प्लेनटेक्स्ट पासवर्ड, कनेक्शन स्ट्रिंग्स, स्टोरेज कीज़ और अन्य सीक्रेट्स की खोज करता है; रीड-ओनली ऑडिट वर्कफ़्लो के…
 alegrey91/vex8s
स्कैन पर Kubernetes संदर्भ लागू करके कमजोरियों को दबाएं
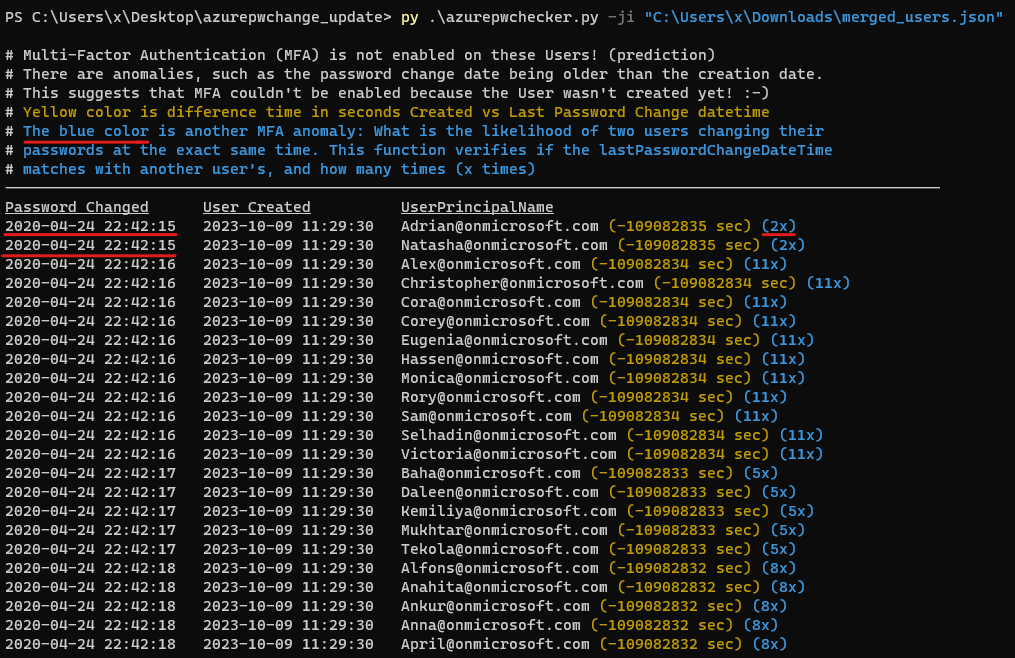 quahac/azure-ad-password-checker
# Azure AD पासवर्ड जाँचकर्ता
 mthbernardes/heimdall_webserver
यह आपके *nix सर्वर में असुरक्षित पैकेजों को केंद्रीकृत तरीके से प्रबंधित करने का एक उपकरण है।
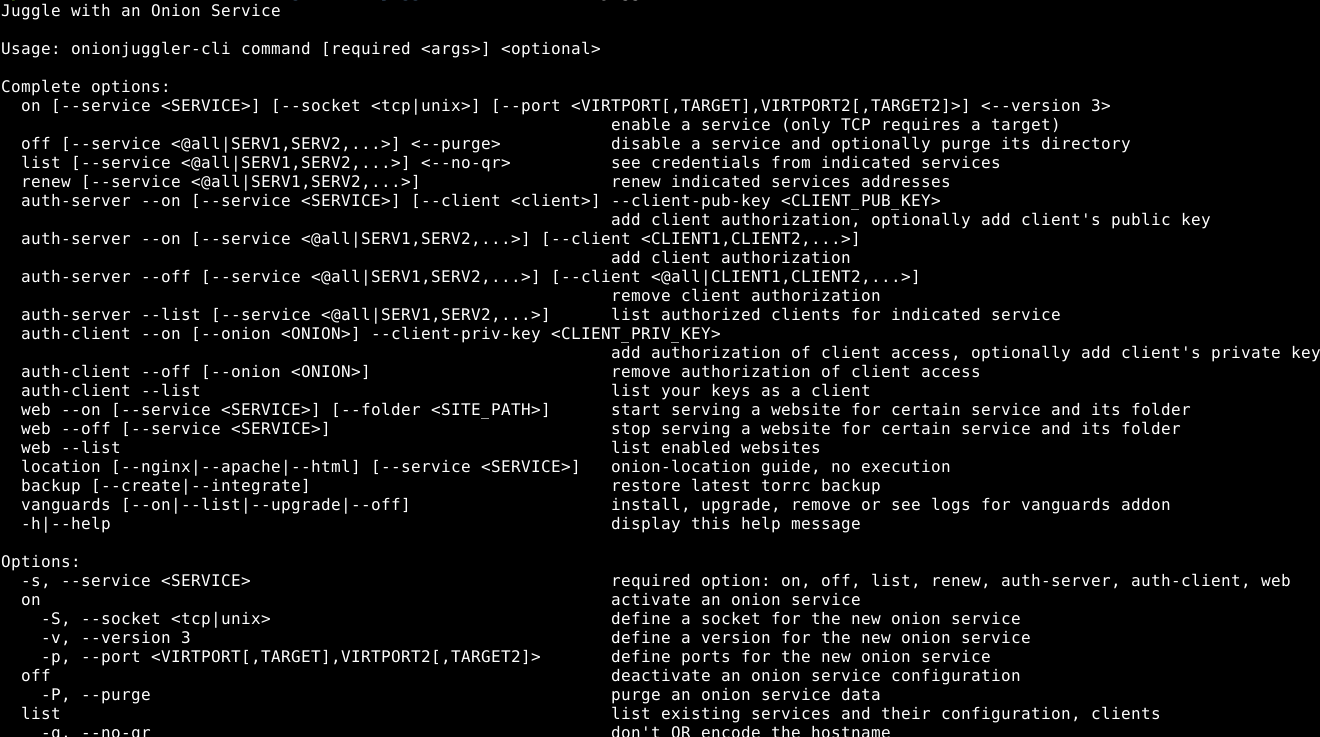 nyxnor/onionjuggler
अपनी ऑनियन सेवाओं को CLI या TUI के माध्यम से POSIX-अनुरूप शेल वाले Unix-जैसे ऑपरेटिंग सिस्टम पर प्रबंधित करें।
 jbnetwork-git/copy-fail-check
इंटरैक्टिव bash सहायक जो CVE-2026-31431 (Copy Fail) के संपर्क की जाँच करता है और Debian/Ubuntu तथा RHEL-आधारित सिस्टम पर algif_aead मॉड्यूल को अक्षम…
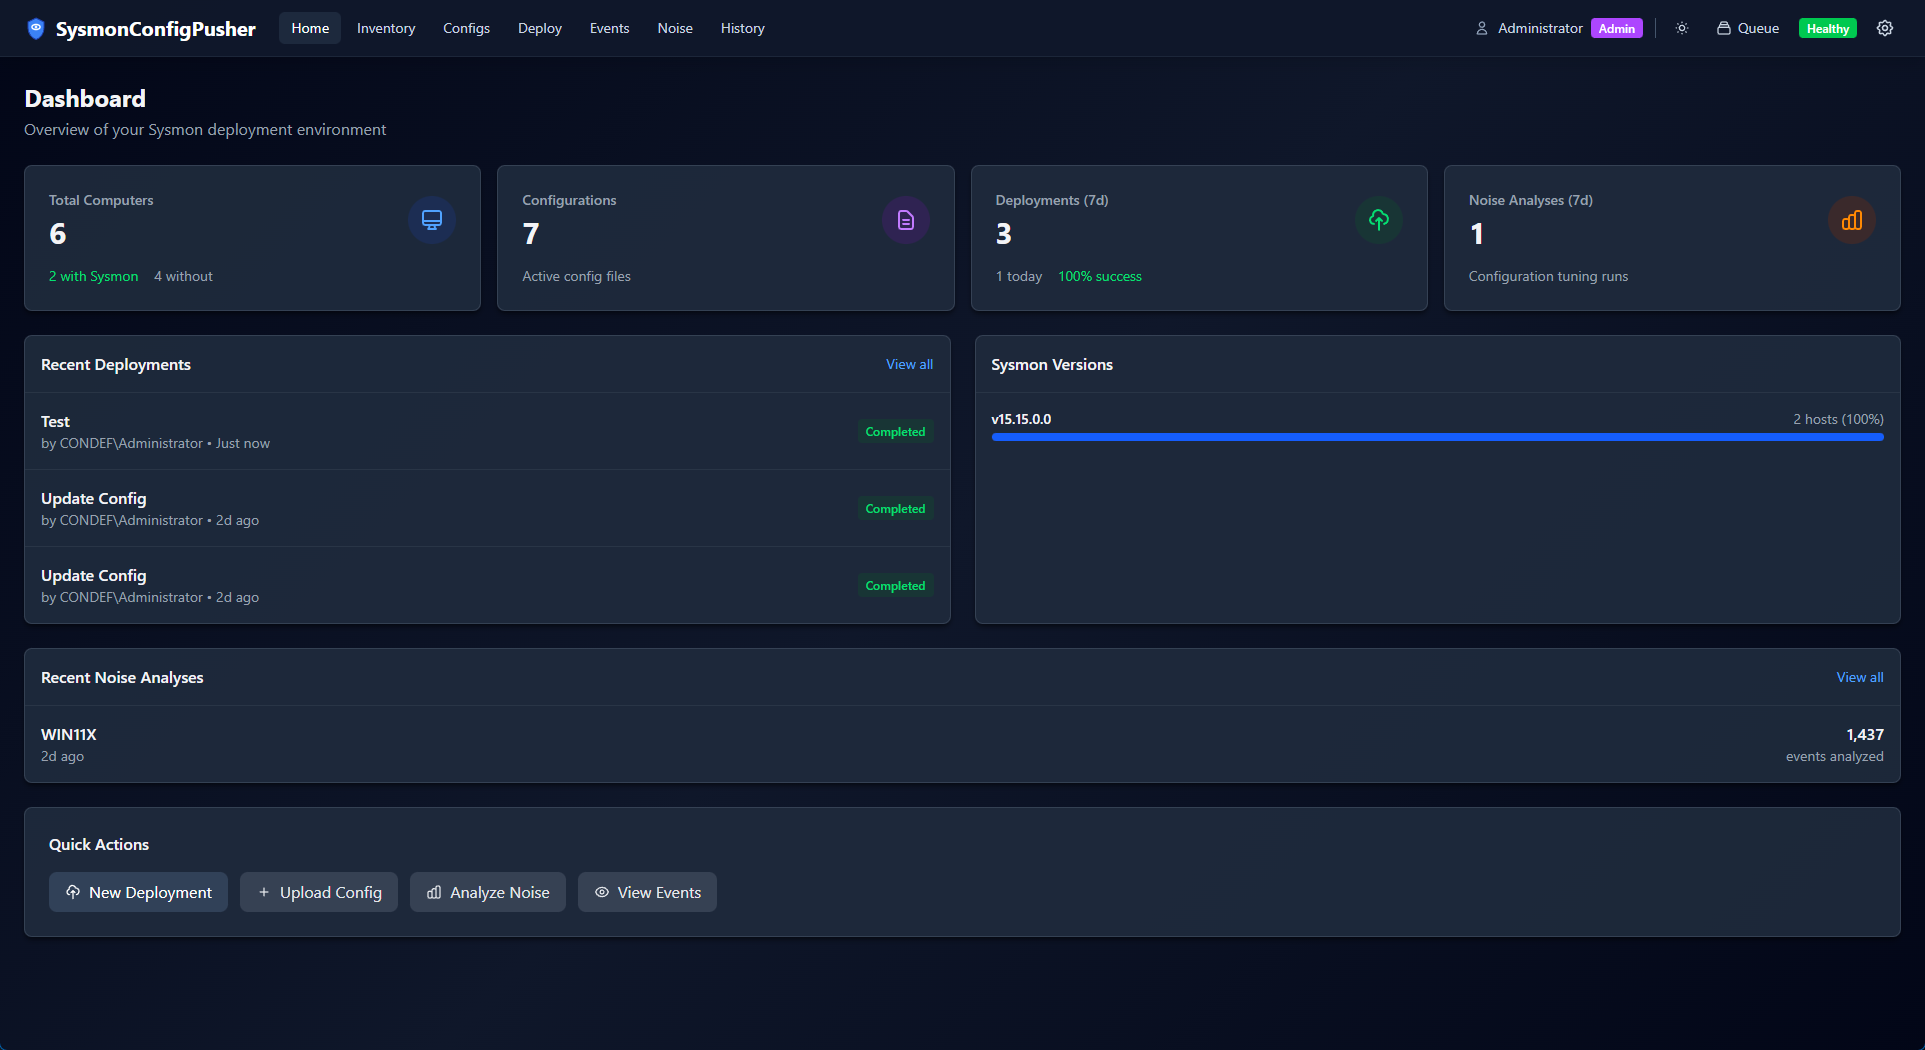 antonlovesdnb/sysmonconfigpusher2
Sysmon कॉन्फ़िगरेशन को विंडोज एंडपॉइंट्स पर प्रबंधित और तैनात करने के लिए वेब-आधारित उपकरण, एजेंट रहित (WMI/SMB) या एजेंट-आधारित विधियों के माध्यम…
 atlantsecurity/atlant-harden
AtlantHarden - मुफ्त विंडोज, ब्राउज़र और ऑफिस सुरक्षा सख्तीकरण। 579 सेटिंग्स जिनमें 354 DISA STIG नियंत्रण शामिल हैं…
 xlab-si/iac-scan-runner
आपके इन्फ्रास्ट्रक्चर एज़ कोड में सामान्य कमजोरियों की स्कैन करने वाली सेवा
 lucab85/log4j-cve-2021-44228
Red Hat के Log4j डिटेक्टर स्क्रिप्ट को स्वचालित करने वाला Ansible प्लेबुक जो GPG सत्यापन के साथ CVE-2021-44228 (Log4Shell) कमजोरी के लिए Linux…
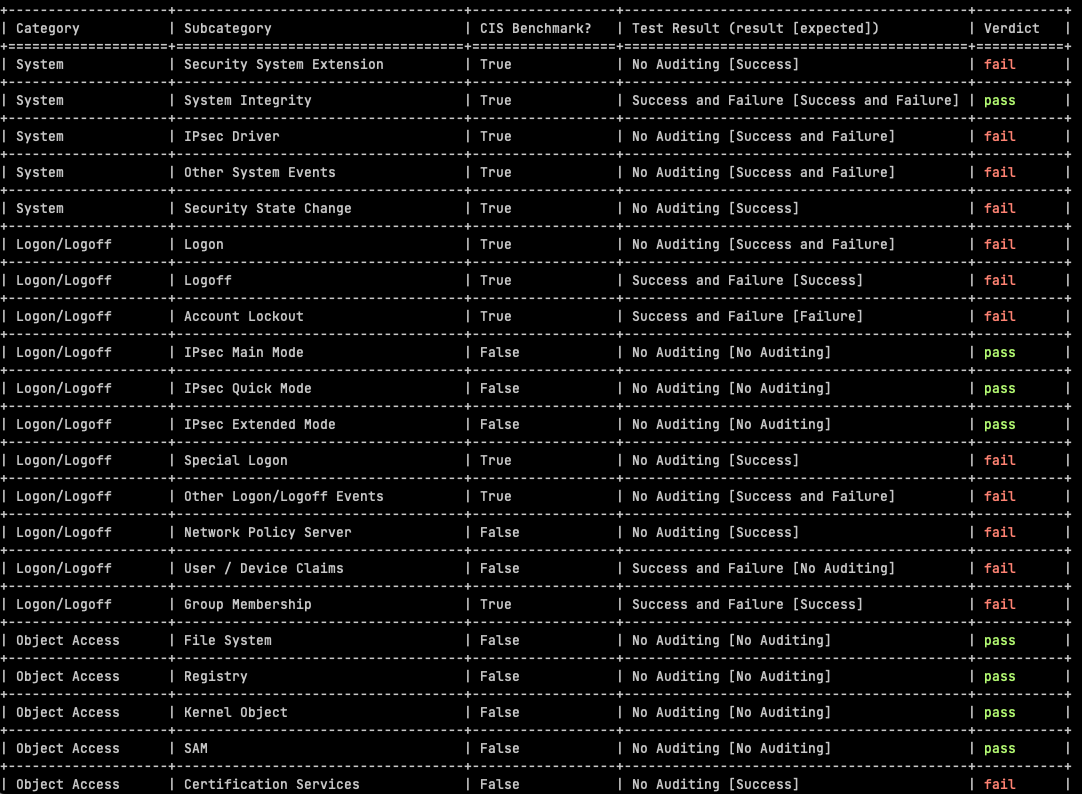 sevenstones/auditpolcis
विंडोज SIEM कॉन्फ़िगरेशन का CIS बेंचमार्क परीक्षण
 logisek/huntcyberark
CyberArk सुरक्षा ऑडिट
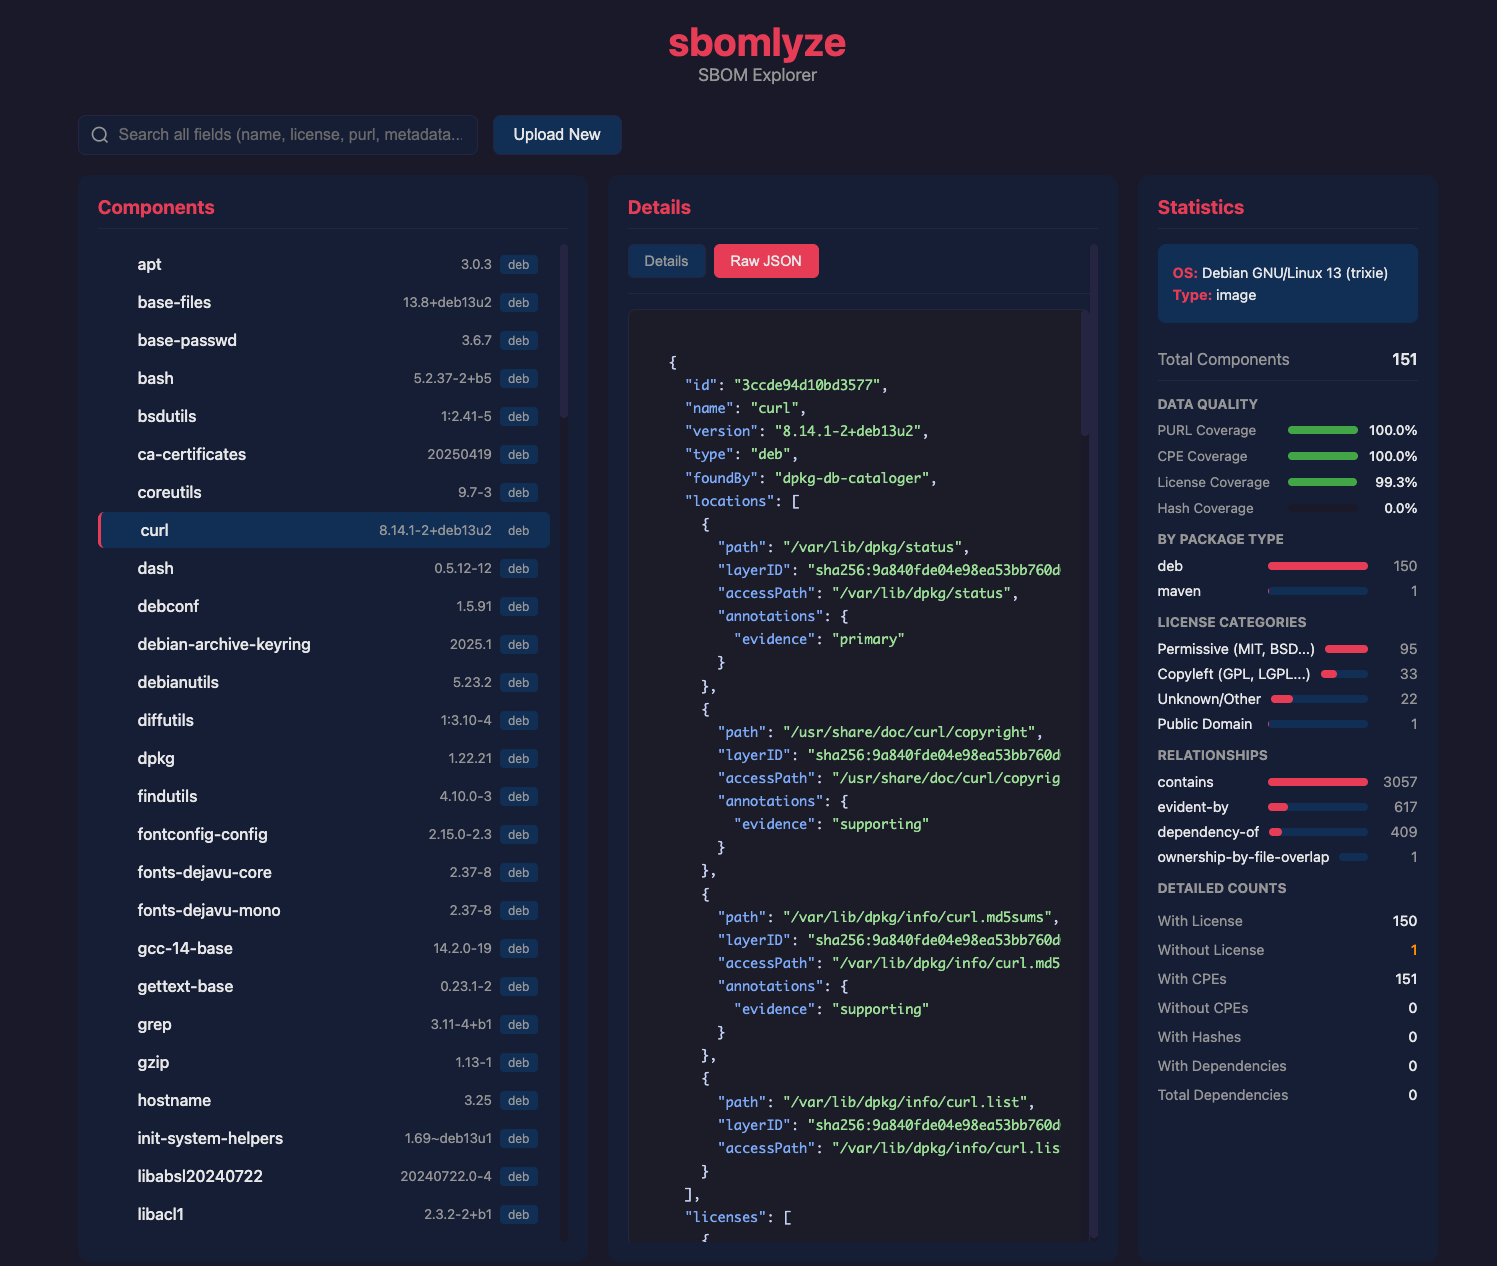 rezmoss/sbomlyze
Git diff for SBOMs—CycloneDX, SPDX और Syft दस्तावेज़ों की तुलना करें, छेड़छाड़ का पता लगाएँ और CI को गेट करें।
 friparia/nginx_rift_scan_cve_2026_42945
Nginx रीराइट CVE स्कैन(CVE-2026-42945 nginx-rift CVE-2026-9256)
 owasp/tcasvs
OWASP मोटा क्लाइंट एप्लिकेशन सुरक्षा सत्यापन मानक








