Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/antonlovesdnb/
sysmonconfigpusher2
रक्षात्मक उपकरणकॉन्फ़िगरेशन ऑडिटिंगघटना प्रतिक्रियालॉग विश्लेषण
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

Sysmon कॉन्फ़िगरेशन को विंडोज एंडपॉइंट्स पर प्रबंधित और तैनात करने के लिए वेब-आधारित उपकरण, एजेंट रहित (WMI/SMB) या एजेंट-आधारित विधियों के माध्यम से, दूरस्थ इवेंट लॉग देखने और शोर विश्लेषण के साथ।

रिपॉजिटरी देखें
4573010 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

SysmonConfigPusher v2

विंडोज एंडपॉइंट्स पर Sysmon कॉन्फ़िगरेशन प्रबंधित करने के लिए एक वेब-आधारित उपकरण — एजेंटलेस (WMI/SMB) और एजेंट-आधारित दोनों प्रकार की तैनाती का समर्थन करता है।

CI Version .NET 8 Windows | Docker License Built with Claude


विशेषताएं

विशेषताविवरण
एजेंटलेस तैनातीWMI और SMB के माध्यम से Sysmon बाइनरी और कॉन्फ़िगरेशन पुश करें
एजेंट समर्थनक्लाउड VM और DMZ सर्वरों के लिए हल्का एजेंट
Docker समर्थनकेवल एजेंट तैनाती के लिए Linux/Docker पर चलाएं
वेब इंटरफ़ेसरीयल-टाइम तैनाती प्रगति के साथ आधुनिक React UI
इवेंट लॉग दर्शकदूरस्थ होस्ट से Sysmon लॉग क्वेरी करें
शोर विश्लेषणकॉन्फ़िगरेशन ट्यून करने के लिए उच्च-मात्रा वाले इवेंट पहचानें
अनुसूचित तैनातीभविष्य के निष्पादन के लिए तैनाती शेड्यूल करें
लचीला प्रमाणीकरणWindows एकीकृत प्रमाणीकरण या API कुंजी

स्क्रीनशॉट

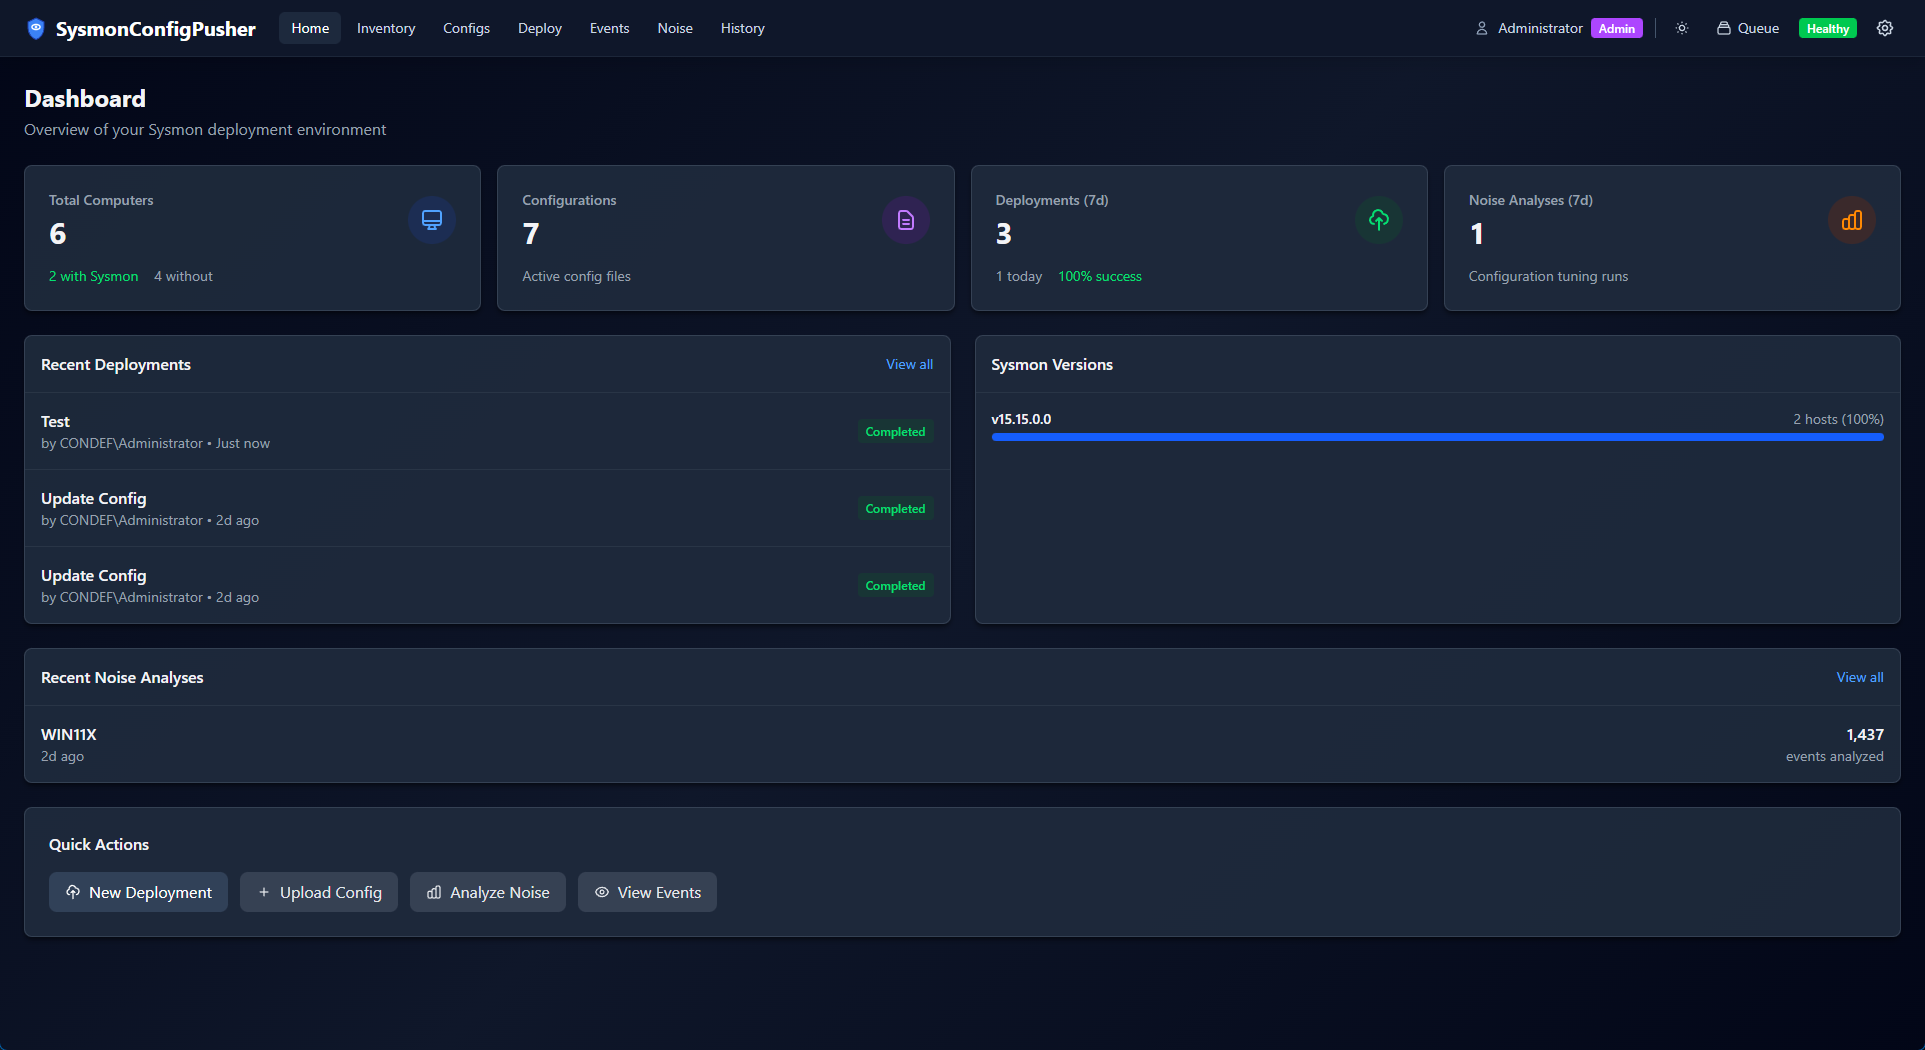
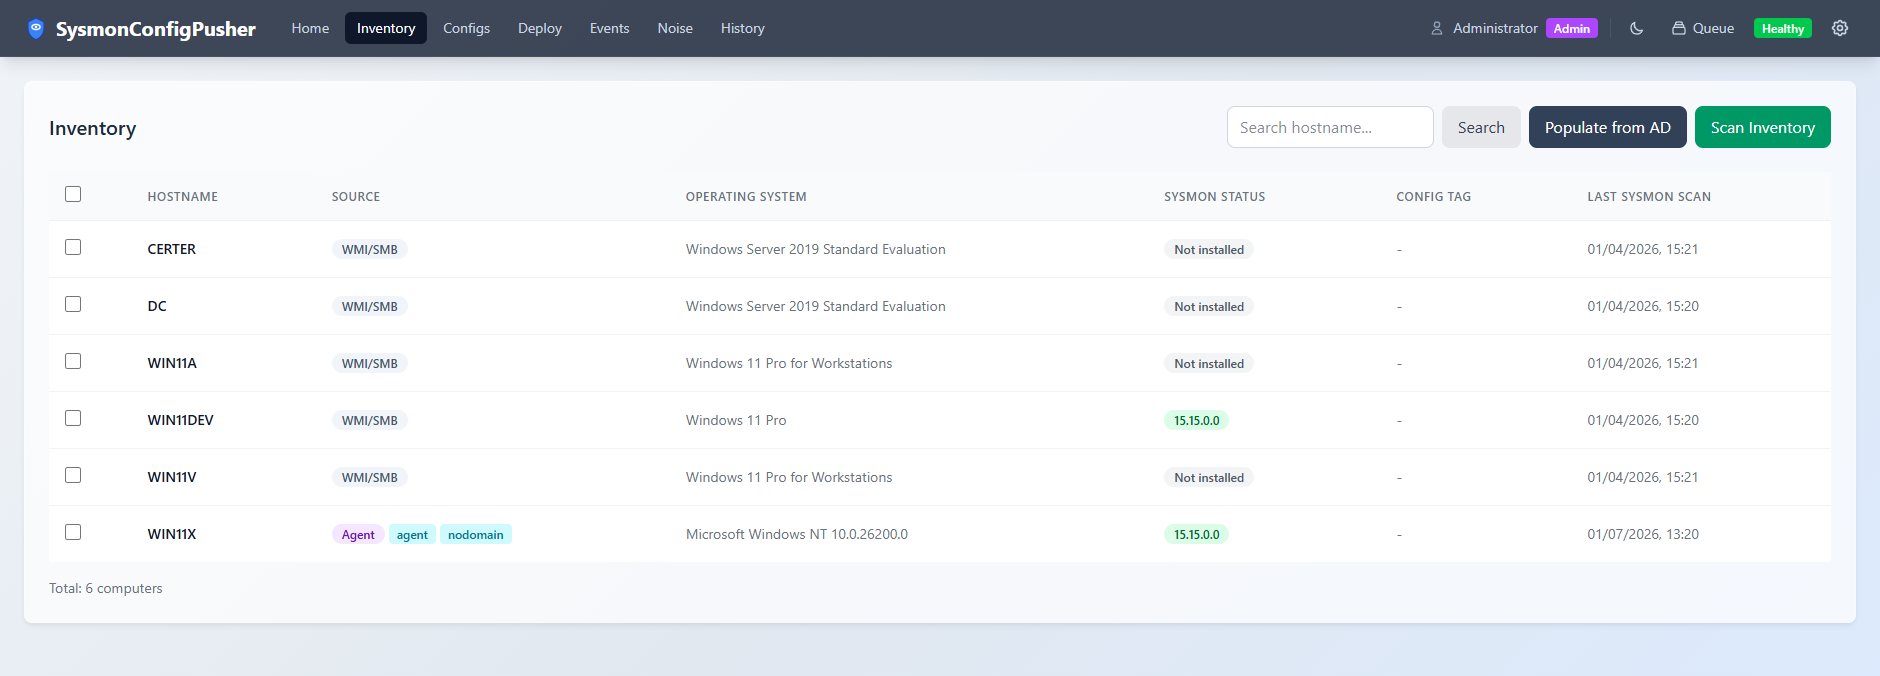
डैशबोर्डइन्वेंटरी
डैशबोर्डइन्वेंटरी
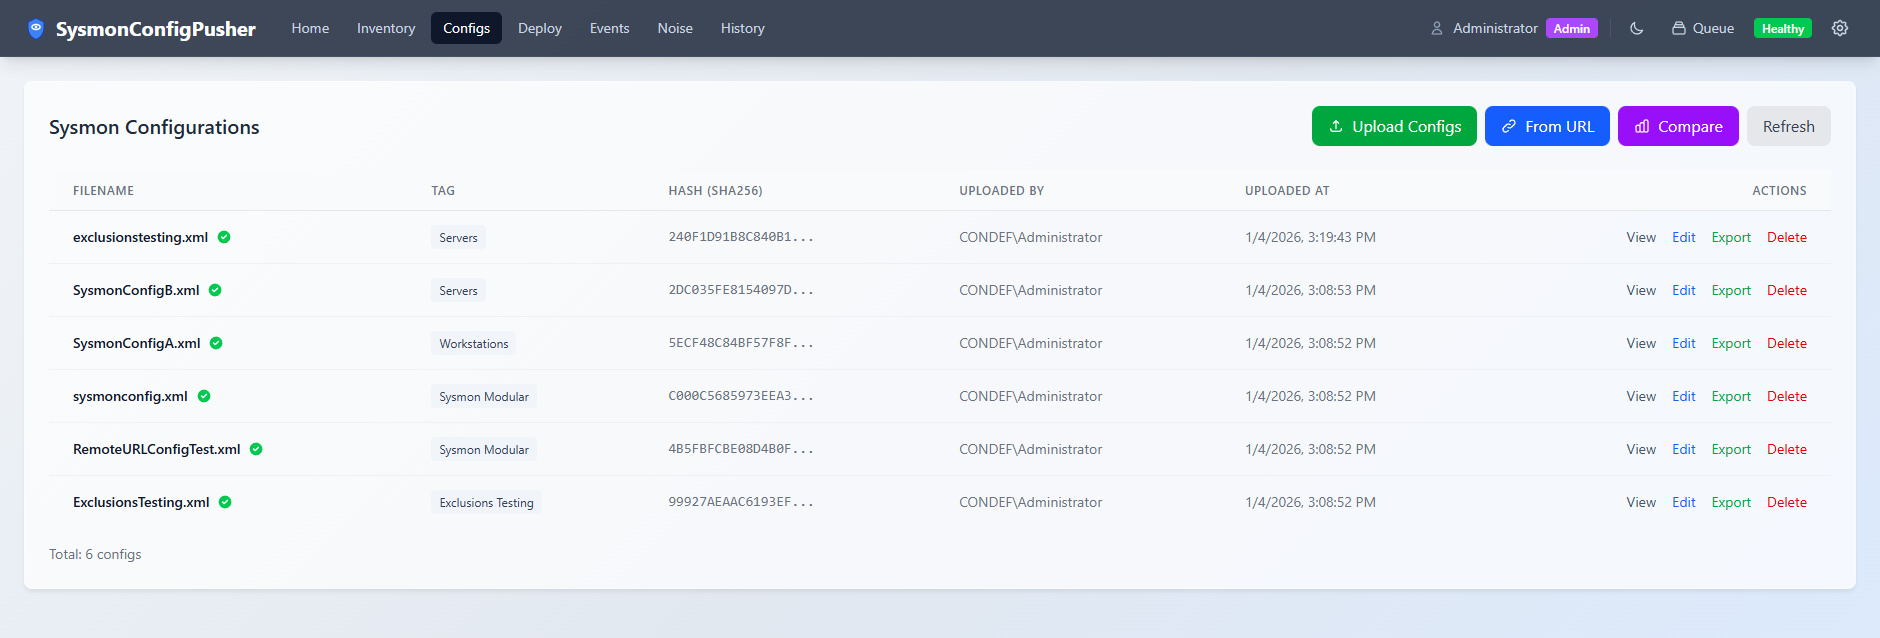
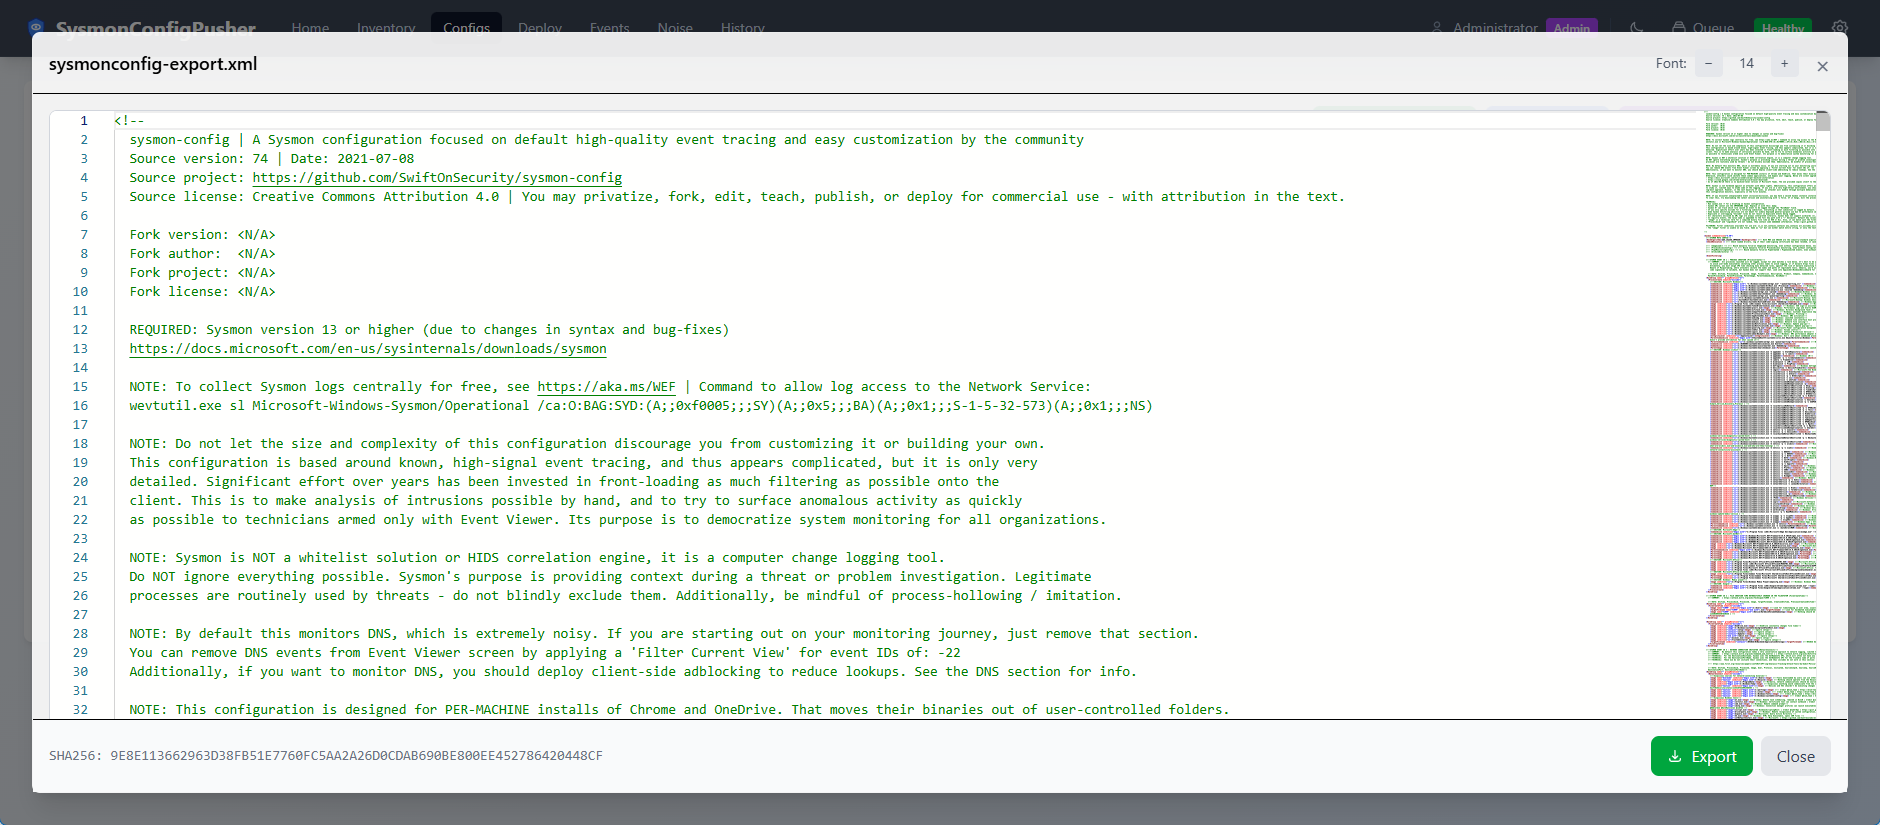
कॉन्फ़िग दृश्यकॉन्फ़िग संपादक
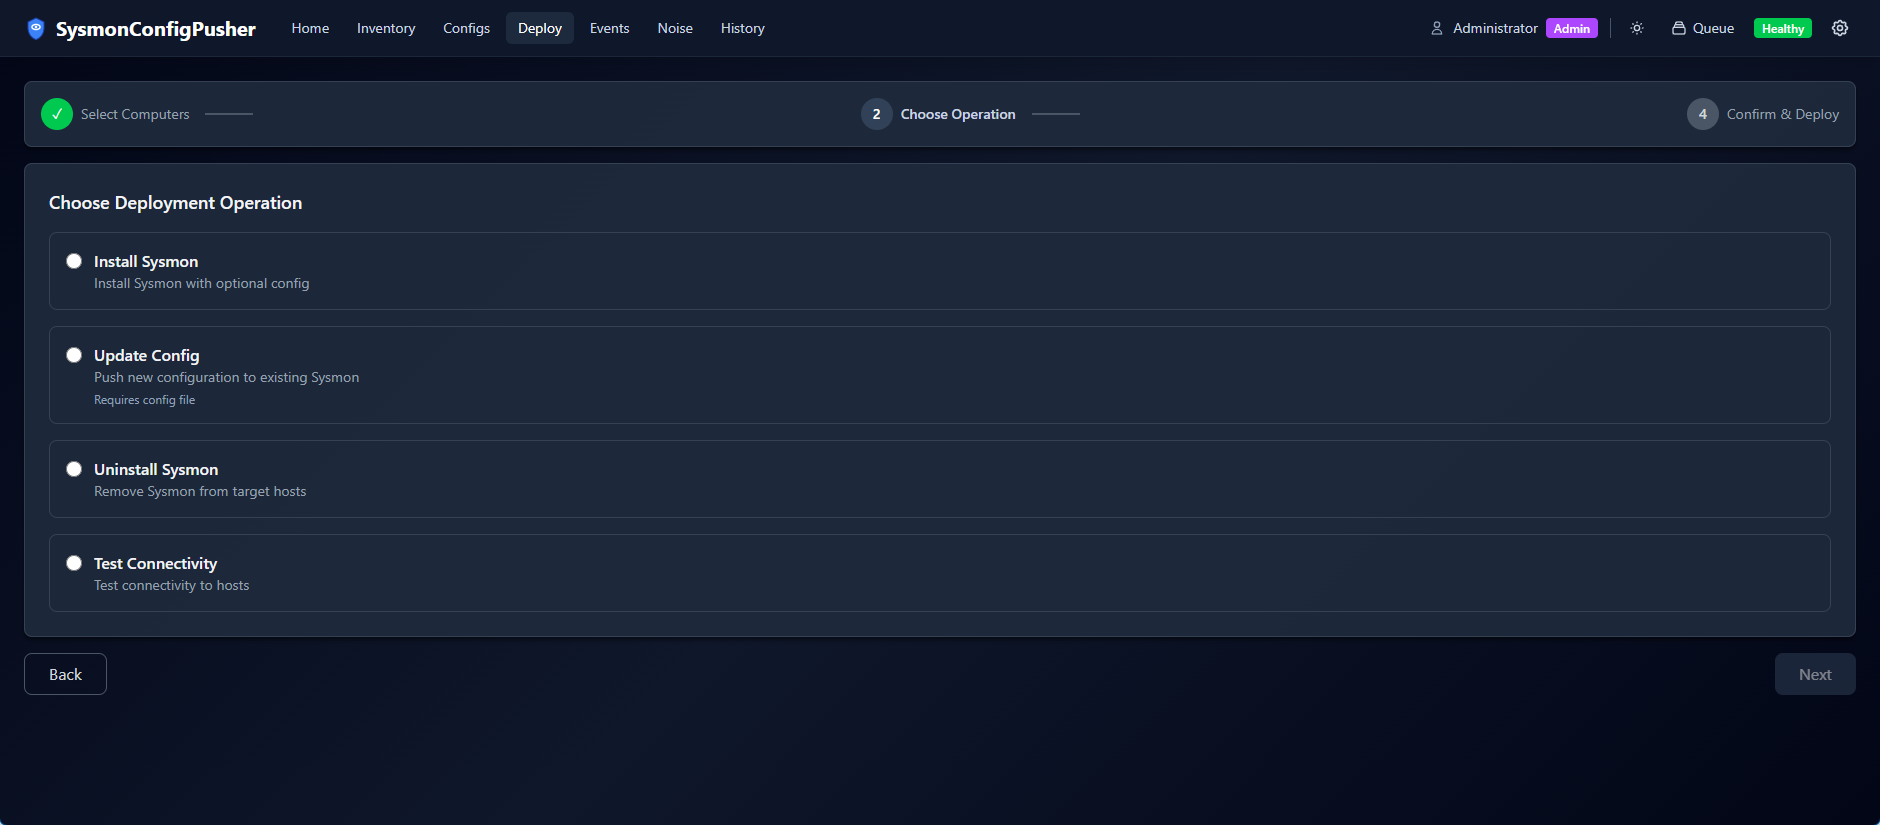
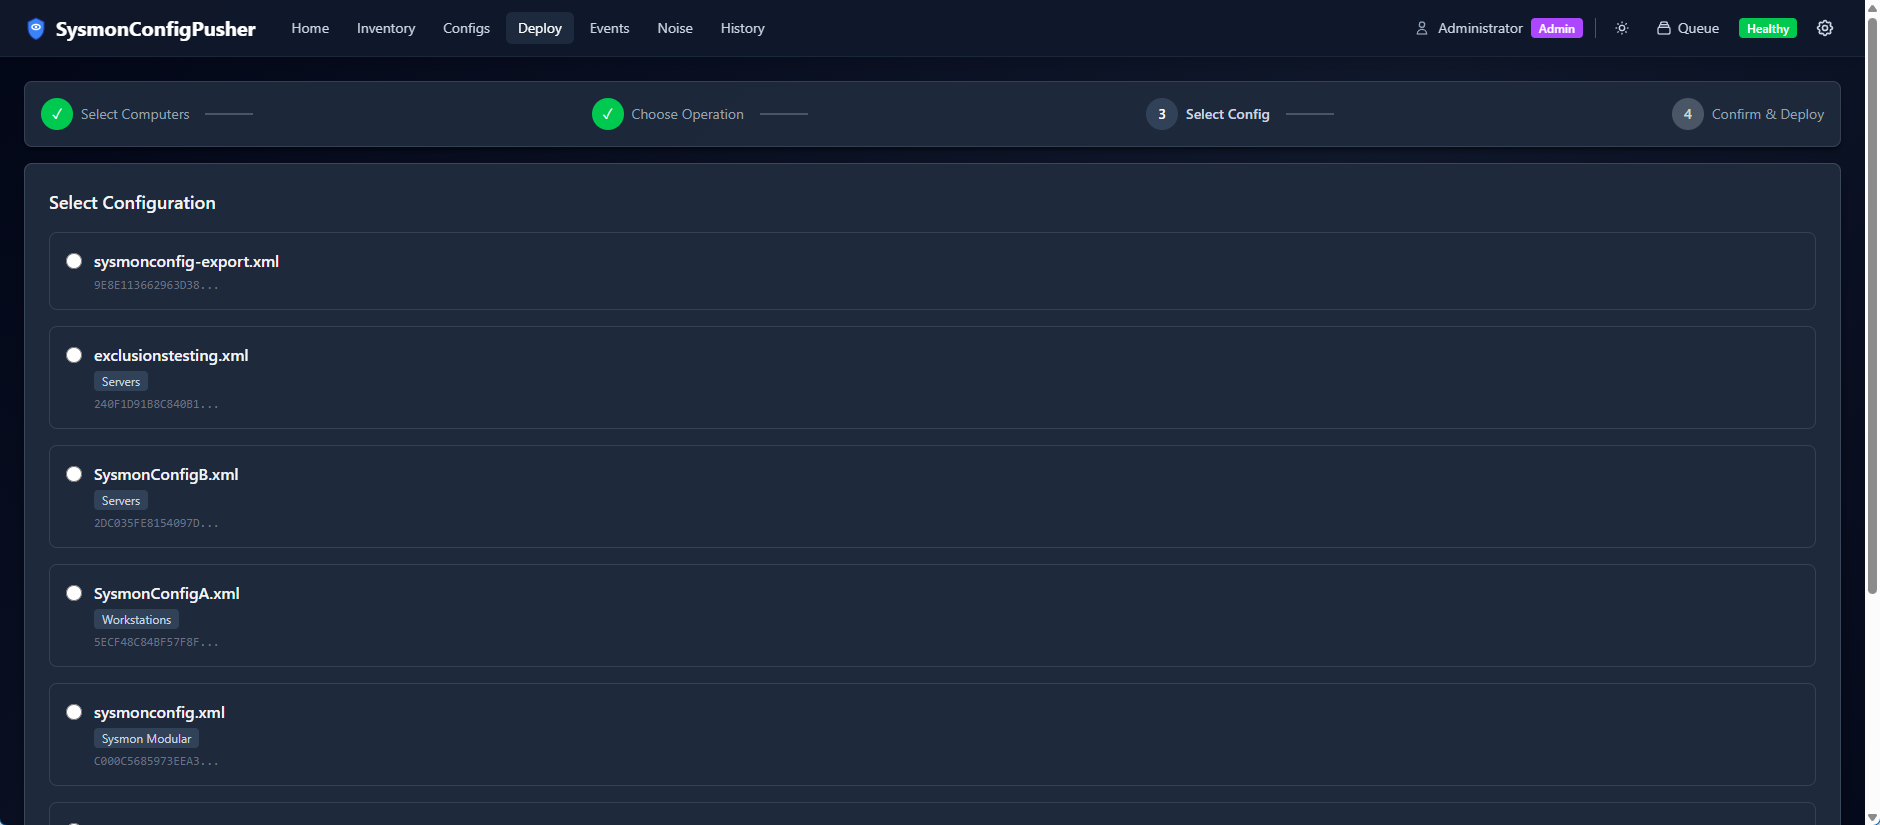
तैनाती विज़ार्डतैनाती प्रगति
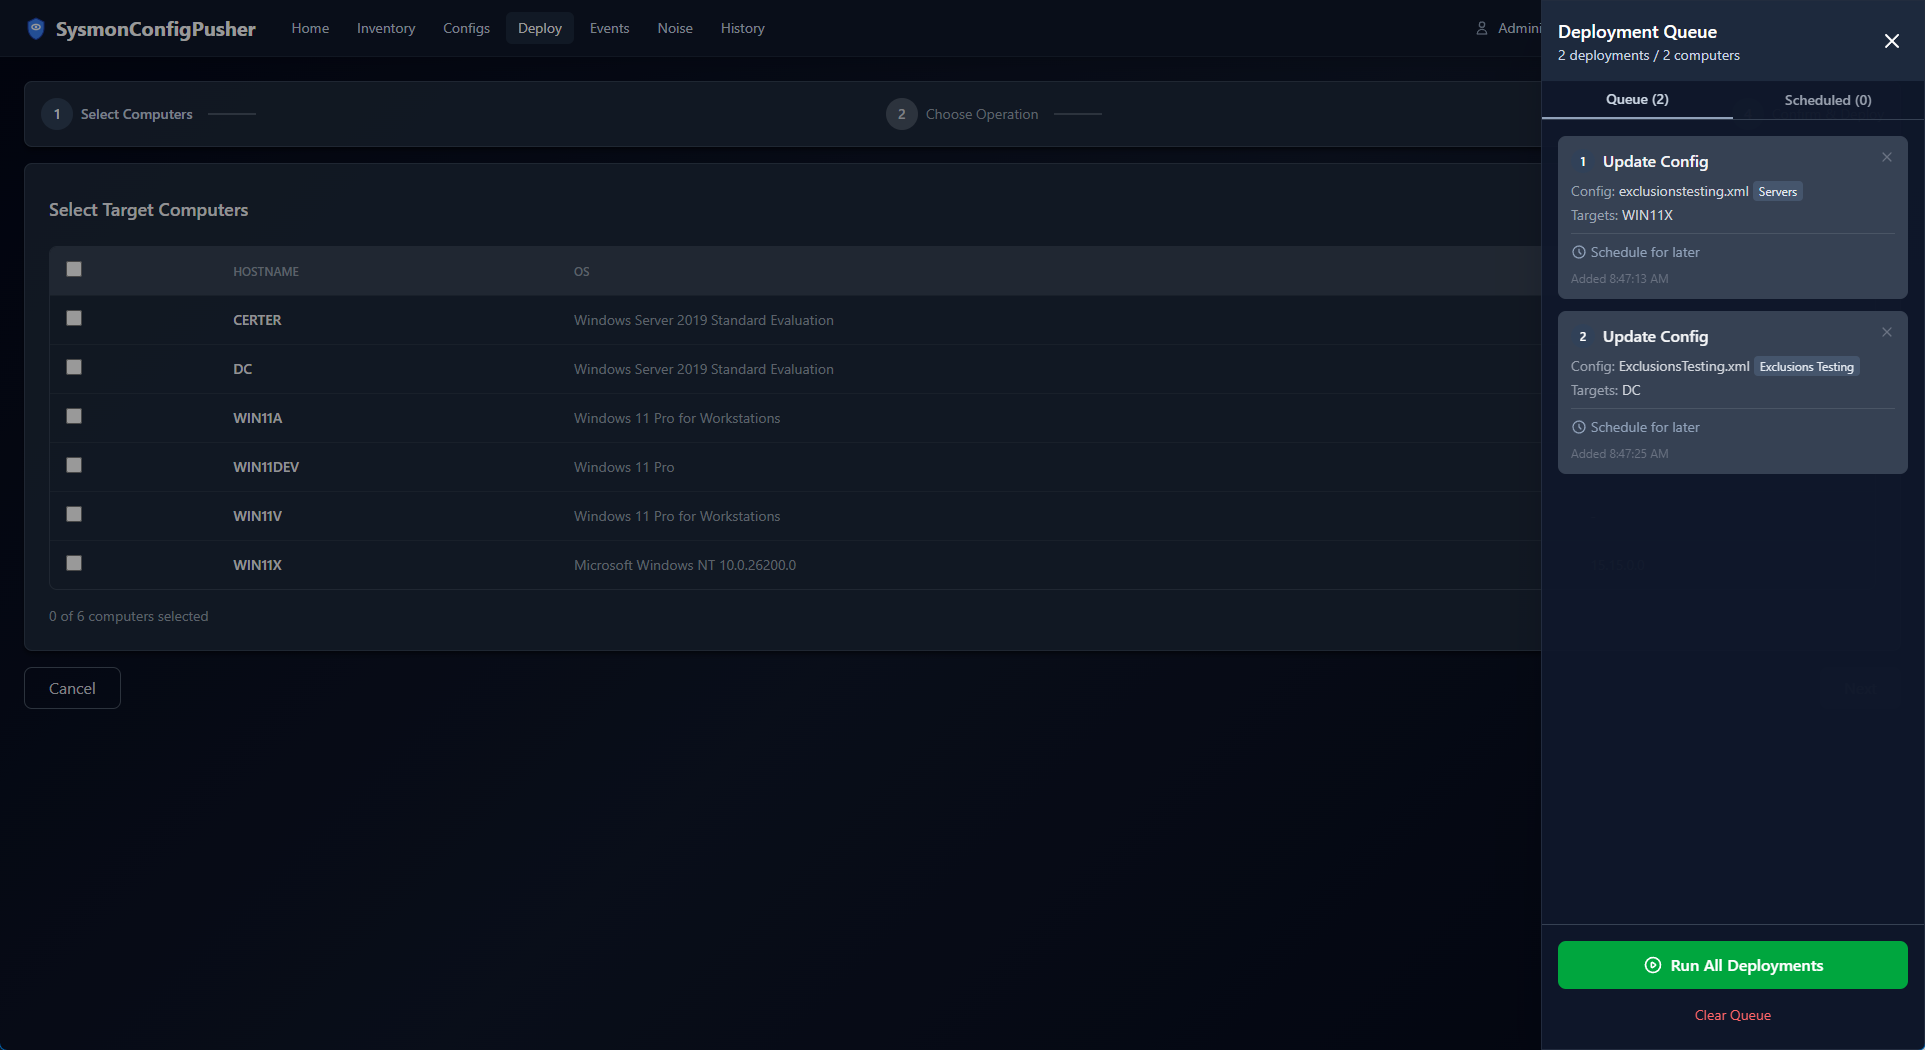
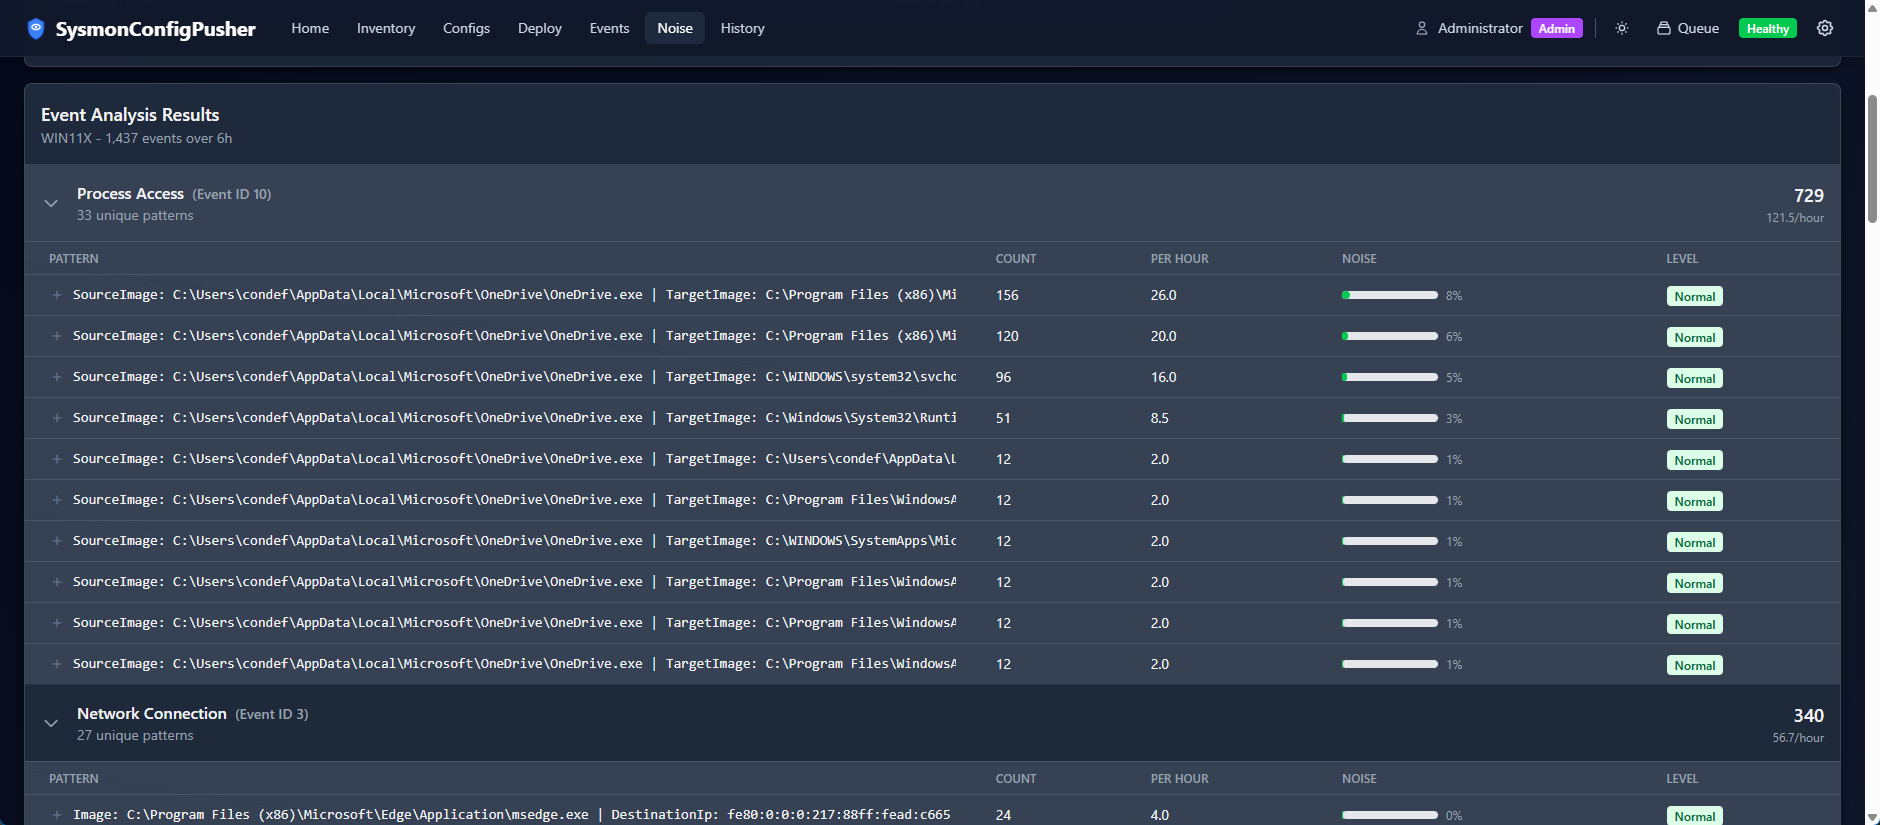
अनुसूचित तैनातीशोर विश्लेषण
अनुसूचितशोर विश्लेषण

त्वरित प्रारंभ

विकल्प 1: MSI इंस्टॉलर (Windows Server)

  1. नवीनतम SysmonConfigPusher.msi डाउनलोड करें
  2. इंस्टॉलर को व्यवस्थापक के रूप में चलाएं
  3. एक डोमेन सेवा खाता कॉन्फ़िगर करें (दस्तावेज़ देखें)
  4. सेवा प्रारंभ करें और वेब UI तक पहुँचें (डिफ़ॉल्ट पोर्ट: 5001, appsettings.json में बदला जा सकता है)

विकल्प 2: Docker (केवल एजेंट मोड)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

UI पर पहुँचें: https://localhost:5001 (स्व-हस्ताक्षरित प्रमाणपत्र चेतावनी अपेक्षित है)।

पूर्ण कॉन्फ़िगरेशन विकल्पों के लिए Docker गाइड देखें।

विकल्प 3: स्रोत से निर्माण

स्थानीय रूप से निर्माण और चलाने के लिए विकास गाइड देखें।

दस्तावेज़ीकरण

गाइडविवरण
स्थापना गाइडWindows Server पर उत्पादन तैनाती
उपयोग गाइडएप्लिकेशन का उपयोग, कॉन्फ़िग टैगिंग (SCPTAG)
एजेंट गाइडहल्के एजेंट की तैनाती और प्रबंधन
Docker गाइडकंटेनर तैनाती, बैकअप और पुनर्प्राप्ति
प्रमाणपत्र गाइडसर्वर और एजेंटों के लिए TLS कॉन्फ़िगरेशन
तैनाती मोडपूर्ण बनाम केवल एजेंट मोड तुलना
विकास गाइडस्रोत से निर्माण, स्थानीय रूप से चलाना

आवश्यकताएँ

पूर्ण मोड (Windows Server)

  • सर्वर: Windows Server 2016+ (डोमेन से जुड़ा)
  • सेवा खाता: लक्ष्य एंडपॉइंट्स पर स्थानीय व्यवस्थापक अधिकारों वाला डोमेन खाता
  • नेटवर्क पोर्ट: TCP 135 (WMI), 445 (SMB), 49152-65535 (RPC गतिशील)

केवल एजेंट मोड (Docker/Linux)

  • सर्वर: Docker या Linux के साथ कोई भी प्लेटफ़ॉर्म
  • एजेंट: एजेंट स्थापित विंडोज एंडपॉइंट्स (एजेंट गाइड)
  • नेटवर्क: एजेंट सर्वर से HTTPS पर आउटबाउंड कनेक्शन (पोर्ट 5000/5001)

विस्तृत तुलना के लिए तैनाती मोड देखें।

आर्किटेक्चर

टूल डाउनलोड करें