#1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित
 ylh440104/infinitycore-android-cve-2026-98385
CVE-2026-98385 के आधिकारिक PoC का ARM64 Android पोर्ट, जो हार्डकोडेड हीप लेआउट स्थिरांकों के साथ कर्नेल Scheduler सबसिस्टम में रेस-कंडीशन स्थानीय…
 woshigenm/cve-2026-98937
Linux perf/core अनुमति-जाँच बायपास के लिए सत्यापित PoC और विश्लेषण, जो अनधिकृत Android कार्यों को कर्नेल कॉलचेन पते लीक करता है, जिससे KASLR स्लाइड…
 suffixing/apkscope
एंड्रॉइड रिवर्स इंजीनियरिंग मनुष्यों और AI एजेंट्स के लिए: मिलीसेकंड में टाइप्ड Java, xrefs, API और सीक्रेट रेकॉन, APK डिफ, री-साइनिंग, एक नेटिव…
 lauriewired/jadxecute
JADX-gui स्क्रिप्टिंग प्लगइन गतिशील डीकंपाइलर हेरफेर के लिए
 anasfik/flutterguard
Android पर Flutter APK के लिए ऑफ़लाइन सुरक्षा ऑडिट। अनुमतियाँ, SDK, एंडपॉइंट और संभावित सीक्रेट्स की जाँच करें। कोई रूट, अकाउंट, विज्ञापन या…
 jankammerath/bogusmips
Android ऐप्स के डिसअसेम्बली, रीअसेम्बली, रिवर्स इंजीनियरिंग और ऑडिटिंग के लिए फ़ॉरेंसिक एनालिटिक्स
 rapid7/metasploit-javapayload
Metasploit के लिए अप्रचलित Java payload लाइब्रेरी, जो Maven के साथ बनाए गए Java और Android Meterpreter एजेंट प्रदान करती है। इसे metasploit-payloads…
 camsshaft/ionstack-s22-cve-2026-43499
सैमसंग गैलेक्सी S22 के लिए Android कर्नेल एक्सप्लॉयट जो CVE-2026-43499 के माध्यम से कर्नेल-डोमेन रूट प्राप्त करता है, SELinux पर्मिसिव,…
 hmascs/ksuroot
एक-क्लिक एंड्रॉइड कर्नेल रूटिंग टूल जो CVE-2026-43499 का शोषण करके KernelSU इंस्टॉल करता है, जिसमें आधिकारिक, बंडल और कस्टम .so पेलोड स्रोत उपलब्ध…
 n1nj4sec/pupy
Pupy एक ओपनसोर्स, क्रॉस-प्लेटफ़ॉर्म (Windows, Linux, OSX, Android) C2 और पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जो python और C में लिखा गया है।
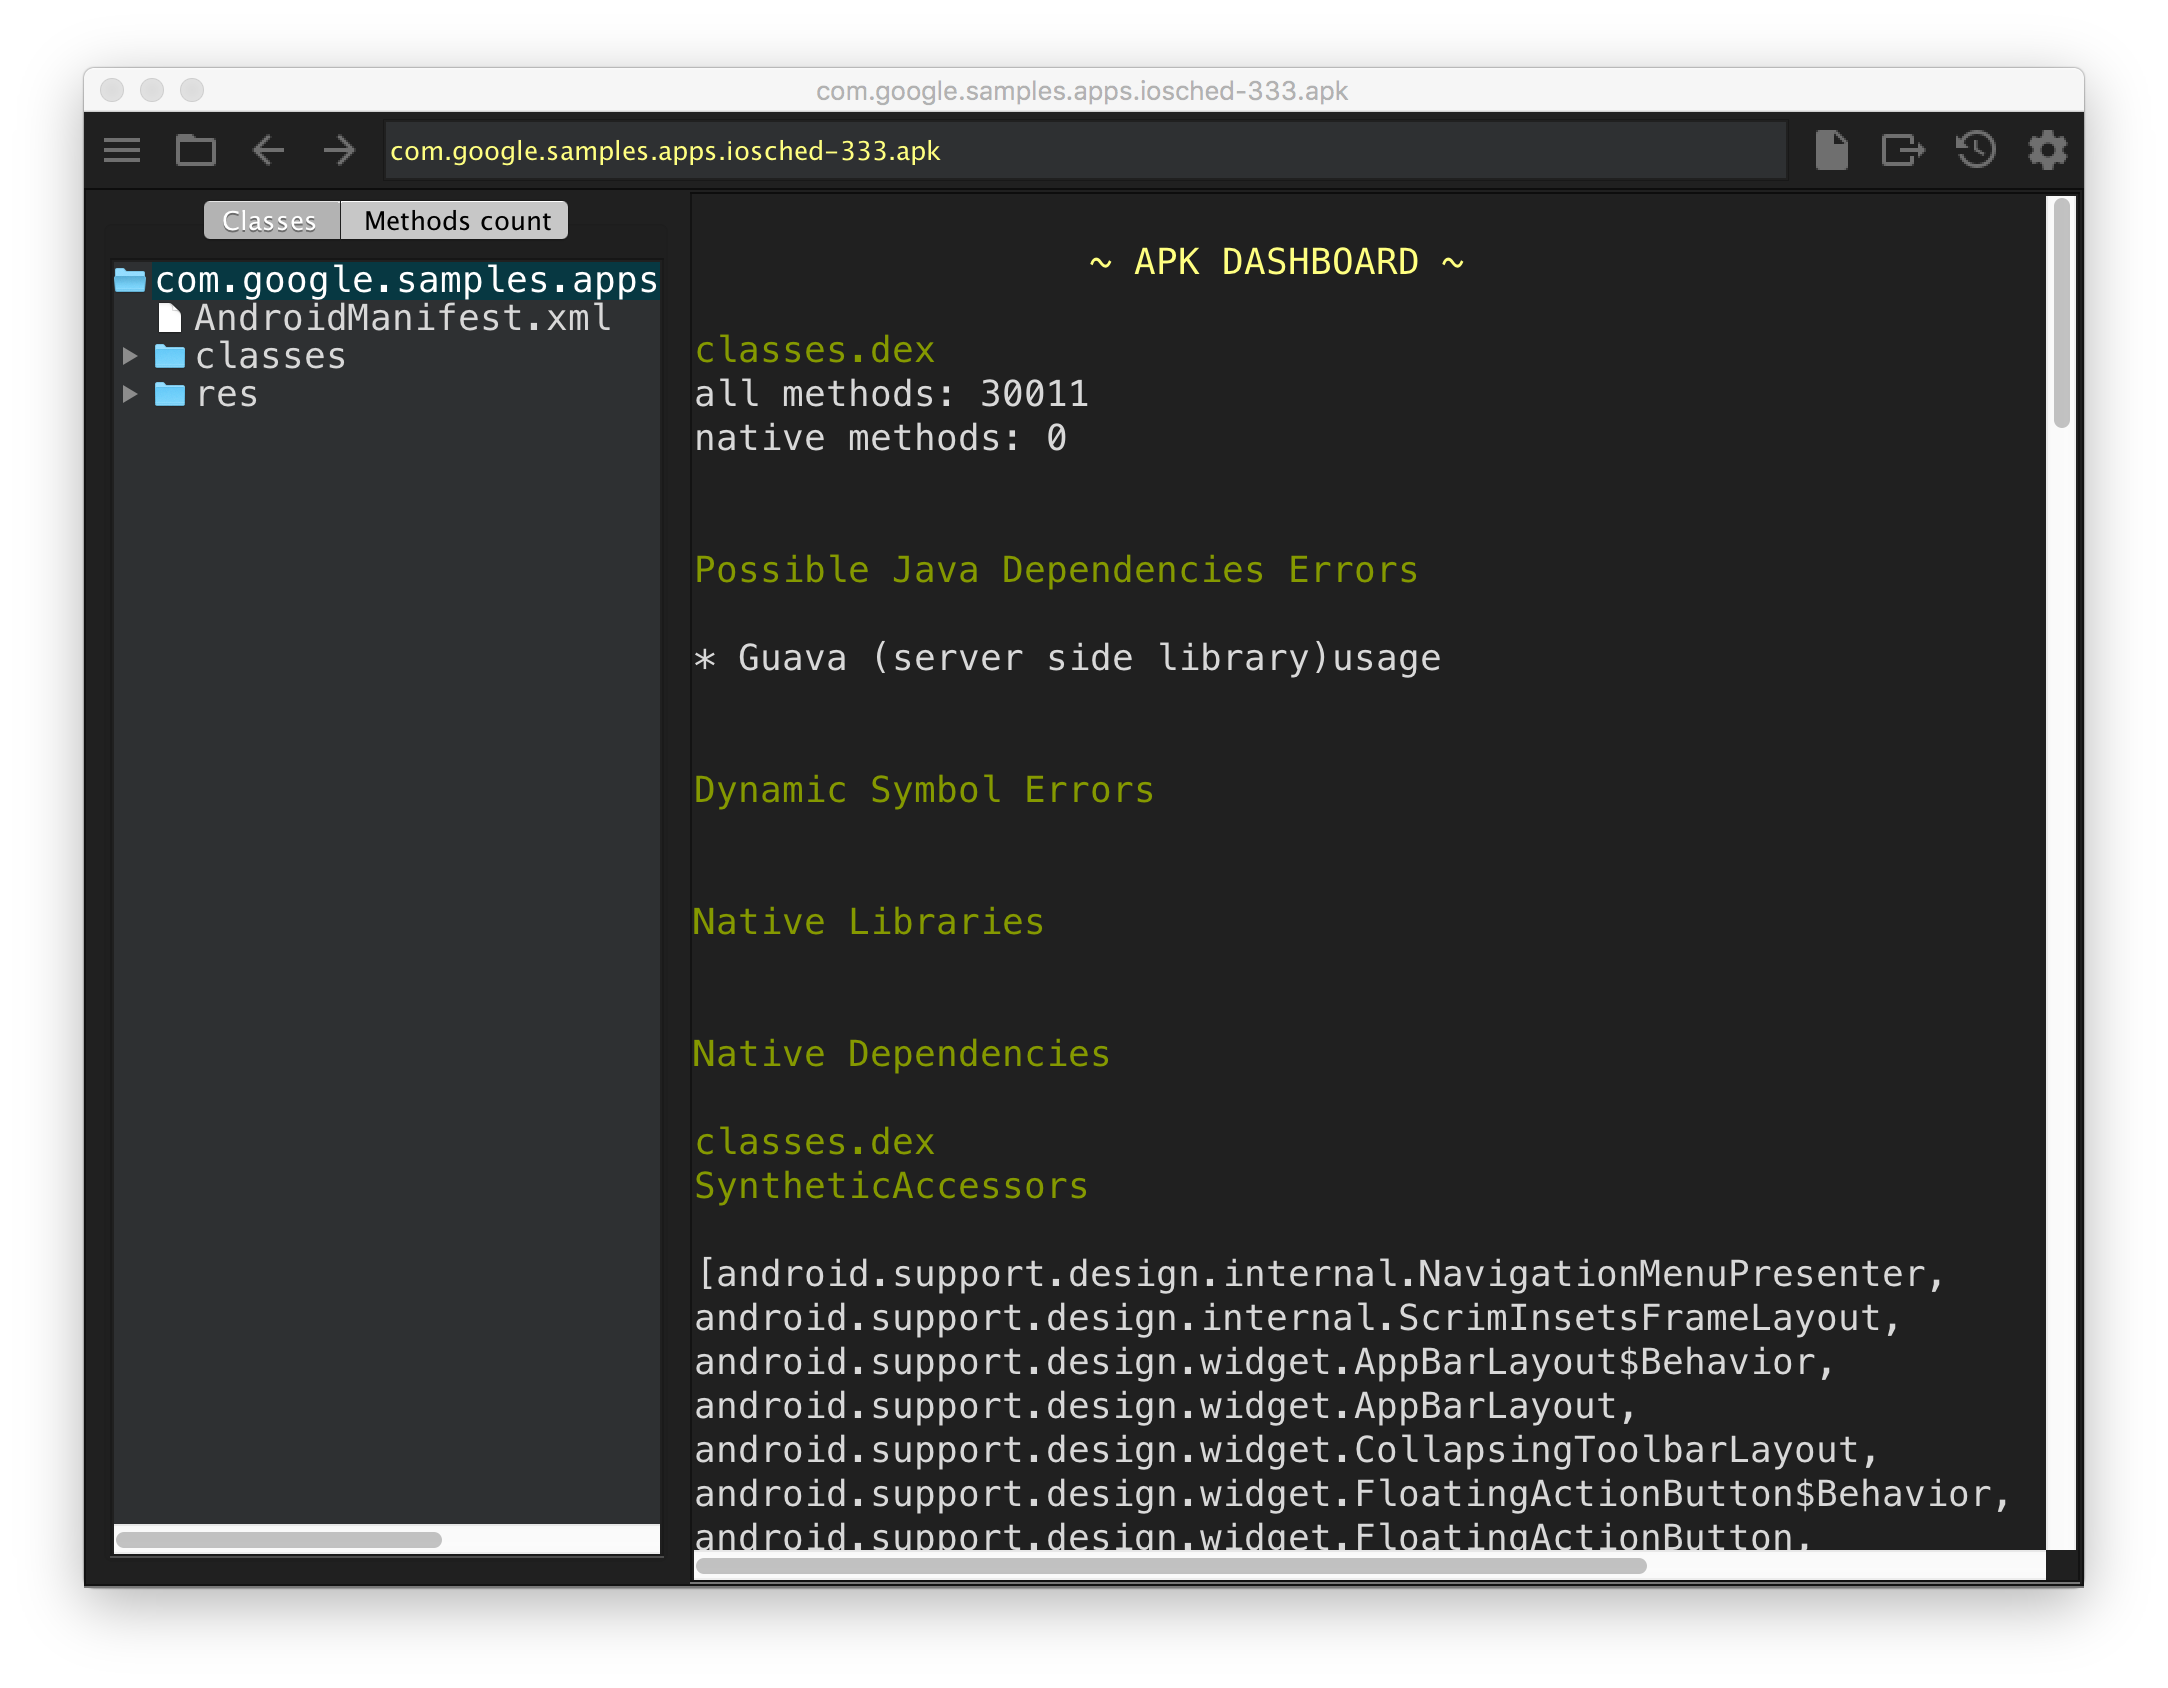 google/android-classyshark
Android और Java बाइटकोड व्यूअर
 thespeedx/tbomb
यह Linux और Termux के लिए एक SMS और कॉल बॉम्बर है।
 ahmyth/ahmyth-android-rat
एंड्रॉइड रिमोट प्रशासन उपकरण
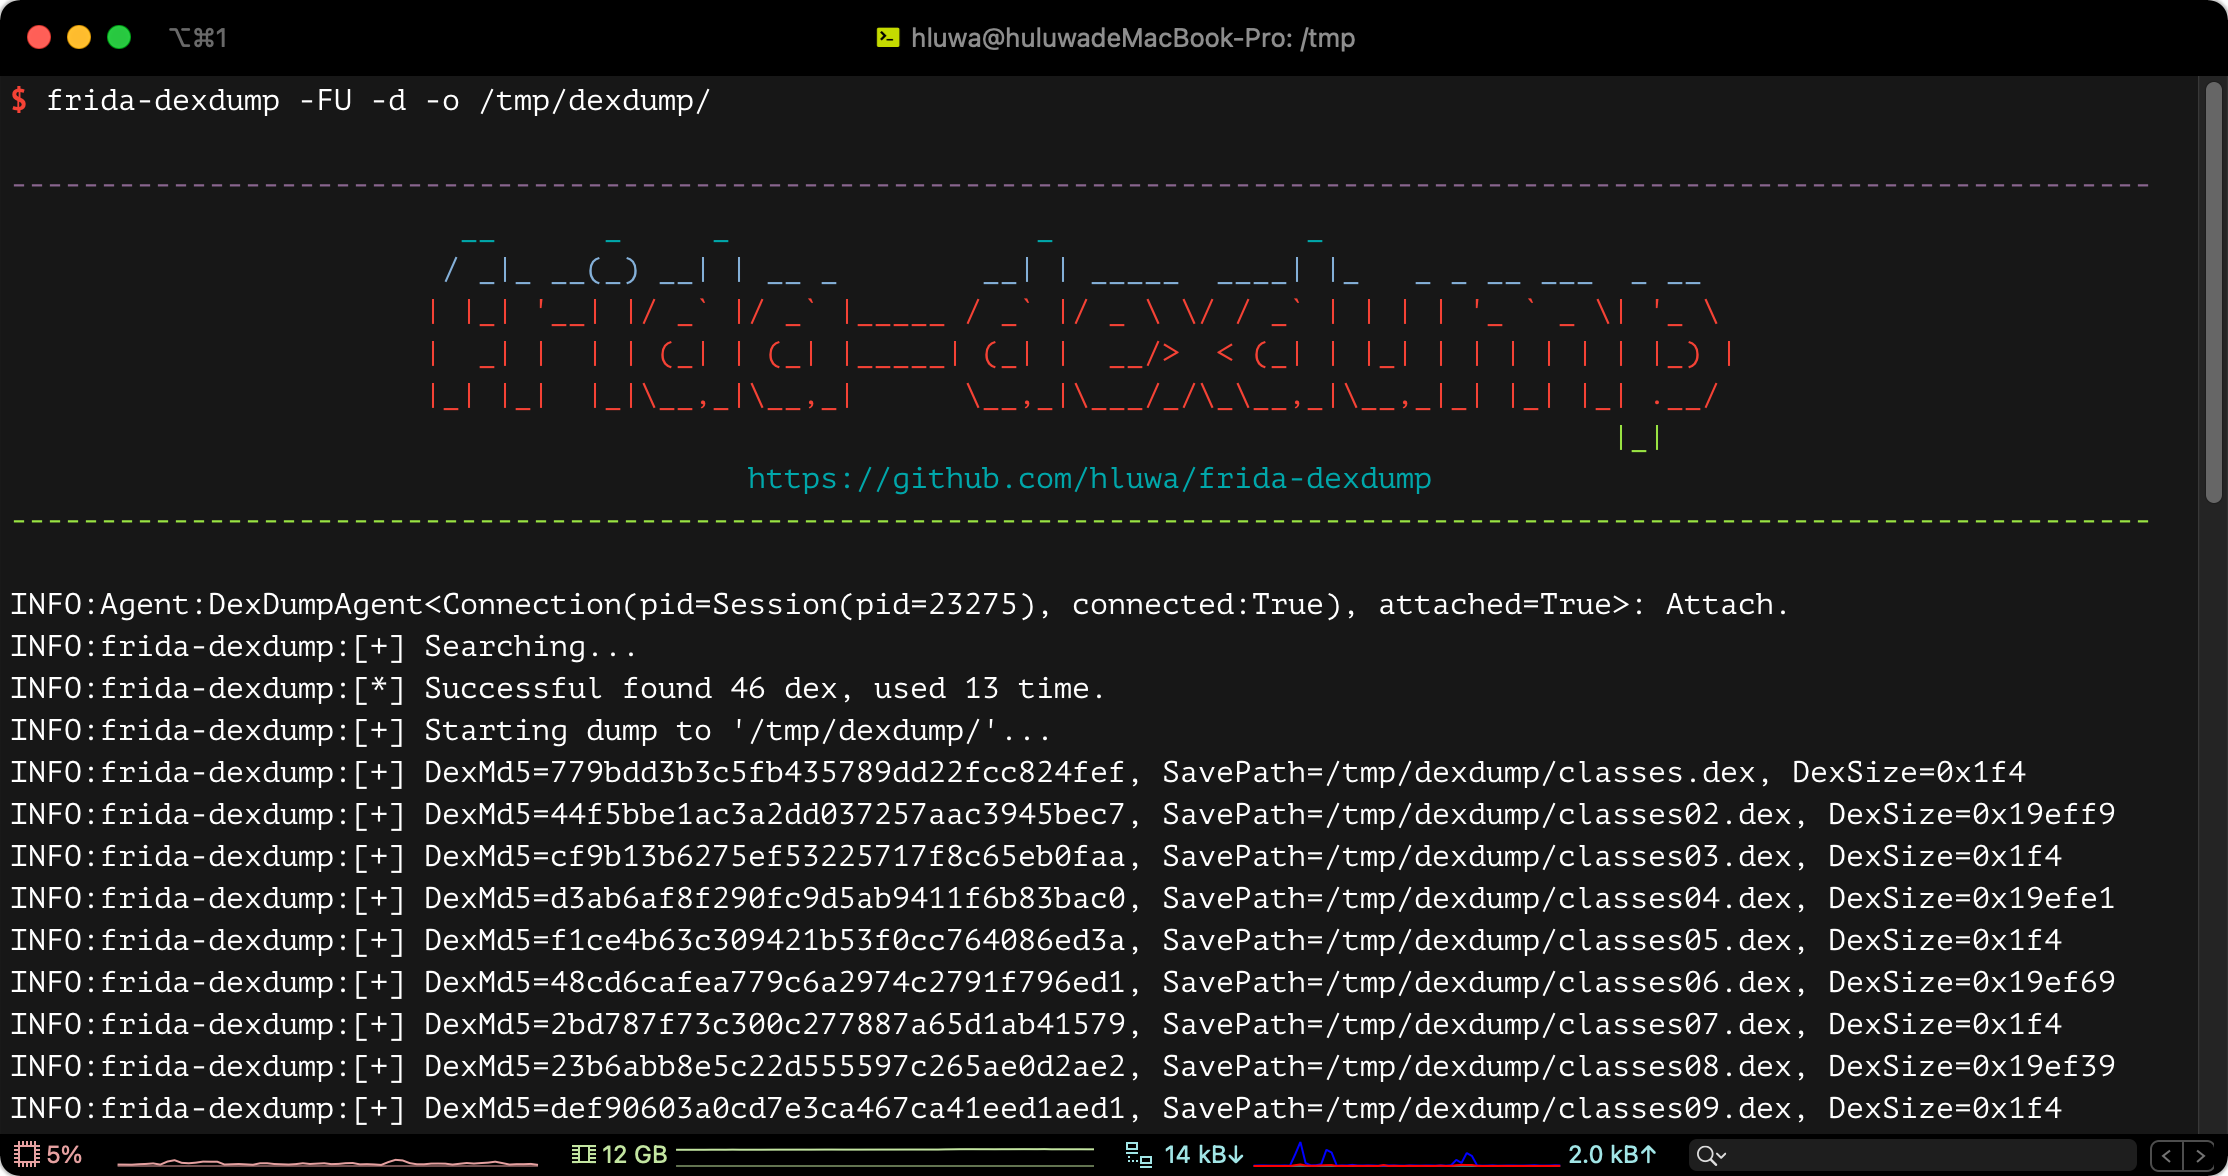 hluwa/frida-dexdump
एक frida उपकरण जो मेमोरी में dex को डंप करता है ताकि सुरक्षा इंजीनियरों को मैलवेयर का विश्लेषण करने में सहायता मिल सके।
 google/enjarify
Dalvik बाइटकोड (DEX/APK) को समतुल्य जावा बाइटकोड में अनुवाद करता है, जिससे जावा विश्लेषण उपकरण उच्च शुद्धता के साथ एंड्रॉइड अनुप्रयोगों को प्रोसेस कर…