

 jankammerath/bogusmips
Android ऐप्स के डिसअसेम्बली, रीअसेम्बली, रिवर्स इंजीनियरिंग और ऑडिटिंग के लिए फ़ॉरेंसिक एनालिटिक्स
BogusMips Rust में लिखा गया है और यह विश्लेषण करने की सुविधा देता है कि आपकी Android ऐप को किस हद तक डिसअसेंबल किया जा सकता है। यह आपको अपनी ऐप की *.apk या *.xapk फ़ाइल खोलने देता है ताकि आप देख सकें कि आपकी ऐप को किस हद तक डिसअसेंबल किया जा सकता है।



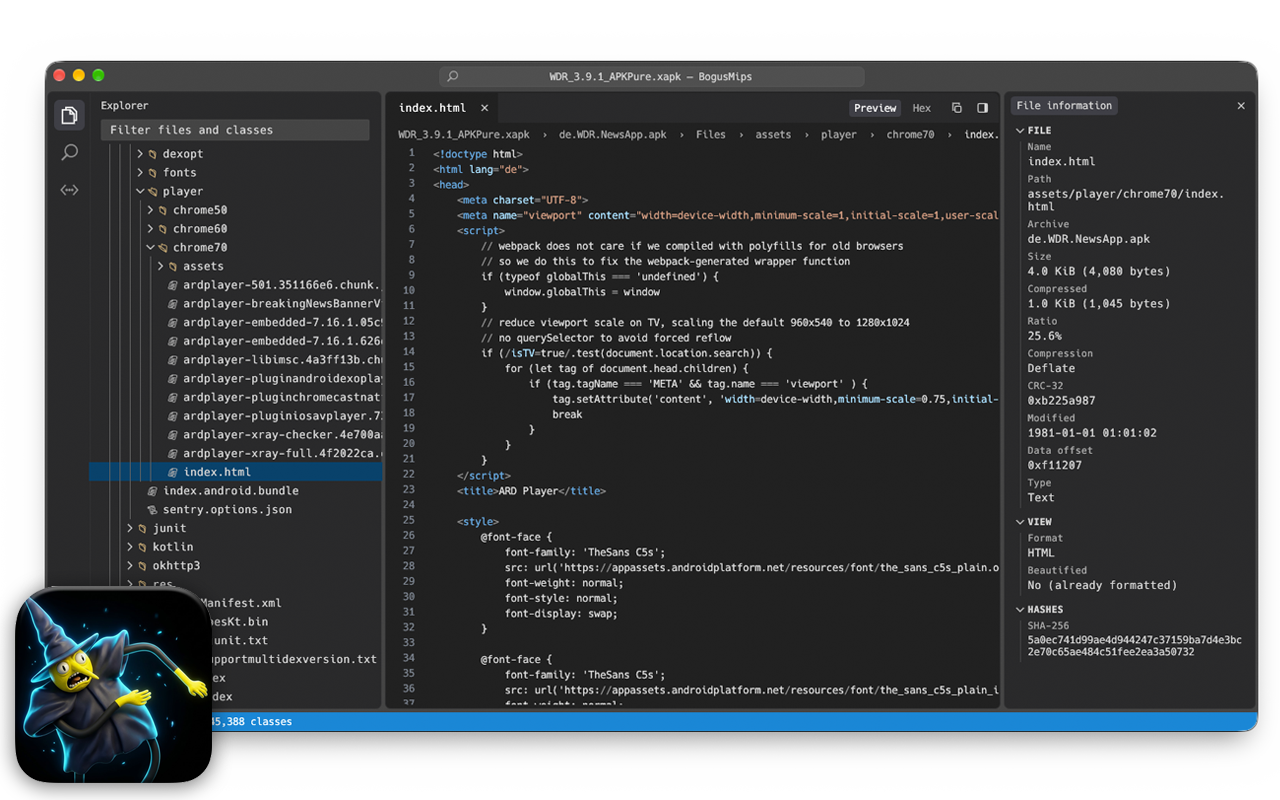
*.apk या *.xapk खोलें।classes*.dex फ़ाइलों की प्रत्येक क्लास, Java पैकेज के अनुसार समूहीकृत और smali में डिसअसेंबल की गई।resources.arsc को उन res/values*/*.xml फ़ाइलों में डिकोड किया गया जिनसे इसे कंपाइल किया गया था (strings, colors, dimens, styles, attrs, arrays, plurals, …) साथ ही प्रत्येक संसाधन ID वाली public.xml।.smali के रूप में; जनरेट की गई संसाधन फ़ाइलें XML के रूप में; XAPK में समाहित APKs .apk के रूप में।AndroidManifest.xml, res/**/*.xml) डिकोड किया जाता है। संसाधन संदर्भ नामों में हल किए जाते हैं (@string/app_name, @android:style/Theme), और एट्रिब्यूट मान उनके प्रतीकात्मक नामों में (protectionLevel="signature")।AndroidManifest.xml, resources.arsc मान), और कैप्चर किए गए HTTP/HTTPS नेटवर्क ट्रैफ़िक के बारे में AI एजेंट को प्रॉम्प्ट करें। Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT), या किसी भी कस्टम OpenAI-संगत एंडपॉइंट (जैसे Ollama, OpenRouter) के साथ कॉन्फ़िगर करने योग्य। एजेंट में क्लासेस, संसाधनों और कैप्चर किए गए नेटवर्क फ़्लो को स्वायत्त रूप से खोजने और पढ़ने के लिए अंतर्निहित टूल (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) हैं।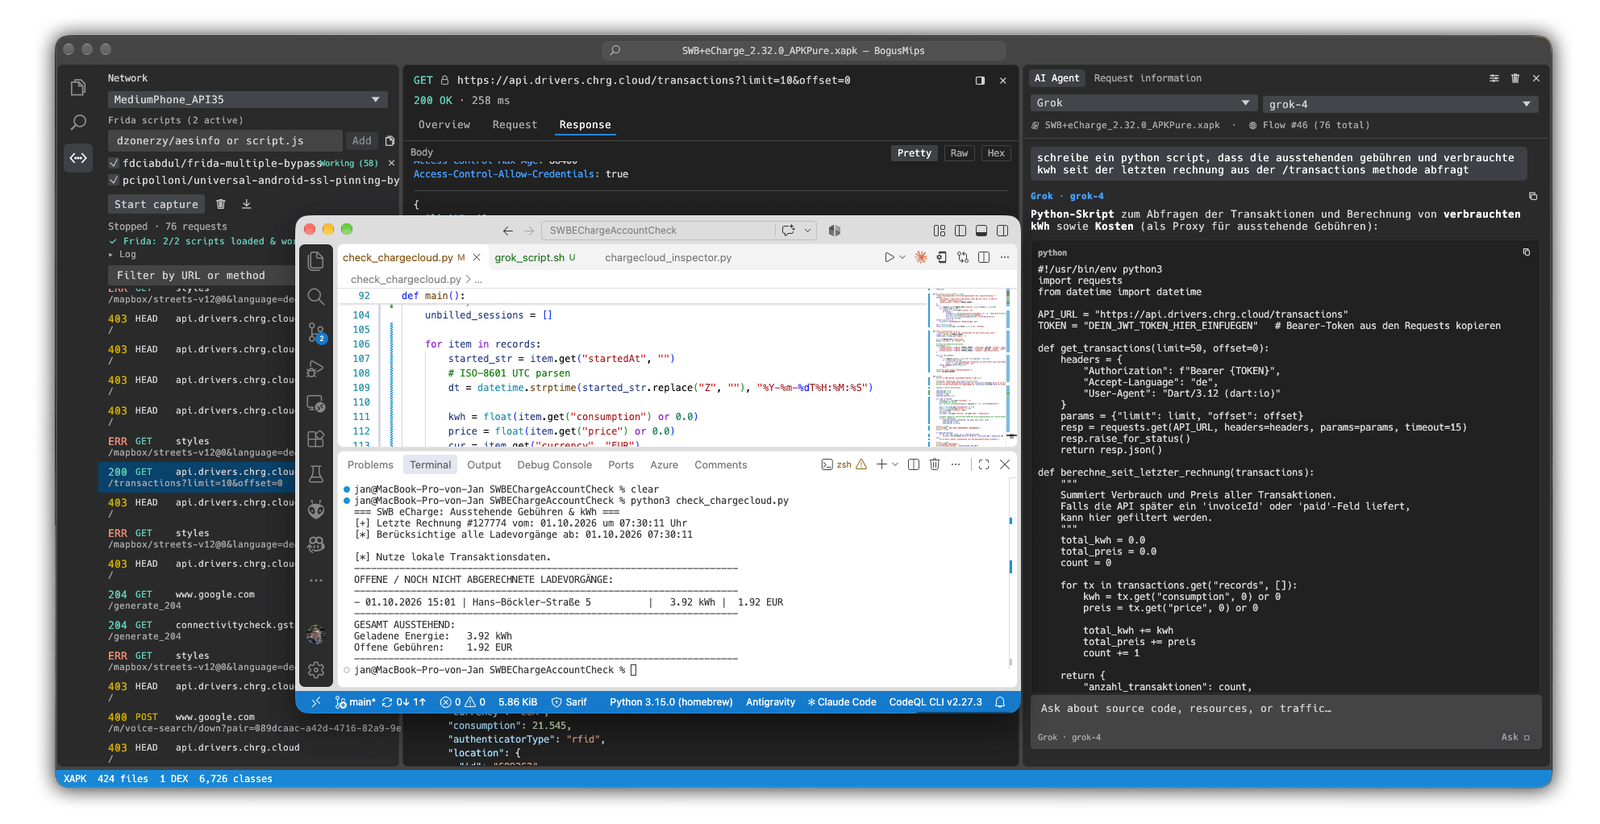
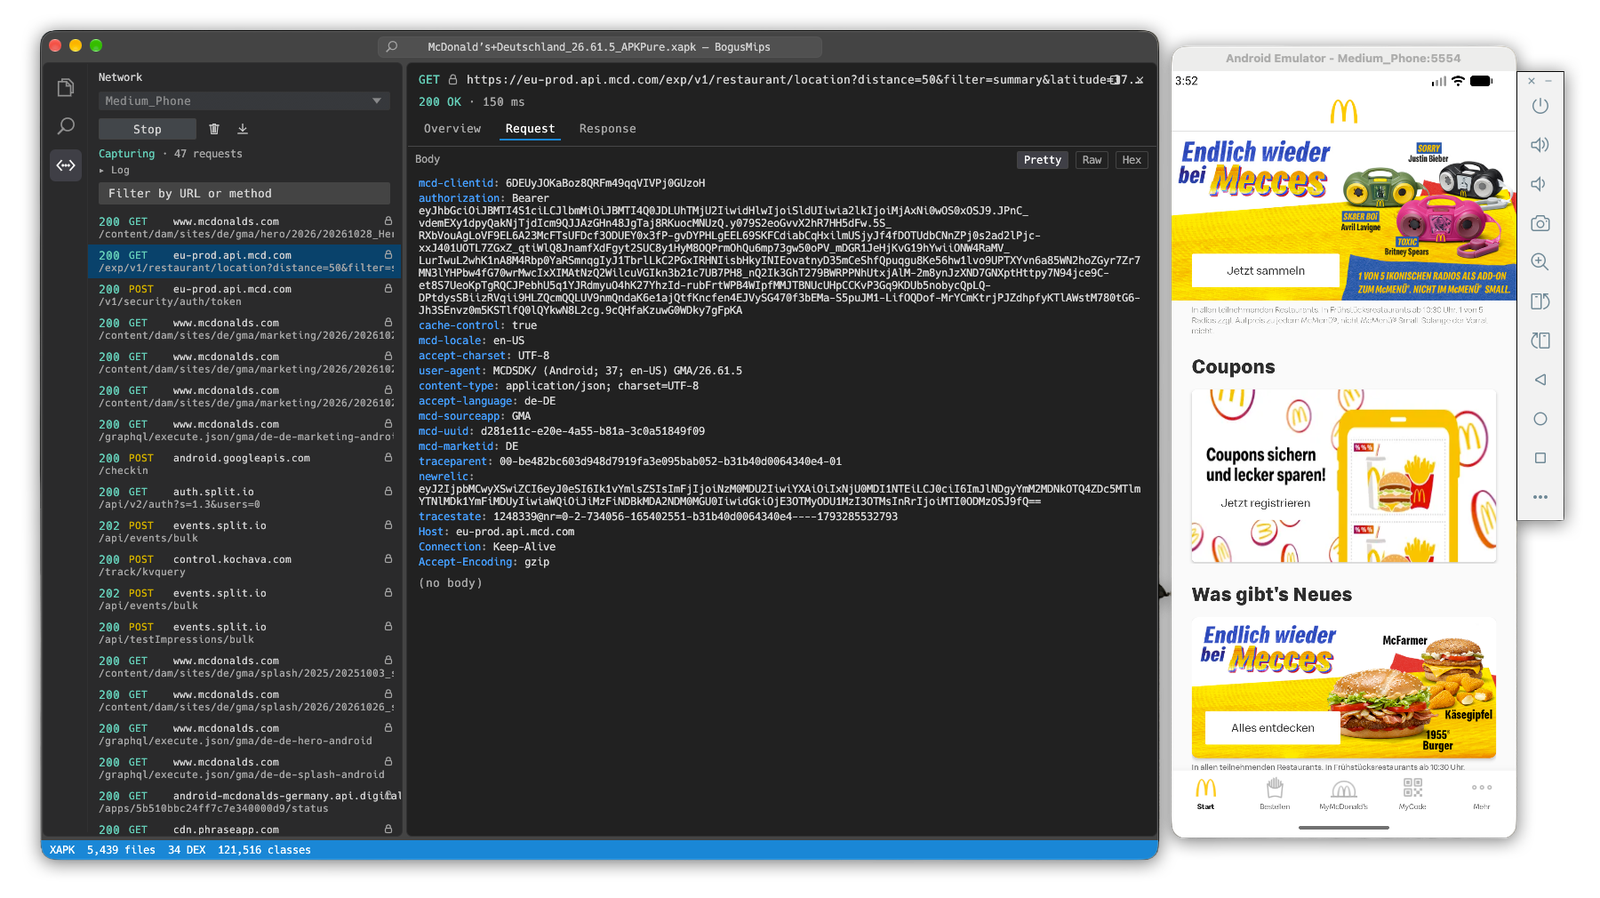
Network दृश्य (⇧⌘N) एक सरलीकृत, Postman-जैसा ट्रैफ़िक स्निफ़र है। यह एक Android एमुलेटर (AVD) शुरू करता है, गेस्ट के ट्रैफ़िक को अंतर्निहित मैन-इन-द-मिडल प्रॉक्सी के माध्यम से रूट करता है, खुला APK/XAPK इंस्टॉल करता है, उसे लॉन्च करता है, और उसके HTTP और HTTPS अनुरोधों को लाइव कैप्चर करता है। कैप्चर किए गए अनुरोध बाईं ओर एक सूची में दिखाई देते हैं; किसी एक को चुनने पर उसका पूरा अनुरोध/प्रतिक्रिया (हेडर और बॉडी, pretty / raw / hex) एडिटर में दिखता है, सूचना पैनल में टाइमिंग और कनेक्शन विवरण के साथ।
पूर्ण HTTPS डिक्रिप्शन के लिए एक rootable एमुलेटर इमेज (google_apis / aosp_atd, न कि google_apis_playstore) आवश्यक है, क्योंकि प्रॉक्सी के CA को सिस्टम ट्रस्ट एंकर के रूप में इंस्टॉल किया जाना चाहिए। शुरू होने पर, BogusMips adb root सक्षम करता है और अपना जनरेट किया गया CA (एक अल्पकालिक, प्रति-सत्र CA, PEM के रूप में) सिस्टम और Conscrypt (APEX) ट्रस्ट स्टोर्स में इंस्टॉल करता है। Android 14+ (API 34+) पर वे स्टोर्स प्रति-प्रोसेस माउंट नेमस्पेस में रहते हैं, इसलिए CA को एक ओवरले डायरेक्टरी में रखा जाता है — जिसे system_security_cacerts_file SELinux कॉन्टेक्स्ट के साथ रीलैबल किया जाता है (फ़ाइलें और डायरेक्टरी दोनों, अन्यथा ऐप्स को एक्सेस से वंचित कर दिया जाता है) — और nsenter के माध्यम से हर प्रोसेस के माउंट नेमस्पेस में स्टोर्स के ऊपर बाइंड-माउंट किया जाता है। लक्ष्य ऐप इसके बाद इंस्टॉल और लॉन्च किया जाता है, इसलिए यह नए सिरे से फ़ोर्क होता है और इसका सिस्टम-ट्रस्ट-स्टोर HTTPS डिक्रिप्ट हो जाता है। प्रति-होस्ट लीफ़ सर्टिफ़िकेट अल्पकालिक होते हैं और चेन में CA के बिना भेजे जाते हैं, ताकि उन क्लाइंट्स को संतुष्ट किया जा सके जो 398-दिन की अधिकतम सर्टिफ़िकेट वैधता लागू करते हैं।
चेतावनियाँ — क्या डिक्रिप्ट नहीं किया जा सकता:
ERR_CERT_AUTHORITY_INVALID दिखाते हैं; उनका ट्रैफ़िक प्रॉक्सी तक पहुँचता है लेकिन TLS हैंडशेक अस्वीकार कर दिया जाता है। कई हाइब्रिड ऐप्स (Cordova/Capacitor/Ionic) WebView में रेंडर होते हैं और इस श्रेणी में आते हैं।*.google.com पर), जिनके लिए अतिरिक्त रूप से Certificate Transparency आवश्यक है।
