
 #1
एंड्रॉइड ऐप्स और एंड्रॉइड ओएस के भेद्यता परीक्षण, रिवर्सिंग, और सुरक्षित करने पर केंद्रित उपकरण।
Kitploit अनुशंसित

 nvisium-jack-mannino/owasp-goatdroid-project
*यह प्रोजेक्ट अब अनुरक्षित नहीं है* OWASP GoatDroid डेवलपर्स और टेस्टर्स को Android सुरक्षा पर शिक्षित करने के लिए एक पूर्ण रूप से कार्यात्मक और…
 eybisi/kavanoz
सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।
 labcif/fama
मोबाइल ऐप्स के लिए फोरेंसिक विश्लेषण (FAMA) -- ऑटोप्सी फोरेंसिक ब्राउज़र के लिए मॉड्यूल
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
CVE-2026-43499 पर आधारित 8E5 मॉडल के लिए स्वचालित अनलॉक सहायक उपकरण, केवल अधिकृत सुरक्षा अनुसंधान और स्वयं के उपकरणों के लिए।
 k0mraid3/k0mraid3s-system-shell-prebuilt
मैंने अक्टूबर 2022 में एंड्रॉइड के पैकेज मैनेजर बाइनरी (pm) और डीबगिंग फ्लैग को संभालने के तरीके में खोजा गया शोषण, मार्च 2023 तक पैच किया गया।…
 blueskychan-dev/ddospacket
अपने फोन का उपयोग करके Termux के बिना DoS हमला करें! (Android 5.1+)
 davidbuchanan314/cowroot
सार्वभौमिक एंड्रॉइड रूट टूल जो CVE-2016-5195 पर आधारित है। इस स्थान पर ध्यान दें।
 liznzn/cve-2019-2215
CVE-2019-2215 के माध्यम से Bravia TV के लिए Temproot।
 ylarod/cve-2023-5521
KernelSU में हस्ताक्षर स्पूफिंग के माध्यम से रूट टेकओवर
 s1204it/cve-2023-6241
CVE-2023-6241 पिक्सेल 8 के लिए
 lanrat/tethr
एंड्रॉइड टेदरिंग प्रोविज़निंग जाँच बाईपास (CVE-2017-0554)
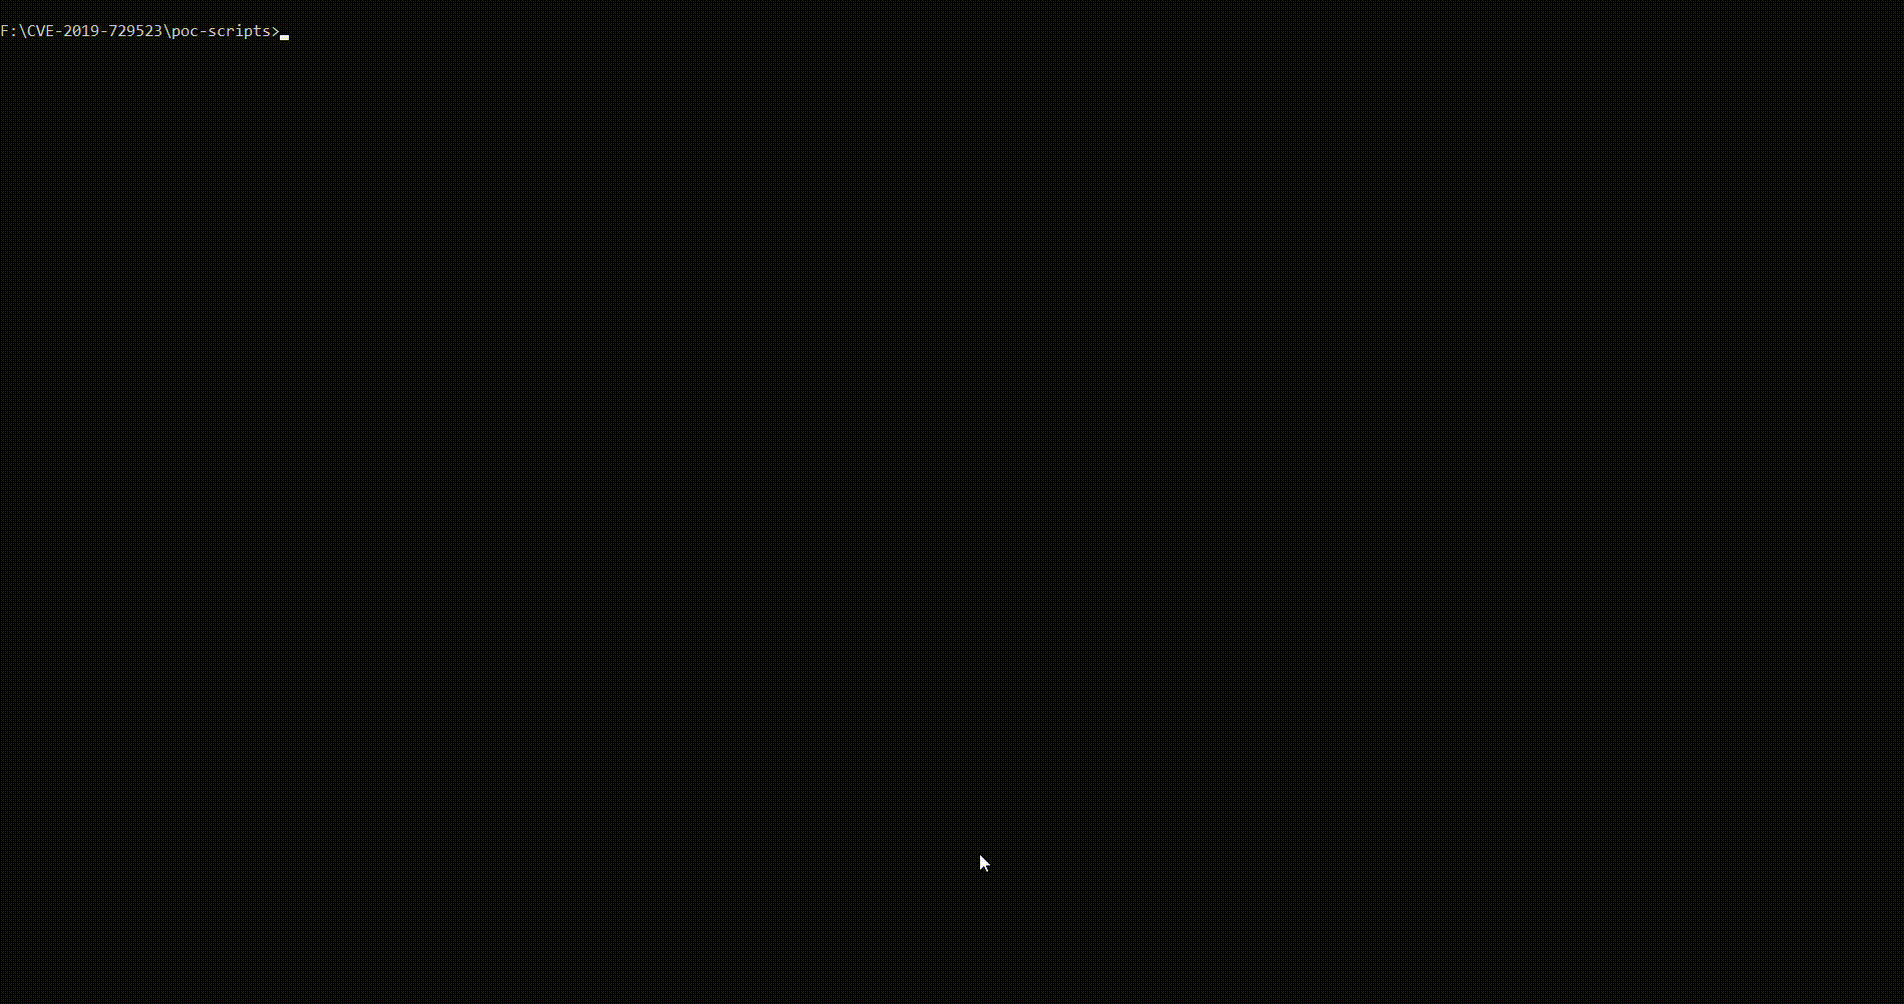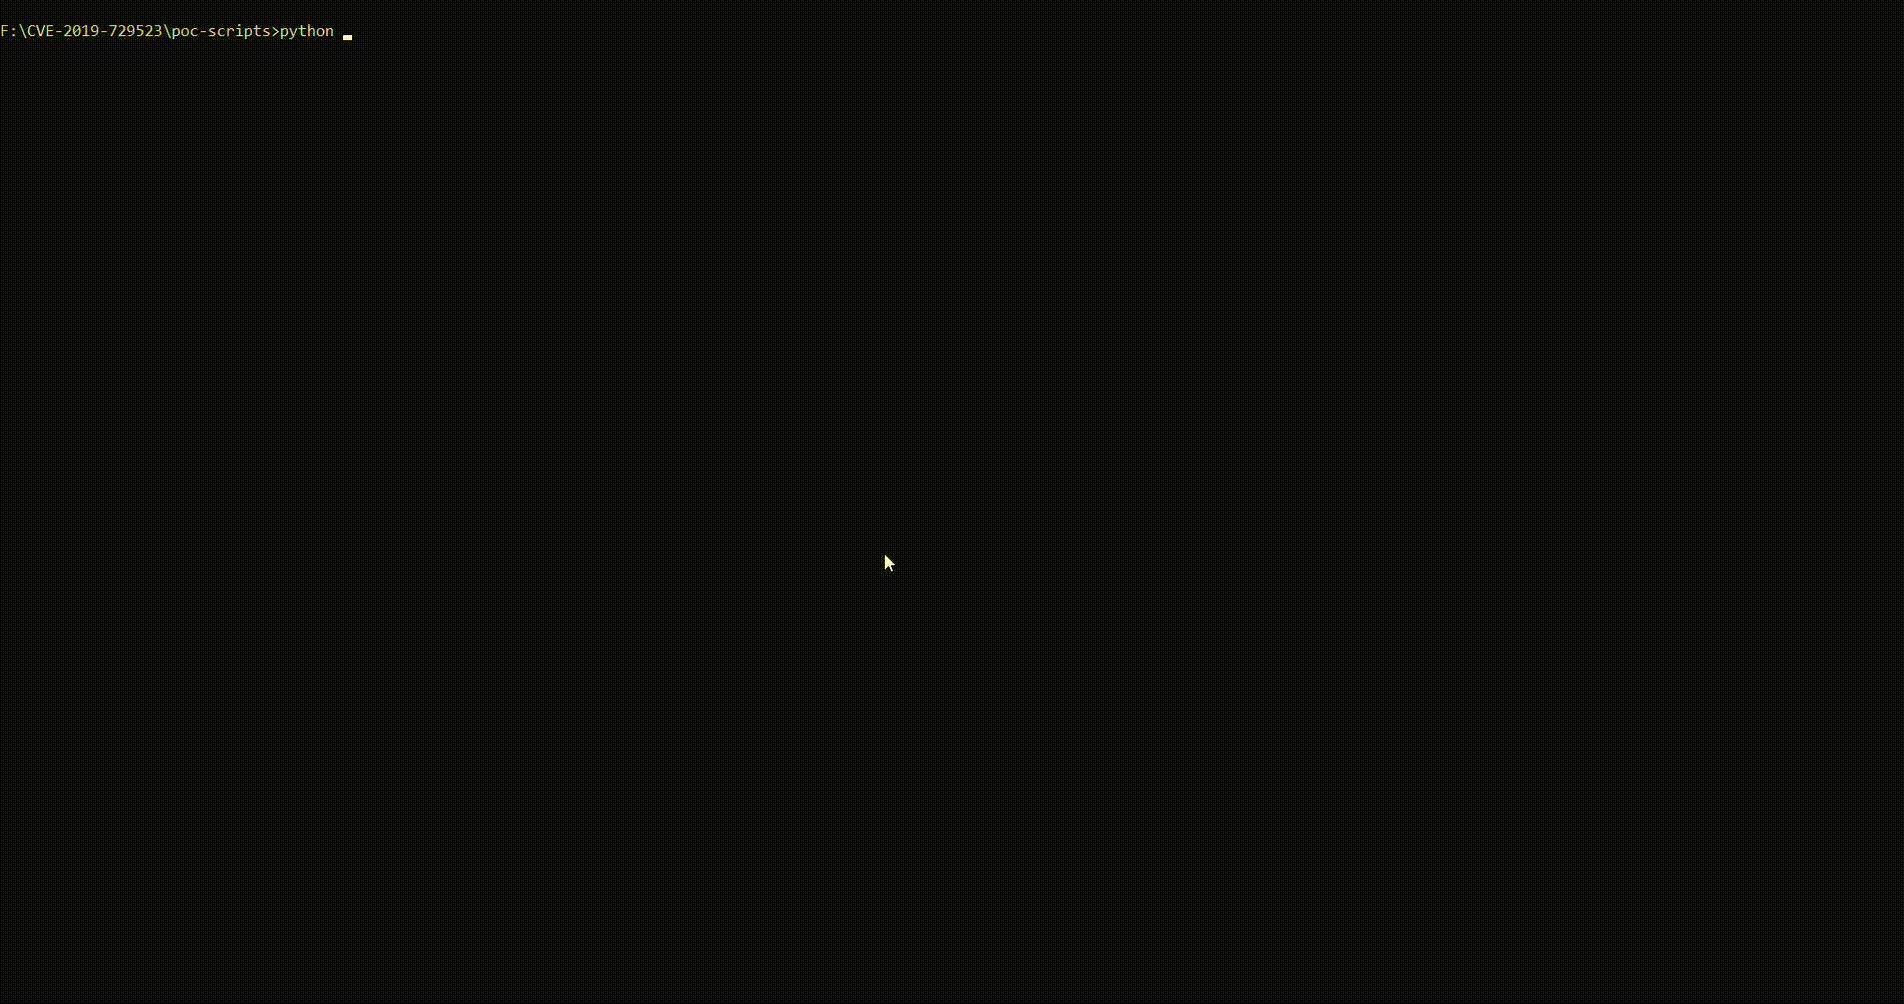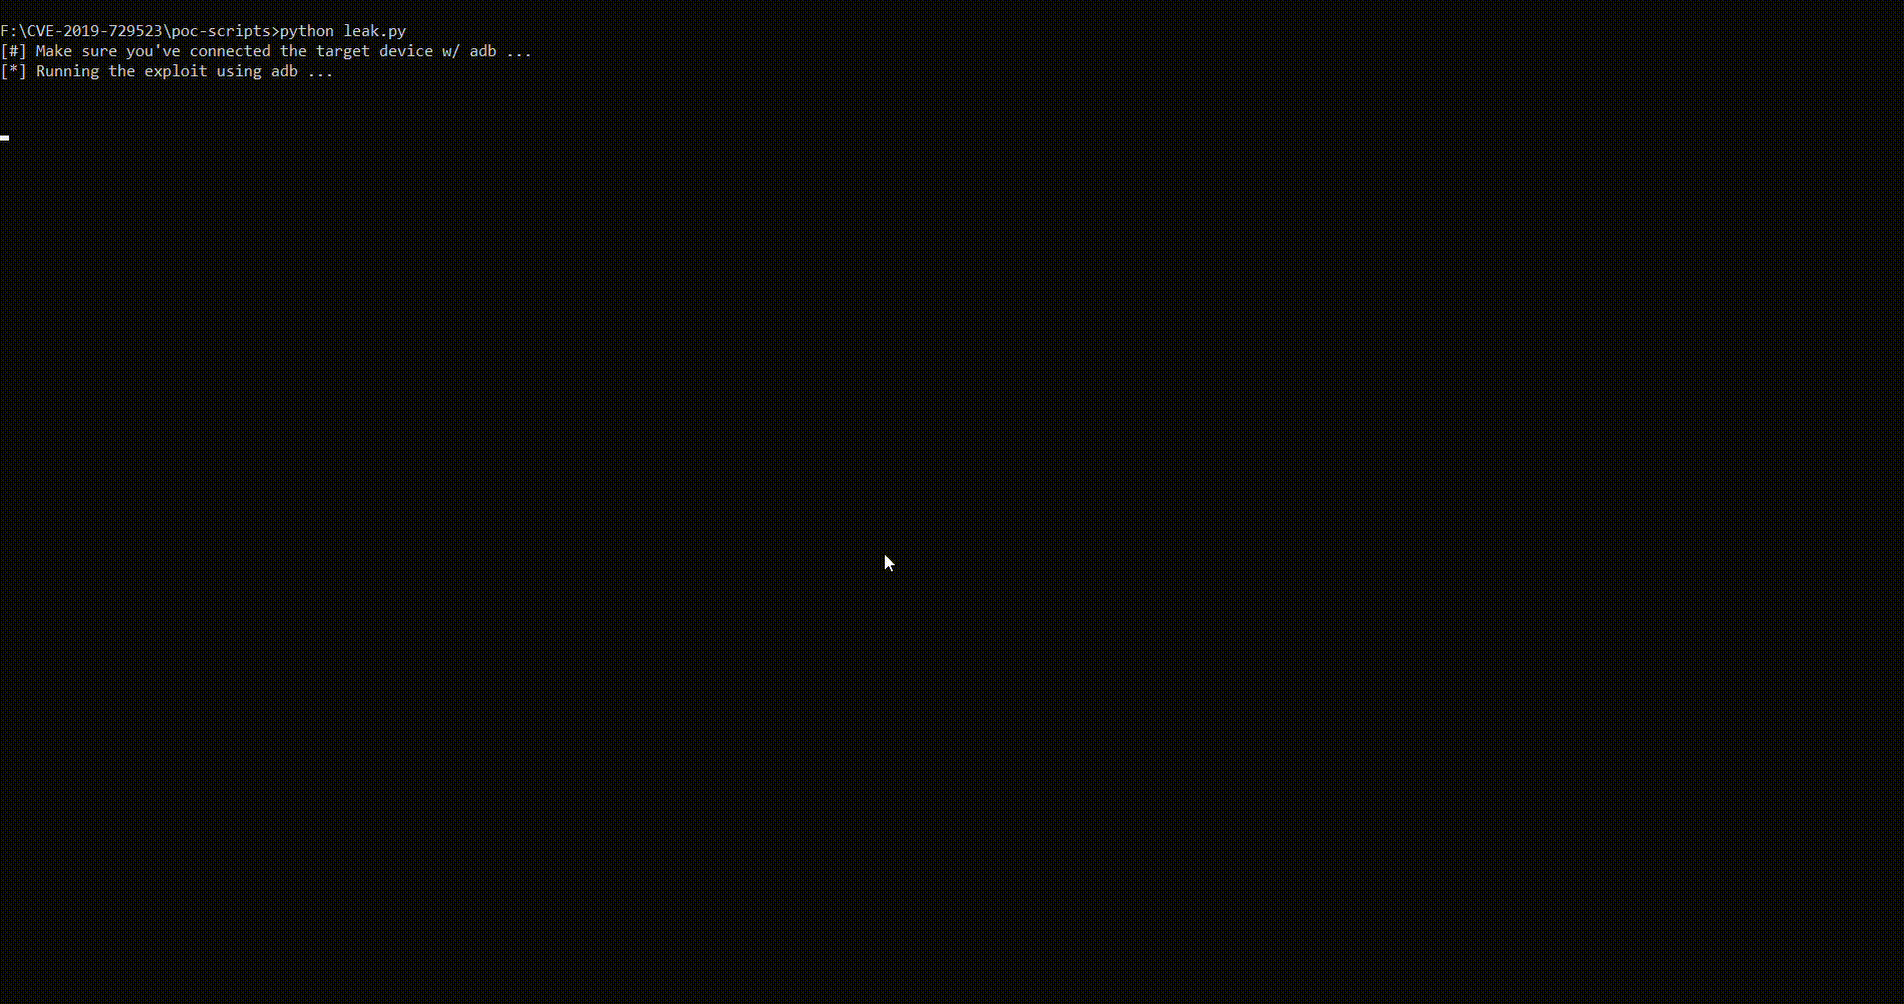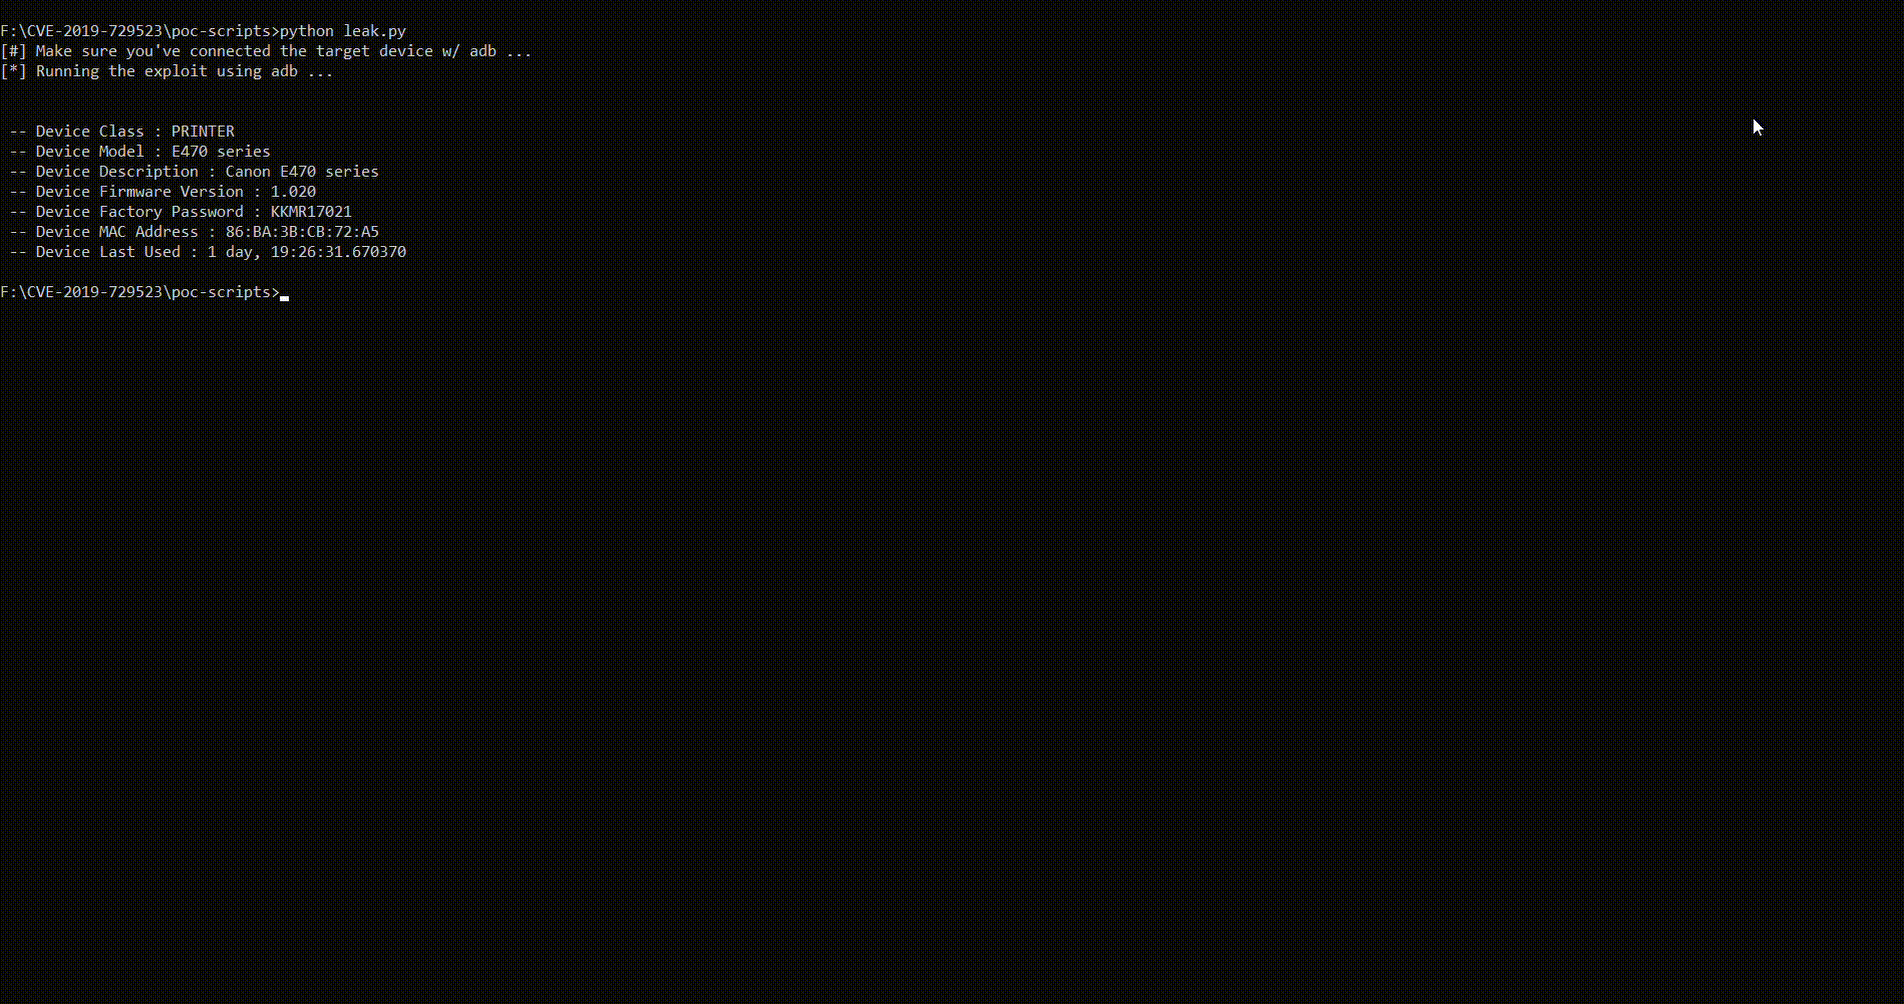 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5 के लिए POC
 indiandragon/shellshock-vulnerability-scan
बैश भेद्यता - CVE-2014-6271 के लिए स्कैन करने वाला Android ऐप, जिसे शेलशॉक के नाम से भी जाना जाता है
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy हाइब्रिड CVE-2026-43499 का samsung कर्नेल के लिए अनुकूलन
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
बूटलोडर अनलॉक, Retroid Pocket 3+ के लिए CVE-2022-38694 का उपयोग करके
 oopnv70-lab/ghostlock-apk
स्टैंडअलोन APK: CVE-2026-43499 GhostLock विशेषाधिकार उन्नयन + Shizuku shell पहचान निष्पादन
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) एक्सप्लॉइट जिसे Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15) के लिए अनुकूलित किया गया है। अनिश्चित काल के लिए…
 nicchongwb/rootsmart-v2.0
एंड्रॉइड रैनसमवेयर विकास - AES256 एन्क्रिप्शन + CVE-2019-2215 (रिवर्स रूट शेल) + डेटा एक्सफ़िल्ट्रेशन








