

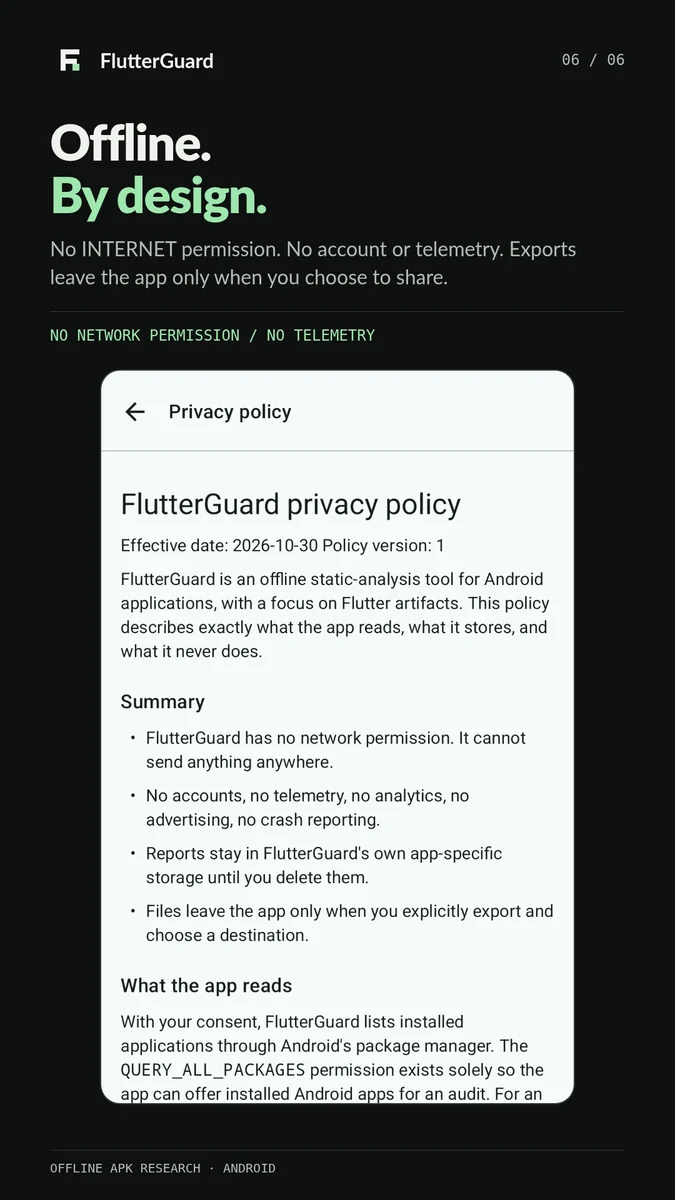
Android पर Flutter APK के लिए ऑफ़लाइन सुरक्षा ऑडिट। अनुमतियाँ, SDK, एंडपॉइंट और संभावित सीक्रेट्स की जाँच करें। कोई रूट, अकाउंट, विज्ञापन या एनालिटिक्स नहीं।
Flutter ऐप्स के लिए ऑन-डिवाइस सुरक्षा ऑडिट — न रूट, न पीसी, न नेटवर्क।
किसी इंस्टॉल किए गए Flutter ऐप का निरीक्षण करें या कोई APK फ़ाइल चुनें। आर्टिफ़ैक्ट इन्वेंटरी, मैनिफ़ेस्ट जोखिम, एम्बेडेड एंडपॉइंट, संभावित सीक्रेट्स, और साक्ष्य-आधारित A–F रिपोर्ट प्राप्त करें। स्टैटिक निष्कर्ष जाँच के लिए सुराग हैं, किसी भेद्यता का प्रमाण नहीं।



APK डाउनलोड करें · Google Play (उपलब्ध होने पर) · गोपनीयता नीति
Flutter ऐप्स अपना लॉजिक libapp.so में छिपाते हैं, डीबग बिल्ड्स में 100 MB का Dart kernel शिप करते हैं, और
API कुंजियों को assets, resources.arsc और नेटिव ब्रिज लाइब्रेरीज़ में दबा देते हैं। सामान्य सलाह —
"इसे अपने डेस्कटॉप पर इस टूलचेन से डीकंपाइल करें" — धीमी है, ऑब्फ़स्केटेड AOT
स्नैपशॉट्स पर विफल हो जाती है, और इसके लिए मेल खाता Dart SDK चाहिए।
FlutterGuard वह हिस्सा करता है जो फ़ोन से ही काम करता है: यह उस APK को पढ़ता है जिसे OS पहले से ही उजागर करता है,
उन फ़ॉर्मेट्स को पार्स करता है जो मायने रखते हैं (बाइनरी XML, resources.arsc, DEX स्ट्रिंग्स, libapp.so स्ट्रिंग
पूल, kernel_blob.bin, NOTICES.Z, env फ़ाइलें, X.509 ब्लॉब्स), और साक्ष्य के साथ एक रिपोर्ट तैयार करता है
— पूरी तरह ऑफ़लाइन, न रूट, न इंटरसेप्शन।
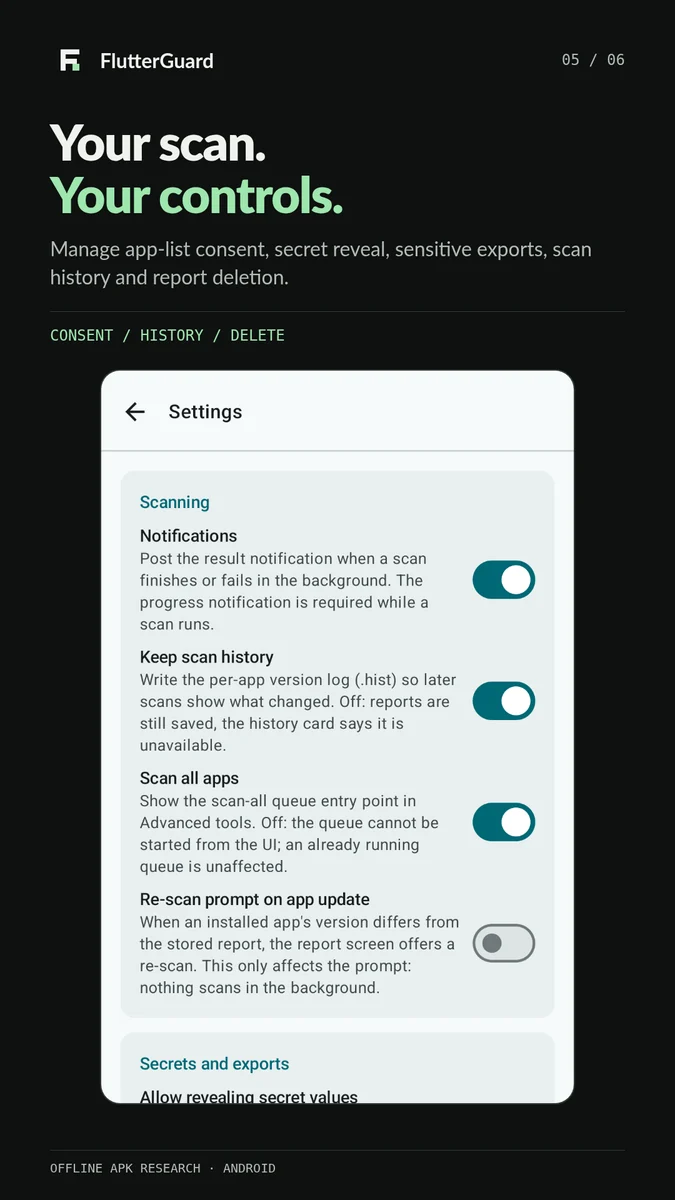
इसे बार-बार चलाने के लिए बनाया गया है: हर स्कैन टाइमस्टैम्प के साथ सहेजा जाता है, इसलिए दूसरा स्कैन आपको बताता है कि एक ही ऐप के दो संस्करणों के बीच क्या बदला। असली निष्कर्ष उसी diff में होते हैं।
| ऐप इन्वेंटरी | रिपोर्ट ग्रेड | निष्कर्ष |
|---|---|---|
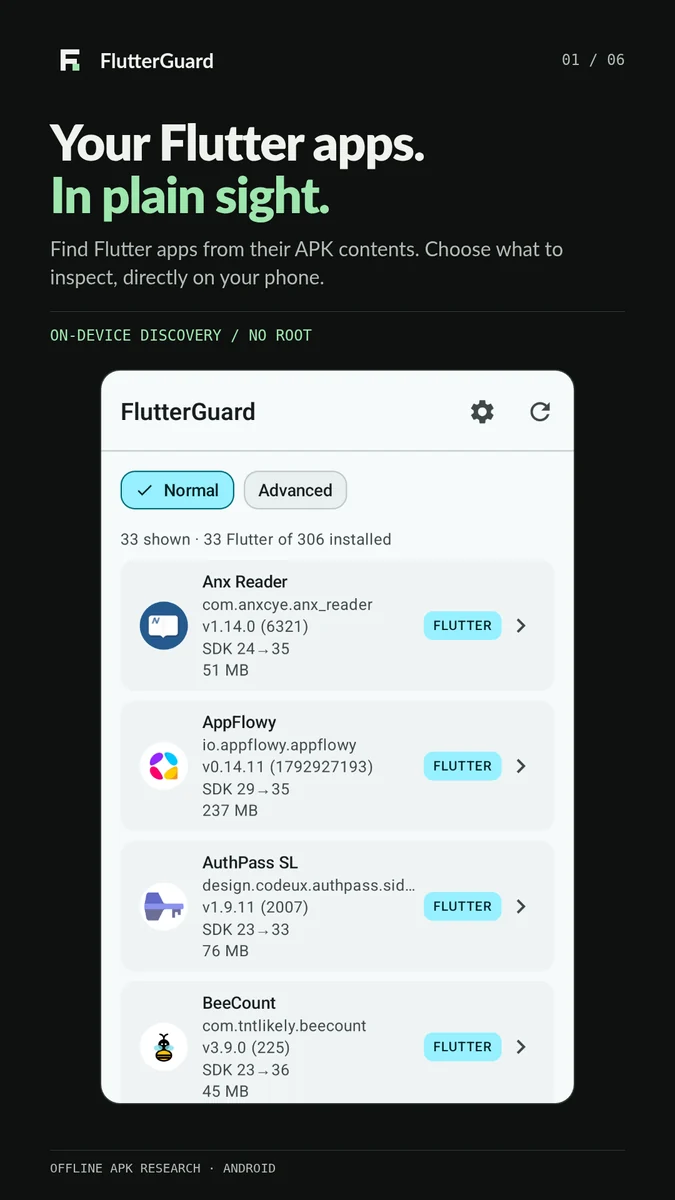 | 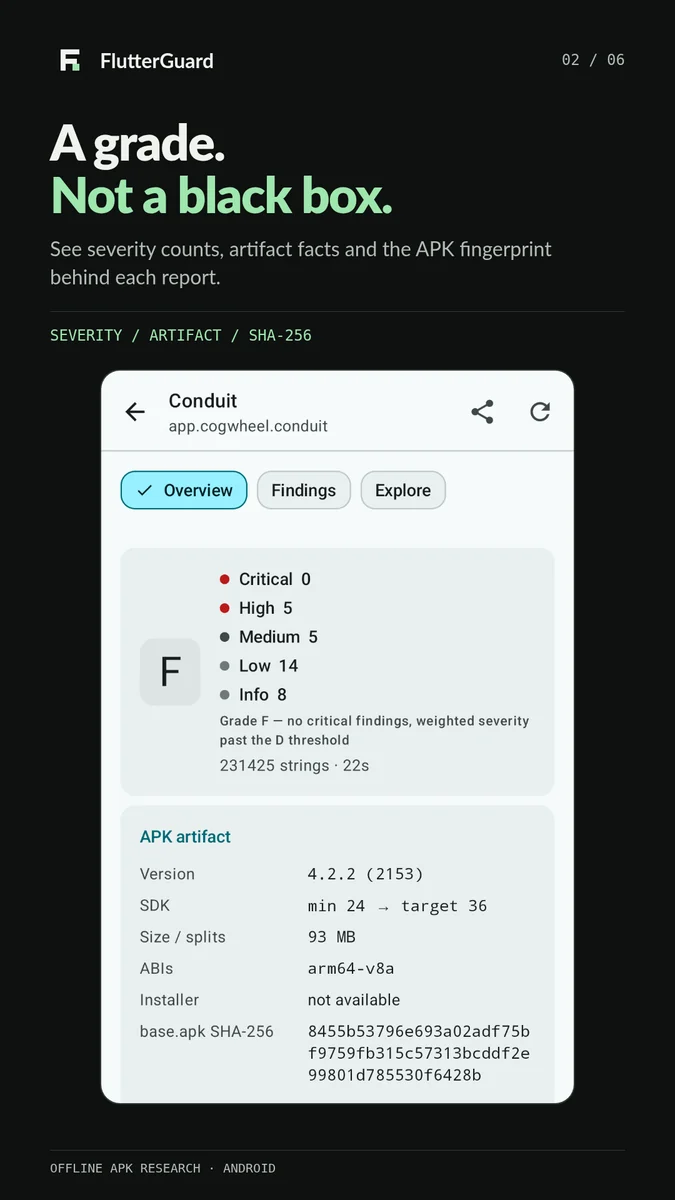 |  |
| सेवाएँ और SDKs | सेटिंग्स | गोपनीयता |
|---|---|---|
 |  |  |
स्टोर एसेट्स और लिस्टिंग कॉपी · ऐप आइकन · फ़ीचर ग्राफ़िक
पूर्ण-आकार का स्टोर प्रीव्यू देखने के लिए किसी छवि का चयन करें।
आर्टिफ़ैक्ट — पैकेज, संस्करण, SDK रेंज, ABIs, आकार, स्प्लिट संख्या, बेस APK हैश, प्रत्येक नेटिव लाइब्रेरी उसके आकार और SHA-256 प्रीफ़िक्स के साथ, इंस्टॉलर, साइनिंग स्कीम (v1/v2/v3/v4), साइनर DN और सर्टिफ़िकेट फ़िंगरप्रिंट, डीबग-सर्टिफ़िकेट पहचान।
Flutter विशिष्टताएँ — क्या यह वास्तव में Flutter है, AOT या डीबग (JIT kernel), kernel_blob.bin का आकार,
JIT स्नैपशॉट की उपस्थिति, Dart इंजन संस्करण, ऑब्फ़स्केशन स्थिति, NOTICES.Z और package: URIs से पुनर्प्राप्त
Dart पैकेज इन्वेंटरी, और एक फ़िंगरप्रिंट जिसे आप डेस्कटॉप फ़ॉलो-अप को सौंप सकते हैं
(Blutter/reFlutter को सटीक इंजन बिल्ड चाहिए)।
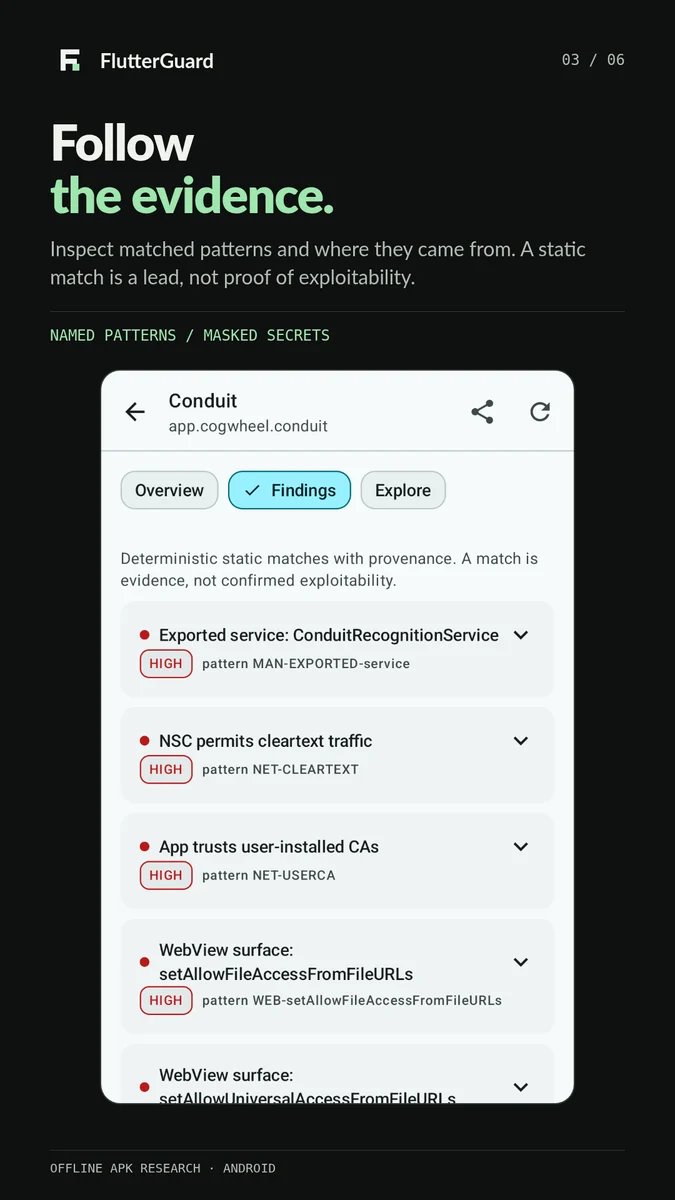
मैनिफ़ेस्ट जोखिम — अनुमतियाँ, एक्सपोर्टेड activities/services/receivers/providers, डीबगेबल, बैकअप, क्लियरटेक्स्ट नीति, नेटवर्क सुरक्षा कॉन्फ़िग (base-config बनाम domain-config, केवल-लूपबैक क्लियरटेक्स्ट, उपयोगकर्ता-CA ट्रस्ट, पिन सेट, डीबग-ओवरराइड्स), प्रति स्कीम एकत्रित डीप लिंक।
सीक्रेट्स और एंडपॉइंट्स — API कुंजियाँ (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), OAuth क्लाइंट ID, JWT-जैसे ब्लॉब्स, इनलाइन
क्रेडेंशियल्स वाले DB/ब्रोकर URI, वास्तविक बॉडी वाले प्राइवेट की ब्लॉक्स, एम्बेडेड X.509 सर्टिफिकेट्स (जब कोई डंप उन्हें विभाजित करता है तो PEM
बॉडी लाइनों से असेंबल किए जाते हैं), Dart --dart-define नाम, और क्रेडेंशियल गणना वाली .env/.env.prod फ़ाइलें।
एंडपॉइंट्स — सभी स्रोतों में होस्ट, वर्गीकृत first-party / staging / internal / saas:X /
ip-literal, YAML/TOML सर्विस कॉन्फ़िग्स से एंडपॉइंट सूचियाँ (uri: btc-electrum.example:50002
शैली), Dart स्नैपशॉट से API रूट्स, पुनर्प्राप्त स्रोत पथ, WebView जोखिम फ़्लैग,
MethodChannel इन्वेंटरी जो app / plugin / standard में विभाजित है।
नेटिव सरफ़ेस — flutter_rust_bridge और अन्य FFI ब्रिज, JNI Java_* एंट्री पॉइंट गणना।
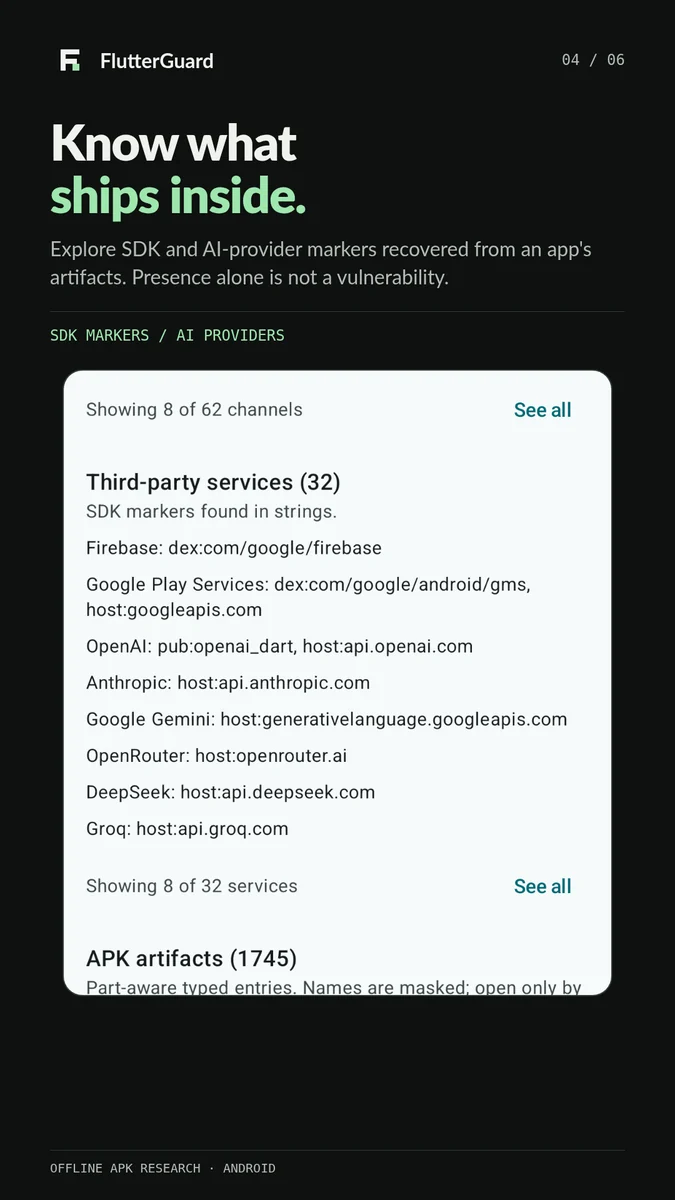
तृतीय-पक्ष और AI सरफ़ेस — SDK फ़िंगरप्रिंट तालिका लगभग 135 सेवाओं को कवर करती है, प्रत्येक को
zip पथ, DEX डिस्क्रिप्टर, pub पैकेज या होस्ट द्वारा मिलान किया जाता है: Firebase, Play Services, बिलिंग,
विज्ञापन और एट्रिब्यूशन से लेकर प्रमाणीकरण (Auth0, Clerk, Appwrite, Stytch, WorkOS), रीयलटाइम (Agora, LiveKit,
Stream, Sendbird), भुगतान (Stripe, RevenueCat, PayPal, Paddle), बैकएंड (PocketBase, Nhost,
Supabase) और वेक्टर स्टोर्स तक सब कुछ। बड़े भाषा मॉडल प्रदाताओं की व्यक्तिगत रूप से सूची बनाई जाती है —
OpenAI, Anthropic, Gemini, Groq, Mistral, Cohere, DeepSeek, OpenRouter, Together, Fireworks,
Perplexity, xAI, HuggingFace, Replicate, Bedrock, DashScope, Moonshot, GLM, MiniMax, ElevenLabs,
Stability — साथ ही localhost:11434 (Ollama) और localhost:1234
(LM Studio) तथा ComfyUI के :8188 द्वारा संकेतित ऑन-डिवाइस रनटाइम्स। यही पास उन विज्ञापन, एनालिटिक्स और क्रैश SDKs के नाम बताता है जो कोई ऐप शिप करता है, जो आमतौर पर किसी रिपोर्ट का सबसे आश्चर्यजनक हिस्सा होता है।

