 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 और Reaver GUI अनुप्रयोग एंड्रॉइड के लिए

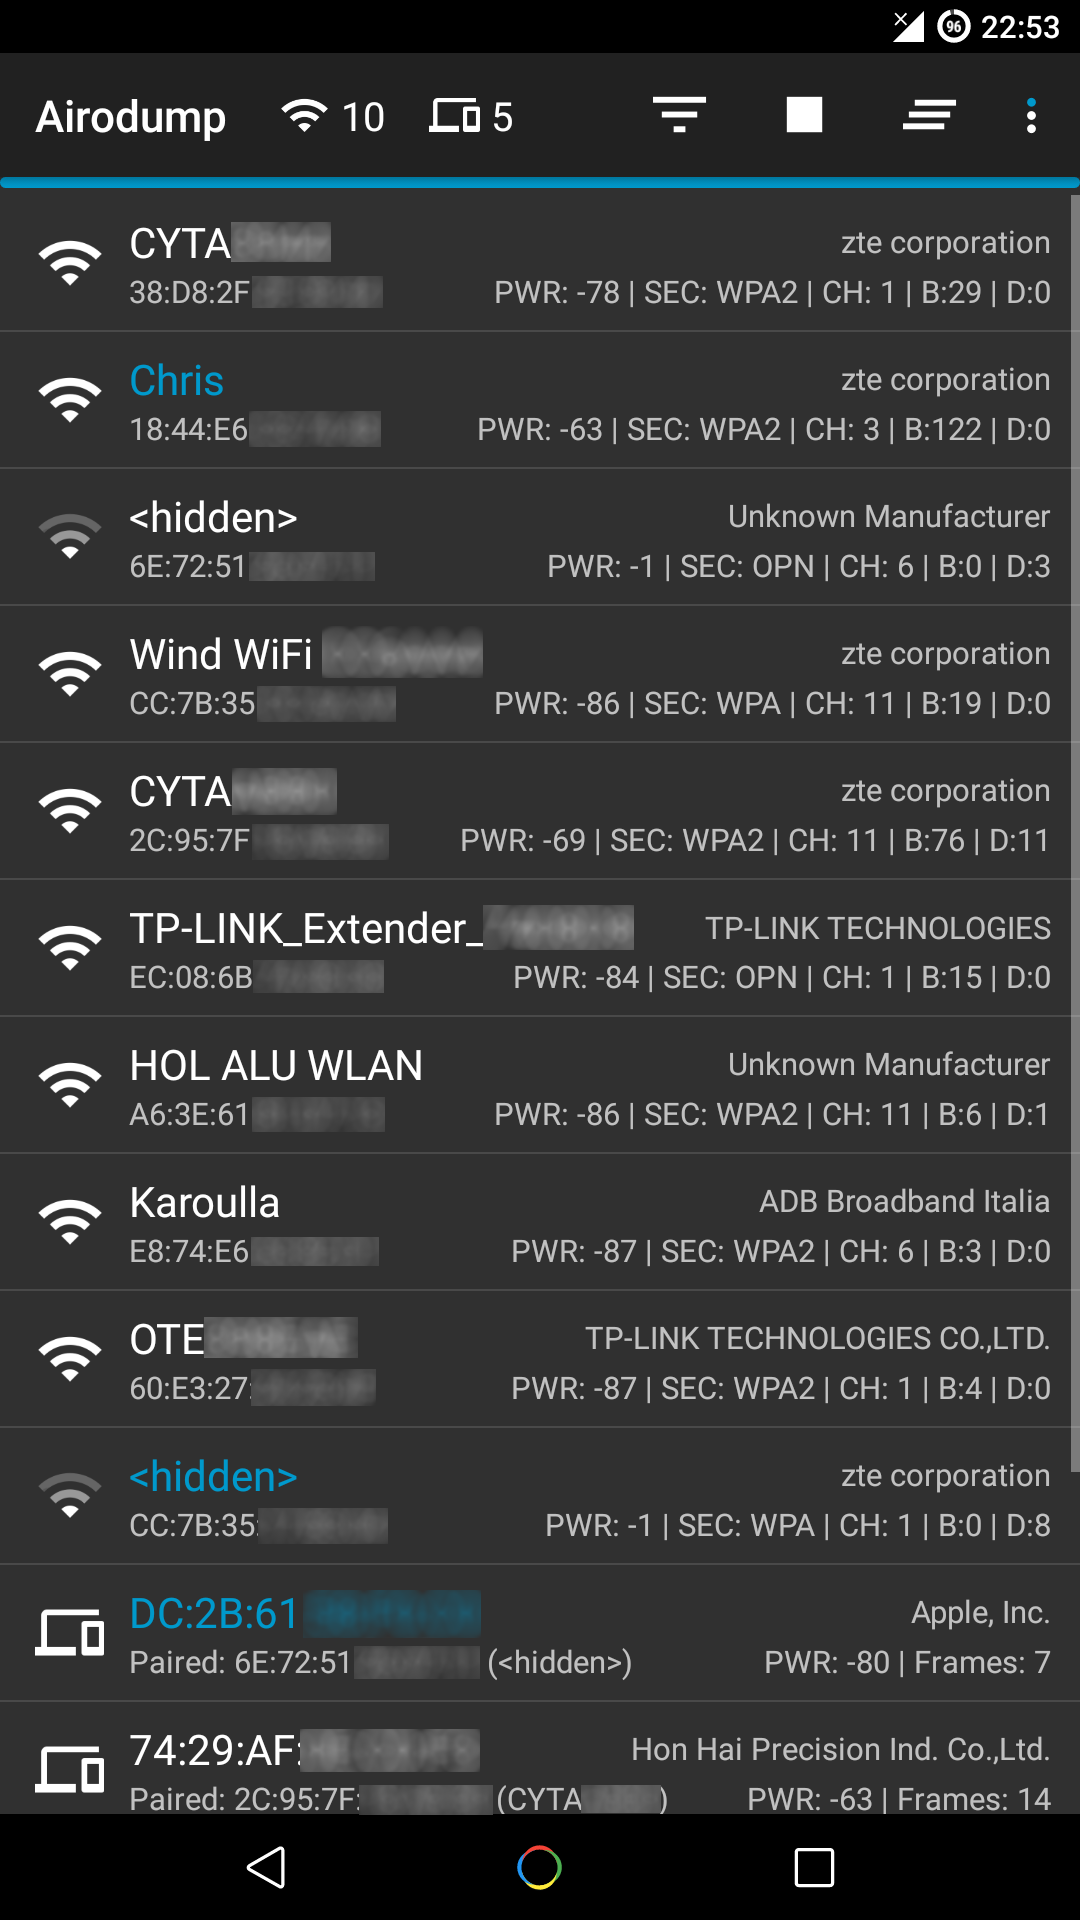
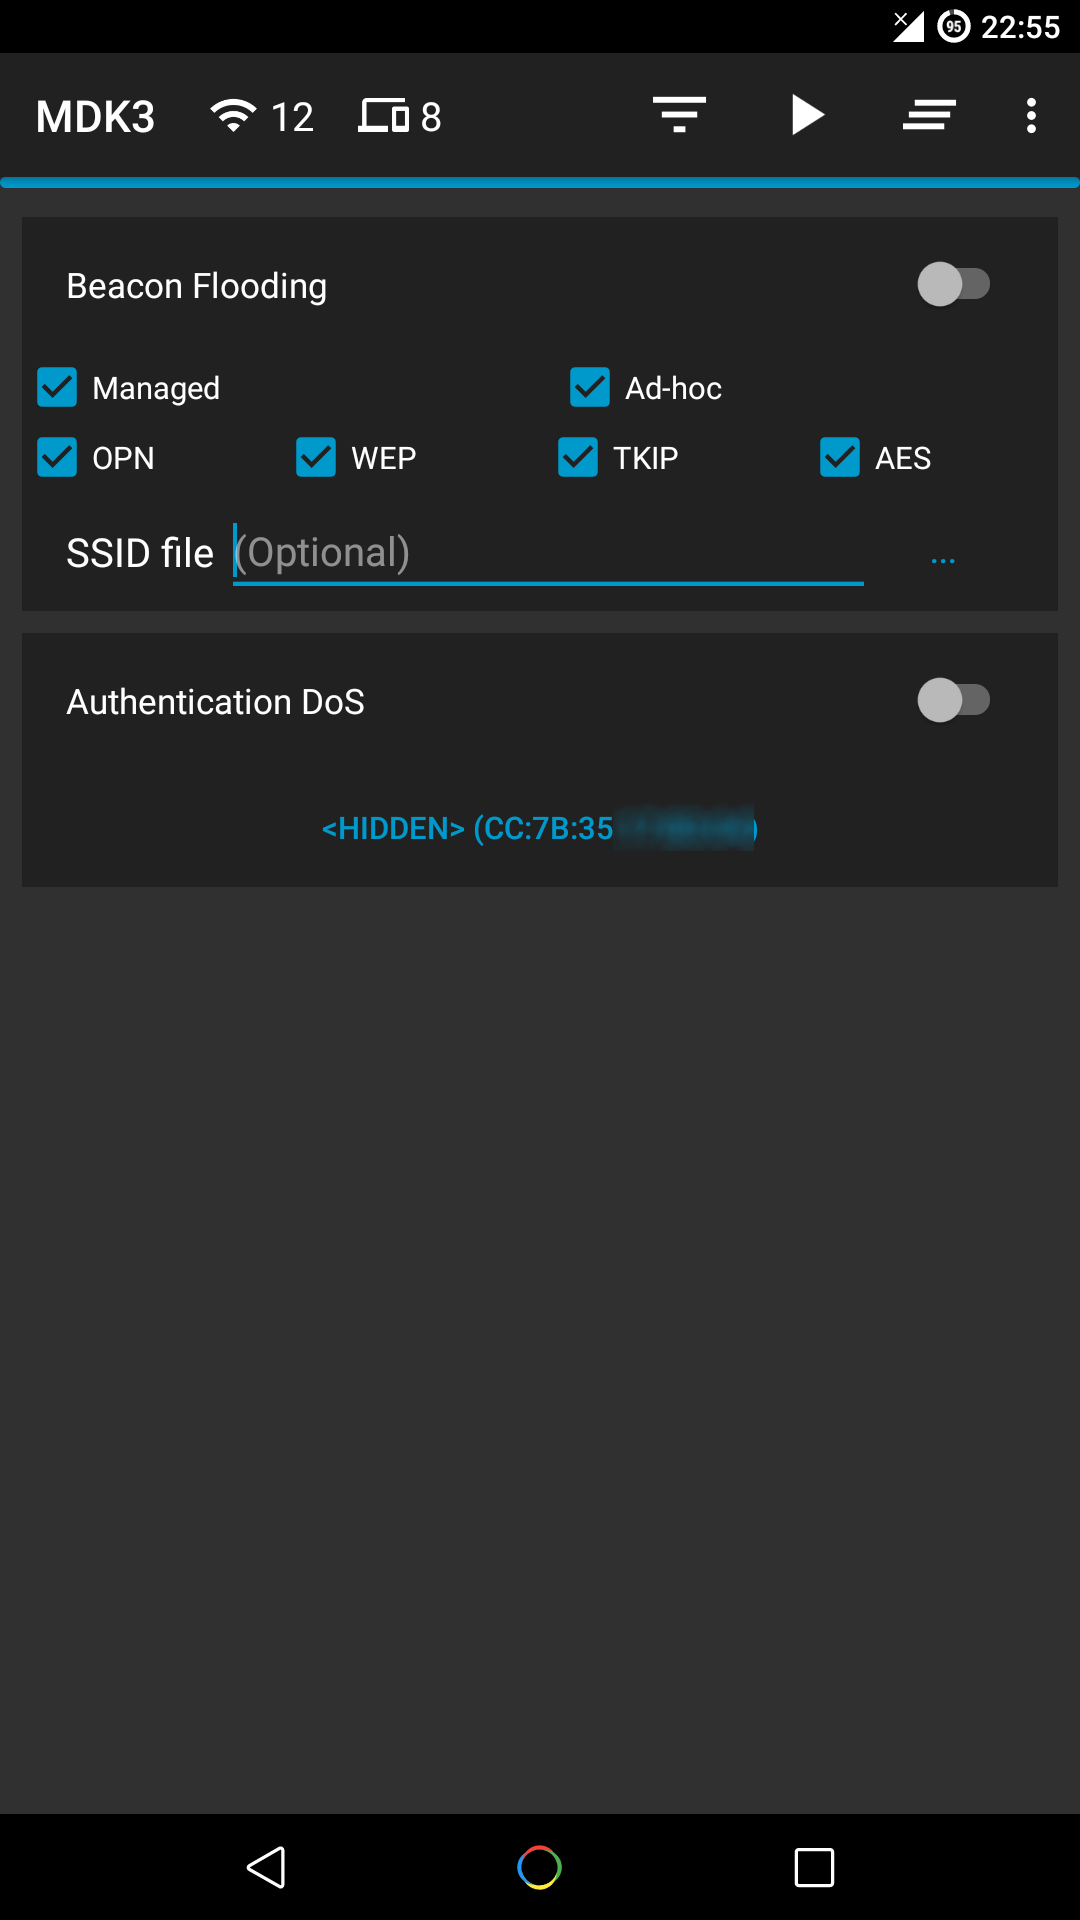
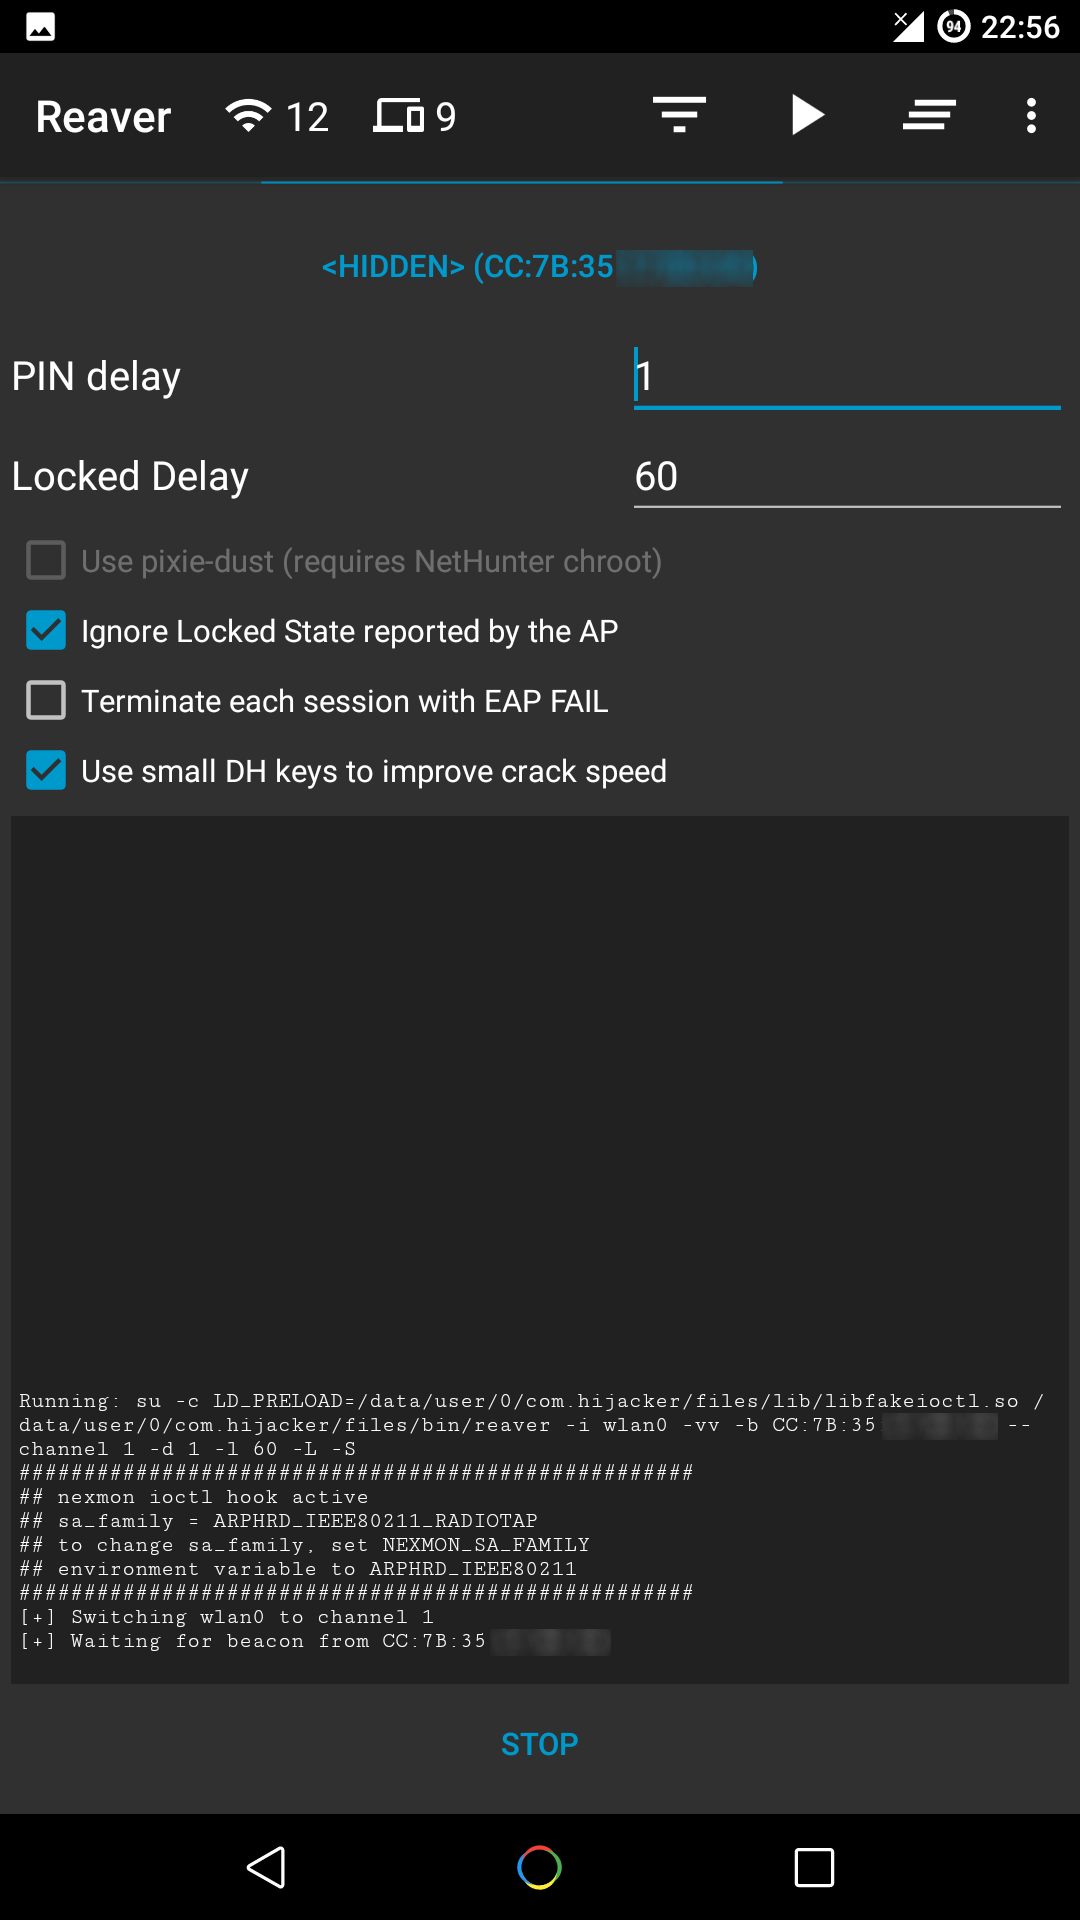
Hijacker एक ग्राफिकल यूज़र इंटरफ़ेस है जो पेनिट्रेशन टेस्टिंग टूल्स Aircrack-ng, Airodump-ng, MDK3 और Reaver के लिए है। यह इन टूल्स का उपयोग कंसोल में कमांड टाइप किए बिना और MAC पतों को कॉपी-पेस्ट किए बिना करने के लिए एक सरल और आसान UI प्रदान करता है।
इस एप्लिकेशन को ARM एंड्रॉइड डिवाइस की आवश्यकता है जिसमें एक आंतरिक वायरलेस एडाप्टर हो जो मॉनिटर मोड को सपोर्ट करता हो। कुछ एंड्रॉइड डिवाइस ऐसा करते हैं, लेकिन उनमें से कोई भी मूल रूप से नहीं। इसका मतलब है कि आपको एक कस्टम फर्मवेयर की आवश्यकता होगी। कोई भी डिवाइस जो BCM4339 चिपसेट (MSM8974, जैसे Nexus 5, Xperia Z1/Z2, LG G2, LG G Flex, Samsung Galaxy Note 3) का उपयोग करता है, Nexmon के साथ काम करेगा (जो कुछ अन्य चिपसेट को भी सपोर्ट करता है)। BCM4330 का उपयोग करने वाले डिवाइस bcmon का उपयोग कर सकते हैं।
एक विकल्प एंड्रॉइड में मॉनिटर मोड को सपोर्ट करने वाले बाहरी एडाप्टर का OTG केबल के साथ उपयोग करना होगा।
आवश्यक उपकरण ARM डिवाइसों के लिए शामिल हैं। BCM4339 और BCM4358 के लिए Nexmon फर्मवेयर और प्रबंधन उपयोगिता भी शामिल हैं।
रूट एक्सेस भी आवश्यक है, क्योंकि इन उपकरणों को काम करने के लिए रूट की आवश्यकता होती है।
ऐप को बंद कर दिया गया है क्योंकि एक पूरी तरह से नया संस्करण वर्तमान में विकास के अधीन है। चूंकि नया संस्करण लंबे समय तक उपलब्ध नहीं होगा, यह रिपॉजिटरी सिफारिशों और फीचर अनुरोधों के लिए खुला रहता है जिन्हें नए संस्करण में लागू किया जाएगा। महत्वपूर्ण परिवर्तन अभी भी प्रदान किए जा सकते हैं, साथ ही कोड बनाने, बनाए रखने और अपडेट करने में मदद (हालांकि मैं इसकी अनुशंसा नहीं करूंगा)। बग रिपोर्ट का भी स्वागत है, जब तक वे नवीनतम रिलीज़ किए गए संस्करण से आते हैं, क्योंकि इस कोड का कुछ हिस्सा नए प्रोजेक्ट में उपयोग किया जा सकता है।
सुनिश्चित करें:
जब आप पहली बार Hijacker चलाते हैं, तो आपसे पूछा जाएगा कि क्या आप nexmon फर्मवेयर स्थापित करना चाहते हैं या होम स्क्रीन पर जाना चाहते हैं। यदि आपने अपना फर्मवेयर स्थापित कर लिया है या बाहरी एडाप्टर का उपयोग कर रहे हैं, तो आप बस होम स्क्रीन पर जा सकते हैं। अन्यथा, और यदि आपका डिवाइस समर्थित है, तो Nexmon फर्मवेयर स्थापित करने के लिए 'Install Nexmon' पर क्लिक करें। जब आप कर लेंगे, तो आप होम स्क्रीन पर पहुंचेंगे और airodump शुरू हो जाएगा। सुनिश्चित करें कि आपने अपना WiFi सक्षम किया है और यह मॉनिटर मोड में है।
/system में फ़ाइलों को बदलने से Android सुरक्षा सुविधा सक्रिय हो सकती है और जब आप रीबूट करेंगे तो आपका सिस्टम पार्टीशन बहाल हो जाएगा।Hijacker को चलने के लिए रूट एक्सेस की आवश्यकता है। यह एक su बाइनरी फ़ाइल की अपेक्षा करता है, जो रूट विशेषाधिकारों के साथ निष्पादित एक शेल है। स्टार्टअप पर, ऐप एक which su कमांड चलाता है। यदि आप यह संदेश प्राप्त कर रहे हैं, तो यह कमांड विफल हो गया है। या तो आप रूटेड नहीं हैं, या आपके रूट समाधान ने PATH में सुलभ निर्देशिका में su बाइनरी प्रदान नहीं की।
Hijacker को चलने के लिए रूट एक्सेस की आवश्यकता है। यह अपने सभी कमांड su के माध्यम से चलाता है। जब su कॉल किया जाता है, तो आपके डिवाइस पर कुछ ऐप (जो रूट एक्सेस का प्रबंधन करता है, जैसे SuperSU, Superuser) को आपसे पूछना चाहिए कि क्या आप Hijacker को रूट एक्सेस देना चाहते हैं। यदि एक्सेस अस्वीकार कर दिया जाता है, तो आपको यह संदेश मिलता है। सुनिश्चित करें कि Hijacker को रूट कमांड चलाने के लिए अधिकृत किया गया है।
इसका मतलब है कि ऐप सिस्टम के भीतर अपनी खुद की निर्देशिका में 'bin' या 'lib' निर्देशिकाएं बनाने में विफल रहा। यदि आप यह देखते हैं, तो आपके OS में कुछ गड़बड़ है, Hijacker इसके बारे में कुछ नहीं कर सकता।
यह ऐप ARM डिवाइसों के लिए डिज़ाइन और परीक्षण किया गया है। सभी शामिल बाइनरी और लाइब्रेरी उस आर्किटेक्चर के लिए संकलित हैं और किसी और चीज़ पर काम नहीं करेंगे। यदि आपको यह संदेश मिलता है, तो आपको उन्हें मैन्युअल रूप से स्थापित करना होगा (busybox, aircrack-ng सूट, mdk3, reaver, वायरलेस टूल्स, libfakeioctl.so लाइब्रेरी) PATH में सुलभ निर्देशिका में और टूल्स के लिए 'Prefix' विकल्प सेट करें ताकि वे आवश्यक लाइब्रेरी को प्रीलोड करें: LD_PRELOAD=/path/to/libfakeioctl.so।
Hijacker यह सुनिश्चित करने के लिए एक बैकग्राउंड सेवा चलाता है कि जो टूल्स चलने चाहिए वे वास्तव में चल रहे हैं, और जो टूल्स बंद होने चाहिए वे बंद हैं। यदि इनमें से कोई जांच विफल हो जाती है, तो आपको एक चेतावनी मिलेगी।
कुछ नहीं चल रहा है: यह किसी टूल के अप्रत्याशित रूप से रुकने के कारण हो सकता है, जो खराब पैरामीटर, ऐप की अपेक्षा से अलग तरीके से काम करने वाला टूल, डिवाइस पर अन्य सॉफ़्टवेयर द्वारा इसे मारा जाना, WiFi बंद या मॉनिटर मोड में न होना, या यहां तक कि एक टूटा हुआ टूल (यदि आपने इसे मैन्युअल रूप से संकलित किया है) का संकेत हो सकता है।
कुछ अभी भी चल रहा है: यह ऐप द्वारा विफल 'stop' ऑपरेशन या टूल के अपने आप चलने (यदि आपने ऐप को बैकग्राउंड में खुला छोड़ दिया है और आप स्वयं टूल चलाते हैं) के कारण हो सकता है। एक विफल 'stop' ऑपरेशन अस्वीकृत रूट एक्सेस, या ऐप के क्रैश होने के बाद शुरू करने के कारण हो सकता है और उसे 'stop' ऑपरेशन चलाने का मौका नहीं मिला (हालांकि ऐसा नहीं होना चाहिए)।






