

OpenCRE
 owasp/opencre
Plateforme interactive reliant les normes et directives de sécurité pour concevoir, développer, tester et acquérir des logiciels sécurisés. Fournit…
vulnerability-analysisthreat-intelligenceeducation+1
170
owasp/opencrePlateforme interactive reliant les normes et directives de sécurité pour concevoir, développer, tester et acquérir des logiciels sécurisés. Fournit…
 trappsec-dev/trappsec
Framework open-source pour intégrer des routes leurres réalistes et des champs de miel dans les API afin de détecter les attaquants qui sondent la…
 rorywag/hayabusa-bulk-runner
Exécuter Hayabusa en masse sur un dossier de collectes de triage, une exécution par hôte, avec des rapports par hôte et un tableau de bord de triage…
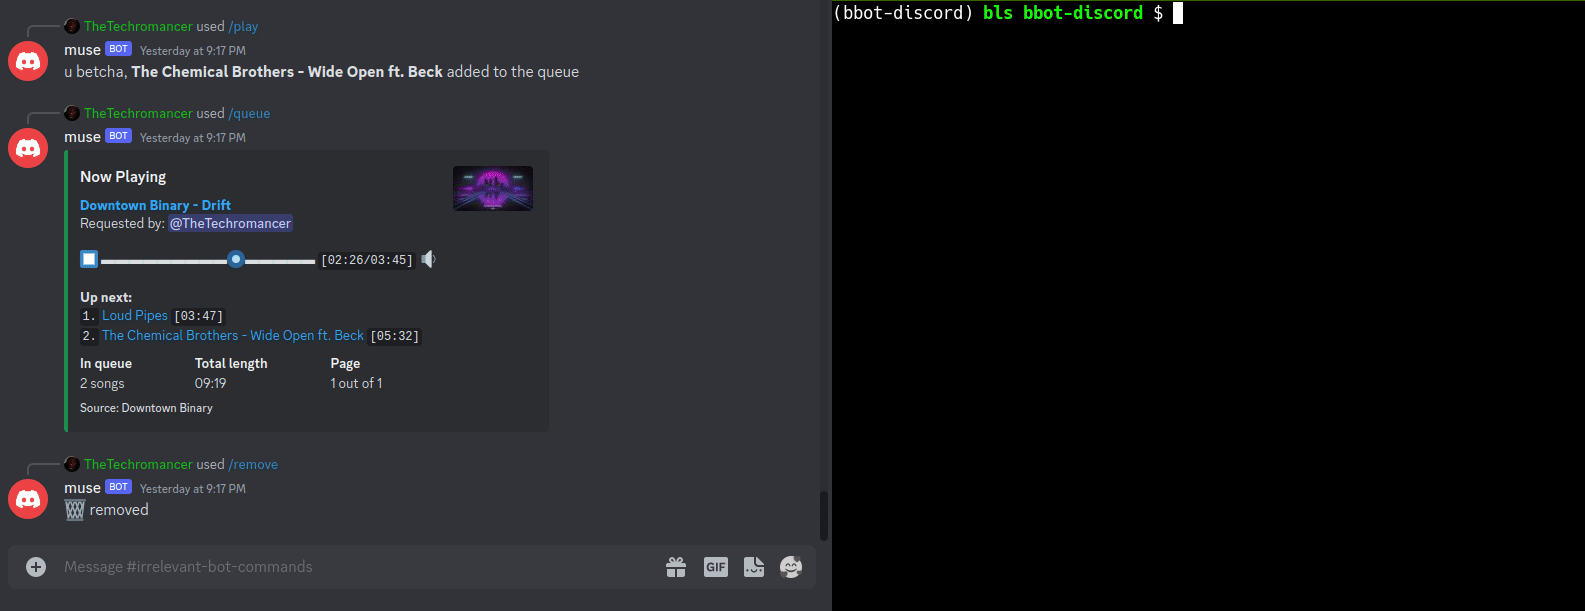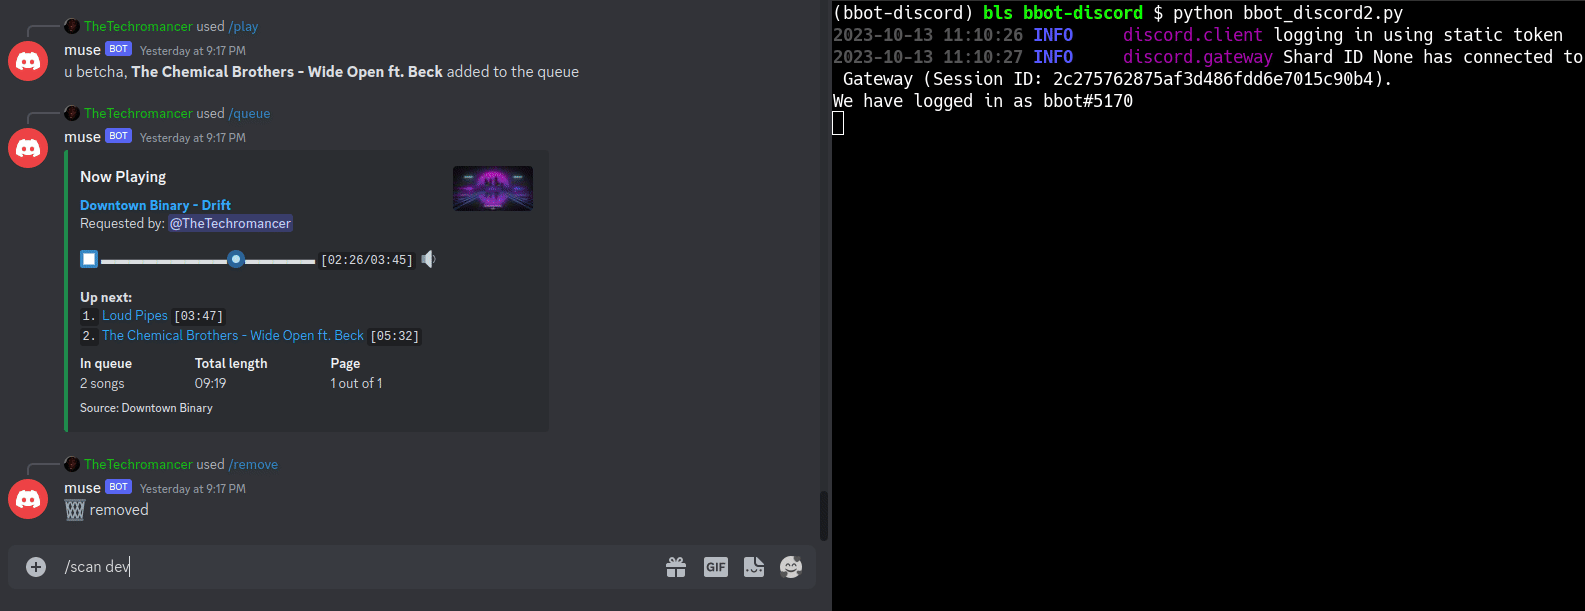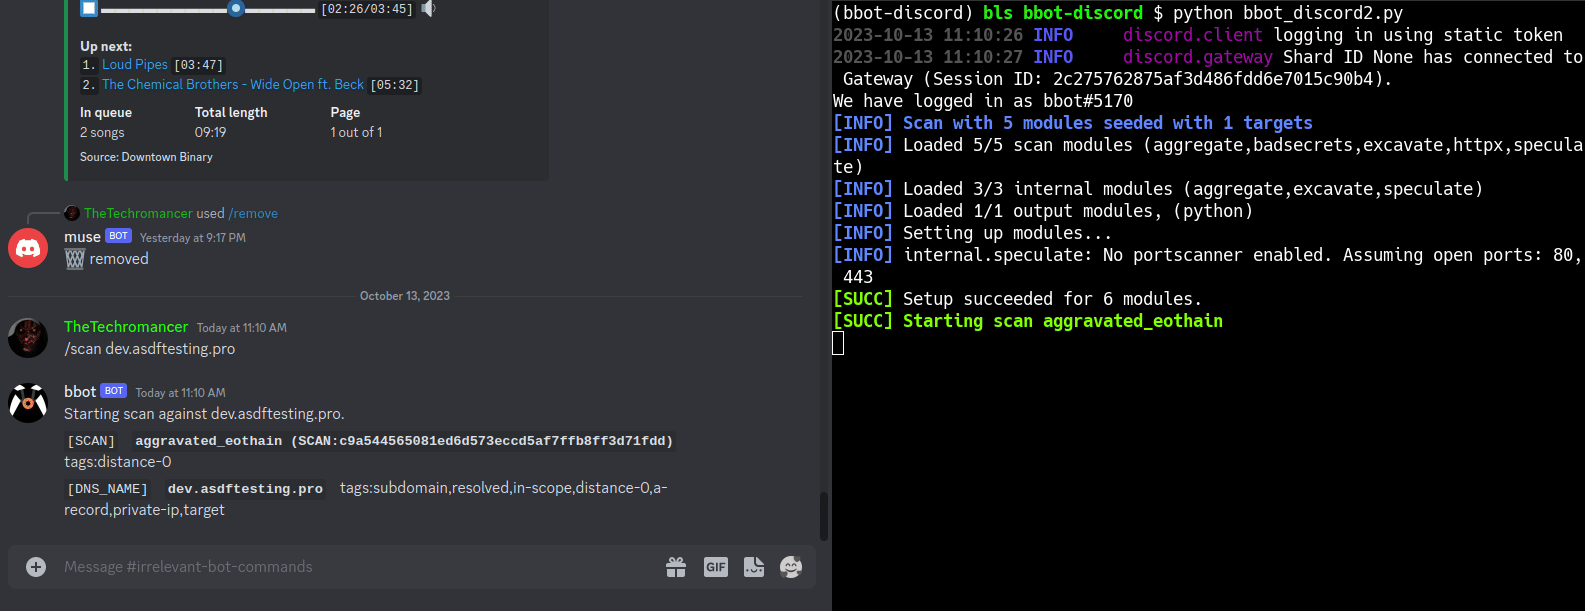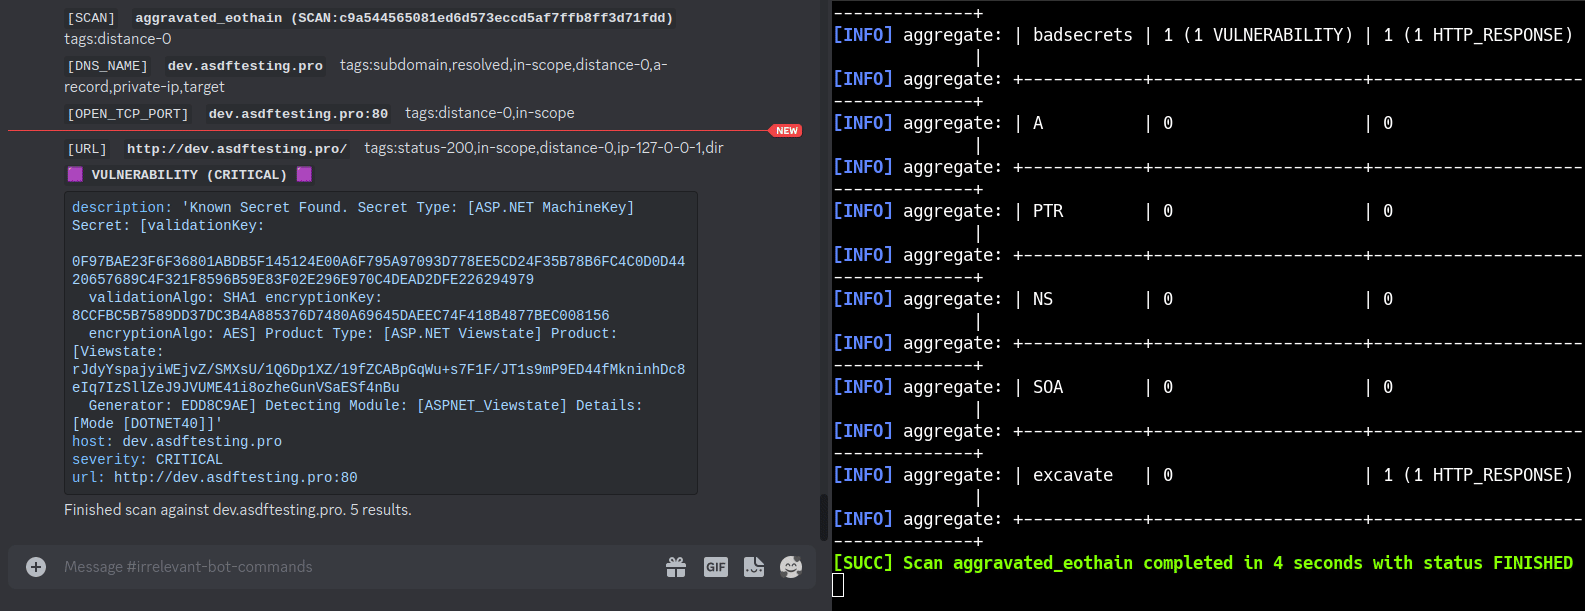 blacklanternsecurity/bbot
Le scanner internet récursif pour les hackers. 🧡
 letox4/osinthunter
🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…
 byteray-labs/query-hub
CQL Hub est un référentiel ouvert de requêtes de détection et de chasse pour CrowdStrike NextGen SIEM et Falcon LogScale. Toutes les requêtes…
 ssc-ict-innovatie/nl-kat-coordination
Framework de scan réseau modulaire qui intègre divers outils et bases de données externes pour détecter les vulnérabilités et les erreurs de…
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
 duggytuxy/syswarden
Orchestrateur de sécurité Linux local à l'hôte appliquant une politique nftables avec télémétrie HIDS/HIPS, flux de renseignement sur les menaces…
 mrwadams/attackgen
AttackGen est un outil de test de réponse aux incidents en cybersécurité qui exploite la puissance des grands modèles de langage et du cadre complet…
 aikidosec/safe-chain
Protégez-vous contre les codes malveillants installés via npm, yarn, pnpm, npx, pnpx, pip, uv et poetry avec Aikido Safe Chain. Gratuit à utiliser,…
 cybereason-public/owlsm
Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
 perplexityai/bumblebee
Scanner d'extrémités (endpoints) développeur en lecture seule pour les métadonnées de paquets, extensions et outils de développement présents sur…
 bitdefender/malware-ioc
Indicateurs de compromission pour les logiciels malveillants documentés dans les livres blancs.
 misp/misp-taxonomies
Taxonomies utilisées dans le système de taxonomie MISP et pouvant être utilisées par d'autres outils de partage d'informations.
 sigmahq/sigma
Répertoire principal des règles Sigma
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…