
 aikidosec/safe-chain
Protégez-vous contre les codes malveillants installés via npm, yarn, pnpm, npx, pnpx, pip, uv et poetry avec Aikido Safe Chain. Gratuit à utiliser, aucun jeton requis.



Aikido Device Protection s'appuie sur Safe Chain et étend la sécurité des paquets et des extensions à davantage d'écosystèmes : npm, PyPI, VS Code, Open VSX - (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, extensions Chrome, Go, compétences IA Skills.sh, Ruby, Rust, et plus encore.
Bénéficiez d'une gestion centralisée des politiques, de workflows de demande et d'approbation, et d'une visibilité sur chaque poste de travail de développeur de votre organisation. Propulsé par le même flux Aikido Intel. Déployez-le manuellement ou gérez-le via votre outil MDM (Jamf, Fleet ou Iru).
Aikido Safe Chain prend en charge les gestionnaires de paquets suivants :
L'installation d'Aikido Safe Chain est simple grâce au script d'installation.
curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh
$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer
Les commandes d'installation ci-dessus font toujours référence à une version spécifique. Pour installer une version différente, remplacez la version par le numéro de version souhaité. Toutes les versions disponibles se trouvent sur la page des releases.
Les scripts d'installation sont servis depuis une URL de release versionnée (releases/download/1.5.27/...). Les releases GitHub sont immuables — une fois qu'un artefact est publié à une URL versionnée, il ne peut plus être modifié ni remplacé, de sorte que le fichier que vous téléchargez est garanti d'être exactement celui qui a été publié.
❗Redémarrez votre terminal pour commencer à utiliser Aikido Safe Chain.
Vérifiez l'installation en exécutant la commande de vérification :
npm safe-chain-verify
pnpm safe-chain-verify
pip safe-chain-verify
uv safe-chain-verify

# Any other supported package manager: {packagemanager} safe-chain-verify
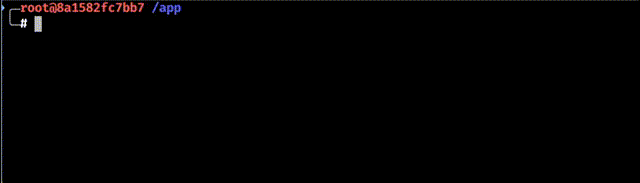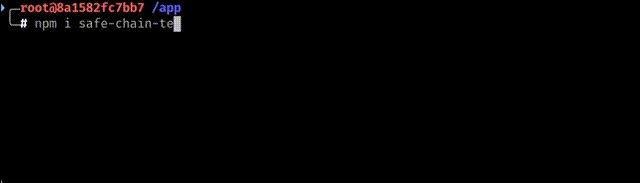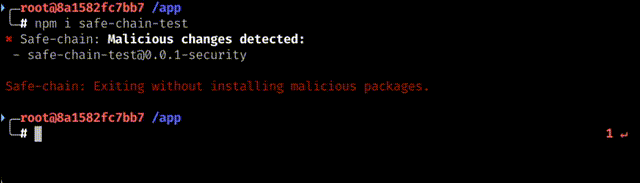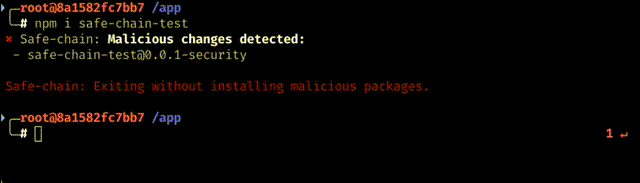
(Facultatif) Tester le blocage de logiciels malveillants en tentant d'installer un paquet de test :
Pour JavaScript/Node.js :
npm install safe-chain-test
Pour Python :
pip3 install safe-chain-pi-test
Lors de l'exécution des commandes npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx et pdm, Aikido Safe Chain vérifie automatiquement la présence de malwares dans les paquets que vous tentez d'installer. Il intercepte également les invocations de modules Python pour pip lorsqu'elles sont disponibles (par exemple, python -m pip install ..., python3 -m pip download ...). Si un malware est détecté, il vous invite à quitter la commande.
Vous pouvez vérifier la version installée en exécutant :
safe-chain --version
L'Aikido Safe Chain fonctionne en exécutant un serveur proxy léger qui intercepte les téléchargements de paquets depuis le registre npm et PyPI. Lorsque vous exécutez les commandes npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx ou pdm, tous les téléchargements de paquets sont acheminés via ce proxy local, qui vérifie les paquets en temps réel par rapport à Aikido Intel - Open Sources Threat Intelligence. Si un logiciel malveillant est détecté dans un paquet (y compris les dépendances profondes), le proxy bloque le téléchargement avant que le code malveillant n'atteigne votre machine.
Safe Chain applique des contrôles d'âge minimum des paquets aux écosystèmes pris en charge.
L'application actuelle diffère selon l'écosystème :
Par défaut, l'âge minimum des paquets est de 48 heures. Cela fournit une couche de sécurité supplémentaire pendant la période critique où les paquets nouvellement publiés sont les plus susceptibles de contenir des menaces non détectées. Vous pouvez configurer ce seuil ou contourner entièrement cette protection - consultez la section Configuration de l'âge minimum des paquets ci-dessous.
Pour les correctifs de CVE urgents, Aikido confirme que la version du correctif est exempte de logiciels malveillants et Safe Chain l'exempte du contrôle d'âge minimum, afin que vous ne restiez pas exposé à la vulnérabilité qu'elle corrige pendant l'attente de la fenêtre.







