
 trappsec-dev/trappsec
Framework open-source pour intégrer des routes leurres réalistes et des champs de miel dans les API afin de détecter les attaquants qui sondent la logique métier, transformant la reconnaissance en télémétrie de sécurité exploitable.

trappsec est un framework open source qui aide les développeurs à détecter les attaquants qui sondent la logique métier des API. En intégrant des routes leurres réalistes et des champs miel difficiles à distinguer de véritables constructions d'API, les attaquants sont incités à s'authentifier — transformant la reconnaissance en télémétrie de sécurité exploitable.
Conçu pour le 1 % de personnes qui consultent réellement leurs alertes de sécurité, et les 99 % qui aiment simplement l'idée d'en avoir.
Lire la documentation • Démarrage ultra-rapide • Modèle de menace • Production
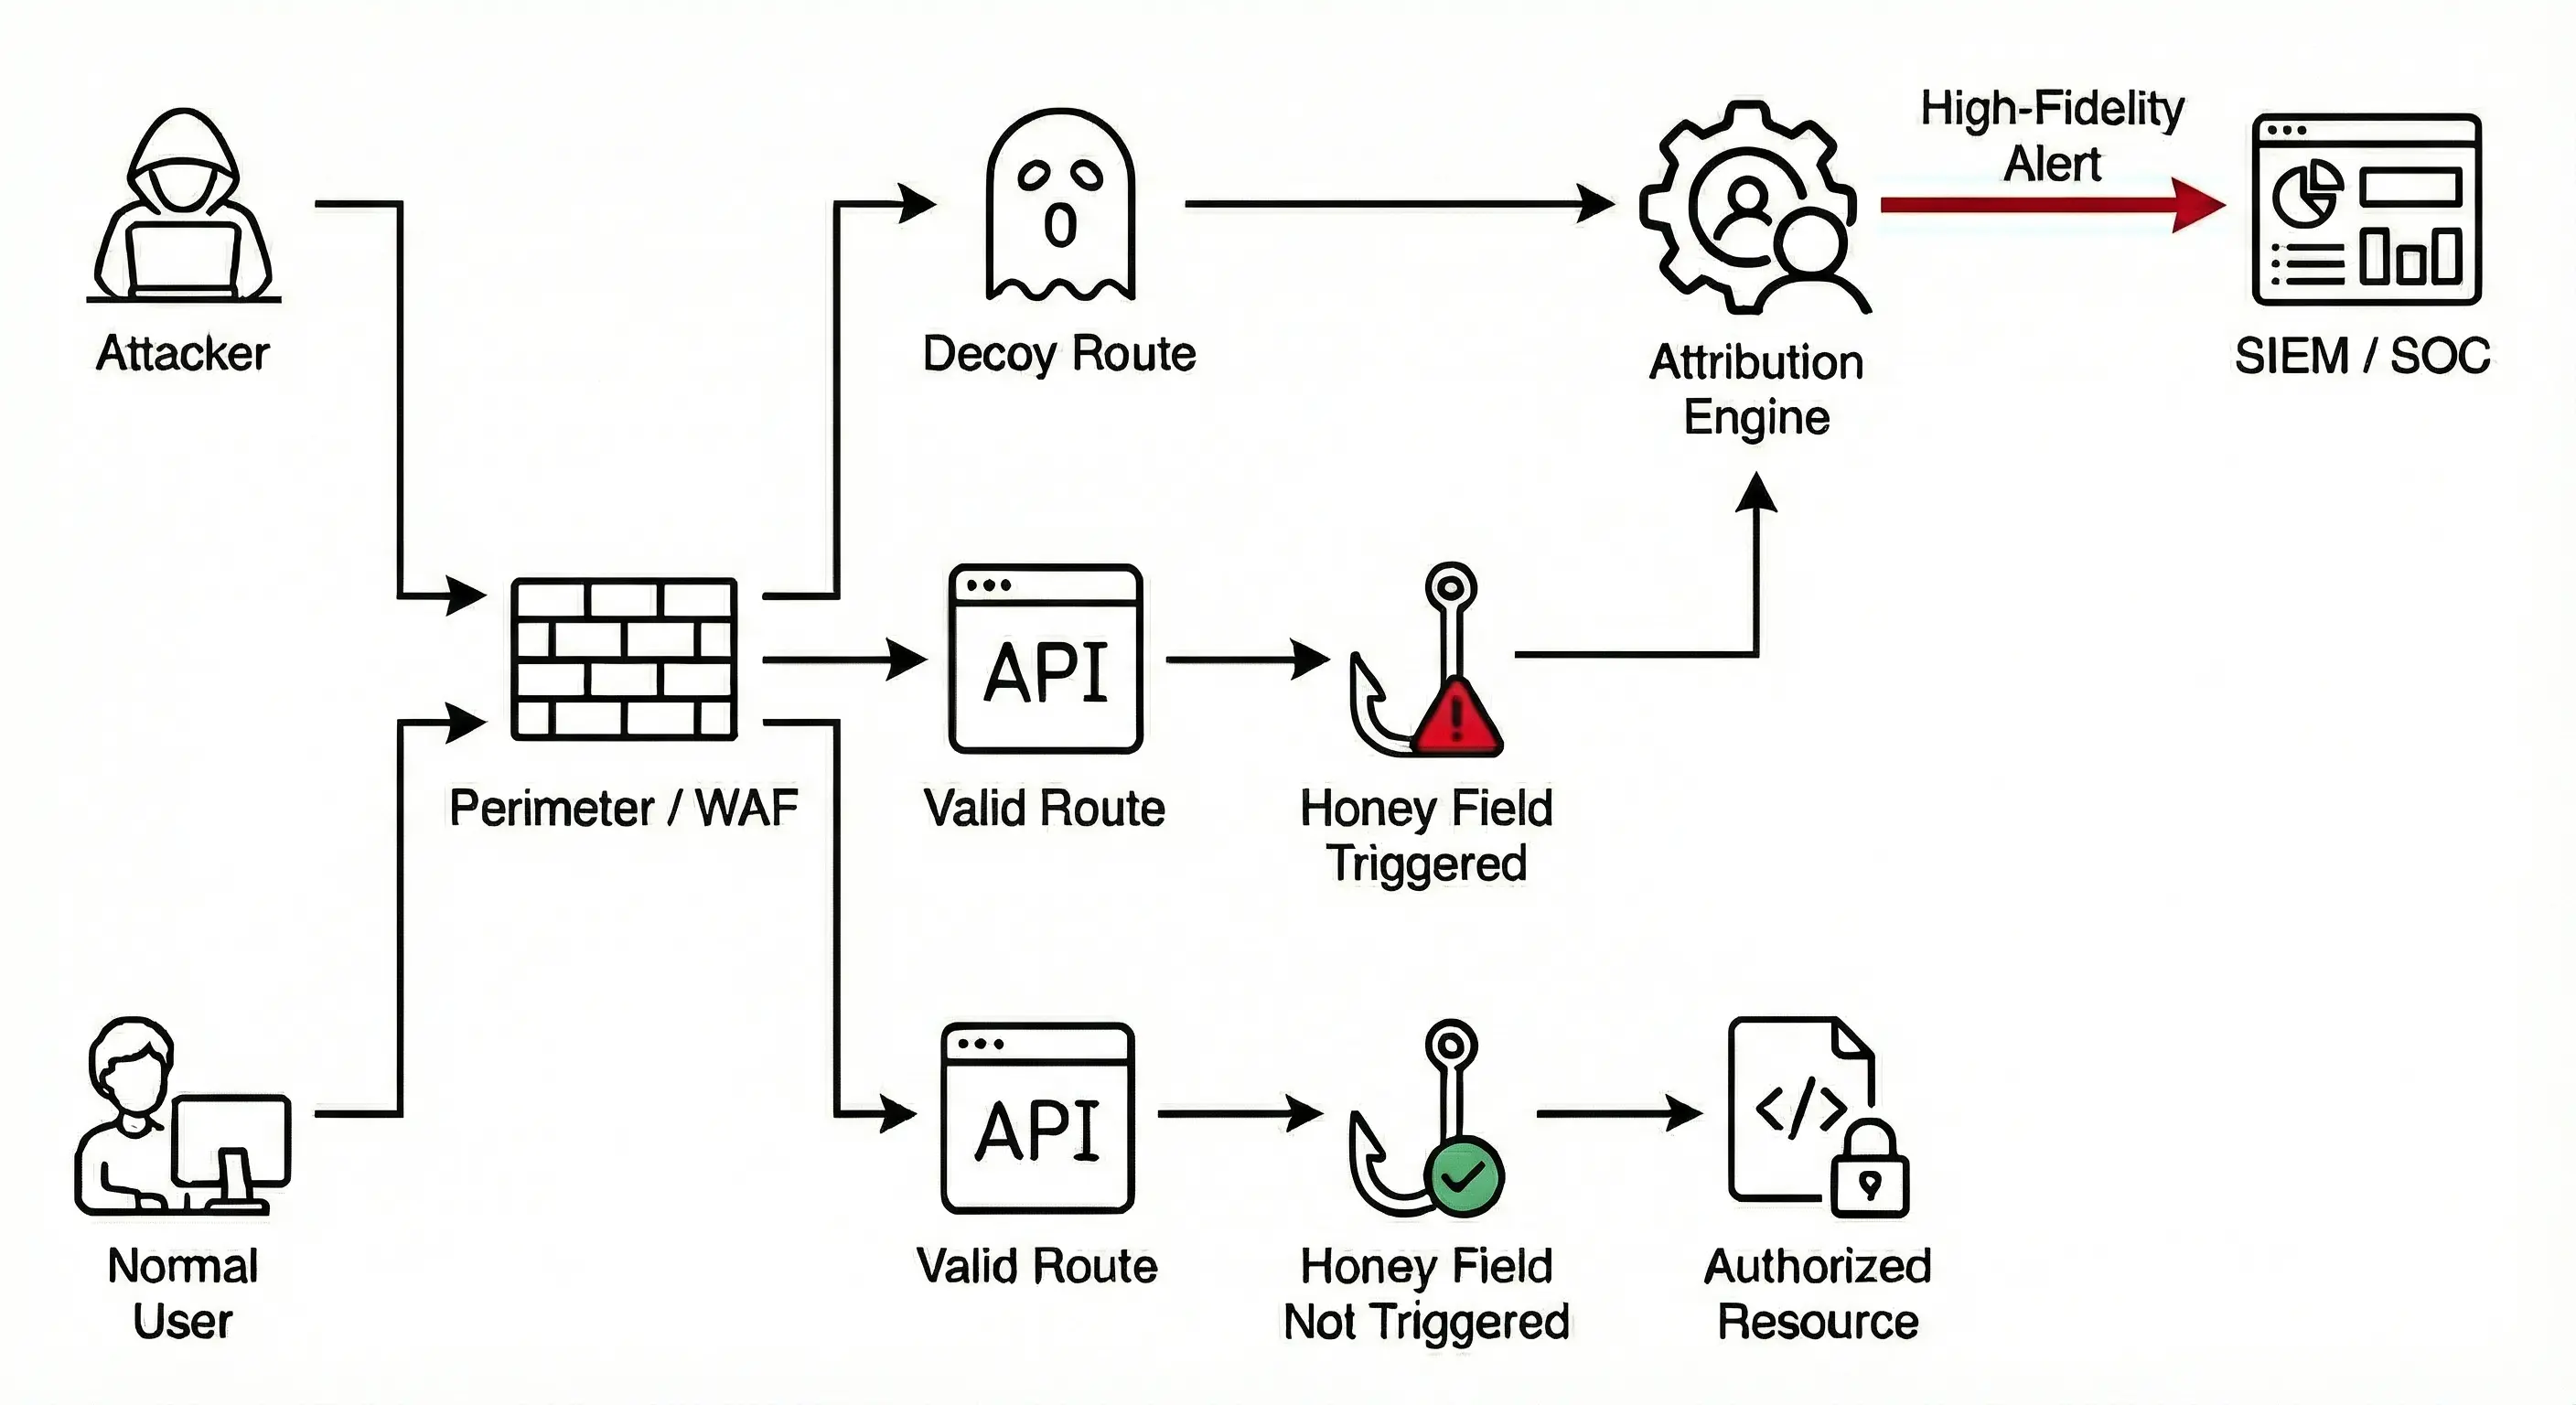
Routes leurres : ce sont des points de terminaison « fantômes » qui se situent en dehors de votre logique réelle mais paraissent authentiques. En plaçant des références factices dans le code côté client, vous pouvez appâter les attaquants pour qu'ils déclenchent ces pièges, ce qui vous permet de surveiller leur comportement via des réponses statiques ou dynamiques personnalisées qui s'adaptent au statut d'authentification.
Champs miel : des paramètres non fonctionnels intégrés dans des points de terminaison d'API légitimes qui agissent comme des fils invisibles. Vous pouvez appâter les attaquants en les incluant comme champs de formulaire masqués avec des valeurs statiques, ou en exploitant des attributs « en lecture seule » existants qui apparaissent dans les réponses GET comme champs miel déclenchant des alertes si un attaquant tente de les modifier via des requêtes POST ou PUT.
Attribution d'identité : les hooks du framework permettent de relier une requête à une identité d'utilisateur authentifié. Vous pouvez également associer les pièges à une intention spécifique (élévation de privilèges, reconnaissance, etc.). Combinés, vous obtenez des alertes de haute fidélité auxquelles les équipes de sécurité peuvent répondre rapidement et plus efficacement.
Exiger l'authentification : dans un internet majoritairement inoffensif mais de plus en plus rempli de personnes et de scanners (surtout de scanners) qui fouillent là où ils ne devraient pas, vous ne voulez pas être submergé par le bruit. Utilisez des réponses modèles non authentifiées comme (401, Unauthorized) pour les inciter à sonder avec authentification.
Se fondre dans le décor : un piège doit ressembler exactement à une partie normale de votre API. Un bon piège doit ressembler à une partie banale et standard — peut-être même fastidieuse — de votre API. S'il paraît « trop beau pour être vrai », les attaquants l'ignoreront. Concevez des pièges pour attraper ceux qui tentent de comprendre ou de manipuler votre logique métier.
trappsec peut s'intégrer directement dans vos workflows existants. Les événements sont écrits par défaut dans vos gestionnaires de journalisation standard, mais peuvent être configurés pour s'intégrer également à OpenTelemetry pour l'observabilité ou à des Webhooks pour déclencher des réponses automatisées ou notifier les équipes de sécurité.
Trois compétences d'agent transforment votre agent de codage en ingénieur sécurité pour votre propre application. Chacune écrit ses modifications dans le code de votre application, n'ajoute aucune dépendance, fonctionne sur n'importe quelle stack et rend compte via OpenTelemetry, que l'application doit déjà avoir configuré avec des traces et des logs. Les trois partagent un même schéma : l'identité de l'appelant est définie une fois sur le span serveur de chaque requête, les constats issus de la tromperie et de la détection ne portent que les faits de la règle et s'y rattachent, et les enregistrements d'audit sont complets en eux-mêmes.
add-deception conçoit des champs leurres et des routes factices qui correspondent aux conventions de votre API, construits à partir de la même authentification, des mêmes chargeurs et de la même validation que les routes voisines, ainsi que des leurres frontend qui donnent l'impression que votre équipe les a écrits. Il vérifie que chaque piège se déclenche et qu'aucun utilisateur réel ne peut jamais en déclencher un.add-detection transforme la validation que votre application effectue déjà en détections : il identifie les contrôles qui rejettent des entrées et des états qu'aucun client réel ne peut produire (valeurs que l'interface n'offre jamais, totaux qui ne concordent pas avec le serveur, étapes dans le désordre, identifiants d'un autre tenant) et fait en sorte que chacun signale qui a tenté l'action, sans modifier aucune réponse.add-auditing enregistre ce que les utilisateurs font dans votre produit, des modifications quotidiennes de ses objets principaux aux actions liées à la sécurité (connexions, changements de rôle, partages, exports, clés API, paramètres), sous forme d'enregistrements d'audit autonomes comprenant l'acteur, pour le compte de qui, le tenant, l'origine, la ressource, les changements et le résultat.Claude Code :
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Demandez-lui ensuite d'ajouter de la tromperie, d'ajouter de la détection ou d'ajouter de la journalisation d'audit à votre application, ou exécutez /trappsec:add-deception, /trappsec:add-detection ou /trappsec:add-auditing.
Autres agents qui prennent en charge Agent Skills : copiez les skills dans plugins/trappsec/skills dans le répertoire de skills de votre agent.
| Langage | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux et autres routeurs http.Handler |
Votre framework préféré est absent ? Faites une demande ici.
Le support communautaire est disponible via les issues et discussions GitHub.
Pour un support ou des services commerciaux, écrivez à [email protected].






