Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
syswarden — Orchestrateur de sécurité Linux local à l'hôte appliquant une politique nftables avec télémétrie HIDS/HIPS, flux de renseignement sur les menaces bornés, analyse des journaux WAAP hors bande et haute disponibilité authentifiée. | Kitploit
Outils/GitHubGitHub/duggytuxy/syswarden
Outils DéfensifsAudit de ConfigurationSécurité RéseauSécurité CloudRenseignement sur les MenacesDétection d'IntrusionAnalyse de Journaux
GitHubduggytuxy/syswarden

syswarden

Orchestrateur de sécurité Linux local à l'hôte appliquant une politique nftables avec télémétrie HIDS/HIPS, flux de renseignement sur les menaces bornés, analyse des journaux WAAP hors bande et haute disponibilité authentifiée.

Voir le dépôt
40632116il y a 7 joursVérifié par Kitploit
Partager
Site web
Logo officiel de SysWarden

Workflow de packaging SysWarden Audit de sécurité SysWarden Conformité Plumber Score Plumber OpenSSF Scorecard Licence GitHub Rejoindre le Discord officiel de SysWarden

SysWarden

Défense Linux. Votre hôte. Vos règles.

Défense Linux locale à l'hôte avec application auditable et à sûreté intégrée (fail-closed).

Site web | Documentation | Compiler depuis les sources | Feuille de route

SysWarden est un orchestrateur de sécurité Linux open source qui combine une politique nftables de référence, la télémétrie de l'hôte, des listes de renseignement sur les menaces, l'analyse hors bande des journaux WAAP, une haute disponibilité authentifiée et un tableau de bord terminal natif. Il est conçu pour les opérateurs qui souhaitent une couche de défense de l'hôte unique et vérifiable, sans placer un proxy supplémentaire dans le chemin des données applicatives.

SysWarden n'est pas un proxy HTTP en ligne, un assainisseur de trafic ni un produit de certification réglementaire.

Version actuelle des sources : v4.10.4.

La dernière version stable est la v4.10.4, validée selon l'IVV (Intégration, Vérification et Validation).

Consultez le guide d'installation, le guide de récupération historique et de suppression et le registre de vérification des versions. Les versions intermédiaires suivent l'IVV ; les générations Upgrade exigent une IVVQ complète. Les compilations ultérieures des sources n'héritent pas du verdict d'une version publiée.
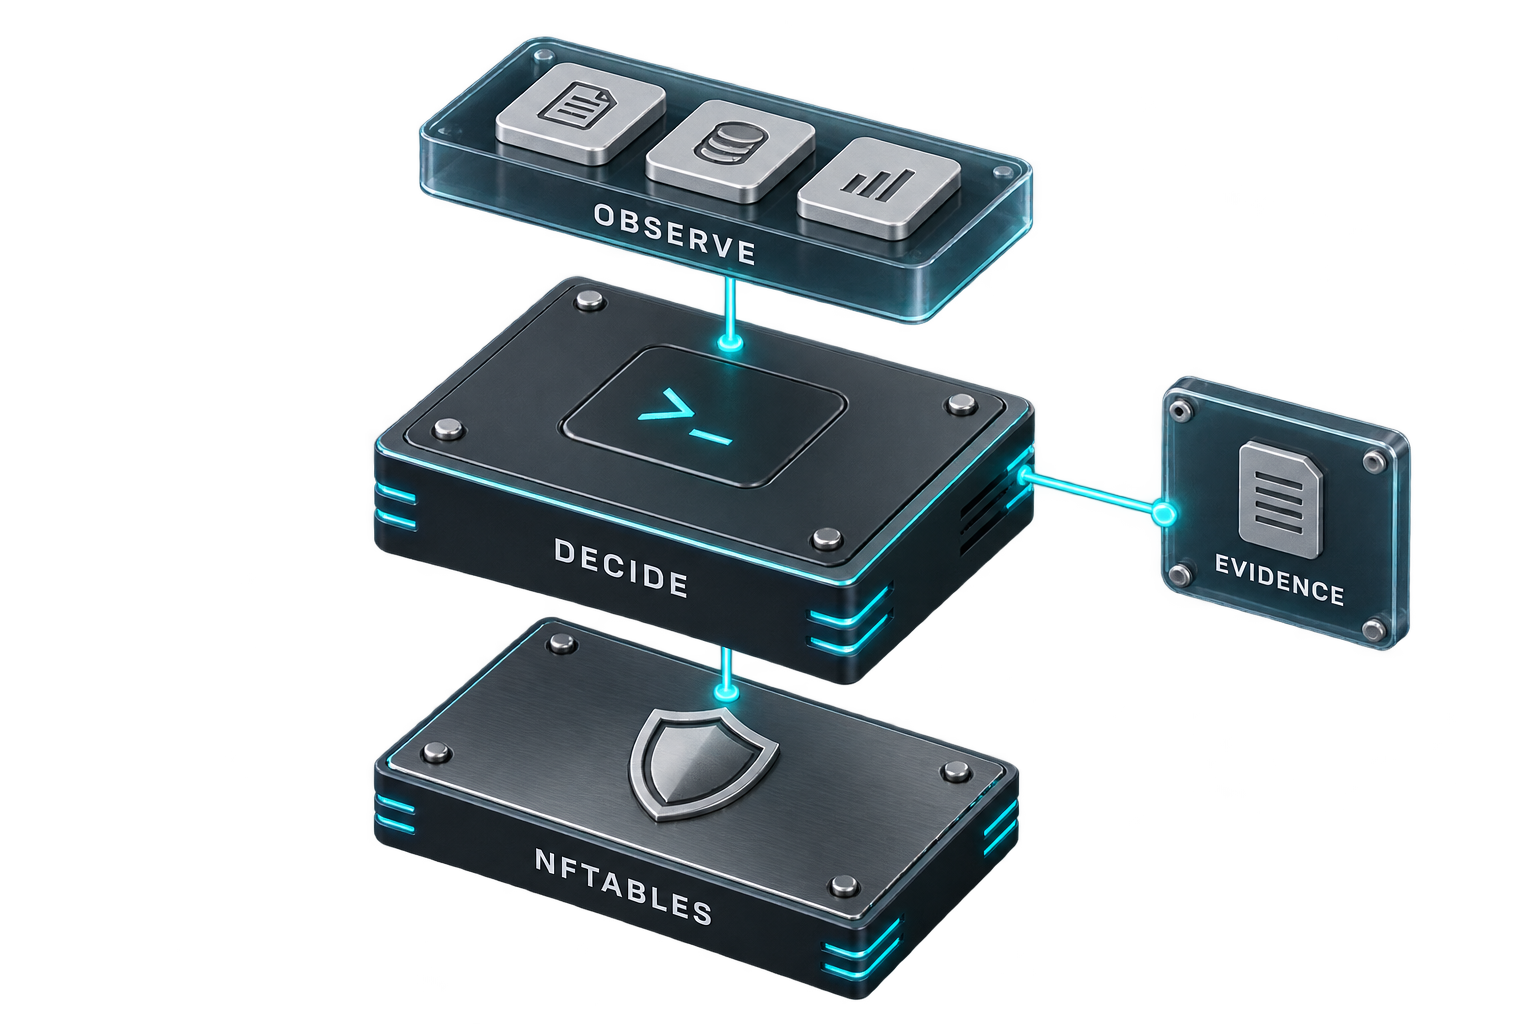
Observer, décider, appliquer

Flux de défense conceptuel : les signaux de l'hôte alimentent les décisions de politique, nftables applique les actions validées et les preuves consignent le résultat.

SysWarden observe les signaux de l'hôte, évalue la politique de l'opérateur et applique les actions validées via nftables. Les journaux et les preuves de version aident les opérateurs à examiner ce qui a été observé et exercé. Cette illustration résume le modèle de défense ; chaque capacité reste soumise à sa version et à son périmètre documentés.

Fonctionnalités

  • Application autoritative de nftables avec une compatibilité bornée avec firewalld et UFW lorsqu'exactement un frontend pris en charge est déjà actif.
  • Listes de blocage, listes blanches et exceptions SSH persistantes avec des entrées canoniques d'IP, de CIDR et limitées à des services.
  • Télémétrie de l'hôte et analyse hors bande des journaux WAAP pour les workflows locaux de détection et de réponse.
  • Flux de renseignement sur les menaces bornés avec un comportement de publication en dernier état connu valide.
  • Tableau de bord terminal local natif sans service de navigateur ni port d'écoute.
  • Synchronisation HA authentifiée sur TLS 1.3 avec contrôles explicites de propriété et de barrière de migration.
  • Intégration BunkerWeb optionnelle avec HA authentifiée et nettoyage tenant compte de la provenance.
  • Empaquetage natif DEB, RPM et APK pour les hôtes Linux amd64 pris en charge.

Capacités

DomaineCe que SysWarden fournit
HIDSTélémétrie locale à l'hôte, analyse des journaux de sécurité et visibilité des alertes
HIPSDécisions de politique validées et appliquées via des règles nftables autoritatives
WAAPAnalyse hors bande des journaux écrits par un service amont pris en charge
Renseignement sur les menacesListes locales canoniques et mises à jour bornées de flux externes
Haute disponibilitéTLS 1.3, authentification par jeton bearer et synchronisation limitée aux pairs
OpérationsCLI et TUI locales, configuration modulaire, contrôles d'audit et de cycle de vie
Chaîne d'approvisionnementPaquets Linux avec sommes de contrôle, métadonnées de mise à jour signées et preuves de version

Plugin d'intégration BunkerWeb

Utilisez le plugin d'intégration BunkerWeb optionnel pour connecter les événements de sécurité BunkerWeb pris en charge à l'application des règles de l'hôte SysWarden via l'API HTTPS authentifiée. Le guide d'intégration couvre la configuration et la compatibilité. Respectez les prérequis spécifiques à la version avant d'activer la synchronisation ou HA v2.

Inventaire des versions et vérification

La version stable v4.10.4 publie une nomenclature logicielle SPDX lisible par machine, syswarden-sbom.spdx.json, pour l'examen des dépendances. Une SBOM est un inventaire, et non une affirmation d'absence de vulnérabilités.

SHA256SUMS.txt vérifie l'intégrité des paquets par rapport à l'inventaire téléchargé. Authentifiez le manifeste de mise à jour signé Ed25519 avec une clé de version indépendamment approuvée avant d'installer un paquet téléchargé manuellement. Les recommandations pour l'opérateur expliquent le vérificateur existant, ses prérequis de confiance et la distinction entre l'authentification des paquets et l'inventaire SBOM.


Sources de renseignement

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →