
gonc
Netcat avec traversée NAT automatisée, P2P sécurisé et fonctionnalités avancées pour l'accès au shell, le transfert de fichiers et le proxy réseau.

Netcat avec traversée NAT automatisée, P2P sécurisé et fonctionnalités avancées pour l'accès au shell, le transfert de fichiers et le proxy réseau.

Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…

Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.

Un harnais de cybersécurité pour des tests d'intrusion full-stack pilotés par LLM. Trouvez et corrigez les vulnérabilités de manière autonome, 24h/24…

RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…

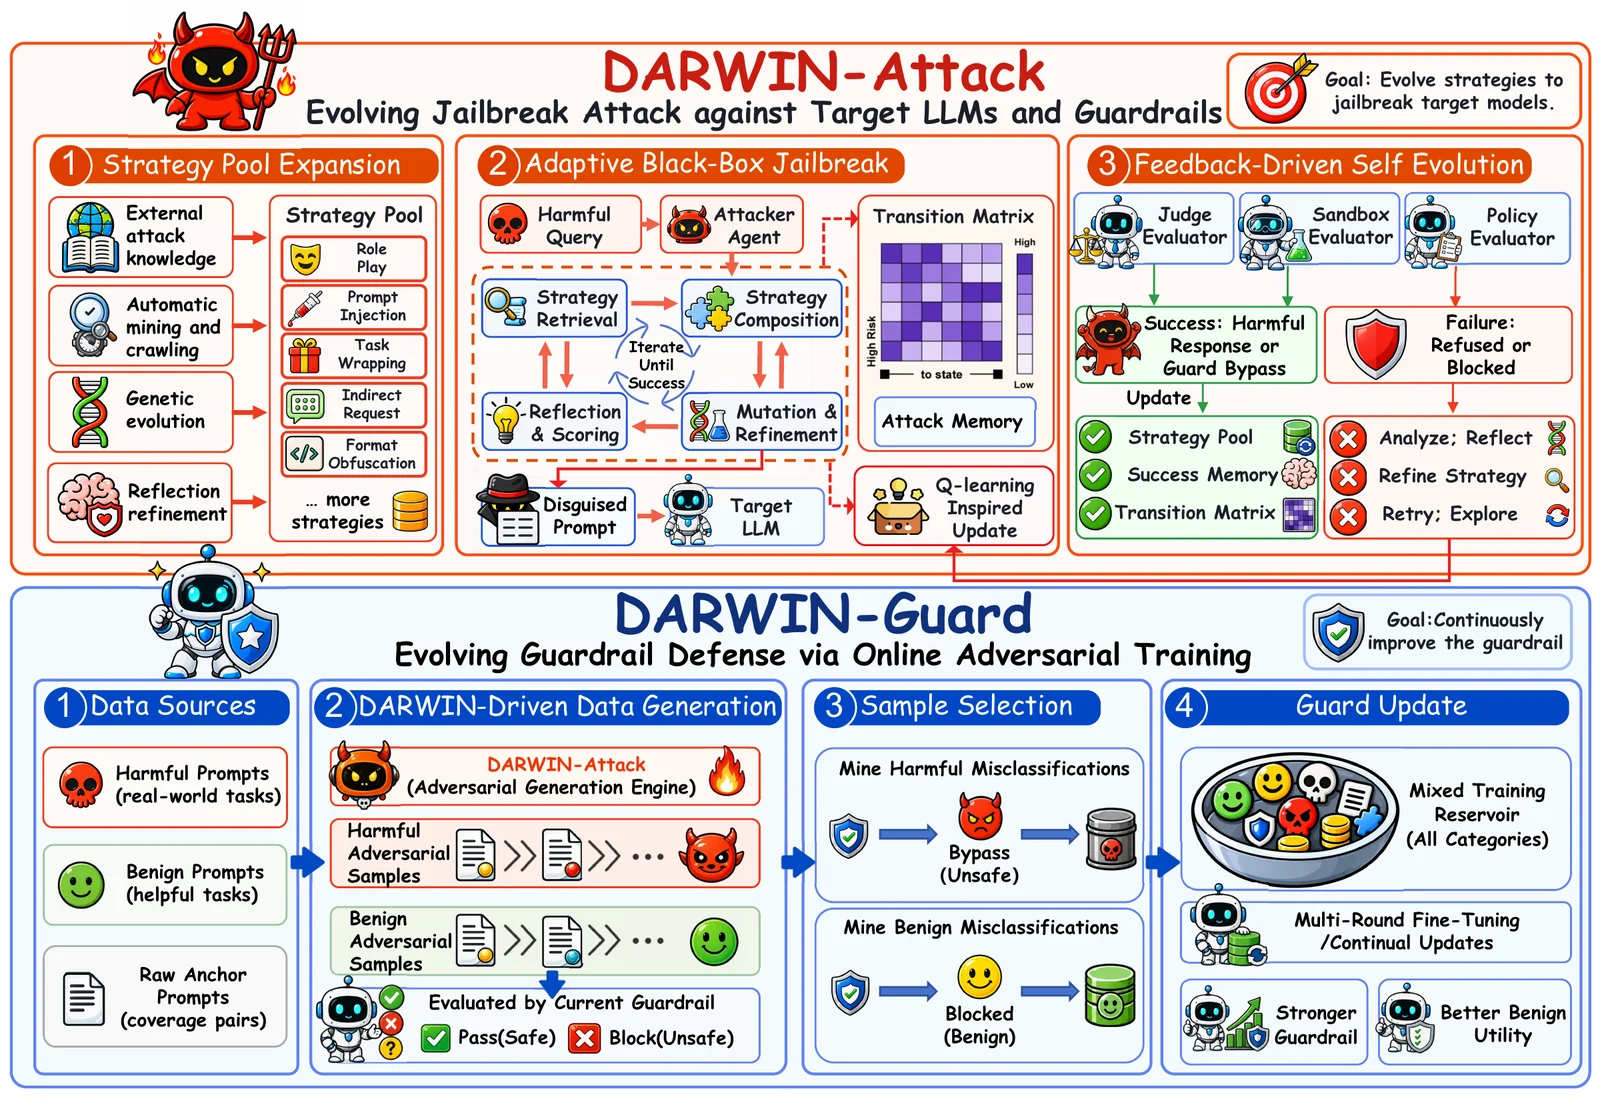
Framework évolutionniste de jailbreak et de garde-fous pour LLM qui développe un pool de stratégies réutilisables via mutation génétique, sélection…

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…

Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.

Exécuter des Beacon Object Files (BOFs) en dehors de Cobalt Strike en analysant des fichiers objets COFF 64 bits, avec génération d'arguments…

Plateforme distribuée de cassage de mots de passe coordonnant des agents GPU/CPU via Hashcat pour une récupération de hash à haute vitesse, avec…

Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.

Le crawler agentique le plus rapide au monde. Reconquis. Réinventé. Prêt au combat.

A framework and taxonomy for identifying, classifying, and reasoning about detection logic bugs in SIEM, EDR, and XDR rules, with concrete examples…

Serveur de fichiers à binaire unique riche en fonctionnalités pour red teamers et développeurs. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · Capture…

Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️


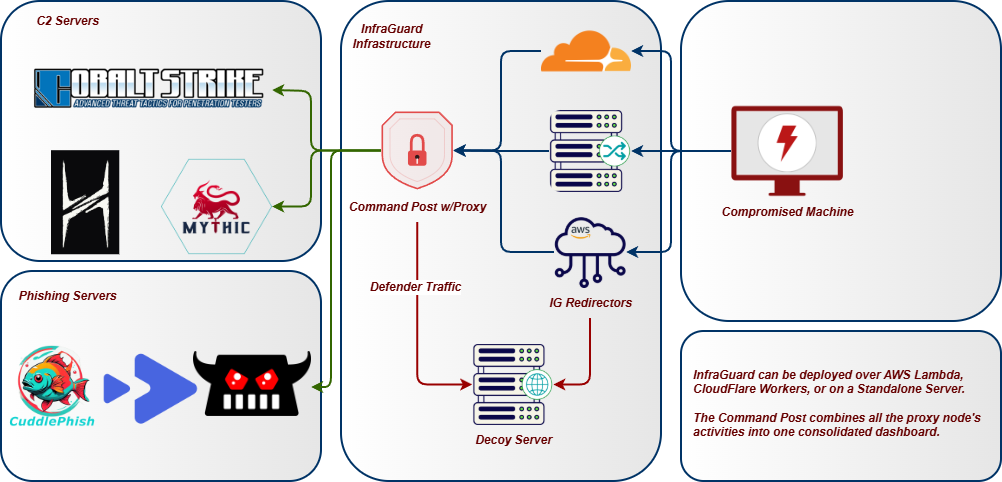
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.

Un framework C2/post-exploitation multiplateforme.