Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsSécurité WebTests d'IntrusionUtilitaires et FrameworksRed TeamingAnalyse DNS

À propos

Suite de bureau multiplateforme haute performance pour le sondage HTTP et l'empreinte approfondie, construite avec Go et Wails v2. Elle propose le streaming en temps réel, la détection de technologies, l'inspection DNS/TLS, le hachage MMH3 de favicons, le routage par proxy et la génération de rapports multi-formats.


GitHub
halildeniz/vanguardhttp

VanguardHTTP

Voir le dépôtSite web
il y a 1 jourPas encore vérifié
Partager

🛡️ VanguardHTTP

Suite de bureau multiplateforme haute performance pour le sondage HTTP et l'empreinte approfondie

Version Go Version Wails v2 Platform License: MIT

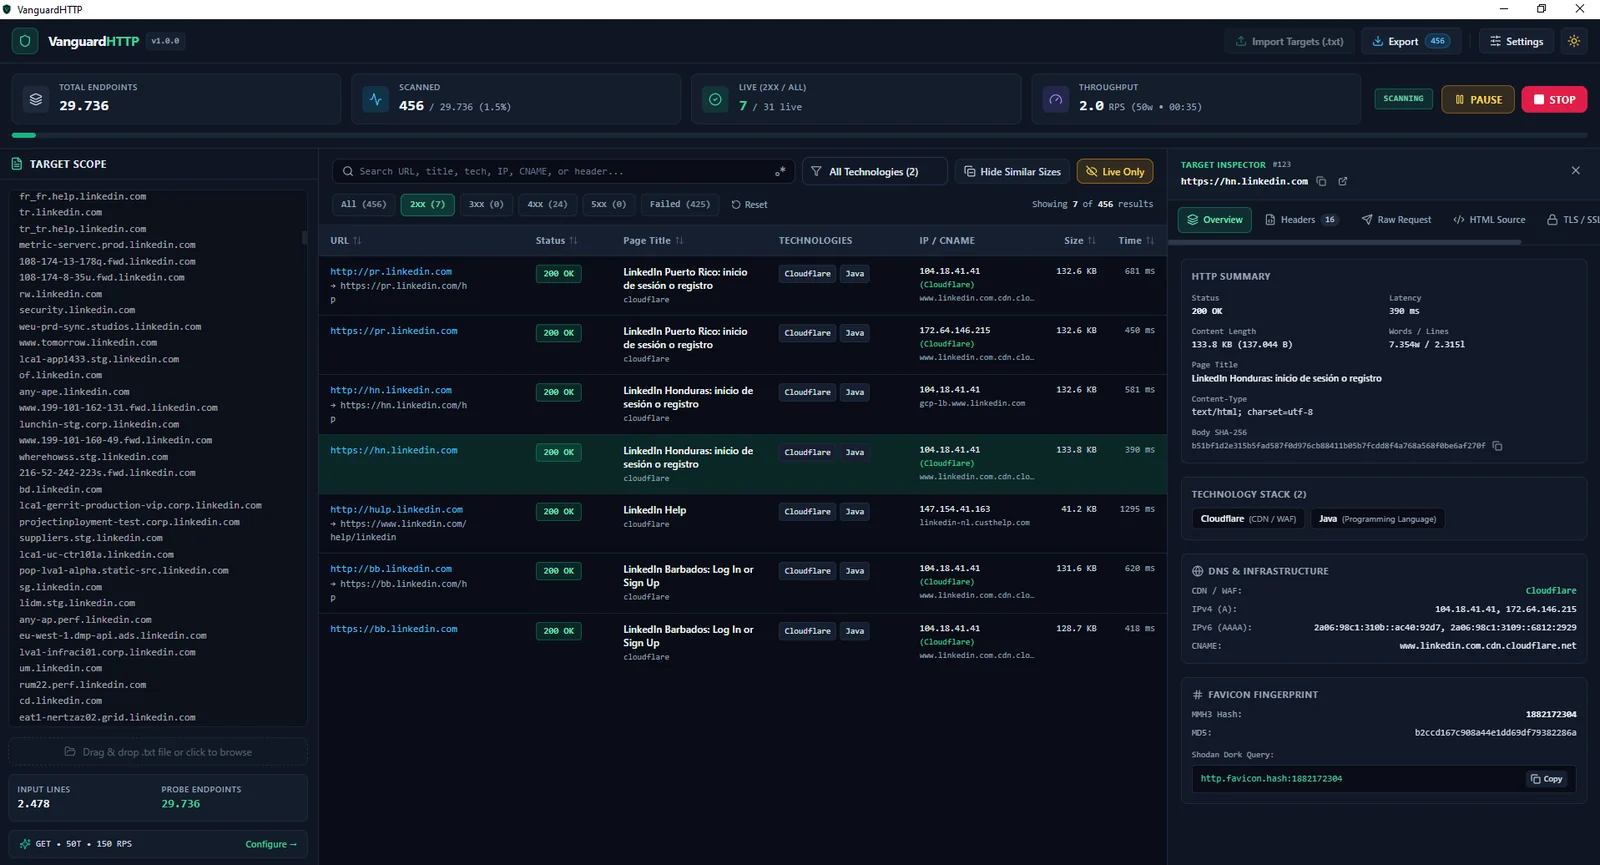
vanguardhttp-v1 0 0-1-

📖 Aperçu

VanguardHTTP est une application de bureau moderne et multiplateforme de reconnaissance et de découverte de surface d'attaque, conçue pour les chercheurs en sécurité, les testeurs d'intrusion, les chasseurs de primes aux bugs et les équipes red team.

Au lieu de parser des murs de sortie terminal ou d'enchaîner manuellement plusieurs scripts CLI, VanguardHTTP diffuse en continu la télémétrie de sondage HTTP et d'empreinte approfondie directement dans un espace de travail de bureau réactif et filtrable — compilé en un seul binaire autonome avec une empreinte mémoire minimale.

✨ Fonctionnalités clés

⚡ Concurrence à grande vitesse et contrôle de l'exécution

  • Pool de workers configurable : Faites évoluer dynamiquement la concurrence de 1 jusqu'à 1 000 threads de travail.
  • Limitation de débit précise : Limiteur de débit à jeton intégré (golang.org/x/time/rate) pour imposer un nombre maximal de requêtes par seconde (RPS) et éviter les bannissements WAF ou la saturation des cibles.
  • Contrôle complet du cycle de vie : Démarrez, mettez en pause, reprenez et arrêtez en toute sécurité les scans actifs en cours d'exécution, sans interblocage ni fuite de sockets.
  • Diffusion IPC en temps réel : Les résultats sont diffusés en direct via les événements Wails (runtime.EventsEmit) avec un rendu UI micro-lot pour des performances fluides même à haut RPS.

🌐 Découverte intelligente des cibles et des protocoles

  • Sondage automatique de schéma et repli : Teste automatiquement https:// avec un repli transparent vers http:// (ou sonde les deux schémas simultanément) pour les domaines nus et les IP.
  • Expansion de blocs CIDR : Résout automatiquement les plages CIDR IPv4/IPv6 (par ex. 192.168.1.0/24) en cibles hôtes individuelles.
  • Listes de ports TCP personnalisées : Sondez les ports standard ou fournissez des listes de ports et des préréglages personnalisés (80, 443, 8080, 8443, 3000, 8000, etc.).
  • Import de cibles par glisser-déposer : Collez directement les cibles ou glissez-déposez des listes de cibles .txt, .lst ou .csv avec déduplication automatique et comptage en direct des points de terminaison en aperçu.

🔍 Moteur d'empreinte complet

  • Métriques HTTP : Code de statut avec badges colorés (2xx, 3xx, 4xx, 5xx), <title> de la page, en-têtes Server / X-Powered-By, taille du contenu, nombre de mots/lignes, hash SHA-256 du corps et latence (ms).
  • Détection de la pile technologique : Jeu de règles JSON de style Wappalyzer intégré (go:embed) identifiant les serveurs web, CMS, frameworks frontend/backend, CDN, WAF et panneaux DevOps avec extraction de version.
  • Résolution DNS et infrastructure : Recherches concurrentes A, AAAA et CNAME avec attribution automatique du fournisseur CDN/WAF.
  • Inspection des certificats X.509 / TLS : Extrait la version TLS, la suite de chiffrement, le CN du sujet, l'émetteur, les dates de validité, le compte à rebours d'expiration, le statut auto-signé et tous les Subject Alternative Names (SAN).
  • Hachage de favicon compatible Shodan : Calcule les empreintes Base64 RFC-2045 MurmurHash3 (MMH3) et MD5 pour /favicon.ico et les icônes déclarées en HTML, générant des requêtes http.favicon.hash:<id> prêtes à copier.

🛠️ Personnalisation avancée des requêtes

  • Méthodes HTTP et charges utiles : Prise en charge de GET, HEAD, POST, OPTIONS, PUT, PATCH et DELETE avec des corps de requête personnalisés.
  • En-têtes personnalisés et rotation du User-Agent : Injection d'en-têtes arbitraires (Authorization, Cookie, X-Bug-Bounty) et bascule entre un User-Agent personnalisé ou un pool automatisé de User-Agents multi-navigateurs.
  • Routage par proxy : Prise en charge complète des proxys HTTP, HTTPS, SOCKS5 et SOCKS5H pour une inspection transparente du trafic dans Burp Suite ou OWASP ZAP.
  • Suivi de la chaîne de redirections : Suivi configurable des redirections avec journalisation saut par saut des codes de statut et de l'en-tête Location.

🖥️ Interface graphique interactive et rapports

  • Mode sombre et mode clair : Élégant mode sombre de cybersécurité par défaut avec bascule instantanée vers le mode clair.
  • Filtrage avancé et réduction du bruit : Filtrage par catégorie de statut, technologie détectée, recherche par mot-clé/Regex, et repli des réponses en double grâce à « Hide Similar Sizes ».
  • Tiroir d'inspection de cible : Cliquez sur n'importe quelle ligne pour inspecter la requête HTTP brute, les en-têtes de réponse bruts et analysés, l'aperçu du code source HTML, le certificat SSL/TLS et la chaîne de redirections.
  • Export multi-format : Exportez tous les résultats ou uniquement votre sous-ensemble filtré vers JSON, CSV (BOM UTF-8), TXT (liste d'URL actives pour nuclei/ffuf), ou un rapport de sécurité HTML interactif autonome.

🚀 Installation et compilation

Prérequis

  • Go 1.22 ou supérieur
  • Node.js 18+ (LTS)
  • Wails CLI v2

Installez la CLI Wails v2 et vérifiez votre environnement :

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Note Linux (Ubuntu/Debian) : Installez les en-têtes de développement GTK3 et WebKit2GTK avant de compiler :

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(Sur Ubuntu 24.04+, installez libwebkit2gtk-4.1-dev et passez -tags webkit2_41 aux commandes wails.)

Cloner et exécuter en mode développement

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Compiler les binaires de production

  • Windows (.exe) :
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Sortie : build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary) :
wails build -clean -platform darwin/universal -ldflags "-s -w"

Sortie : build/bin/VanguardHTTP.app

  • Linux (binaire) :
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Sortie : build/bin/VanguardHTTP


🤝 Contribuer

Les contributions, idées de fonctionnalités et nouvelles signatures d'empreintes technologiques sont les bienvenues !

  1. Forkez le dépôt.
  2. Créez une branche pour une nouvelle fonctionnalité ou un correctif :
git checkout -b feature/amazing-fingerprint
  1. Validez vos modifications avec des messages clairs et descriptifs :
git commit -m "feat: add new WAF detection signatures"
  1. Poussez vers votre branche :
git push origin feature/amazing-fingerprint
  1. Ouvrez une Pull Request décrivant vos modifications et les étapes de test.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →