🔒 The Bastion
Aperçu
Les bastions sont un ensemble de machines utilisées comme point d'entrée unique par les équipes d'exploitation (telles que les administrateurs système, les développeurs, les administrateurs de bases de données, ...) pour se connecter de manière sécurisée aux équipements (serveurs, machines virtuelles, instances cloud, équipements réseau, ...), généralement via ssh.
The Bastion fournit des mécanismes d'authentification, d'autorisation, de traçabilité et d'auditabilité pour l'ensemble de votre infrastructure.
En se plaçant entre vos utilisateurs et votre infrastructure, The Bastion ajoute une couche d'abstraction intermédiaire afin que votre infrastructure n'ait pas besoin de connaître individuellement les membres de votre équipe d'exploitation.
Chaque membre de votre équipe dispose d'un compte individuel sur The Bastion, et peut être membre d'un ou plusieurs groupes de bastion qui peuvent lui donner accès à une ou plusieurs infrastructures. Les équipements de l'infrastructure n'ont besoin de connaître et de faire confiance qu'au(x) groupe(s) de bastion dont ils peuvent faire partie.
Le RBAC granulaire de The Bastion permet de déléguer certaines responsabilités à n'importe quel compte, à l'échelle d'un groupe ou de l'ensemble du bastion, y compris à des comptes susceptibles d'être utilisés par votre automatisation pour, par exemple, gérer le cycle de vie des comptes (lié à votre système de gestion des ressources humaines, votre LDAP ou AD), garantir que l'ACL d'un groupe est à jour (liée à votre CMDB), etc. Les processus automatisés sont faciles à mettre en œuvre grâce à l'API JSON over SSH.
Ressources de connaissances
Vous voulez en savoir plus tout en regardant de jolis dessins ? Voici une série d'articles de blog qui approfondissent les fonctionnalités et principes fondamentaux de The Bastion :
Autres ressources susceptibles de vous intéresser :
- Documentation en ligne
- (Vidéo en français, diapositives en anglais) The Bastion au Very Tech Trip 2023, étude de cas sur la gestion d'une infrastructure avec et sans The Bastion
- (Vidéo en français, diapositives en anglais) The Bastion à l'OSSIR, 2021, expliquant rapidement les principes fondamentaux, puis détaillant la fonctionnalité de realm, et enfin zoomant sur les raisons pour lesquelles les choix d'implémentation technique effectués renforcent la sécurité (en ajoutant volontairement une vulnérabilité de sécurité dans le code pour le prouver !)
- (Podcast en français) The Bastion à NoLimitSecu, 2021, entretien sous forme de questions-réponses
♻️ Aucune hypothèse sur votre environnement
Rien de sophistiqué n'est nécessaire, que ce soit du côté entrant ou sortant de The Bastion, pour qu'il fonctionne.
Seul votre bon vieux client ssh est nécessaire pour vous connecter à travers lui, et de l'autre côté, n'importe quel serveur sshd standard fera l'affaire. Cela inclut, par exemple, les équipements réseau sur lesquels vous n'avez peut-être pas la possibilité d'installer un logiciel personnalisé.
Les équipements anciens qui ne prennent en charge que des algorithmes cryptographiques de faible sécurité ou telnet peuvent être masqués d'Internet en les protégeant par pare-feu et en n'autorisant que The Bastion, évitant ainsi un compromis de faible sécurité tout en n'autorisant que des connexions de haut niveau de sécurité du côté entrant du bastion.
➰ Fiabilité
- Seules quelques bibliothèques bien connues sont utilisées, moins de code tiers signifie une surface d'attaque plus réduite
- Le Bastion est conçu pour être autonome : aucune dépendance telle que des bases de données, d'autres démons, d'autres machines ou des services cloud tiers, ni pour la phase d'authentification ni pour celle d'autorisation, ce qui signifie statistiquement moins d'indisponibilité
- La haute disponibilité peut être mise en place de sorte que plusieurs instances du bastion forment un cluster de plusieurs instances, chaque instance étant utilisable à tout moment (schéma actif/actif)
:godmode: Liste non exhaustive des fonctionnalités
- Schémas d'accès personnels et de groupe avec délégation des rôles de groupe pour garantir l'autonomie des équipes sans compromis sur la sécurité
- Rupture du protocole SSH entre les connexions d'entrée et de sortie
- Enregistrement des sessions interactives (dans des fichiers ttyrec standard)
- Enregistrement des sessions non interactives (stdout et stderr via ttyrec)
- Prise en charge étendue de la journalisation via syslog pour une consommation facile par un SIEM
- Les fonctionnalités d'authentification incluent la prise en charge de MFA/2FA (mot de passe, TOTP) en plus de l'authentification par clé publique
- Prise en charge de la vérification et de l'application de l'attestation des clés Yubico PIV côté connexion d'entrée
- Prise en charge de mosh côté connexion d'entrée
- Prise en charge du passthrough scp, sftp et rsync, pour téléverser et/ou télécharger des fichiers depuis/vers des serveurs distants
- Prise en charge du passthrough du sous-système SSH netconf
- Prise en charge des realms, pour créer une relation de confiance entre deux bastions appartenant éventuellement à deux entreprises différentes, en séparant les phases d'authentification et d'autorisation tout en appliquant les politiques locales
- Prise en charge de l'autologin par mot de passe SSH côté sortie pour les équipements anciens ne prenant pas en charge l'authentification par clé publique, tout en imposant une authentification par clé publique appropriée côté entrée
- Prise en charge de l'autologin par mot de passe telnet côté sortie pour les équipements anciens ne prenant pas en charge SSH, tout en imposant une authentification par clé publique SSH appropriée côté entrée
- Prise en charge du proxy HTTPS avec gestion de l'authentification et de l'autorisation en man-in-the-middle, pour découpler les mots de passe d'entrée et de sortie (principalement utile pour les API d'équipements réseau)
🔧 Installer, mettre à jour et utiliser The Bastion
Veuillez consulter la documentation en ligne, ou la version texte correspondante disponible dans le dossier doc/.
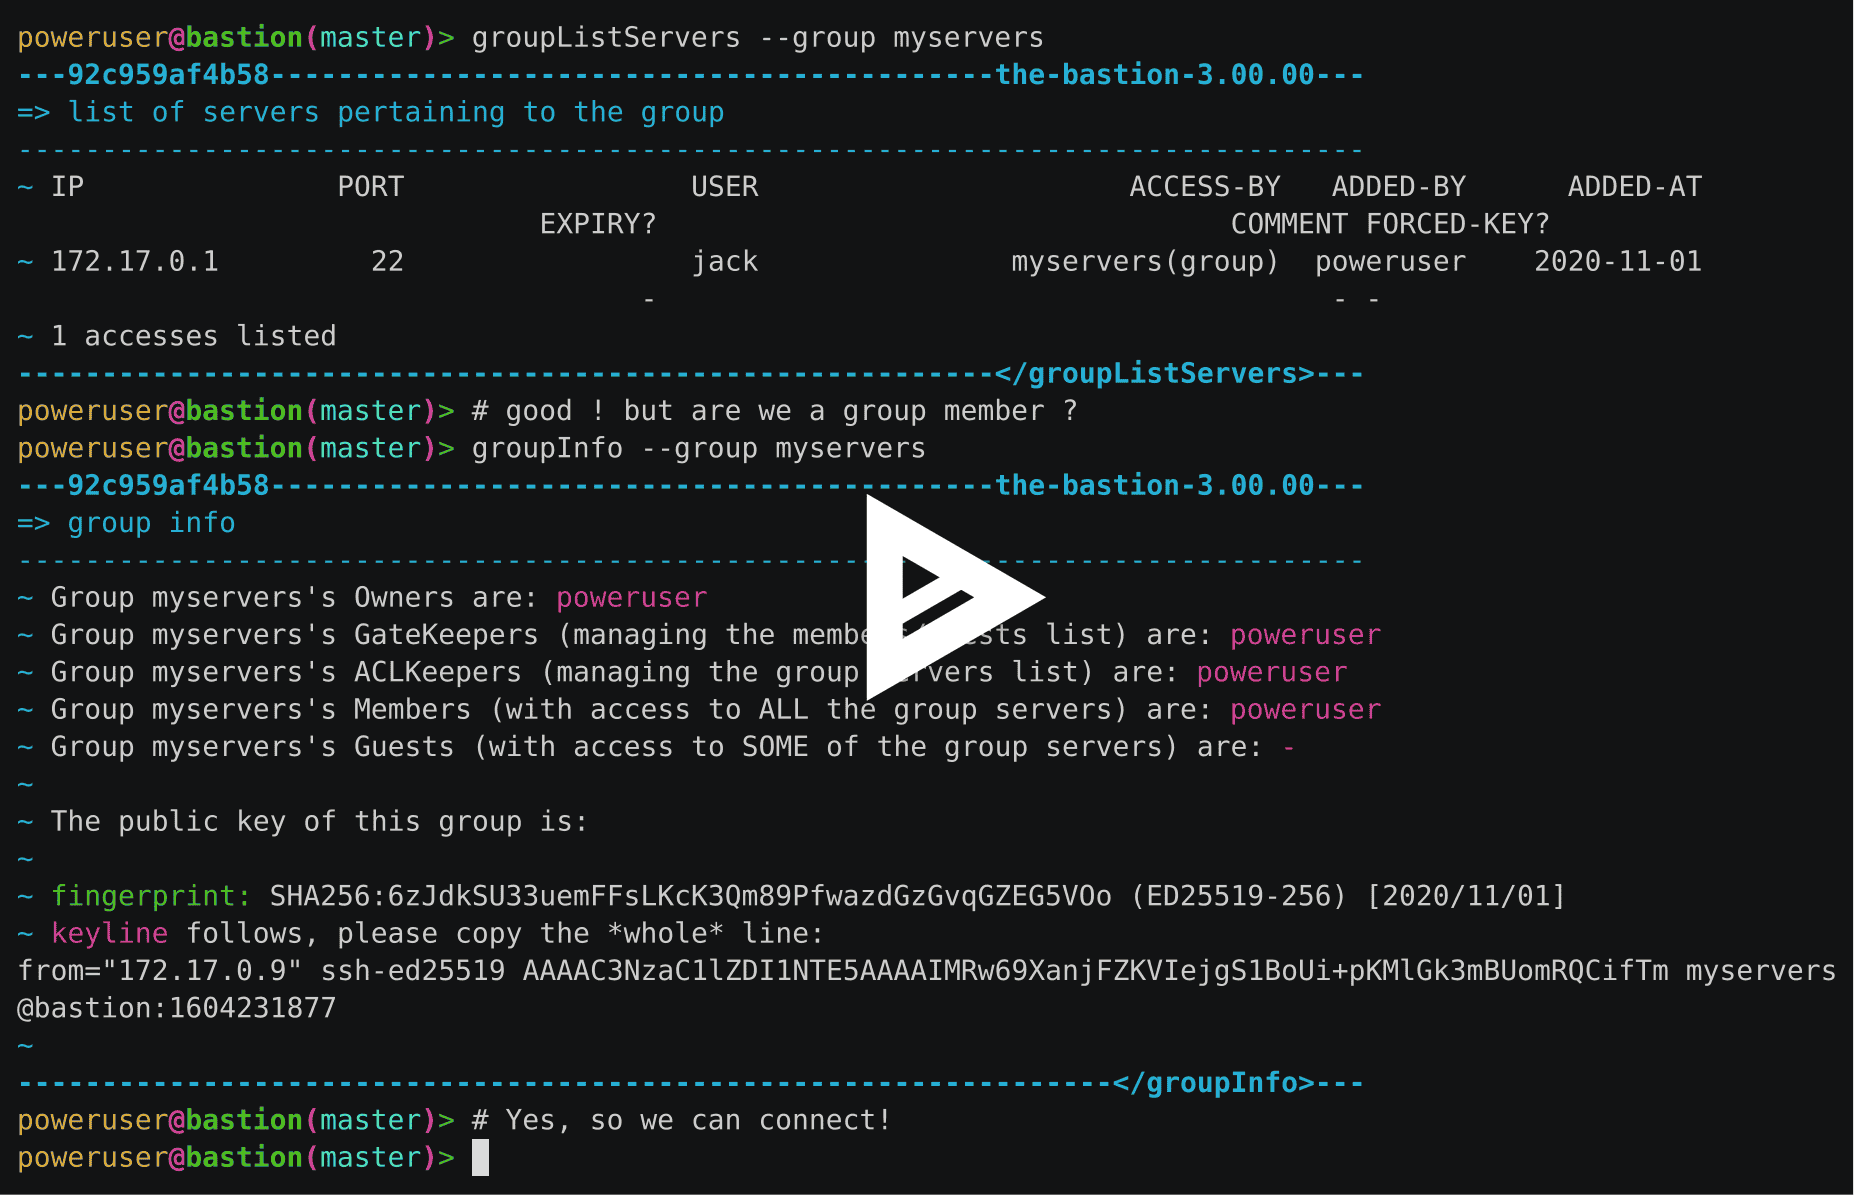
🎥 Exemple rapide de connexion et de rejeu
⚡ TL;DR : testez-le : bac à sable jetable avec Docker

 ovh/the-bastion







