
Filibuster
 subinacls/filibuster
Outil automatisé de reconnaissance et de collecte d'informations pour les tests d'intrusion, conçu pour énumérer les sous-domaines, les points de…
osintreconnaissancevulnerability-analysis+3
27
subinacls/filibusterOutil automatisé de reconnaissance et de collecte d'informations pour les tests d'intrusion, conçu pour énumérer les sous-domaines, les points de…
 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 nccgroup/scenester
Un outil pour prendre un instantané visuel d'un site web en fournissant plusieurs user-agents. Conçu pour aider à la découverte de différents points…
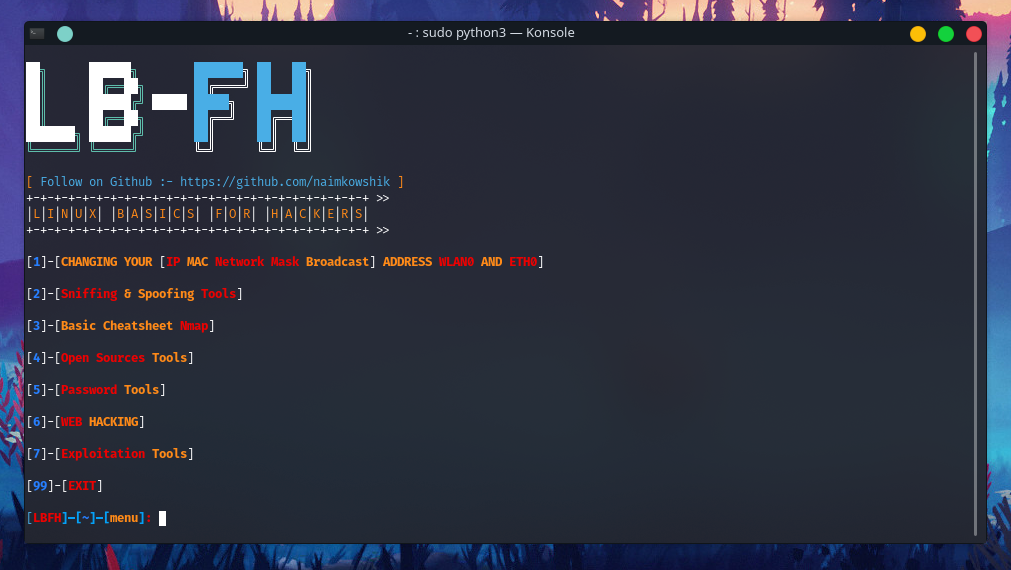 naimkowshik/lbfh
Outil tout-en-un pour la collecte d'informations, le scan de vulnérabilités et le crawling. Un outil indispensable pour tous les testeurs d'intrusion
 iudicium/pryingdeep
Prying Deep - Un outil OSINT pour collecter des renseignements sur le dark web.
 shadowguardai/ti-a-ti-cveexploitchecker
Détermine si des exploits publics sont disponibles pour un CVE donné. Utilise des API comme exploit-db ou NVD pour ide
 danieleperera/onioningestor
Un outil extensible pour collecter, explorer et surveiller les sites onion sur le réseau Tor et indexer les informations collectées dans Elasticsearch
 zidansec/cloudpeler
Outil CLI PHP qui résout l'IP d'origine réelle derrière les sites web protégés par CloudFlare, en renvoyant le nom d'hôte, l'organisation, la…
 ritchiemwewa/osinteye
Suite d'énumération de noms d'utilisateur et de reconnaissance
 halildeniz/vanguardhttp
Suite de bureau multiplateforme haute performance pour le sondage HTTP et l'empreinte approfondie, construite avec Go et Wails v2. Elle propose le…

 novacode1337/prism-platform
Plateforme OSINT auto-hébergée. Indiquez-lui un domaine, une IP, un e-mail, un téléphone ou un nom d'utilisateur et 26 modules s'exécutent en…
 entropq2/prism-platform
Plateforme OSINT auto-hébergée. Indiquez-lui un domaine, une IP, un e-mail, un téléphone ou un nom d'utilisateur et 26 modules s'exécutent en…
 hunt3r-1/cybersec-intel
Outil de renseignement sur les menaces en terminal, en un seul fichier : flux de menaces en direct, recherches d'indicateurs, vérifications passives…
 letox4/osinthunter
🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de…
 ph4ntom-rev/ph4ntom-vitrum
Pipeline statique in-vitro de dissection de logiciels malveillants pour Telegram, agents IA (Antigravity / Local Ollama / OpenCode) et IDA Pro 9.5…
 cybersecurity91/redforge
Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants,…
 piratesshield/arise-xti
Pipeline de gestion de la surface d'attaque externe piloté par l'IA : 28 modules pour la reconnaissance, l'énumération de sous-domaines/DNS,…
 grisuno/estorides
Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML…