zidansec/cloudpeler
Outil CLI PHP qui résout l'IP d'origine réelle derrière les sites web protégés par CloudFlare, en renvoyant le nom d'hôte, l'organisation, la géolocalisation et les données DNS à des fins de reconnaissance.

CrimeFlare est de retour ! Cet outil peut vous aider à voir la véritable IP derrière les sites web protégés par CloudFlare




Don pour le développement du projet

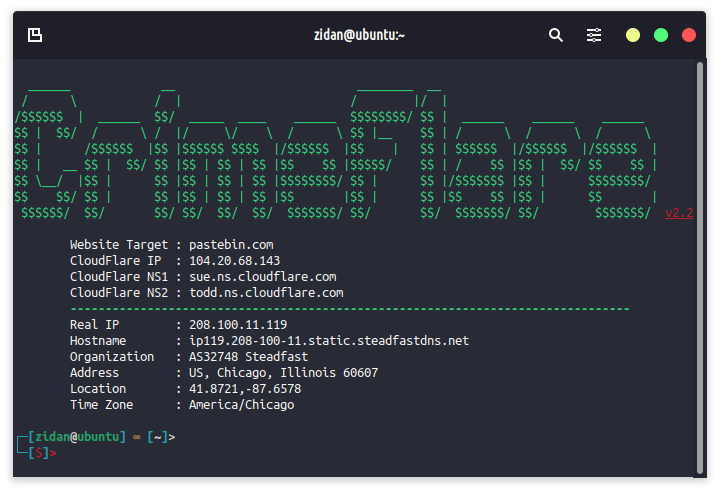
Cet outil sert à trouver l'IP d'origine derrière des sites web protégés par CloudFlare ; les informations générées peuvent être utiles pour un pentest plus poussé. Les informations générées par cet outil sont les suivantes.
Cet outil est écrit en PHP avec une programmation très simple utilisant plusieurs API pour obtenir un maximum de résultats, mais cet outil ne garantit pas à 100 % de pouvoir contourner les sites web protégés par CloudFlare. Certains sites web ne peuvent parfois pas être détectés par leur IP d'origine.
Outil de référence complémentaire pour voir l'IP réelle derrière le WAF Cloudflare
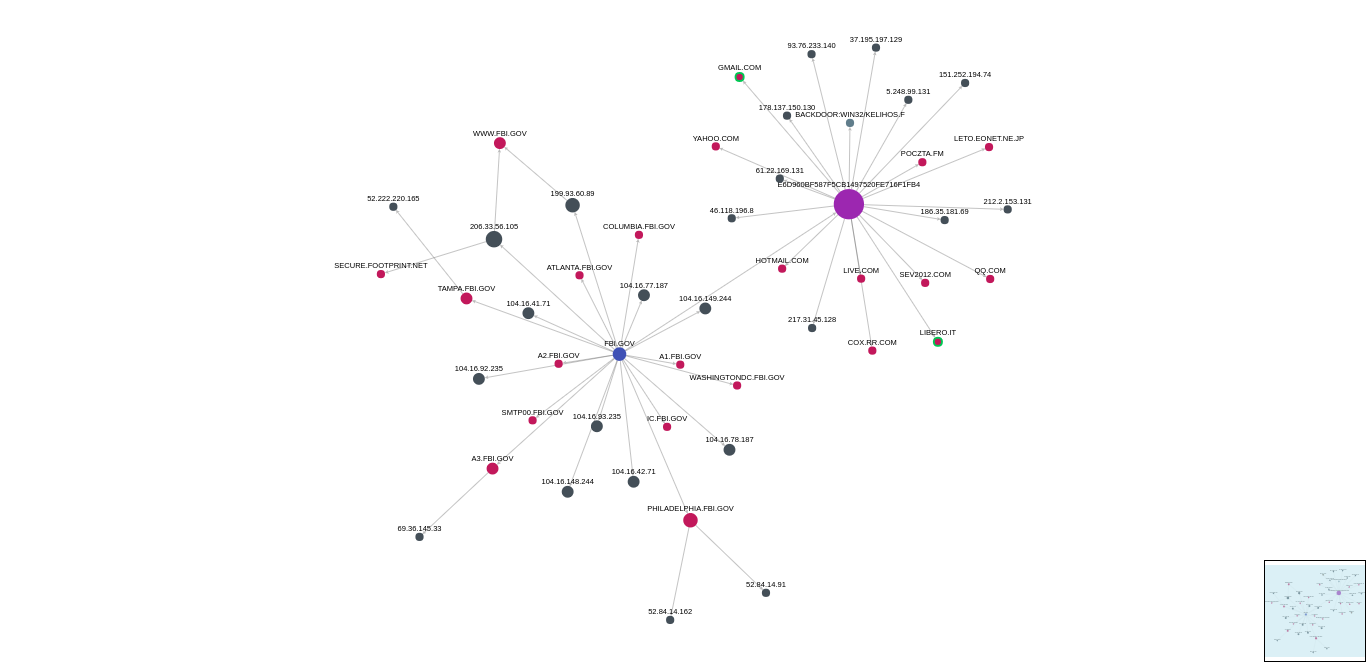
Outils simples pour un pentest plus poussé ; cet outil est capable de visualiser un réseau à partir d'un domaine, d'une IP, d'un e-mail et plus encore.
Avant d'exécuter CrimeFlare, assurez-vous que php-curl est installé ; installez-le avec la commande sudo apt install php-curl et suivez les étapes d'installation suivantes.
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
Installation simple de CrimeFlare sur Ubuntu :
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
Exécuter la commande : crimeflare ou crimeflare exemple.com
Si vous souhaitez exécuter crimeflare facilement sur linux ubuntu, suivez la commande ci-dessous. Cette commande ajoutera le fichier crimeflare.php dans le répertoire /bin/ de votre système d'exploitation Ubuntu.
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
Pour l'exécuter maintenant, tapez simplement la commande crimeflare dans votre terminal Linux