
Plateforme OSINT auto-hébergée. Indiquez-lui un domaine, une IP, un e-mail, un téléphone ou un nom d'utilisateur et 26 modules s'exécutent en parallèle : WHOIS, DNS, threat intel, fuites de données, recherche de nom d'utilisateur. Un seul tableau de bord, un score d'exposition, un graphe d'entités, des rapports HTML et PDF.
 entropq2/prism-platform

Plateforme OSINT auto-hébergée avec 26 modules, scoring OPSEC, résumé IA et tableau de bord web en temps réel.
Scannez un domaine, une IP, un email, un téléphone ou un nom d'utilisateur et obtenez WHOIS, DNS, threat intel, données de fuite, recherche de nom d'utilisateur, miroirs dark-web, score OPSEC, graphes d'entités et rapports HTML/PDF en quelques secondes.
Démo en direct · Démarrage rapide Docker · Configuration · Architecture · Sécurité · Journal des modifications · FAQ



L'analyse IA sur la démo en direct peut être lente. Le serveur de démo se trouve dans une région que tous les fournisseurs de LLM hébergés bloquent, ses appels IA sont donc routés via un proxy avant d'atteindre un modèle. Cela fonctionne, c'est simplement plus lent qu'une instance normale, accordez donc une minute au résumé. Une instance auto-hébergée avec votre propre fournisseur répond à pleine vitesse. Voir la FAQ.
Également de ma part : Claude Security Skills, huit compétences de sécurité pour Claude Code qui s'exécutent aussi en CI. Il s'exécute en CI comme GitHub Action,
uses: NovaCode37/claude-security-skills@v1, qui place les résultats de secret-scanning et de SAST Python sur la ligne exacte de votre pull request ; la version 1.4.0 ajoute le support dego.modet détecte les appels HTTP sans timeout. Bibliothèque standard uniquement, rien à installer.
Pourquoi PRISM ? • Aperçu • Comparaison • Cas d'usage • Fonctionnalités • Captures d'écran • Démarrage rapide • Configuration • API • Structure du projet • Exécution des tests • CI/CD • Feuille de route • Historique des étoiles • Mention légale • Soutenir le projet • Contribuer • Crédits • Licence
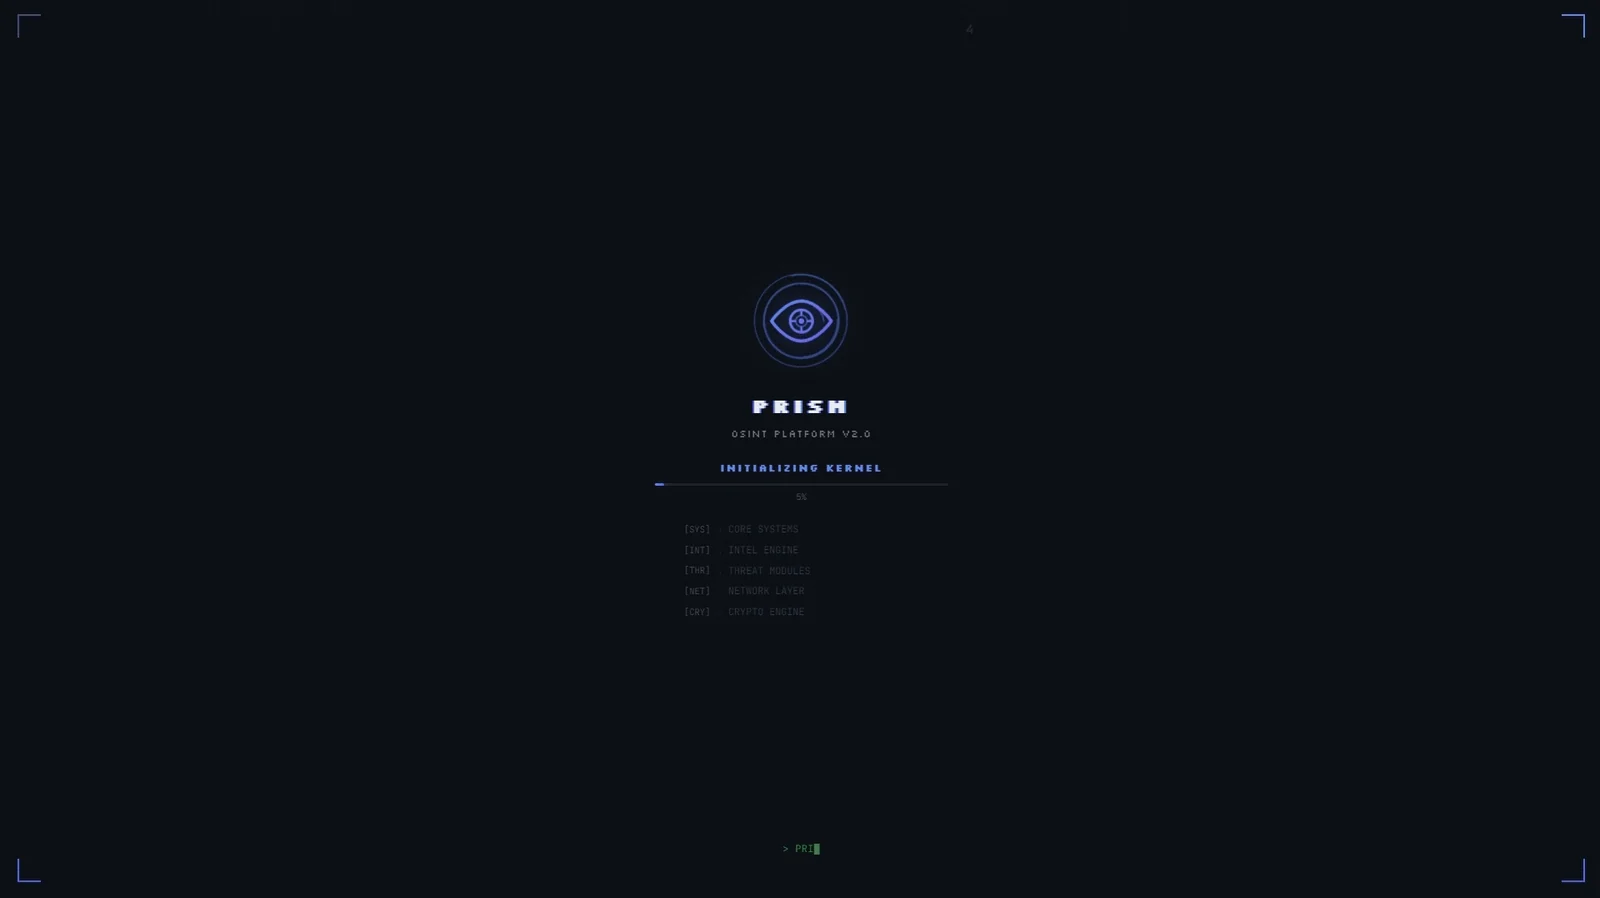
python cli.py scan example.com --json, gérez les re-scans planifiés avec python cli.py watchlist add example.com --interval 6, et voyez quels modules -m accepte et lesquels n'ont pas de clé API avec python cli.py modulesX-API-Key / Bearer), aucun secret dans la chaîne de requête, CORS strict, isolation des scans par principaldocker run ghcr.io/novacode37/prism-platform sans rien à compiler (amd64 et arm64)modules/PRISM interroge une vingtaine de sources externes et rassemble ce qui en revient au même endroit. Les cibles peuvent être un domaine, une IP, un e-mail, un numéro de téléphone ou un nom d'utilisateur. Les résultats arrivent dans un tableau de bord au fur et à mesure, avec un graphe de relations, une carte GeoIP, un score d'exposition et un export HTML ou PDF.
Stack :
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng et Maltego couvrent tous un terrain que PRISM couvre également, et plusieurs d'entre eux le couvrent mieux. theHarvester et Recon-ng sont des outils en ligne de commande, pratiques à scripter. SpiderFoot dispose de bien plus de modules. Le travail de graphe de Maltego appartient à une autre catégorie.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

